
永続的な特権を排除
常時付与されたアクセス権を、時間制限付きの特権昇格に置き換えます。ユーザーは、承認された場合にのみ、タスクに必要な時間だけ特権アクセスを取得できます。
機能: Keeper Privileged Cloud
AWS、Microsoft Entra ID、Google Cloud、Okta、Active Directory全体にゼロスタンディング特権 (ZSP) を適用できます。Keeper特権クラウドは、必要なときにだけ、承認された期間、定義されたワークフロー制御のもとで、昇格アクセスを付与します。
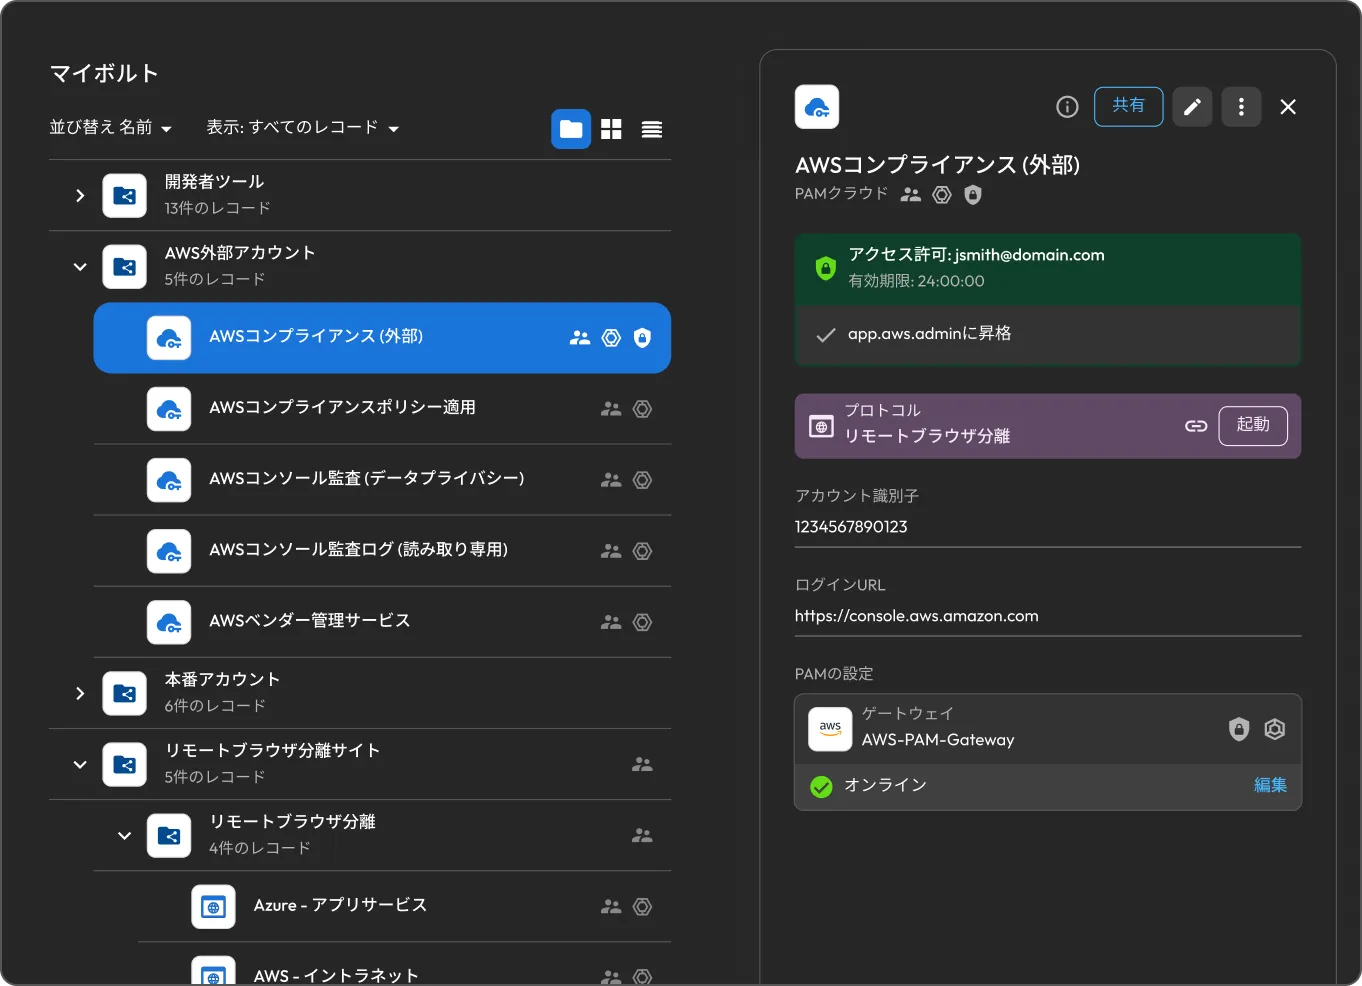
Keeper特権クラウドは、KeeperPAM®のJITアクセスフレームワークを拡張し、IDプロバイダ (IdP) やフェデレーション対応アプリケーション全体で、時間制限付きの特権昇格を実現します。
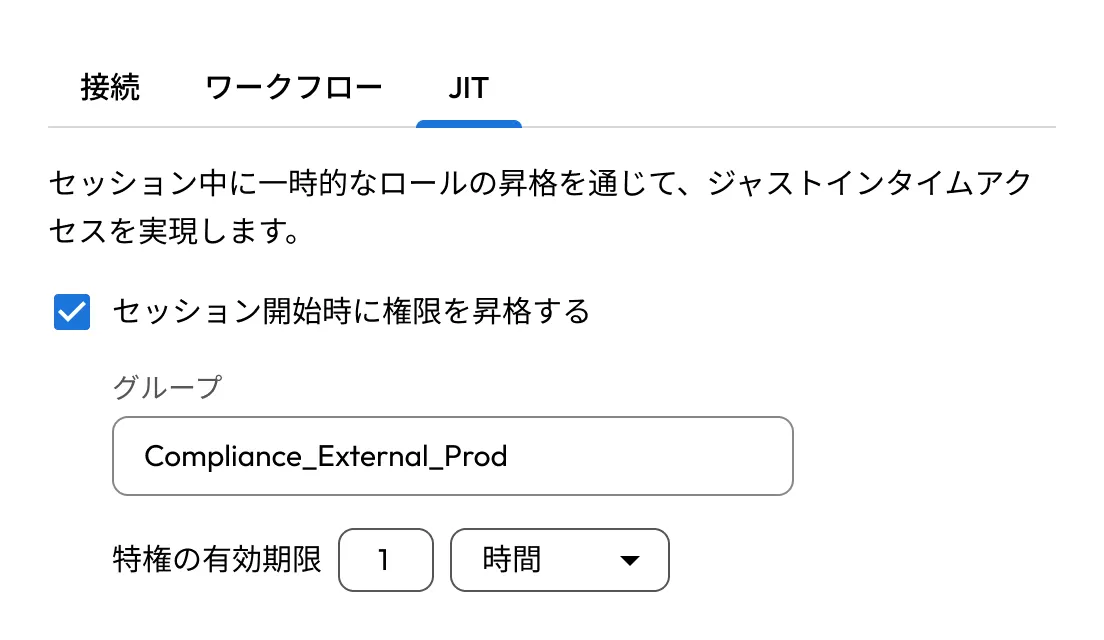
PAMクラウドレコードのJITとワークフロー設定で、承認要件、アクセス期間、昇格先を指定します。これにより、特権アクセスリクエストの承認方法と管理方法を制御します。
認可されたユーザーがIdPとKeeperテナントの両方にアカウントを持った後に、PAMクラウドレコードを共有します。これにより、ユーザーは必要に応じて権限の昇格をリクエストできるようになります。
ユーザーは、Keeperボルトまたはコマンダーからアクセスを申請。指定された承認者はリアルタイムで通知を受け取り、モバイルアプリを含むあらゆるKeeperクライアントからアクセスの承認または却下を行えます。
承認後、KeeperPAMゲートウェイがIdPまたはリソース上で特権昇格を実行し、ユーザーを設定済みのグループに追加します。承認された期間が終了すると、アクセスは自動的に取り消されます。
常時付与されたアクセス権を、時間制限付きの特権昇格に置き換えます。ユーザーは、承認された場合にのみ、タスクに必要な時間だけ特権アクセスを取得できます。
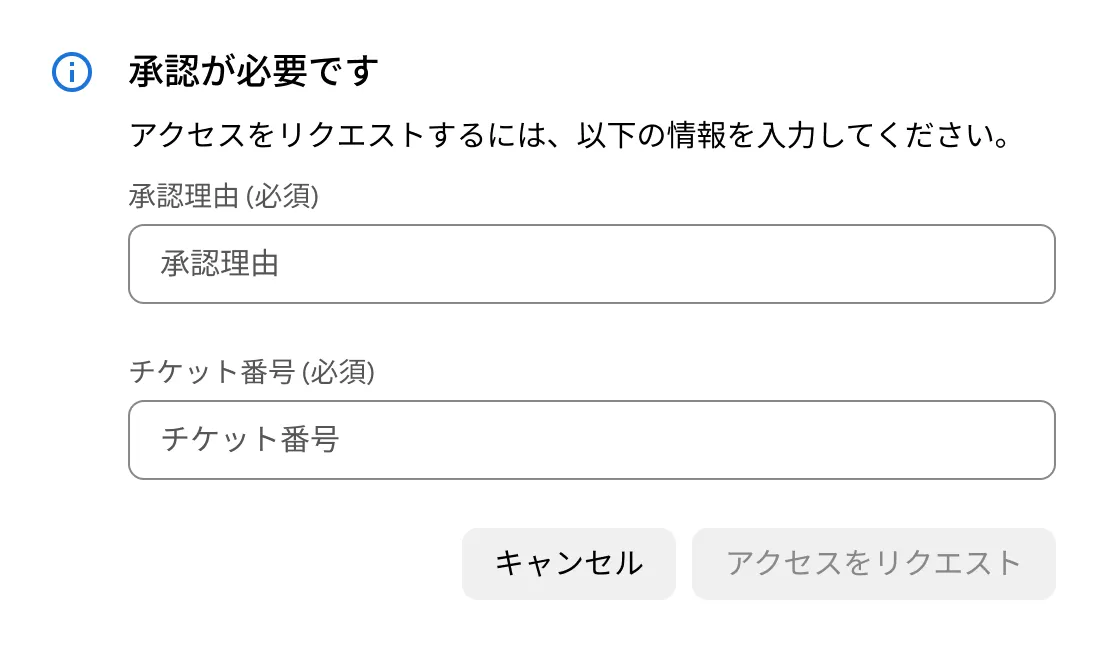
アクセスを付与する前に、承認の取得、理由とチケット番号の入力を必須にします。すべてのリクエストは記録され、監査可能です。
JITアクセスを、AWS IAM、Microsoft Entra ID、Google Identity経由のGCP、Okta、Active Directoryに拡張できます。認証を中断することなく、既存のインフラストラクチャを通じてアクセスを付与・取り消せます。
PAMクラウド、PAMデータベース、PAMマシンの各レコードを使用して、同じ特権昇格フレームワークをクラウドリソース、データベース、マシンにも適用できます。
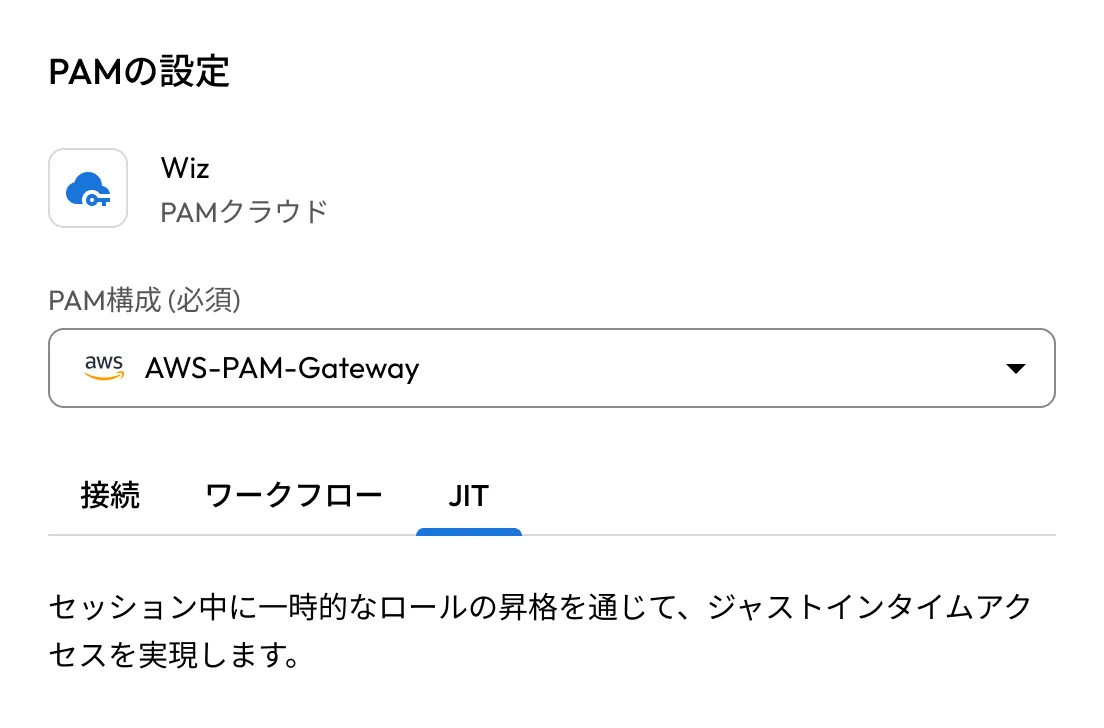
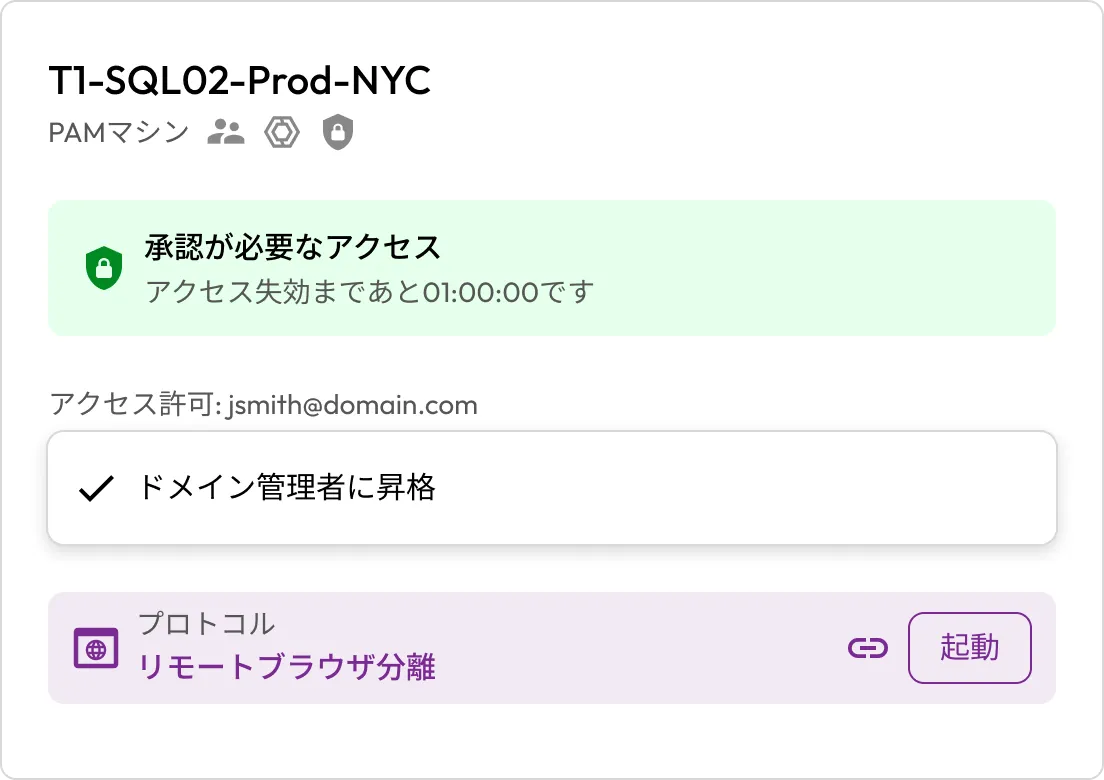
Keeperのリモートブラウザ分離 (RBI) を通じて、クラウドコンソールやウェブアプリケーションにアクセスでき、認証情報の露出を抑えられます。
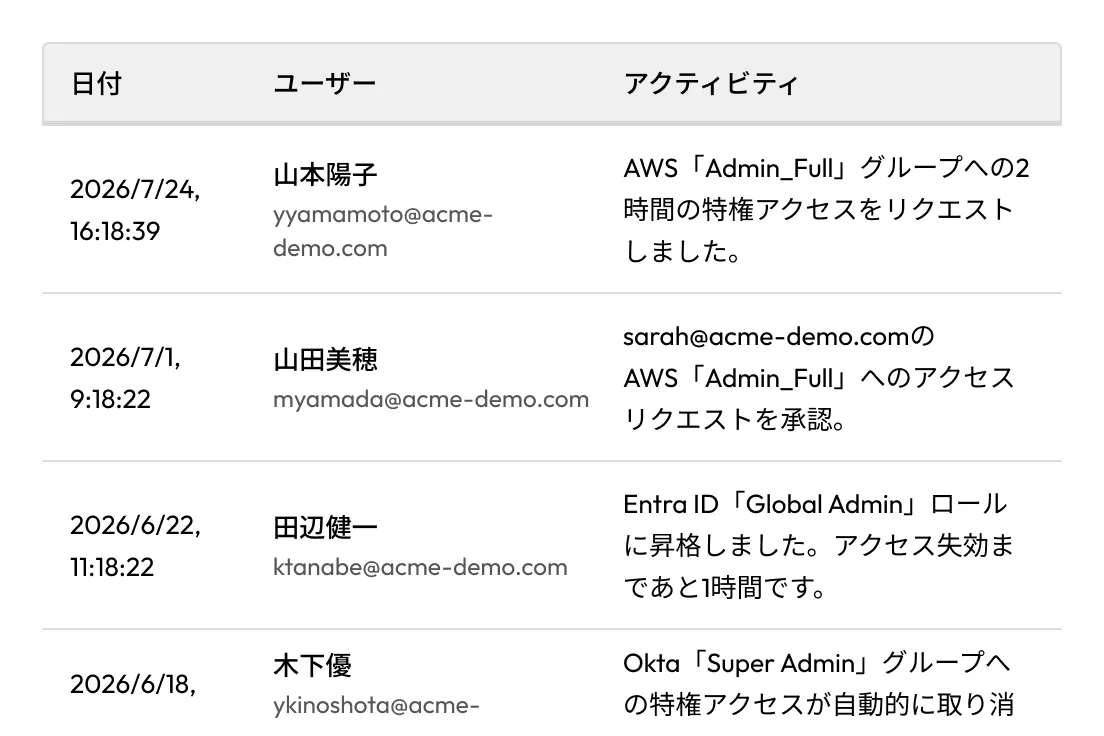
アクセスを誰がリクエストし、誰が承認し、なぜ付与され、いつ期限が切れたかを追跡できます。詳細な監査証跡は、ガバナンスとコンプライアンスの両方をサポートします。
恒久的な管理者アクセスを排除。リクエストと承認を経て、必要な場合にのみ特権を付与します。
理由の入力とチケット管理を必須とし、記録が残る承認プロセスを構築。すべての操作が監査可能になります。
クラウドコンソール、インフラストラクチャ、データベース、フェデレーション対応アプリケーションへの時間制限付きアクセスを実現。
セルフサービスでのアクセスリクエスト、モバイルでの承認、自動失効により、運用負荷を軽減。
ゼロスタンディング特権 (ZSP) は、ユーザーが恒久的な特権アクセスを持たないセキュリティモデルです。Keeper特権クラウドは、承認された場合にのみアクセスを付与し、承認されたセッションが終了すると自動的に取り消すことで、ZSPを実現します。
Keeper特権クラウドは、AWS IAM、Microsoft Entra ID、Google Identity経由のGCP、Okta、Active Directoryをサポートしています。これらのプラットフォームを通じてアクセスと認可をフェデレーションしているアプリケーションでも、特権クラウドをアクセス制御に活用できます。
承認されると、ユーザーはKeeperのRBIから直接リソースを起動するか、AWSアクセスポータル、AWS CLI、Terraformなど、既存のワークフローを通じて認証できます。
KeeperPAMは、承認されたアクセス期間が終了すると、特権アクセスを自動的に取り消します。手動での操作は不要で、ユーザーはゼロスタンディング特権の状態に戻ります。
チャットサポートを利用する場合、Cookie を有効にしてください。