
AD 与 Entra ID 身份创建
通过 Keeper Gateway 直接在 Active Directory 或 Microsoft Entra ID 中创建用户身份。Keeper Gateway 是一款仅需出站连接的组件,无需修改入站防火墙规则即可安全访问目录服务,并自动完成用户组分配。
功能: 自动化命令
一条命令即可完成整个配置流程,包括账户创建、密码轮换及凭证交付。配置仅需定义一次,即可反复执行,无论是手动触发,还是通过现有 HR 或 IGA 平台自动触发。
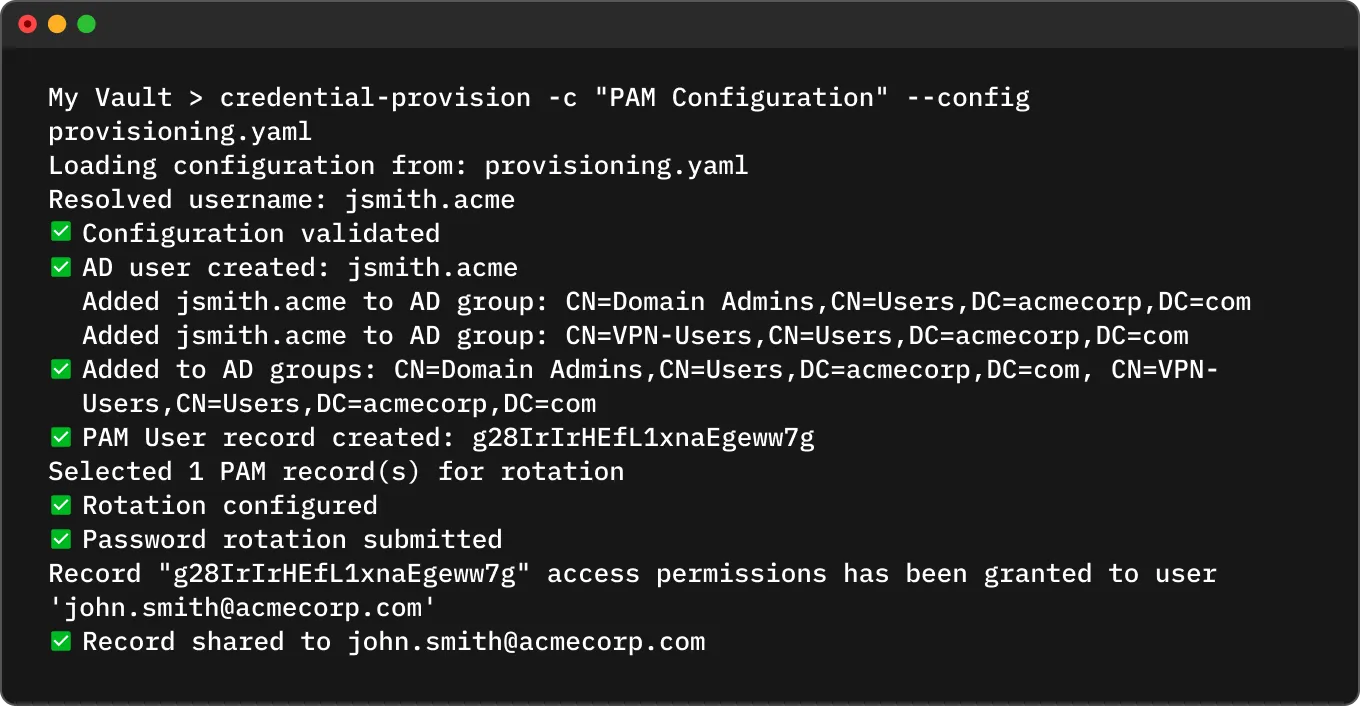

在 YAML 文件中定义配置任务,包括用户详细信息、目标账户、保管库文件夹、密码轮换计划以及凭证交付方式。

Keeper 在 Active Directory 或 Microsoft Entra ID 中创建用户身份,将其加入相应组别,并将凭证作为 PAM 用户记录保存至保管库。

系统将生成符合复杂度要求的安全密码,立即应用于账户,并按计划持续自动轮换。

凭证可通过直接保管库共享、一次性电子邮件链接或两种方式同时发送给接收者,其有效期及访问权限均由您掌控。

通过 REST API 触发整个工作流程,将配置能力集成至任意 HR 或 IGA 平台,在新增员工时自动创建账户,全程无需人工介入。
凭证配置命令将原本繁琐的多步骤人工流程整合为统一工作流,消除人为失误,确保每次入职流程都高效一致。
通过 Keeper Gateway 直接在 Active Directory 或 Microsoft Entra ID 中创建用户身份。Keeper Gateway 是一款仅需出站连接的组件,无需修改入站防火墙规则即可安全访问目录服务,并自动完成用户组分配。
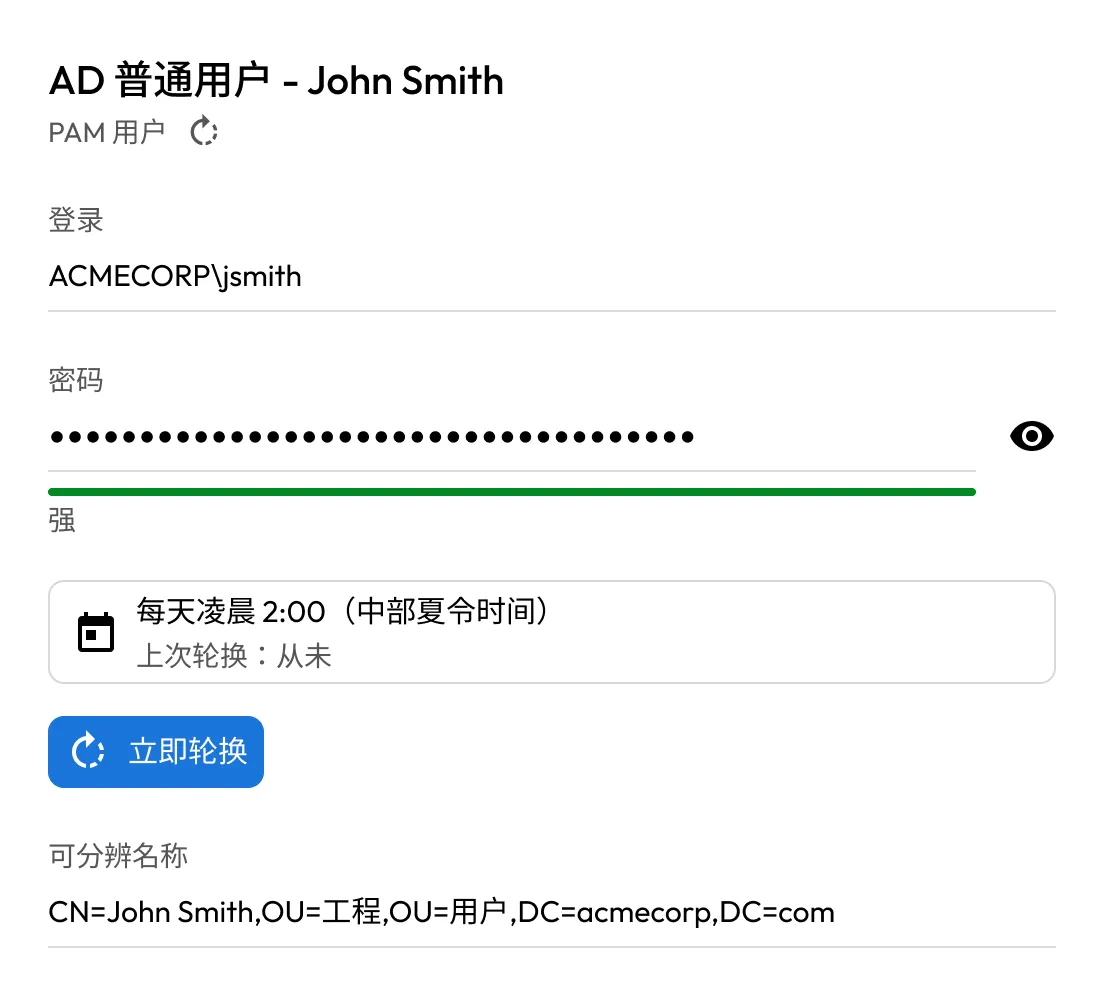
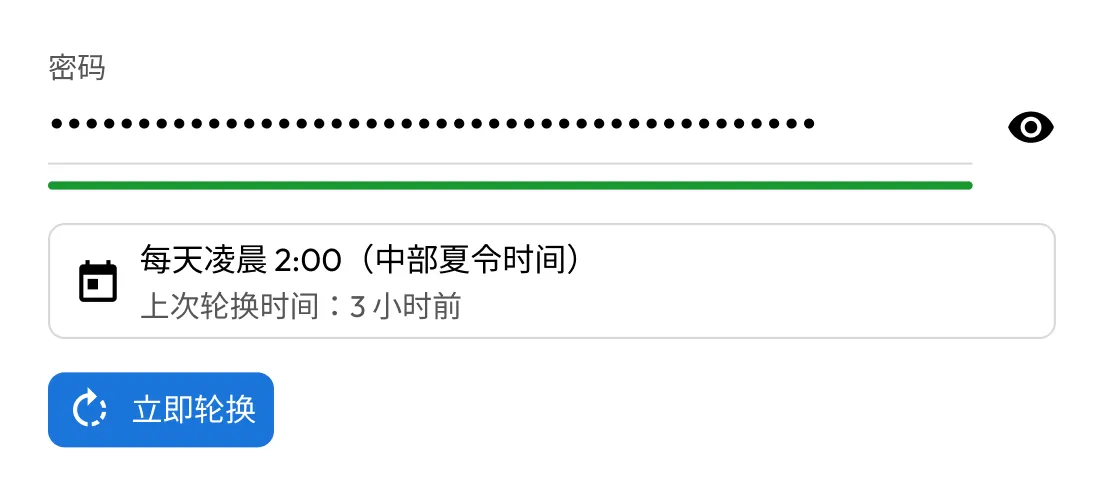
配置完成后,立即触发新凭证的自动轮换。可使用 CRON 表达式安排轮换,按周、日或任意您需要的频率执行。
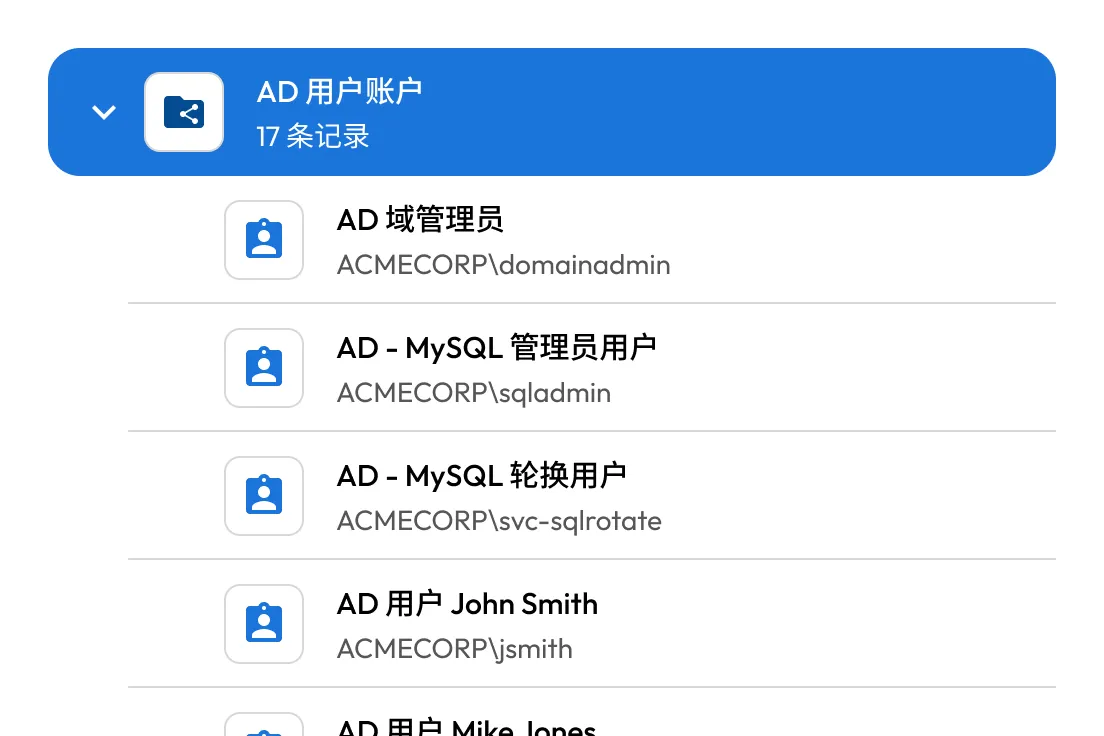
在您指定的文件夹路径中创建并保存 PAM 用户记录,可按部门、团队或任意结构进行组织。
凭证可通过一次性共享链接发送至收件邮箱、直接写入收件人的 Keeper 保管库,或两种方式兼用。针对特权或高敏感度账户,推荐使用直接保管库共享方式。
所有配置参数均定义在单个 YAML 文件中。可通过文件路径、Base64 字符串或 REST API 传入,以实现自动化工作流。
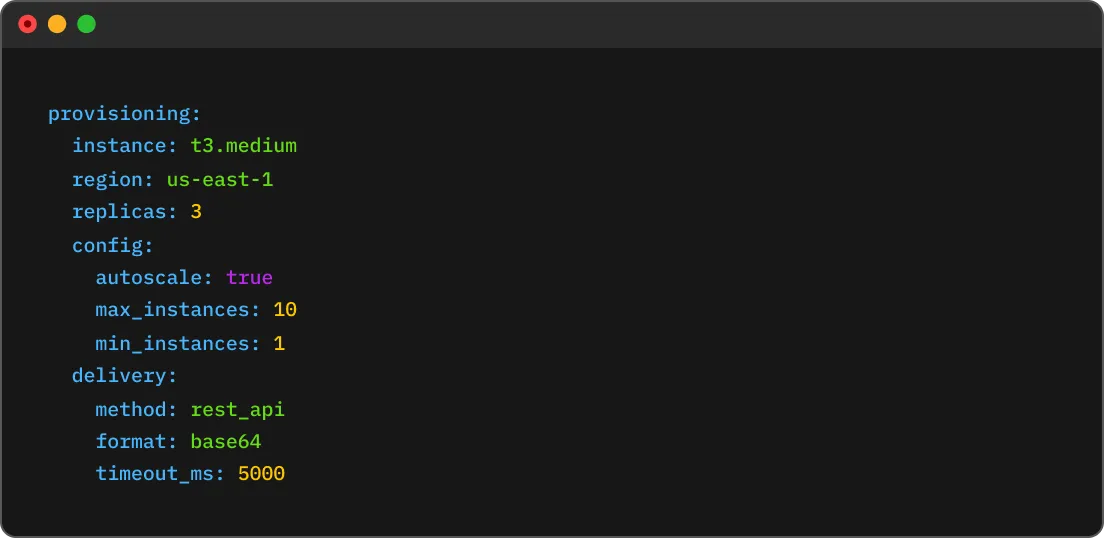
启用 website_feature_ac_faq_0002=Yes。自动化命令支持 Active Directory、Microsoft Entra ID、AWS 及 GCP。如果您使用 Entra ID 或云环境,可完全省略 AD 专属字段。Keeper Commander 的服务模式 REST API 可从任意身份治理平台(如 Workday、SailPoint、ConductorOne、Aquera 等)触发配置。
新员工入职时,自动由人力资源系统触发配置流程。凭证将在员工入职前发放。
快速启动特权 AD 服务账户,完成分组分配、密码轮换及送达指定保管库,全程无需人工操作。
自动化完整重置流程:更新密码、生成一次性共享链接并通过邮件发送给用户。
除了本地 AD 外,还支持 AWS IAM、Microsoft Entra ID 和 GCP——相同的命令,相同的配置结构。
可以。自动化命令支持 Active Directory、Microsoft Entra ID、AWS 及 GCP。如果将 Entra ID 作为独立身份提供商使用,可跳过 AD 专属联合设置。
自动化命令会在执行任何操作前检查是否存在重复账户。如果发现匹配用户,系统将停止流程并标记冲突,而不会创建重复账户。
符合。使用 --dry-run 参数即可验证 YAML 文件,并检查配置是否正确,而不会创建任何账户、记录或发送邮件。
直接保管库共享会将记录存入收件人现有的 Keeper 保管库,并仅允许经过身份验证的用户访问。电子邮件发送则会提供一个一次性链接,收件人无需 Keeper 账户即可解密并获取凭证,因此特别适用于外部人员或尚未启用保管库的用户。链接具有时效性,并会自动过期。对于特权账户,直接保管库共享是更安全的选择。您可以在同一个 YAML 文件中同时配置这两种交付方式,它们将独立执行。
如果某个步骤失败,例如 Gateway 无法访问或密码轮换未完成,结构化输出日志会清晰标示出失败步骤及原因。部分完成的工作流不会被默认为成功,每个步骤的状态都会单独报告,便于快速定位并解决问题,无需盲目排查。
是的,每次运行都会生成结构化输出,记录每个步骤,包括账户创建、组分配、密码轮换状态以及凭证交付确认。可根据需求,将输出以纯文本或 JSON 格式返回。
您必须启用 Cookie 才能使用在线聊天。