
 Новости и события
В своем отчете Radar за 2026 год по управлению корпоративными паролями аналитическое агентство GigaOm присвоило Keeper Security статус Enduring Innovators (Стабильные новаторы). GigaOm пятый год подряд...
опубликованный , дата публикации: 09 августа, 2024
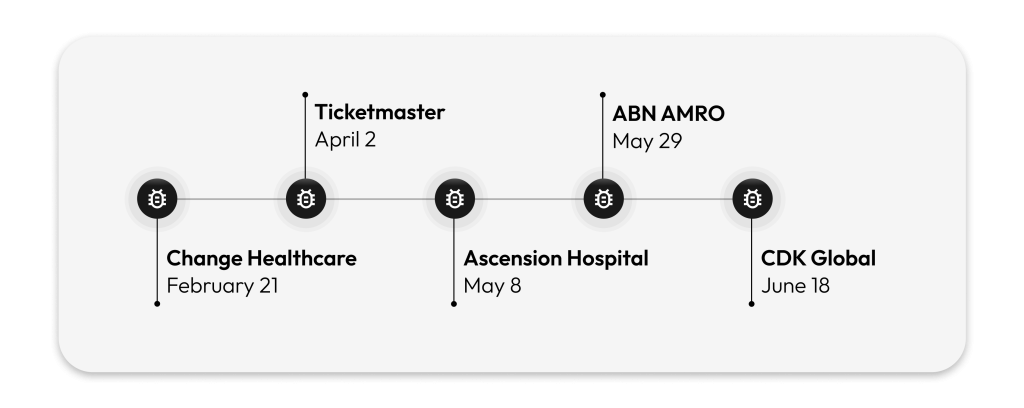
2024 год стал весьма насыщенным по части атак с использованием вредоносного ПО. В этом году от атак с использованием вредоносного ПО пострадали такие крупные компании, как Change Healthcare, Ticketmaster, Ascension Hospital, ABN AMRO и CDK Global.
Читайте дальше, чтобы узнать больше о каждой из этих масштабных атак с использованием вредоносного ПО и о том, как ваша компания может защититься от них.
Change Healthcare
21 февраля 2024 года российская группа злоумышленников BlackCat удалила более шести терабайт данных во время атаки с использованием вредоносного ПО на Change Healthcare. Для тех, кто не знает, Change Healthcare — это одна из крупнейших компаний по обработке платежей в сфере здравоохранения в мире. В ходе этой атаки с использованием вредоносного ПО огромное количество обращений за медицинским обслуживанием в Америке осталось неудовлетворенным, в результате чего учреждения здравоохранения, аптеки и больницы столкнулись с серьезными финансовыми проблемами, а пациенты не смогли получить медицинскую помощь. Change Healthcare — это дочерняя компания UnitedHealth Group, и в результате атаки с использованием вредоносного ПО UnitedHealth Group заплатила выкуп в размере 22 миллионов долларов. После этой кибератаки компания Change Healthcare объявила о том, что конфиденциальные данные пациентов, включая медицинские диагнозы и результаты анализов, были скомпрометированы.
По информации после этой атаки с использованием вредоносного ПО было установлено, что одна из причин, по которой были раскрыты данные Change Healthcare, заключается в том, что UnitedHealth Group не использовала многофакторную аутентификацию (MFA) на одном из серверов Change Healthcare. По оценкам Change Healthcare, примерно 33% американцев столкнулись с утечкой конфиденциальных медицинских данных в даркнет из-за атаки с использованием вредоносного ПО. Компания Change Healthcare рекомендует всем, кто пострадал от этой атаки с использованием вредоносного ПО, посетить страницу поддержки или позвонить по номеру (866) 262-5342 для получения дополнительной информации.
Ticketmaster
Одна из самых обсуждаемых атак с использованием вредоносного ПО произошла 2 апреля 2024 года на компанию Ticketmaster, которая занимается продажей билетов на концерты, спортивные игры и другие мероприятия. Группа хакеров ShinyHunters взяла на себя ответственность за захват данных более 500 миллионов клиентов Ticketmaster, включая номера телефонов, адреса электронной почты, номера кредитных карт и билеты на мероприятия. ShinyHunters запросила 500 000 долларов в качестве выкупа, чтобы данные не попали в даркнет. Хотя не сообщалось о том, что пароли клиентов стали частью утечки данных, многие клиенты Ticketmaster приняли меры и изменили пароли, чтобы лучше защитить свои учетные записи Ticketmaster.
Материнская компания Ticketmaster, Live Nation, начала расследование и обнаружила несанкционированные действия в одной из сторонних облачных баз данных. Компания Ticketmaster уведомила клиентов, пострадавших от атаки с использованием вредоносного ПО, и посоветовала им отслеживать действия на банковских счетах, предложив даже бесплатный 12-месячный кредит на услугу мониторинга личности.
Ascension Hospital
Необычные действия были обнаружены в сетях Ascension 8 мая 2024 года в результате атаки с использованием программ-вымогателей. К этой атаке была причастна группа злоумышленников Black Basta, которая была связана почти со 150 больницами в более чем 10 штатах Америки. В результате врачи, медсестры и медицинский персонал оказались лишены доступа к медицинским системам, где отслеживаются записи на приемы, медицинские карты, медицинские рецепты, процедуры и многое другое. Эта атака с использованием вредоносного ПО скомпрометировала личные данные пациентов, а многие врачи по всей стране столкнулись с потерей результатов лабораторных исследований, ошибками в дозировке лекарств и невозможностью принимать экстренные меры в течение более месяца. Медицинские работники были вынуждены использовать Google Docs и текстовые сообщения, чтобы отслеживать лекарства и получать важные обновления о пациентах. К 14 июня 2024 года Ascension объявила, что восстановила доступ к электронным медицинским картам, но данные пациентов будут временно недоступны до тех пор, пока на порталах компании не будет обновлена соответствующая информация.
ABN AMRO
29 мая 2024 года в одном из крупнейших голландских банков ABN AMRO произошла утечка данных после того, как сторонний поставщик услуг AddComm, стал жертвой атаки с использованием программ-вымогателей. В ходе этой атаки неавторизованные пользователи получили доступ к данным многих клиентов ABN AMRO, хотя системы банка не были затронуты напрямую. Пока не было подтверждено, какие данные продавались в даркнете, поскольку эксперты все еще расследуют это киберпреступление.
ABN AMRO связывалась с клиентами, чьи данные пострадали в результате атаки с использованием программ-вымогателей на AddComm, хотя не было никаких доказательств того, что неавторизованные пользователи использовали данные клиентов ABN AMRO. Хотя нет никаких подтверждений, что все клиенты ABN AMRO пострадали, у компании более пяти миллионов клиентов в розничной, корпоративной и банковской сферах, которые могли стать жертвами этой утечки данных. Компания ABN AMRO прекратила использовать услуги AddComm в результате этой атаки.
CDK Global
Североамериканские автосалоны пострадали от крупной атаки с использованием вредоносного ПО на CDK Global 18 июня 2024 года. CDK Global предоставляет программное обеспечение тысячам автосалонов в Северной Америке, которое позволяет им управлять продажами, финансами, запасами и многим другим. Более 10 000 автосалонов в США стали мишенью BlackSuit, группы злоумышленников, которая похитила личную информацию клиентов. В ходе этой атаки была похищена такая информация, как номера социального страхования, номера банковских счетов, домашние адреса, данные кредитных карт и номера телефонов.
В результате этой атаки многие дилерские центры остались без цифровых систем, и даже и даже снова вернулись к ручке и бумаге, чтобы вести бизнес. Через неделю после первоначальной атаки компания CDK Global сообщила клиентам, что временно прекратит работу, пока не восстановится после атаки с использованием вредоносного ПО. В начале июля она начала поэтапно восстанавливать системы автосалонов.
Защитите свою компанию от атак с использованием вредоносного ПО
Хотя, может показаться, что атаки с использованием вредоносного ПО непредсказуемы, есть несколько способов защитить свою компанию и не стать их жертвой.
- Используйте систему безопасности с нулевым доверием и шифрование с нулевым разглашением для защиты данных клиентов
- Чтобы ограничить объем доступа для сотрудников, используйте управление доступом на основе ролей (RBAC)
- Обучайте сотрудников признакам мошенничества с использованием социотехники
- Защитите пароли сотрудников с помощью менеджера паролей для бизнеса и требуйте от них использовать многофакторную аутентификацию
- Приобретите средство мониторинга даркнета, которое будет сразу же уведомлять вас, если учетные данные сотрудника будут найдены в даркнете
Вы можете обеспечить безопасность своих сотрудников и компании, полагаясь на Keeper®. Начните использовать бесплатную 14-дневную пробную версию Keeper Business, чтобы помочь сотрудникам создавать надежные пароли и хранить их в безопасных цифровых хранилищах.

