
 MSP
Организации стремительно внедряют искусственный интеллект в повседневные рабочие процессы. Команды используют Microsoft Copilot и Gemini, чтобы подводить итоги встреч, разработчики ускоряют выпуск ПО с помощью ИИ-помощни...
От MSP ожидают глубокого понимания технологической среды своих клиентов. Они знают, какими конечными устройствами управляют, какие приложения критически важны для бизнеса, каким системам требуется установка исправлений или техническое обслуживание, где хранятся конфиденциальные данные и кто имеет к ним доступ. Однако все чаще важные технологические решения принимаются без участия ИТ-специалистов или MSP.
В средах клиентов это может проявляться по-разному:
- Маркетинговая команда использует ИИ-платформу для дизайна, чтобы создавать визуальные материалы для кампаний
- Менеджер по продажам подключает ИИ-ассистента к CRM, чтобы обобщать взаимодействия с клиентами
- HR-менеджер загружает резюме в общедоступный чат-бот для оценки кандидата
- Разработчик использует ИИ-инструмент для программирования, чтобы искать и устранять проблемы в исходном коде компании
И каждый такой случай может происходить без ведома MSP.
Это не обязательно означает, что клиенты намеренно скрывают информацию. Проблема в том, что на практике использование ИИ стало очень децентрализованным. Сотрудники и отдельные подразделения могут получать доступ к мощным инструментам практически так же легко, как к браузеру, — для этого достаточно кредитной карты или авторизации через OAuth. Это и есть теневой ИИ: новые технологии проникают в организацию еще до того, как ИТ-команды или поставщики услуг узнают об этом, не говоря уже о возможности полноценно оценить такие решения.
Для MSP это создает непосредственную проблему: невозможно эффективно защищать среду, которую вы не видите, и невозможно защищаться от того, о существовании чего вы не знаете.
Как теневой ИИ создаёт риски безопасности для MSP
Теневые ИТ уже много лет создают сложности для организаций, поскольку сотрудники продолжают использовать технологии в обход утвержденных ИТ-каналов. Однако теневой ИИ еще больше повышает потенциальные риски. Эти приложения не просто существуют параллельно с корпоративными системами: они могут взаимодействовать с конфиденциальными данными компании, подключаться к уже используемым платформам за пределами своей первоначальной области применения и выполнять задачи с все большей автономностью.
Недавние исследования показывают, насколько широко распространилась такая практика. Согласно отчету KPMG Shadow AI за 2025 год, 44% опрошенных сотрудников в США сознательно использовали ИИ способами, нарушавшими политики или рекомендации их организаций. Такое поведение не обязательно продиктовано злым умыслом: чаще всего его причины — удобство, скорость и эффективность. Современная рабочая культура все чаще поощряет именно эти качества, побуждая сотрудников автоматизировать повторяющиеся задачи и осваивать инструменты, которые, по их мнению, помогают работать эффективнее.
Но стремление к повышению эффективности не устраняет риск.
Для MSP основная проблема заключается в том, что каждое нераспознанное приложение добавляет в среду новые подключения, разрешения и потенциальные пути доступа, которые находятся вне установленного контроля.
Скрытые права доступа, связанные с ИИ-инструментами
Последствия использования ИИ для безопасности не всегда очевидны сотруднику, который начинает работать с такой технологией. То, что выглядит как простое подключение, на деле может предоставлять разрешения и доступ, выходящие далеко за рамки текущей задачи.
Представьте, что сотрудник подключает ИИ-приложение к корпоративной платформе.
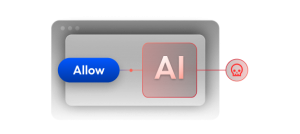
Для пользователя весь процесс может сводиться к нажатию кнопки «Разрешить». Однако за этим подтверждением может скрываться целый набор разрешений: на получение файлов, доступ к контактам, работу с данными клиентов или подключение к другим приложениям.
Такие подключения могут сохраняться и после первоначального взаимодействия, создавая доступ, о существовании которого MSP может не знать. Хотя MSP по-прежнему может управлять конечным устройством, защищать учетную запись пользователя и обеспечивать безопасность используемого корпоративного приложения, ему может быть неизвестно о соединении между ними.
Именно здесь ИИ начинает менять традиционное представление о теневых ИТ. Неизвестным становится уже не только то, какое приложение используется. MSP также необходимо понимать, к какой информации может получить доступ ИИ-сервис, какие именно разрешения ему предоставлены, какие учетные данные обеспечивают этот доступ и нужен ли он по-прежнему.
Последствия такого недостатка контроля уже начинают проявляться. Согласно отчету IBM о стоимости утечек данных за 2025 год, 63% опрошенных организаций, столкнувшихся с утечкой данных, либо не имели политики управления ИИ, либо еще только разрабатывали ее. Среди организаций, где такие политики уже действовали, лишь 34% регулярно проводили аудит на предмет несанкционированного использования ИИ. Кроме того, в организациях с высоким уровнем использования теневого ИИ средняя стоимость утечки данных была на 670 000 долларов выше, чем в организациях с минимальным или отсутствующим несанкционированным использованием ИИ.
Почему MSP необходима прозрачность доступа к ИИ
Для MSP приоритетом является не контроль того, используют ли клиенты ИИ, а понимание того, как такое использование меняет среду, за безопасность которой они отвечают.
Команды начинают применять такие приложения, потому что они решают реальные задачи и упрощают трудоемкие процессы. На уровне организации также есть весомые причины изучать технологии, повышающие продуктивность.
Более эффективный подход начинается с того, чтобы по-другому сформулировать вопросы, которые задают MSP.
Зафиксировать, какие ИИ-приложения клиент официально одобрил, — хорошая отправная точка, но это лишь часть картины. MSP необходимо понимать:
- Какими ИИ-сервисами сотрудники фактически пользуются
- К каким корпоративным приложениям и данным эти сервисы имеют доступ
- Какие разрешения OAuth им предоставлены
- Какие API-ключи или служебные учетные записи обеспечивают эти подключения
- Какие действия этим инструментам разрешено выполнять после подключения
И что особенно важно: насколько широк этот доступ и не превышает ли он то, что действительно необходимо?
Эти вопросы смещают акцент с формального определения политик на оценку реальных рисков. Даже использование одобренных ИИ-инструментов может создавать пробелы в контроле:
- ИИ-ассистент, подключенный к CRM, может получить доступ к записям клиентов в объеме, который значительно превышает необходимый для выполнения конкретной задачи.
- Один и тот же ИИ-сервис может быть ограничен одобренными источниками данных в одном подразделении, но получить более широкий доступ в другом.
- Доступ, предоставленный для временного проекта, может оставаться активным еще долго после завершения работы.
Само по себе одобрение ИИ-инструмента не гарантирует, что ему предоставлен надлежащий уровень доступа.
Чтобы успевать за такими изменениями, недостаточно провести разовую инвентаризацию. Новые приложения появляются постоянно, существующие поставщики SaaS продолжают добавлять возможности на базе ИИ, а автономные агенты выполняют задачи, которые еще недавно требовали непосредственного участия человека. Мониторинг такой активности должен стать стандартной частью проверок безопасности, проводимых MSP, и регулярного взаимодействия с клиентами.
Растущее внимание отрасли к выявлению ИИ-инструментов отражает острую необходимость в таком контроле. Все чаще появляются специализированные средства безопасности, которые позволяют выявлять генеративные ИИ-приложения, используемые без одобрения ИТ-службы, анализировать характер их использования, оценивать риски приложений и отслеживать возможное раскрытие данных. Для небольших организаций, у которых нет сопоставимых внутренних ресурсов, MSP могут обеспечить необходимую прозрачность и предоставить рекомендации. Выявление ИИ-инструментов быстро становится неотъемлемой частью поддержания прозрачности в средах клиентов.
Администраторы могут анализировать характер использования, выявлять несанкционированные приложения, оценивать связанные с ними риски, проверять разрешения на доступ и отслеживать возможное раскрытие данных. Эти возможности позволяют выявлять активность, связанную с ИИ, которая в противном случае могла бы оставаться вне поля зрения традиционных ИТ-служб.
Для MSP выявление ИИ-инструментов быстро становится важной частью обеспечения прозрачности в средах клиентов.
Как MSP могут улучшить управление ИИ у клиентов
Для большинства организаций устранение этого пробела — не только техническая, но и коммуникационная задача.
Разрыв часто увеличивается, когда сотрудники не понимают, какие решения, связанные с ИИ, могут повлиять на безопасность и в каких случаях следует привлекать MSP. То, что поначалу кажется простым приложением, интеграцией или покупкой для отдельного подразделения, может привести к появлению новых разрешений, учетных данных и требований к доступу, выходящих далеко за рамки первоначального назначения.
Для MSP более эффективное управление ИИ начинается с четких правил о том, когда и как клиенты должны сообщать об изменениях, связанных с ИИ. В рамках такого взаимодействия следует обсуждать, например, следующие вопросы:
- Какие новые ИИ-инструменты тестируют команды и одобрены ли они для использования в рабочих целях?
- Подключали ли какие-либо подразделения ИИ-инструменты напрямую к конфиденциальным системам или критически важным для бизнеса приложениям?
- Какие корпоративные, клиентские или другие конфиденциальные данные передаются этим инструментам и куда они попадают после отправки?
- Кто отвечает за каждую интеграцию с ИИ и за управление ее доступом с течением времени?
- Расширялись или изменялись разрешения с момента внедрения инструмента?
- Нужны ли по-прежнему ранее одобренные интеграции, или доступ сохраняется после того, как первоначальная бизнес-задача уже была решена?
Если регулярно поднимать эти вопросы и продолжать обсуждение по мере изменения клиентской среды, MSP смогут выявлять активность, связанную с ИИ, до того, как она станет еще одним неконтролируемым элементом среды. Что еще важнее, MSP смогут помогать клиентам быстро внедрять ИИ, не допуская при этом отставания в управлении доступом, разрешениями и контроле.
Цель проста: MSP необходимо в режиме реального времени видеть, как и где используется ИИ, еще до того, как такие инструменты получат доступ к корпоративным данным или системам.
Как MSP могут защищать доступ к ИИ в средах клиентов
Выявление ранее неизвестного использования ИИ решает лишь часть проблемы. После того как такая активность становится видимой, MSP нужен единый и последовательный способ взять ее под контроль во всех средах клиентов.
ИИ-ассистенты, интеграции и агенты в конечном счете зависят от учетных данных, разрешений и подключений к корпоративным системам. Эти пути доступа необходимо защищать, привилегии — ограничивать только необходимым объемом, а разрешения — корректировать по мере изменения требований. Для MSP, работающих с большим числом клиентов, основная сложность заключается в том, чтобы последовательно применять эти принципы во всех клиентских средах по мере их развития.
Keeper предоставляет MSP единую платформу именно для этого. Объединяя защиту учетных данных, привилегированный доступ, управление секретами и управление привилегиями на конечных устройствах в рамках архитектуры нулевого доверия и архитектуры нулевого разглашения, Keeper помогает MSP централизованно управлять человеческими и нечеловеческими идентичностями в любом масштабе, не добавляя еще один разрозненный уровень в существующую систему безопасности.
Наиболее серьезный риск, связанный с ИИ, может исходить вовсе не от приложений, которыми MSP уже управляет.
Он может исходить от тех, о которых никто даже не подумал упомянуть.
Ознакомьтесь с программой Keeper MSP Partner Program и узнайте, как Keeper помогает MSP устранять пробелы в контроле использования ИИ в средах клиентов.

