
 PAM
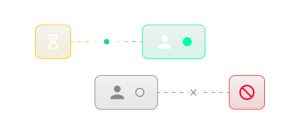
Keeper Privileged Cloud garantit l’absence de privilèges permanents (ZSP) en étendant le cadre d’accès juste-à-temps (JIT) de KeeperPAM® aux plateformes d’identité cloud. Un utilisateur ne bénéficie
publié le septembre 02, 2026
Vous pouvez réduire votre surface d’attaque cloud en auditant chaque autorisation persistante sur l’ensemble de vos plateformes cloud et d’identités, en supprimant les accès superflus et en remplaçant les droits administrateur permanents par un accès juste-à-temps (JIT) accordé sur approbation, limité dans le temps et automatiquement révoqué.
Pour y parvenir, il faut d’abord comprendre pourquoi les privilèges permanents constituent une part si importante de la surface d’attaque du cloud. Pour pérenniser cette protection, il vous faut la bonne plateforme afin d’appliquer le correctif sur l’ensemble des clouds et des identités que vous exploitez.
Pourquoi les privilèges permanents constituent votre plus grande surface d’attaque dans le cloud
Votre surface d’attaque cloud représente l’ensemble complet des vecteurs par lesquels un pirate pourrait s’introduire dans votre environnement ou y agir : chaque compte, identifiant, autorisation, et intégration qui y touche. Sur site, une grande partie de cette surface est structurée en réseau. Dans le cloud, celle-ci s’articule autour de l’identité. Un utilisateur, un compte de service ou une application connectée disposant d’identifiants valides et des autorisations appropriées n’a pas besoin de franchir un pare-feu, car il se trouve déjà à l’intérieur.
Les privilèges permanents s’accumulent secrètement. Les rôles changent, les projets prennent fin, et les personnes partent, mais l’accès a tendance à rester. Au fil du temps, cela se traduit par quelques problèmes prévisibles :
- Accumulation des autorisations : les autorisations s’accumulent au fur et à mesure que les rôles évoluent et que les anciennes demandes d’accès ne sont pas révoquées, laissant les comptes avec bien plus d’accès que nécessaire.
- Administrateurs zombies : les comptes laissés actifs sans aucune surveillance qui détiennent toujours des accès privilégiés, après le départ ou le changement de rôle d’une personne.
- Administrateurs shadow : les comptes exerçant un contrôle effectif mais ne semblant pas disposer de privilèges au sein de vos groupes d’annuaire ; ils échappent donc aux revues standard.
- Identités machines et non humaines (NHI) : les comptes de service, les clés API et les identités de charge de travail sont désormais plus nombreux que les utilisateurs humains ; et la plupart disposent de leurs propres autorisations permanentes.
Chacune d’entre elles est une cible. Un cybercriminel n’a besoin que d’un seul identifiant compromis pour mettre le pied dans la porte ; les privilèges permanents sont ce qui lui permet d’aller plus loin. Un seul compte doté d’autorisations excessives ouvre la porte au mouvement latéral et à l’élévation des privilèges dans votre environnement.
Comment éliminer les privilèges permanents
Voici ce qu’il faut faire pour commencer à éliminer les privilèges permanents :
- Découvrir et auditer les accès privilégiés : inventoriez chaque voie d’accès privilégiée à travers AWS, Entra ID, GCP, Okta et Active Directory, utilisée par les utilisateurs humains, les comptes de service et les intégrations tierces.
- Appliquer le moindre privilège : supprimez les autorisations inutilisées et excessives, nettoyez les comptes orphelins et zombies, et identifiez les administrateurs fantômes qui n’apparaissent pas dans les répertoires.
- Remplacer les droits d’administrateur permanents par un accès JIT : ne laissez plus les droits d’administrateur attribués de manière permanente. Accorder plutôt les privilèges sur demande : après approbation, ils sont limités à une période définie, et automatiquement révoqués lorsque celle-ci prend fin.
- Viser l’absence de privilège permanent (ZSP) : le moindre privilège minimise les accès détenus par chaque compte. L’absence de privilège permanent va plus loin en supprimant totalement les accès permanents, de sorte qu’aucune identité ne conserve d’accès privilégié permanent et que l’élévation de leurs privilèges se limite à une période approuvée au préalable.
- Conserver les exceptions dans un coffre-fort : certains identifiants doivent toutefois être conservés, comme ceux des clés maîtresses, des comptes root et des comptes de secours dits « break-glass ». Le ZSP ne remplace pas le stockage en coffre-fort ; veillez donc à conserver ces éléments dans un coffre-fort soumis à des contrôles stricts.
- Adopter une approche continue : passez régulièrement les accès en revue et journalisez chaque élévation afin d’éviter que l’accumulation des autorisations ne reprenne secrètement.
Il est important de garder à l’esprit que supprimer un privilège permanent d’AWS ne sert à rien s’il est toujours présent dans Entra ID ou Okta. La mise en œuvre doit couvrir chaque identité cloud et fédérée que vous exploitez, car les failles que vous laisserez deviendront la surface d’attaque que vous cherchez à réduire.
Comment Keeper Privileged Cloud réduit votre surface d’attaque cloud
Keeper Privileged Cloud gère l’accès JIT, en remplaçant les droits d’administrateur permanents par une élévation accordée sur demande et automatiquement révoquée. Il étend le cadre juste-à-temps de KeeperPAM à AWS IAM, Microsoft Entra ID, GCP, Okta et Active Directory, ainsi qu’à toute application qui fédère par leur intermédiaire.
Le privilège est accordé uniquement après approbation, pour une durée définie, et automatiquement révoqué une fois la période expirée. C’est l’absence de privilège permanent en pratique : l’accès est basé sur l’approbation, limité dans le temps, entièrement auditable, et appliqué de la même manière aux identités cloud et fédérées depuis une plateforme unique.
Réduisez définitivement votre surface d’attaque cloud
Peu de contrôles réduisent autant votre surface d’attaque dans le cloud que la suppression des privilèges permanents, car elle supprime l’accès permanent sur lequel s’appuient les pirates. Pérenniser l’absence de privilège permanent est la partie la plus difficile. Cela repose sur une surveillance continue des accès et une élévation automatisée limitée dans le temps, qui empêcheront l’accumulation d’autorisations de reprendre et de saper vos efforts.
Pour mettre cela en place sur toutes les plateformes cloud et d’annuaire que vous utilisez, commencez un essai gratuit de KeeperPAM.
Foire aux questions
Qu’est-ce qu’une surface d’attaque cloud ?
Une surface d’attaque cloud est l’ensemble des points par lesquels un cybercriminel pourrait accéder à votre environnement cloud ou agir au sein de celui-ci : comptes d’utilisateurs, comptes de service, identifiants, autorisations, API et applications tierces connectées.
Comment les privilèges permanents augmentent-ils la surface d’attaque ?
Les privilèges permanents sont des permissions qui restent attribuées même lorsque personne ne les utilise, et chacun d’eux est une cible permanente. Si les identifiants sont compromis, le pirate hérite de cet accès et peut l’utiliser pour un mouvement latéral et une élévation des privilèges.
Quelle est la différence entre le moindre privilège et l’absence de privilège permanent ?
Le moindre privilège consiste à n’accorder à chaque identité que les accès dont elle a besoin pour effectuer son travail. L’absence de privilège permanent va plus loin : elle supprime entièrement les accès privilégiés permanents et n’accorde une élévation que pendant une période approuvée et limitée. Le moindre privilège réduit au minimum les accès permanents, tandis que l’absence de privilège permanent les élimine.
Qu’est-ce que l’accumulation des autorisations ?
L’accumulation des autorisations, également appelée la dérive des privilèges, correspond à l’accumulation progressive d’accès qu’une identité acquiert au fil des changements de rôle, du lancement de projets et du maintien d’anciennes autorisations non révoquées. C’est ainsi que les comptes finissent par disposer de bien plus de privilèges que ne l’exige leur travail actuel.
Comment Keeper aide-t-il à éliminer les privilèges permanents ?
Keeper Privileged Cloud remplace les droits d’administrateur permanents par une élévation limitée dans le temps et soumise à approbation dans AWS IAM, Entra ID, GCP, Okta et Active Directory, ainsi que dans les applications qui y sont fédérées. L’accès est accordé sur demande, pour une période définie et supprimé automatiquement, de sorte qu’aucun accès privilégié permanent ne subsiste. Pour connaître le flux de travail complet de demande et d’approbation, consultez comment Keeper Privileged Cloud assure l’absence de privilège permanent.

