

Akeyless
プラットフォームのアプローチ
KeeperPAM®は、企業向けパスワード管理、シークレット管理、特権セッション管理、エンドポイント特権管理を単一のインターフェースに統合した、クラウドネイティブな特権アクセス管理プラットフォームです。同じKeeperボルトから、人間、マシン、非人間アイデンティティ、AIエージェントのアクセスを一元管理する統合IDセキュリティプラットフォームであり、すべての特権セッションにわたってリアルタイムのAIによる脅威検知を追加します。Keeperは、2025年のGartner® Magic Quadrant™ (特権アクセス管理部門) で評価されました。
公開されているドキュメントによると、Akeylessはマシンアイデンティティとシークレット管理を中心に構築されたIDセキュリティプラットフォームです。シークレット管理、証明書ライフサイクル管理、キー管理、安全なリモートアクセスを単一のコントロールプレーンに統合しており、DevOps、マルチクラウドインフラストラクチャ、AIエージェントアイデンティティに重点を置いています。
アーキテクチャと暗号化
Keeperは、ゼロ知識によるゼロトラストアーキテクチャを採用しています。すべての暗号化・復号はクライアント側で行われ、AES-256とPBKDF2、および楕円曲線暗号 (ECC) が使用されます。Keeperのサーバーには暗号文のみが保存されます。
また、暗号化されたシークレットをクラウドに保存し、アクセスは軽量なKeeperゲートウェイを介して行われます。Keeperゲートウェイに必要なのは、ポート443経由のアウトバウンド接続のみです。
さらに、追加の暗号化レイヤーとして量子耐性暗号を導入しました。
Akeylessは、特許取得済みの分散フラグメント暗号化 (DFC) を基盤としたボルトレスアーキテクチャを採用しています。DFCは完全な暗号鍵を保存する代わりに、複数のリージョンおよびプロバイダーに分散したフラグメントに分割し、完全な鍵が組み立てられることはありません。
オプションで顧客側にフラグメントを保持させることで、Akeylessは顧客のシークレットを復号できず、ゼロ知識モデルを実現しています。Akeylessはハイブリッド型のポスト量子暗号にも対応しています。
DevOps用シークレット管理
Keeperシークレットマネージャーは、APIキー、データベースパスワード、証明書、アクセスキーなど、インフラのシークレットを保護する完全クラウドベースのゼロ知識ソリューションです。静的シークレットと動的シークレットの両方に対応し、パスワードの自動ローテーションおよびコマンダーCLIと開発者向けSDKを通じたGitHub Actions、GitLab、Jenkins、Kubernetes、Terraform、Ansible、Dockerとのネイティブ統合を実現します。
Keeperのユニバーサルシークレット同期は、ローテーションされたシークレットをAWS Secrets Manager、Azure Key Vault、Google Cloud Secret Managerに自動的に配布し、認証情報の不整合を解消します。
Akeylessは静的シークレット、動的シークレット、短時間有効なシークレットに対応しています。自動ローテーション、ジャストインタイム (JIT) アクセス、CI/CDパイプラインおよびIDEへのシークレットの注入を備えています。Universal Secrets ConnectorおよびMulti-Vault Governance (既存のボルトを持ち込んで利用できる機能) により、HashiCorp Vault、AWS Secrets Manager、Azure Key Vaultなどの外部シークレットストアを、基盤となるシークレットを移行することなく単一のコントロールプレーンから管理できます。
動的シークレットとゼロスタンディング特権
KeeperPAMは、動的かつ一時的な認証情報のプロビジョニングと、JITアクセスに対応しています。ユーザーは、セッション終了後に自動でローテーションされる一時的な認証情報の発行を受けられるほか、接続テンプレートを通じて認証情報を一切見ることなくリソースにアクセスしたり、動的なロール昇格を伴う一時アカウントのプロビジョニングを利用したりできます。
スタンディング権限は、時間制限付きアクセスと、アクセスが取り消された後の自動ローテーションによって削減されます。
Akeylessは動的なジャストインタイム認証情報を生成します。この認証情報はセッションの間だけ存在し、保存されることはありません。マシンとワークロードは、各クラウド基盤が提供するネイティブなID (AWS IAMロール、Azure Managed Identities、GCPサービスアカウント) を使って認証を行い、シークレットレスアクセスを実現します。
特権セッション管理とセッション録画
KeeperPAMは、SSH、RDP、VNC、データベース、リモートブラウザセッションに対応した、エンドツーエンドのセッション録画を伴う、完全な特権セッション管理を提供します。録画データは、セッションごとに固有の鍵を使ってローカルで暗号化・復号されます。
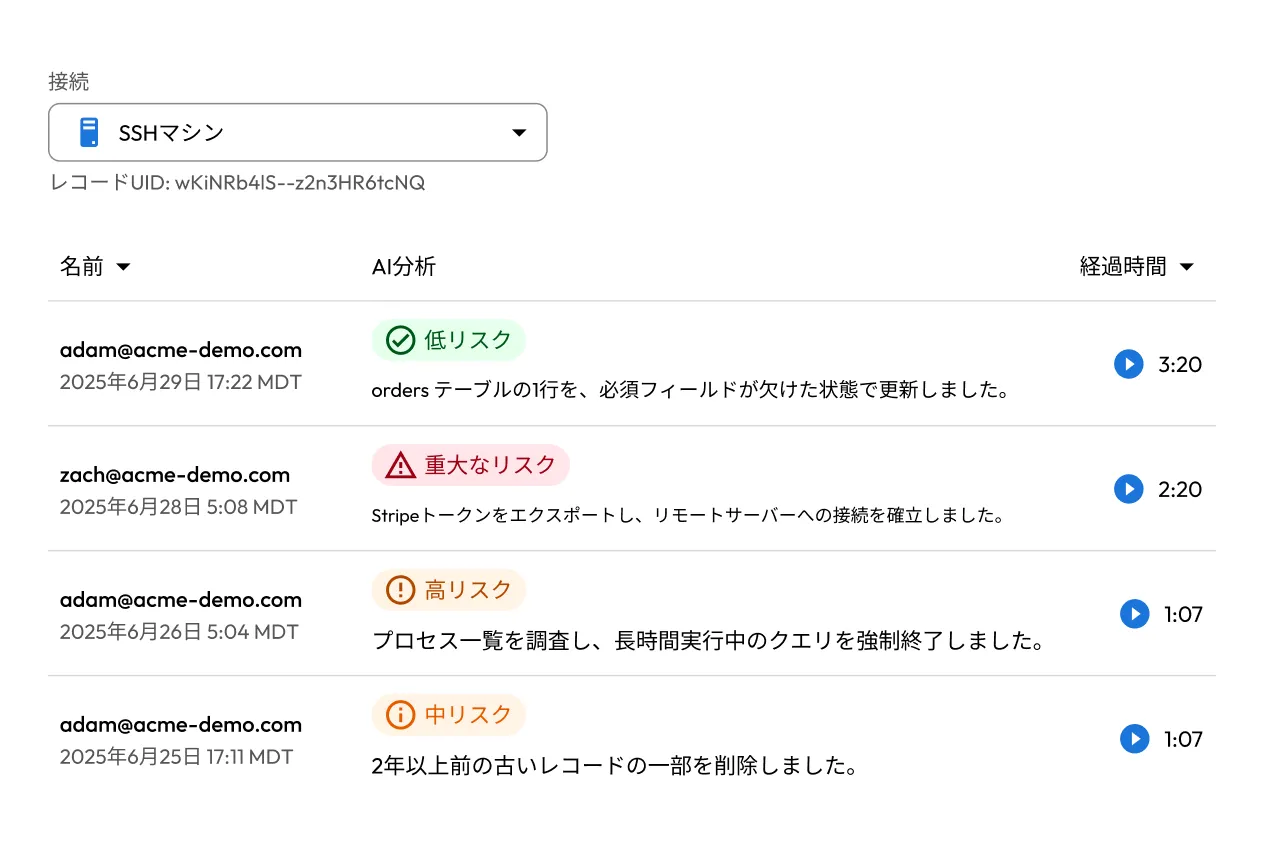
KeeperAI®は、リアルタイムのAIによる脅威検知機能を追加します。セッションのアクティビティを分析してリスクを分類し、不審なアクティビティを検知した場合にはセッションを自動的に終了することもできます。
Akeylessはセキュアリモートアクセスを提供します。パスワードレスでのJITインフラアクセスと、セッションアクティビティのログ記録が特徴です。重点が置かれているのは認証情報を使わないインフラアクセスであり、すべてのプロトコルに対応した完全なセッション録画・再生ではないため、監査が難しくなる可能性があります。
AIと脅威検知
KeeperAIは、すべての特権セッションにわたってリアルタイムかつAIネイティブな脅威検知を実現し、ユーザーの操作をリスクレベルで分類し、高リスクなアクティビティを検知した場合はセッションを自動的に終了します。すべての処理は顧客環境内で行われ、KeeperAIはOpenAI互換のLLMプロバイダーであればどれでも利用できます。
KeeperPAMはまた、非人間アイデンティティ (NHI) に対するアクセスも管理し、統合コントロールプレーンを通じて組織がAIエージェントを保護できるようにします。管理者は、自社環境内のAIエージェントの数と、各エージェントが実行しているワークロードの数を完全に可視化できます。
Akeyless AI Agent Identity Securityは、シークレットレスアクセスにより自律的なAIエージェントを保護し、Akeyless Jarvis/AI Insightsは自然言語によるアイデンティティインテリジェンスを提供します。
Akeylessは、リアルタイムのセッション脅威検知や自動対応ではなく、マシンおよびエージェントのアイデンティティの保護とガバナンスにAIを重点的に活用しています。
証明書とキー管理
Keeperは、シークレット、パスワード、特権アクセスに重点を置いています。証明書はKeeperシークレットマネージャー内でシークレットとして保存・管理でき、外部のKMS (鍵管理) システムおよびPKI (公開鍵基盤) システムとも連携します。
Akeylessは、証明書の発行・更新とPKIを自動化し、サービスとしての暗号化、トークン化、HSM連携を備えたマルチクラウドKMSを提供します。
人間向けのパスワード管理
パスワード管理は、Keeperの基盤となる機能です。パスワード、パスキー、TOTPコード、ファイル、カスタムレコードをゼロ知識暗号化のもとで保存することに加え、Keeperは安全なパスワード共有、きめ細かなロールベースのアクセス制御 (RBAC)、ポリシーの強制適用、暗号化されたレコード・フォルダー共有、任意のSAML 2.0対応IDプロバイダーとのSSO連携、SCIMおよびActive Directoryによるプロビジョニング、BreachWatch®によるダークウェブ監視、コンプライアンスおよび監査レポートに対応したリスク管理ダッシュボードを備えています。
Akeylessには、個人・チーム向けのパスワード生成、保存、共有、ブラウザの自動入力に対応した企業向けパスワード管理機能が含まれています。
デプロイメントモデル
KeeperPAMはSaaSネイティブかつ完全クラウドベースで、バックエンドサービスはAWS上でホストされており、顧客側でインフラをプロビジョニング、スケーリング、保守する必要はありません。顧客が導入するのは軽量なKeeperゲートウェイのみで、必要なのはポート443経由のアウトバウンド接続のみのため、迅速に導入できます。
Akeylessは、顧客環境内に展開されるステートレスなゲートウェイを使用するSaaSネイティブな構成で、通信はアウトバウンドのみです。ボルトレスモデルのため、プロビジョニング、スケーリング、複製が必要なボルトクラスターが存在せず、マルチリージョン展開が簡素化されます。Akeylessはハイブリッドおよびオンプレミス環境にも対応していますが、完全なセルフホスティングやコードの透明性を求めるチーム向けのオープンソース版は提供していません。
コンプライアンス認証
Keeperは、SOC 2 Type II、ISO 27001/27017/27018、FedRAMP High認証、GovRAMP High認可、HIPAA、GDPR、PCI DSS、FIPS 140-3、ITARを保有しています。KeeperのFedRAMP High認証により、連邦政府機関や防衛関連組織にとって最も有力な選択肢のひとつとなっています。
Akeylessは、SOC 2 Type II、ISO 27001/27701、PCI DSS、HIPAA、DORA、FIPS 140-2を保有しています。しかし、FedRAMP認証およびGovRAMP認可を現時点では保有していないため、米国政府機関や規制対象環境では注意が必要な場合があります。


