Zarządzanie hasłami do kont w mediach społecznościowych

Secure your enterprise social media accounts

Menedżer haseł Keeper dla przedsiębiorstw chroni konta Państwa organizacji w mediach społecznościowych, zapewniając scentralizowaną kontrolę, bezpieczne udostępnianie danych uwierzytelniających oraz pełną możliwość audytu.
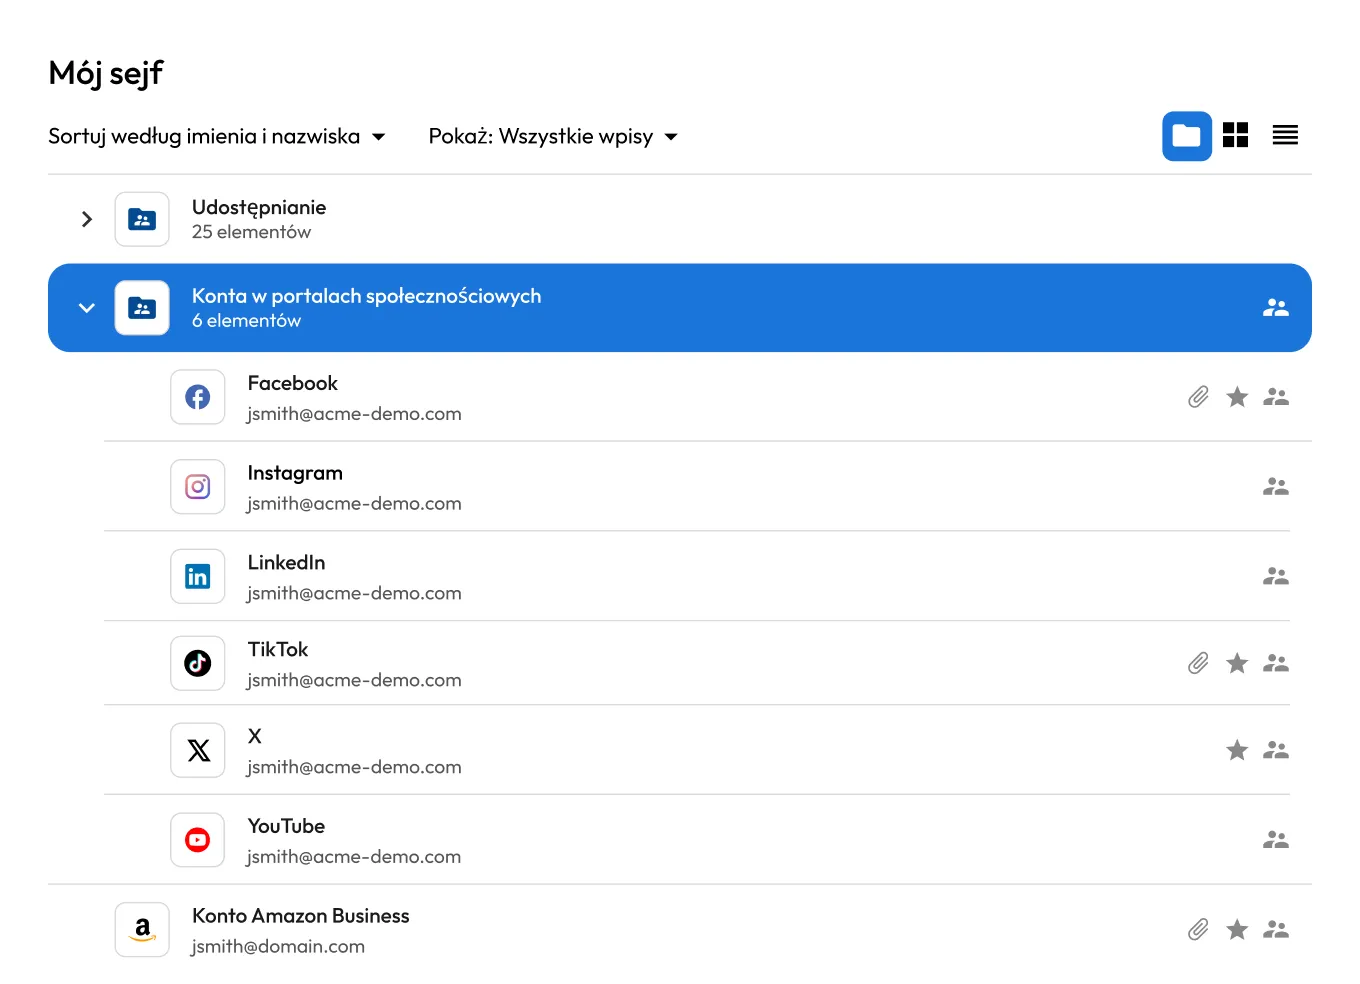
Sejf Keeper Vault z danymi uwierzytelniającymi do kont w serwisach Facebook, Instagram, LinkedIn, TikTok, X i YouTube, umieszczonymi we współdzielonym folderze „Konta w mediach społecznościowych” w celu bezpiecznego zarządzania hasłami do tych kont.

Dlaczego zarządzanie hasłami do kont w mediach społecznościowych ma znaczenie

Zapobiega przejęciom kont

Firmowe konta w mediach społecznościowych są częstym celem ataków typu credential stuffing, phishingu i ataków socjotechnicznych. Przejęcie choćby jednego konta może doprowadzić do publikacji nieautoryzowanych treści, szkód dla marki i utraty zaufania odbiorców, często już w ciągu kilku minut od włamania. Przechowywanie wszystkich danych uwierzytelniających w jednym zaszyfrowanym sejfie oraz wymuszanie stosowania silnych, unikalnych haseł znacznie ogranicza to ryzyko.

Chroni reputację marki

Nieautoryzowane wpisy w mediach społecznościowych lub treści publikowane w złej wierze mogą podważyć wiarygodność marki, a naprawienie tych szkód bywa trudne. Zabezpieczenie dostępu sprawia, że tylko upoważnieni użytkownicy mogą logować się i publikować treści w imieniu organizacji.

Pozwala kontrolować, kto ma dostęp

Zespoły marketingowe, agencje i podwykonawcy często muszą wspólnie korzystać z firmowych kont w mediach społecznościowych. Bez odpowiednich mechanizmów kontroli organizacja nie ma wglądu w to, kto może się logować i jakie działania może wykonywać, ani czy byli pracownicy lub podwykonawcy nadal mają dostęp.

Jak Keeper chroni konta w mediach społecznościowych na dużą skalę

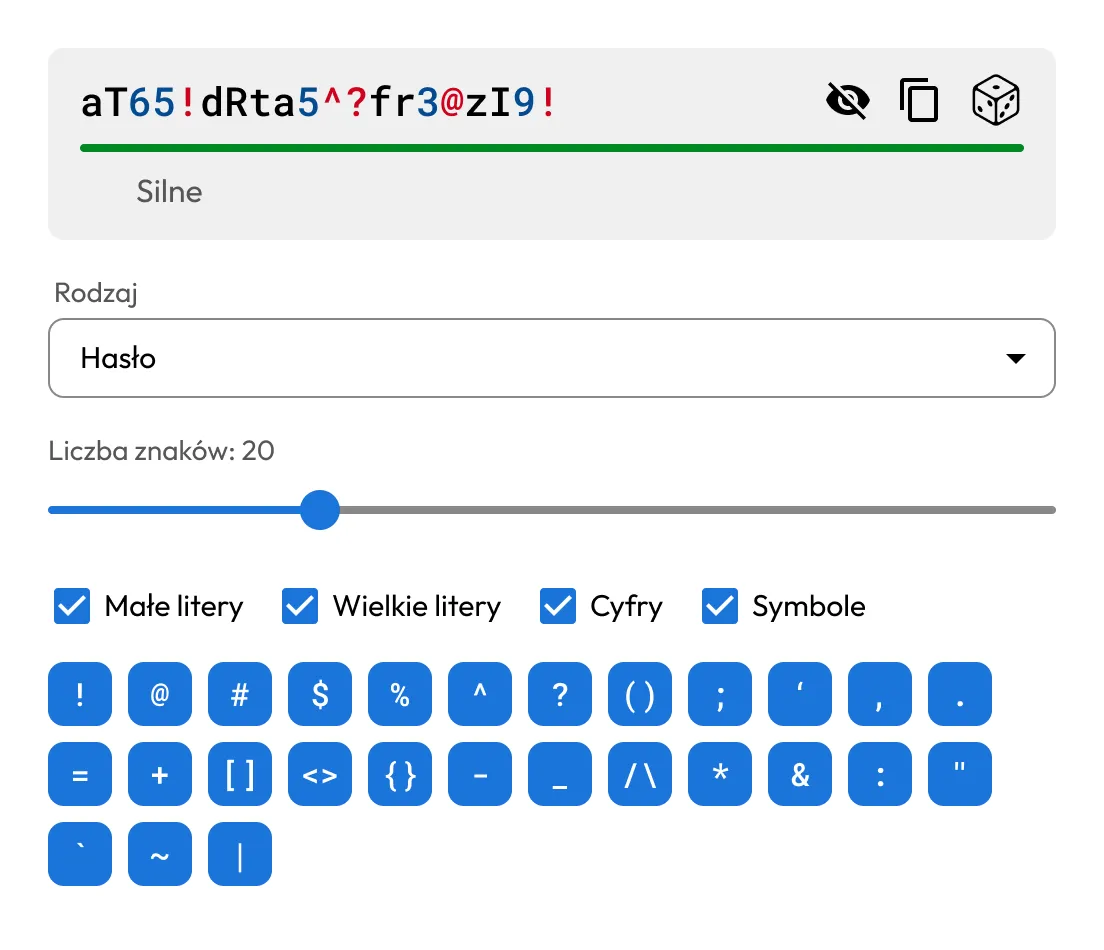
Generator haseł Keeper tworzący silne, 20-znakowe hasło z wielkich i małych liter, cyfr oraz wybranych symboli w celu zabezpieczenia kont w mediach społecznościowych.

Centralizuje, generuje i chroni dane uwierzytelniające

Wszystkie dane uwierzytelniające do kont w mediach społecznościowych można przechowywać w szyfrowanym sejfie zero-knowledge. Każde konto jest chronione silnym, unikalnym hasłem tworzonym przez wbudowany generator haseł aplikacji Keeper, co zapobiega używaniu tego samego hasła na różnych kontach.

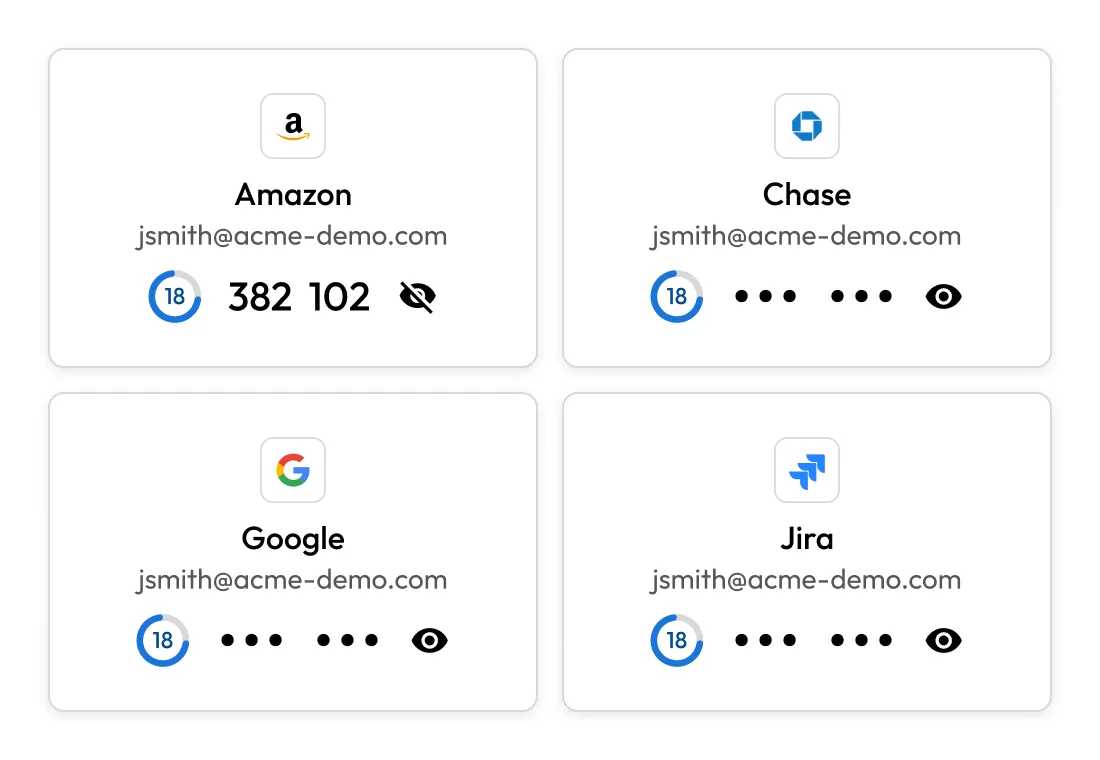
Karty kont w serwisach Amazon, Chase, Google i Jira w sejfie Keeper Vault z widocznymi kodami 2FA, przedstawiające bezpieczne przechowywanie kodów uwierzytelniania dwuskładnikowego i zarządzanie nimi razem z danymi uwierzytelniającymi do kont.

Udostępnia kody TOTP i klucze dostępu

Keeper przechowuje kody TOTP i klucze dostępu powiązane z poszczególnymi kontami i bezpiecznie udostępnia je wszystkim osobom uprawnionym do dostępu. Każdy upoważniony członek zespołu może ze swojego sejfu wygenerować kod logowania lub uwierzytelnić się kluczem dostępu; właściciel konta nie musi w tym czasie być online ani udostępniać swojego urządzenia.

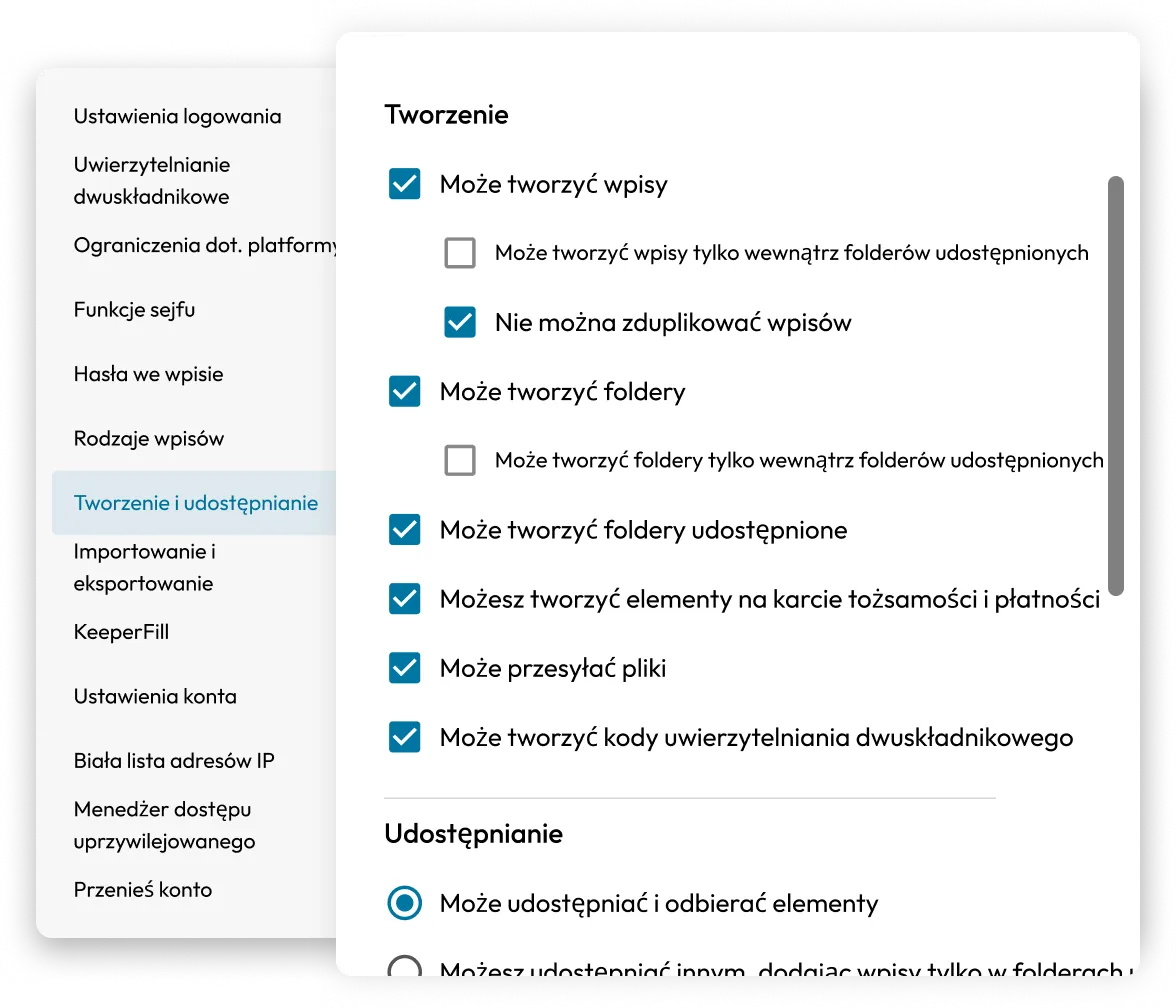
Ustawienia administracyjne Keeper ze szczegółowymi opcjami kontroli tworzenia i udostępniania rekordów w sejfie, folderów, plików oraz kodów 2FA.

Egzekwuje kontrolę dostępu opartą na rolach (RBAC)

Administratorzy ustalają, kto ma dostęp do poszczególnych kont, na podstawie roli, zespołu lub projektu. Dane uwierzytelniające są automatycznie wprowadzane przez KeeperFill, dzięki czemu użytkownicy mogą się uwierzytelniać, a samo hasło nigdy nie jest im ujawniane.

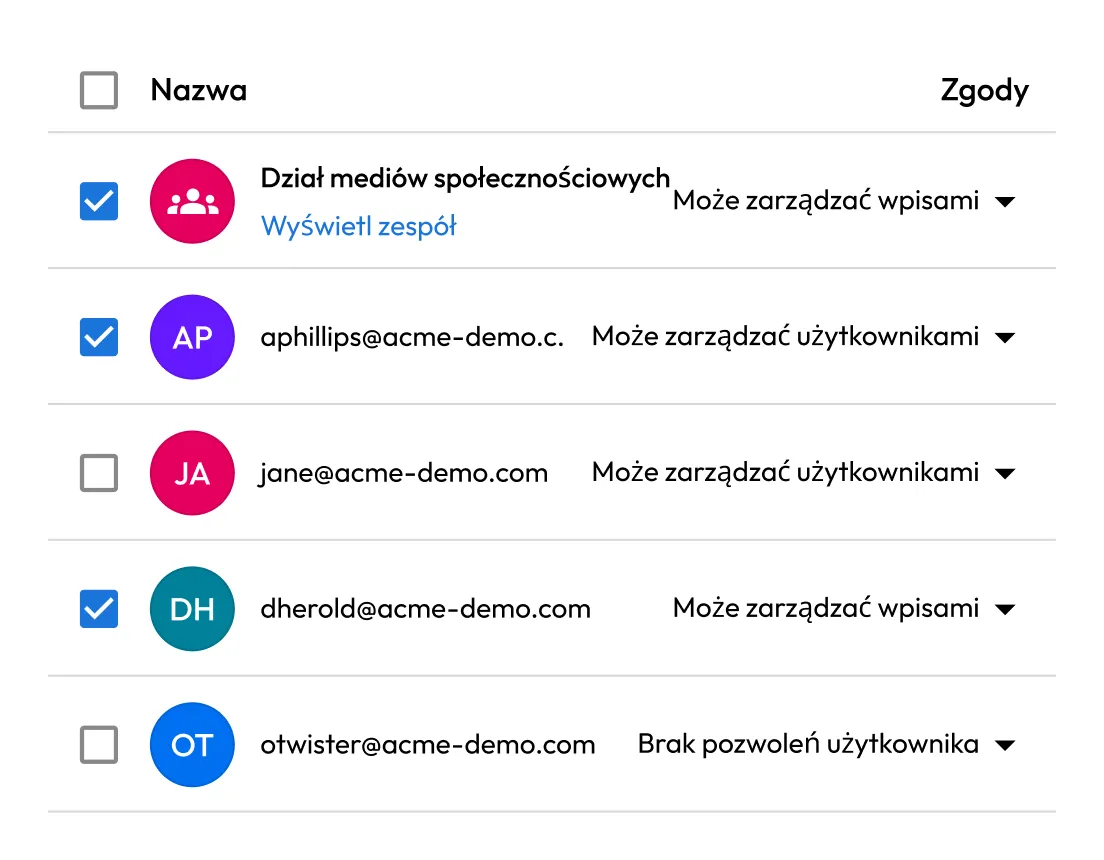
Uprawnienia do folderu współdzielonego w Keeper, przedstawiające zespół ds. mediów społecznościowych i poszczególnych użytkowników z przypisanymi na podstawie ról uprawnieniami do zarządzania rekordami lub użytkownikami albo bez uprawnień.

Umożliwia bezpieczne udostępnianie dostępu między zespołami bez ujawniania danych

Zespoły, agencje i podmioty zewnętrzne mogą otrzymać dostęp do kont bez bezpośredniego przekazywania im hasła. Uprawnienia dostępu można skonfigurować tak, aby automatycznie wygasały po zakończeniu projektu lub współpracy; dzięki temu podwykonawcy nie zachowują dostępu dłużej, niż jest to potrzebne.

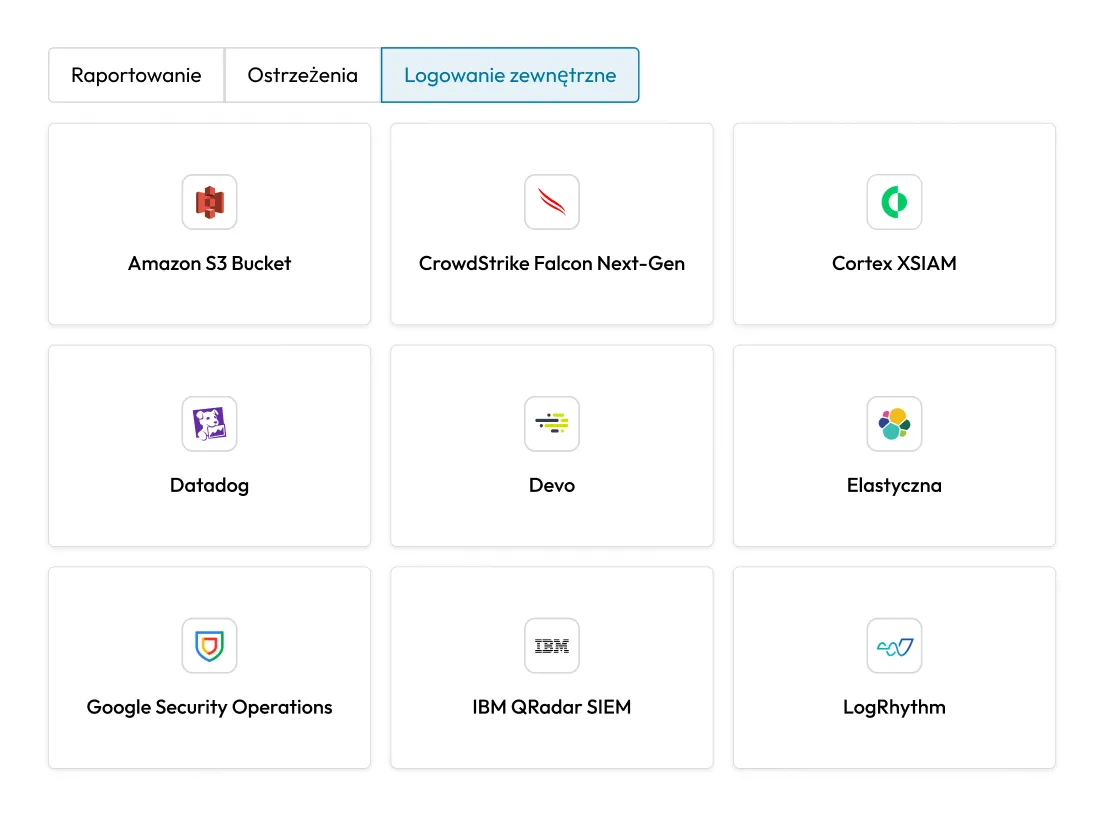
Ustawienia rejestrowania zdarzeń w systemach zewnętrznych w Keeper, przedstawiające integracje z platformami SIEM i rozwiązaniami zabezpieczającymi, takimi jak Amazon S3, CrowdStrike, Cortex XSIAM, Datadog, Devo, Elastic, Google Security Operations, IBM QRadar i LogRhythm.

Zapewnia pełny wgląd i pomaga spełniać wymogi zgodności

Każde logowanie, żądanie dostępu i zmiana danych uwierzytelniających są zapisywane wraz z oznaczeniem czasu oraz tożsamością użytkownika. Dzienniki audytu można eksportować do platform SIEM, aby monitorować zdarzenia w jednym miejscu i wspierać spełnianie wymogów zgodności. Administratorzy dysponują pełnym rejestrem wskazującym, kto, kiedy i do którego konta uzyskał dostęp.

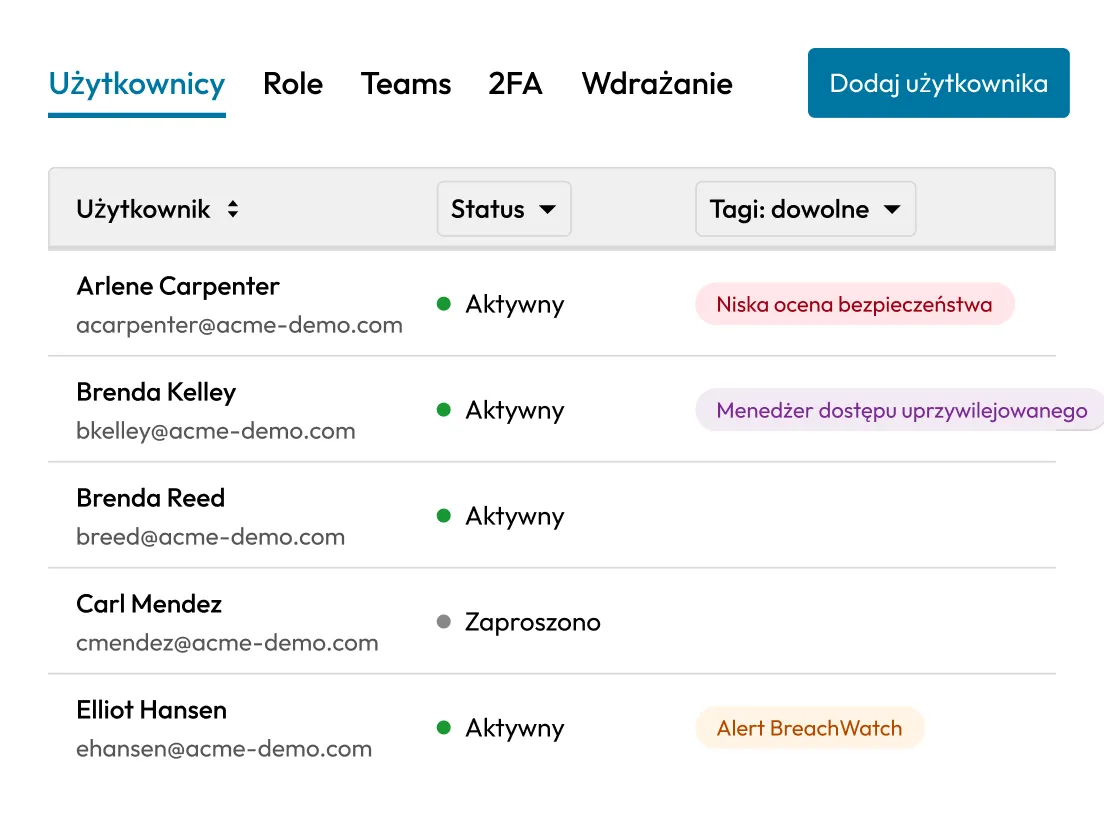
Centralna konsola administratora Keeper z listą użytkowników przedsiębiorstwa, stanem ich kont i etykietami dotyczącymi bezpieczeństwa, takimi jak „Niska ocena bezpieczeństwa”, „Privileged Access Manager” oraz „Alert BreachWatch”.

Ułatwia wdrażanie nowych pracowników i obsługę ich odejść

Nowi członkowie zespołu otrzymują dostęp w zaledwie kilka minut. Gdy pracownik odchodzi lub zmienia rolę, jego dostęp jest natychmiast odbierany za pomocą konsoli administratora. Aby zapewnić pełne bezpieczeństwo po odejściu pracownika, wraz z odebraniem dostępu do sejfu należy zmienić dane uwierzytelniające. Dzięki generatorowi haseł Keeper wystarczy do tego jeden krok.

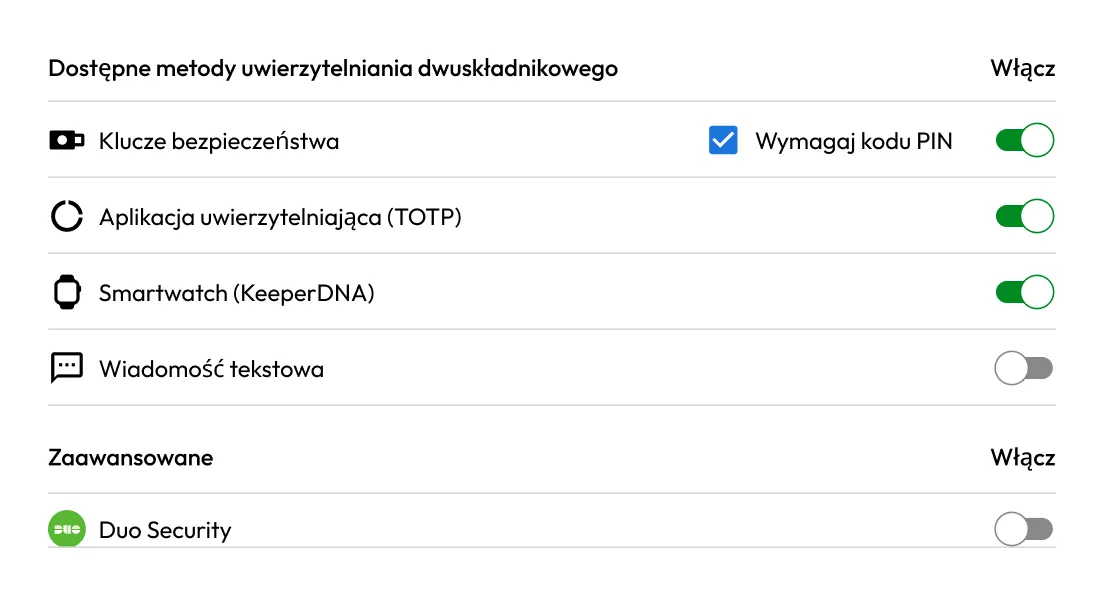
Ustawienia uwierzytelniania dwuskładnikowego w Keeper z włączonymi kluczami bezpieczeństwa, aplikacjami uwierzytelniającymi i uwierzytelnianiem za pomocą smartwatcha przez KeeperDNA oraz dodatkowymi opcjami SMS i Duo Security.

Zwiększa bezpieczeństwo uwierzytelniania dzięki MFA

Uwierzytelnianie wieloskładnikowe (MFA) zabezpiecza konta w mediach społecznościowych przed dostępem osób nieuprawnionych nawet w razie przejęcia hasła. Keeper przechowuje kody MFA w tym samym sejfie co dane konta. Włączenie MFA nie wymaga więc od zespołu zarządzania osobną aplikacją uwierzytelniającą ani dbania o jej synchronizację.

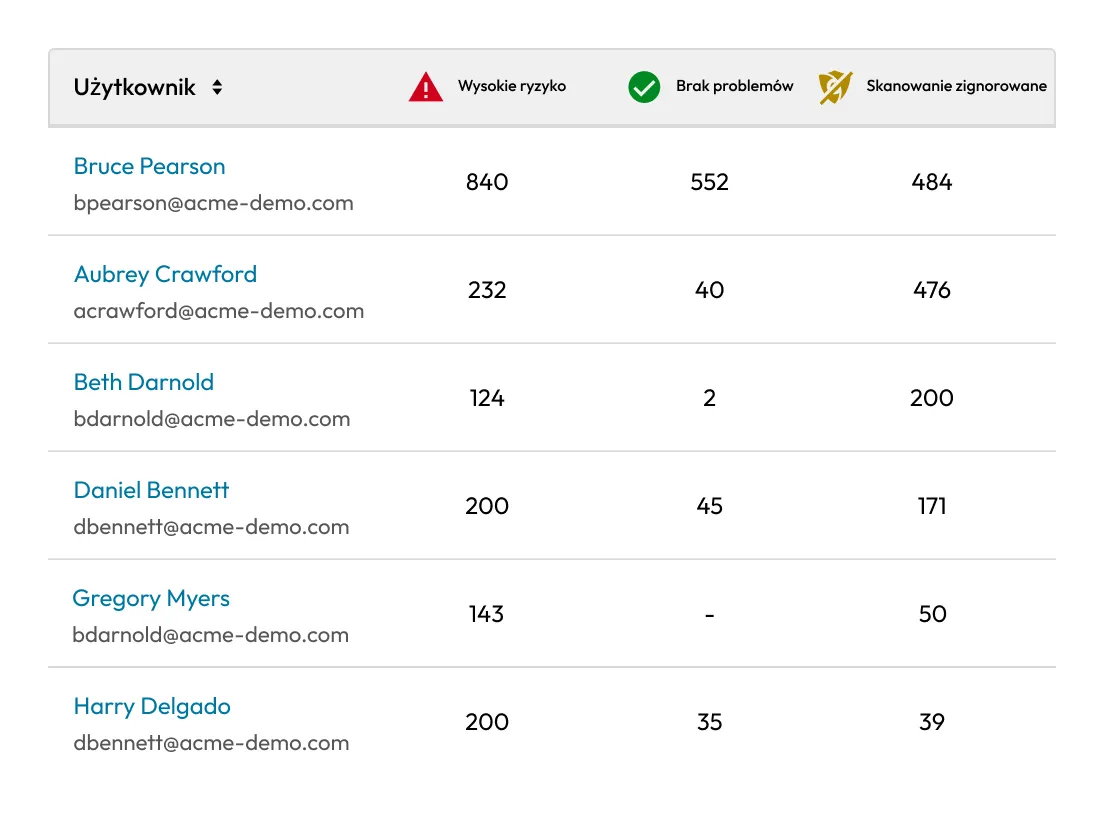
Raport bezpieczeństwa Keeper z listą użytkowników i liczbą skanowań haseł, które wykazały wysokie ryzyko, zakończyły się pomyślnie lub zostały zignorowane, pomagający administratorom wskazać konta wymagające działań zabezpieczających.

Wykrywa ujawnione dane uwierzytelniające dzięki monitorowaniu dark webu

Funkcja BreachWatch® firmy Keeper stale monitoruje dark web, sprawdzając, czy zapisane dane uwierzytelniające nie zostały ujawnione. Jeśli pracownik używa hasła ujawnionego podczas znanego wycieku danych, Keeper powiadamia o tym zarówno jego, jak i administratorów, aby umożliwić natychmiastową zmianę danych uwierzytelniających.

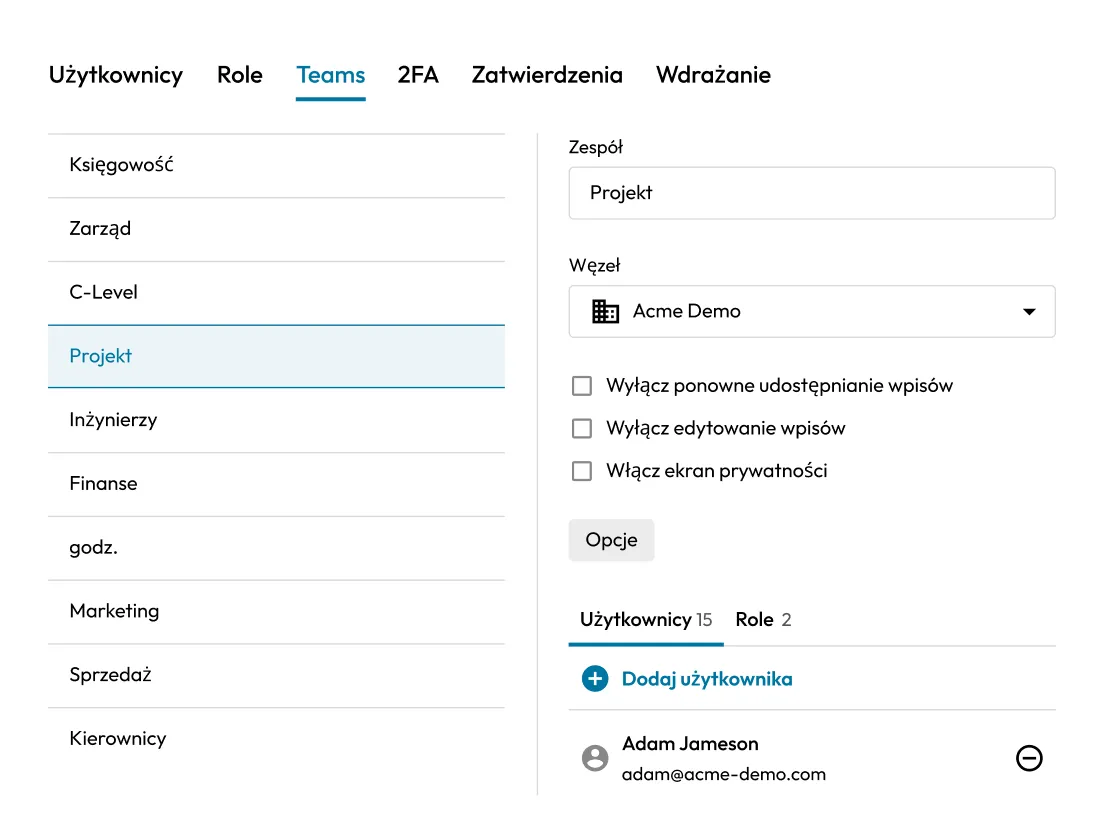
Centralna konsola administratora Keeper z ustawieniami zarządzania zespołami i wybranym zespołem Design, obejmującymi przypisanie użytkowników i ról, konfigurację węzła oraz zabezpieczenia na poziomie zespołu.

Zapewnia ochronę wykraczającą poza wbudowane zabezpieczenia platform

Niektóre serwisy społecznościowe nie udostępniają mechanizmów kontroli dostępu dla wielu użytkowników ani szczegółowej konfiguracji uprawnień. Keeper zapewnia bezpieczne udostępnianie, dostęp zgodny z uprawnieniami i centralny nadzór nad kontami bez wbudowanych funkcji zarządzania zespołem.

Jak chronić konta w mediach społecznościowych za pomocą aplikacji Keeper

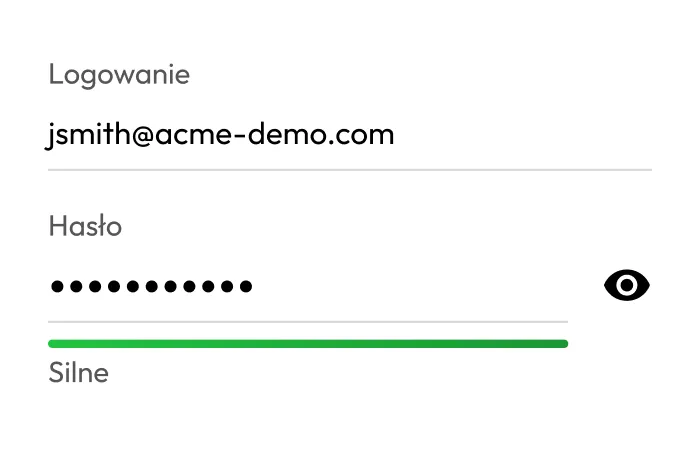
Rekord w Keeper z adresem e-mail i zamaskowanym hasłem ocenionym jako silne.

Dodanie do sejfu danych uwierzytelniających do kont w mediach społecznościowych

Dane uwierzytelniające do logowania na każdym koncie należy zapisać jako rekord w sejfie. Generator haseł Keeper tworzy dla każdego konta silne, unikalne hasło.

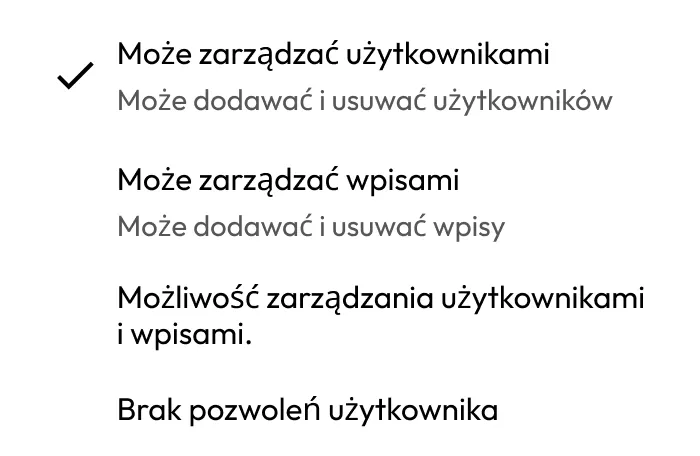
Menu uprawnień w Keeper z opcjami zarządzania użytkownikami, rekordami lub jednocześnie użytkownikami i rekordami, a także opcją nieprzyznawania użytkownikowi żadnych uprawnień.

Przyznanie dostępu według roli lub zespołu

Za pomocą folderów współdzielonych należy pogrupować konta według marki, platformy lub regionu, a następnie przyznać dostęp odpowiedniemu zespołowi, agencji lub konkretnej osobie. Uprawnienia pozwalają określić, czy użytkownicy mogą przeglądać, edytować lub udostępniać dane uwierzytelniające.

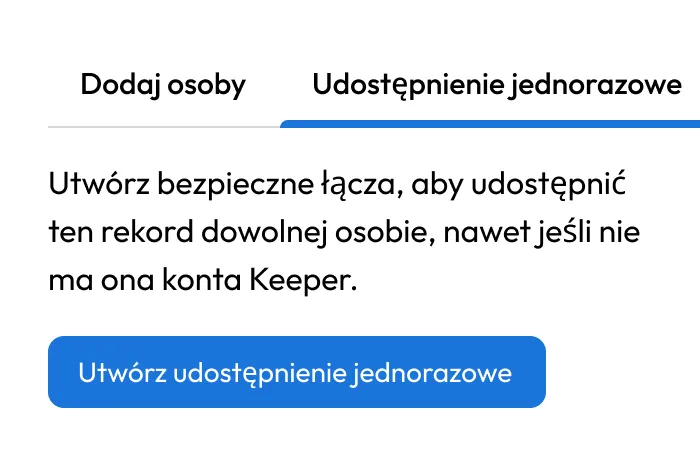
Funkcja jednorazowego udostępniania w Keeper tworząca bezpieczny link pozwalający udostępnić rekord z sejfu dowolnej osobie, również takiej, która nie ma konta Keeper.

Włączenie bezpiecznego udostępniania

Agencjom zewnętrznym lub podwykonawcom należy przyznać dostęp z wykorzystaniem funkcji udostępniania na określony czas. Odbiorcy uwierzytelniają się w Keeper i uzyskują dostęp do konta za pomocą KeeperFill.

Często zadawane pytania (FAQ)

Jak Keeper chroni współdzielone konta w mediach społecznościowych?

Dane uwierzytelniające są przechowywane w szyfrowanym sejfie zero-knowledge i udostępniane zgodnie z modelem uprawnień Keeper, a użytkownicy uwierzytelniają się na kontach za pomocą KeeperFill. Hasło jest wprowadzane automatycznie i nigdy nie jest wyświetlane. Zakres dostępu można określić na podstawie roli, wyznaczyć datę jego wygaśnięcia oraz natychmiast go odebrać z poziomu konsoli administratora.

Czy Keeper pozwala natychmiast odebrać dostęp do kont?

Tak. Administratorzy mogą od razu odebrać dostęp do sejfu za pomocą konsoli administratora. Dla pełnego bezpieczeństwa przy odejściu pracownika należy również zmienić dane uwierzytelniające. Generator haseł i funkcja automatycznego uzupełniania w Keeper pozwalają zrobić to szybko, w jednym kroku. Dzięki temu były pracownik nie uzyska dostępu do konta, nawet jeśli wcześniej zapisał hasło w innym miejscu.

Czy Keeper obsługuje SSO i MFA, aby chronić konta w mediach społecznościowych?

Integracja Keeper z dostawcami tożsamości (IdP) obsługującymi standard SAML 2.0 umożliwia logowanie jednokrotne (SSO) do sejfu. Keeper wymusza również stosowanie MFA na poziomie sejfu. Członkowie zespołu uwierzytelniają się więc za pośrednictwem używanego już przez Państwa dostawcy tożsamości, aby uzyskać dostęp do swojego sejfu Keeper Vault, w którym dane uwierzytelniające do kont w mediach społecznościowych są bezpiecznie przechowywane i automatycznie wprowadzane podczas logowania. MFA można też skonfigurować dla poszczególnych kont w mediach społecznościowych dzięki wbudowanej w Keeper funkcji przechowywania kodów TOTP.

Czy wdrożenie Keeper w zespołach marketingowych jest trudne?

Nie. Keeper zaprojektowano z myślą o łatwej obsłudze i szybkim wdrożeniu, które nie wymaga specjalistycznej wiedzy technicznej. Zespoły ds. marketingu i PR mogą w mniej niż godzinę zaimportować używane dane uwierzytelniające, uporządkować konta w folderach współdzielonych i zacząć bezpiecznie udostępniać dostęp. Codzienna obsługa nie wymaga pomocy działu IT.

Wycofaj zgodę dot. plików cookieDbamy o prywatność użytkowników

Wykorzystujemy na naszej stronie pliki cookie na potrzeby zapewnienia jak najlepszej jakości przeglądania, wyświetlania spersonalizowanych reklam dotyczących naszych produktów i treści oraz analizy ruchu na stronie. Aby uzyskać więcej informacji, zapoznaj się z naszą polityką prywatności.

Zarejestruj się na darmowy okres próbny

Kup teraz