Zarządzanie dostępem uprzywilejowanym we własnym środowisku dla sieci federalnych i OT

Self-Managed Keeper (SMK) to lokalna, odizolowana od sieci platforma bezpieczeństwa tożsamości stworzona dla odizolowanych środowisk technologii operacyjnej (OT), technologii informacyjnej (IT) i obronności. Zabezpieczaj infrastrukturę krytyczną, zarządzaj dostępem uprzywilejowanym i spełniaj rygorystyczne wymogi zgodności z przepisami.

Gdy platforma PAM hostowana we własnej infrastrukturze jest niezbędna

Gdy organizacja potrzebuje zarządzania dostępem uprzywilejowanym typu zero-trust wewnątrz obwodów OT, zabezpieczając kluczowe zasoby, zapobiegając przestojom i zapewniając zgodność z przepisami całkowicie offline, bez zależności od chmury.

Technologia operacyjna (OT)

Zabezpieczaj dostęp uprzywilejowany do przemysłowych systemów sterowania, sieci zakładowych i infrastruktury obiektowej bez przesyłania danych uwierzytelniających przez zewnętrzną usługę.

Energia i gaz ziemny

Bezpieczny uprzywilejowany dostęp do potoków i systemów produkcyjnych dzięki zarządzaniu sesjami, które pozostaje funkcjonalne nawet w przypadku utraty połączenia z internetem.

Energetyka i usługi komunalne

Wymuszaj zasadę najmniejszych uprawnień w sieciach wytwarzania, przesyłu i dystrybucji, zachowując jednocześnie własną granicę danych.

Agencje federalne i sektor publiczny

Spełnienie rygorystycznych wymagań dotyczących suwerenności danych i hostingu dzięki wdrożeniu rozwiązania Keeper w infrastrukturze kontrolowanej przez agencję.

Sieci odizolowane

Uruchom platformę PAM w całkowicie odizolowanych środowiskach bez zewnętrznych zależności.

Jak działa Self-Managed Keeper

Wersja Self-Managed Keeper działa w postaci kontenerów w Twoim środowisku. Zespół wdrożeniowy Keeper pomaga we wdrożeniu i aktualizacjach.

  1. Wdróż w swojej infrastrukturze

    Zainstaluj SMK na 64-bitowej maszynie wirtualnej z systemem Linux za pomocą Docker; rozwiązanie jest zgodne ze środowiskami lokalnymi, chmurą prywatną lub środowiskami odizolowanymi od sieci.

  2. Kontroluj punkt dostępu

    Twoi użytkownicy i aplikacje łączą się z zarządzanym przez Ciebie adresem wewnętrznym, a nie z usługą zewnętrzną. Wszystkie zaszyfrowane dane znajdują się w maszynie wirtualnej i kontenerach.

  3. Skoordynowane aktualizacje pod kierunkiem firmy Keeper

    Zespół wdrożeniowy Keeper koordynuje wszystkie aktualizacje produktów, zapewniając bezpieczeństwo i stabilność w każdym wdrożeniu. Zmiany są zgodne z wytycznymi Keeper dotyczącymi bezpieczeństwa i protokołami testowania.

  4. Uruchom pełną platformę bezpieczeństwa tożsamości

    SMK opiera się na podstawowej architekturze i funkcjach Keeper, oferując ten sam sejf, funkcje zarządzania dostępem uprzywilejowanym oraz konsolę administratora co wersja hostowana w chmurze.

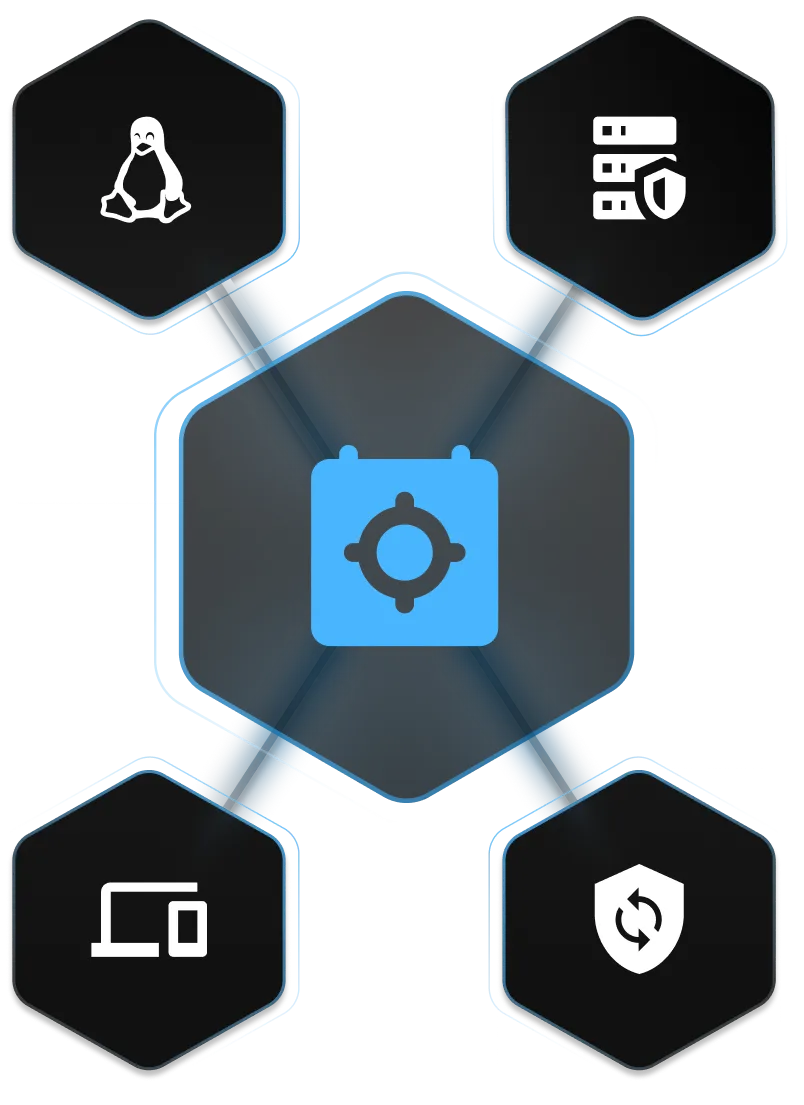
Grafika Keeper Security przedstawiająca ikony systemu Linux, serwera, urządzenia i rotacji połączone z centralnym sejfem.

Podstawowe funkcje PAM, w pełni hostowane lokalnie

Platforma Self-Managed Keeper obejmuje pełny zakres funkcji zarządzania poświadczeniami i dostępem uprzywilejowanym, których potrzebuje Twoja organizacja.

Zarządzanie hasłami i danymi uwierzytelniającymi

Przechowuj, udostępniaj i kontroluj dostęp do danych uwierzytelniających w Keeper Vault, korzystając z uprawnień opartych na rolach i szczegółowych mechanizmów kontroli udostępniania.

Zarządzanie wpisami tajnymi

Usuwaj zapisane na stałe w kodzie dane uwierzytelniające ze skryptów, aplikacji i infrastruktury za pomocą Keeper Secrets Manager.

Uprzywilejowane zarządzanie sesjami

Uruchamiaj bezpieczne sesje uprzywilejowane w systemach o krytycznym znaczeniu za pośrednictwem bramy KeeperPAM Gateway, nie ujawniając danych uwierzytelniających na urządzeniu użytkownika końcowego.

Bezpieczny dostęp do baz danych dzięki KeeperDB

Łącz się z firmowymi bazami danych za pośrednictwem KeeperDB, korzystając z danych uwierzytelniających zarządzanych przez sejf oraz nadzorowanych sesji uprzywilejowanych.

Scentralizowana administracja

Egzekwuj zasady, zarządzaj użytkownikami i przeglądaj aktywności z poziomu konsoli administratora Keeper.

Interfejsy API i integracje

Zintegruj platformę Self-Managed Keeper z wewnętrznymi narzędziami i przepływami pracy za pomocą interfejsów API Keeper.

Dostęp awaryjny w przypadku braku dostępu do internetu

Co się stanie, jeśli środowisko chmurowe przestanie działać lub połączenie internetowe zostanie przerwane? Keeper w modelu samodzielnego zarządzania działa niezależnie w danym środowisku, dzięki czemu zespoły zachowują dostęp do krytycznych danych uwierzytelniających i sesji uprzywilejowanych podczas awarii, izolacji sieci i zakłóceń łączności.

Dla organizacji obsługujących infrastrukturę krytyczną ciągłość ta decyduje o tym, czy incydent zostanie opanowany, czy dojdzie do przedłużającego się przestoju.

Uruchom platformę Self-Managed Keeper niezależnie od chmury Keeper

Organizacje mogą korzystać z chmurowej platformy Keeper w obszarze firmowej infrastruktury IT, a z Self-Managed Keeper w przypadku infrastruktury OT lub sieci o ograniczonym dostępie. Każde wdrożenie działa jako niezależna, całkowicie odizolowana dzierżawa.

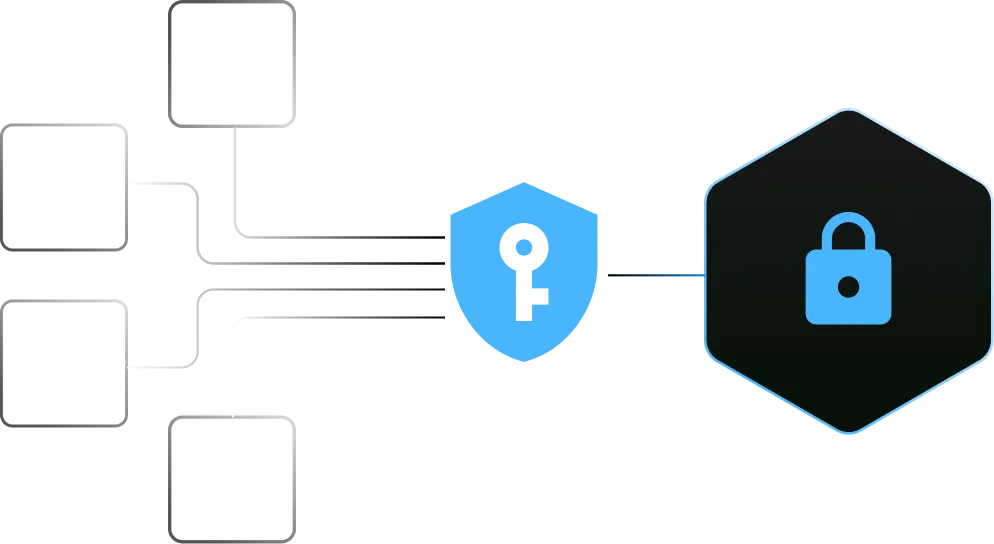
Grafika kontroli dostępu Keeper przedstawiająca zablokowane działania przepływające przez tarczę z kluczem do kłódki.

Dlaczego organizacje wybierają Self-Managed Keeper

Prawdziwa odporność

Dostęp uprzywilejowany jest nadal możliwy, nawet gdy chmura lub internet są niedostępne.

Suwerenność danych

Wszystkie dane pozostają w Twojej infrastrukturze i pod Twoją kontrolą.

Zero trust, zero knowledge

Dane są szyfrowane i odszyfrowywane na urządzeniu użytkownika.

Gotowość do pracy w środowisku odizolowanym

W pełni funkcjonalne w odłączonych sieciach, bez zewnętrznych zależności.

Gotowość do zachowania zgodności z przepisami

Spełnia wymagania dotyczące rezydencji danych, hostingu i bezpieczeństwa w sektorze federalnym oraz branżach regulowanych.

Kontrolowane aktualizacje

Twój zespół kontroluje każde wydanie i wdraża aktualizacje podczas zatwierdzonych okien zmian.

Zarządzanie dostępem hostowane we własnej infrastrukturze dla agencji rządowych

Agencje rządowe i organizacje z sektora publicznego często muszą uruchamiać narzędzia bezpieczeństwa w ramach infrastruktury, którą same posiadają i którą zarządzają. Wersja Self-Managed Keeper umożliwia agencjom wdrażanie oferowanych przez Keeper rozwiązań do zarządzania dostępem uprzywilejowanym, zarządzania tajnymi danymi, zarządzania uprawnieniami punktów końcowych oraz zarządzania danymi uwierzytelniającymi w środowiskach kontrolowanych przez agencję, w tym w sieciach odizolowanych, przy jednoczesnym zachowaniu pełnej kontroli nad hostingiem, dostępem i aktualizacjami.

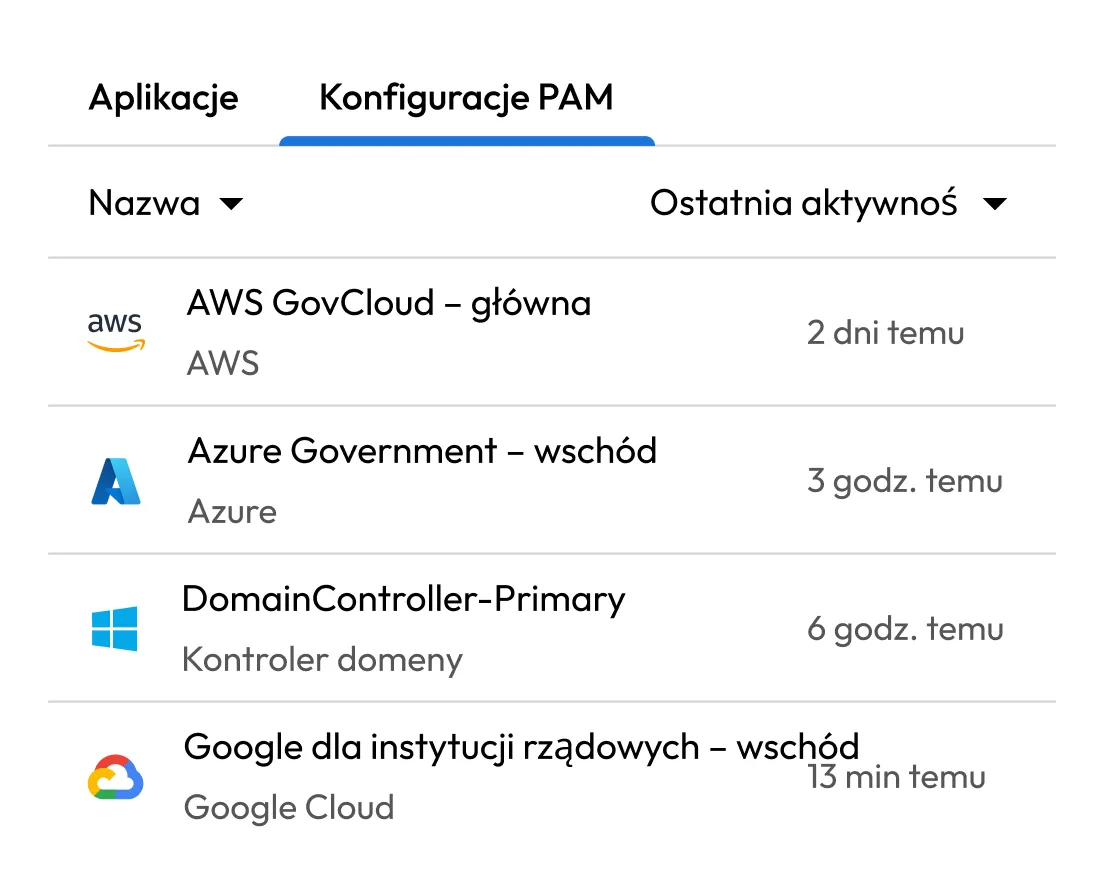
Lista konfiguracji platformy Keeper PAM zawierająca zasoby AWS GovCloud, Azure Government, Domain Controller i Google Government z czasem ostatniej aktywności.

Wprowadź Keeper do własnego środowiska

Często zadawane pytania (FAQ)

Czym jest Self-Managed Keeper?

Self-Managed Keeper to wdrożenie platformy Keeper hostowane we własnej infrastrukturze i oparte na kontenerach. Umożliwia organizacjom uruchamianie rozwiązań Keeper do zarządzania hasłami, tajnymi danymi i dostępem uprzywilejowanym w całości we własnej infrastrukturze, w tym w lokalnych centrach danych, chmurach prywatnych i sieciach odizolowanych od internetu.

Czy platforma Self-Managed Keeper może działać całkowicie w trybie offline?

Tak, Self-Managed Keeper to kompletna, samowystarczalna platforma, która działa w całości w Twojej infrastrukturze. Do działania nie wymaga żadnej łączności z usługą w chmurze Keeper. To idealne rozwiązanie dla sieci odizolowanych (air-gapped) i sieci odłączonych.

Jak Self-Managed Keeper wypada w porównaniu z Keeper Cloud?

Oba rozwiązania oferują te same podstawowe funkcje Keeper: zarządzanie danymi uwierzytelniającymi, zarządzanie tajnymi danymi, zarządzanie sesjami i dostęp do baz danych. Różnica dotyczy infrastruktury: Self-Managed Keeper działa w Twoim środowisku; Keeper Cloud działa w infrastrukturze zarządzanej przez Keeper.

Czy platforma Self-Managed Keeper może działać w środowisku odizolowanym od sieci?

Tak, wersja Self-Managed Keeper nie jest zależna od usług chmurowych Keeper, dzięki czemu może działać w całkowicie odizolowanych i odłączonych sieciach.

Czy mogę jednocześnie korzystać z opcji chmurowej i zarządzanej samodzielnie?

Tak, wiele organizacji wdraża Keeper Cloud na potrzeby korporacyjnych systemów IT, a Self-Managed Keeper — na potrzeby systemów OT lub sieci o ograniczonym dostępie. Każde wdrożenie działa jako niezależny dzierżawca z oddzielnymi użytkownikami i danymi.

Jakie są wymagania systemowe dla platformy Self-Managed Keeper?

Samodzielnie zarządzany Keeper działa jako zestaw kontenerów Docker na maszynie wirtualnej z systemem Linux i chipsetem AMD64. Można hostować to lokalnie, w chmurze prywatnej lub w odizolowanej sieci.

W jaki sposób platforma Self-Managed Keeper jest wykorzystywana do uzyskiwania dostępu awaryjnego?

Ponieważ Self-Managed Keeper działa w Twoim własnym środowisku, Twoje zespoły mogą nadal mieć dostęp do krytycznych poświadczeń i sesji uprzywilejowanych, nawet jeśli połączenie z Internetem lub usługi w chmurze staną się niedostępne.

Jak obsługiwane są aktualizacje?

Keeper w wersji Self-Managed nie aktualizuje się automatycznie. Zespół Keeper współpracuje z Tobą przy koordynowaniu i wdrażaniu wszystkich aktualizacji produktów, aby zapewnić zgodność zmian z naszymi wytycznymi dotyczącymi bezpieczeństwa i protokołami testowania.

Jak wygląda licencjonowanie wersji Self-Managed Keeper?

W przypadku samodzielnie zarządzanego Keeper obowiązuje taki sam model licencjonowania jak w przypadku platformy chmurowej Keeper. Każde wdrożenie zarządzane samodzielnie jest licencjonowane jako odrębna dzierżawa. Zapraszamy do zamówienia prezentacji, aby omówić Państwa środowisko z naszym zespołem.

Czy Self-Managed Keeper nadal opiera się na architekturze zero-knowledge?

Tak, podobnie jak każdy produkt Keeper, platforma Self-Managed Keeper została zbudowana w oparciu o architekturę zero-trust i zero-knowledge systemu Keeper. Dane są szyfrowane i deszyfrowane na urządzeniu użytkownika, dlatego Keeper nigdy nie ma dostępu do Twoich danych poświadczających ani danych — niezależnie od tego, czy korzystasz z platformy chmurowej Keeper, czy hostujesz ją samodzielnie.

Jak rozpocząć korzystanie z wersji Self-Managed Keeper?

Warto poprosić o wersję demonstracyjną, aby zobaczyć platformę Self-Managed Keeper w akcji i porozmawiać z naszym zespołem o wymaganiach dotyczących wdrożenia.

Wycofaj zgodę dot. plików cookieDbamy o prywatność użytkowników

Wykorzystujemy na naszej stronie pliki cookie na potrzeby zapewnienia jak najlepszej jakości przeglądania, wyświetlania spersonalizowanych reklam dotyczących naszych produktów i treści oraz analizy ruchu na stronie. Aby uzyskać więcej informacji, zapoznaj się z naszą polityką prywatności.

Zarejestruj się na darmowy okres próbny

Kup teraz