Zarządzanie hasłami dla przedsiębiorstw

Zabezpiecz firmowe dane uwierzytelniające za pomocą menedżera haseł o architekturze zero-trust firmy Keeper

Menedżer haseł Keeper dla przedsiębiorstw weryfikuje każde żądanie dostępu, chroni dane uwierzytelniające za pomocą szyfrowania end-to-end i egzekwuje zasadę minimalnych uprawnień.

Dlaczego zarządzanie hasłami w przedsiębiorstwach jest ważne

Cyberprzestępcy biorą na cel dane uwierzytelniające, aby uzyskiwać dostęp do systemów korporacyjnych. Słabe, ponownie używane i spalone hasła narażają organizacje na naruszenia bezpieczeństwa danych, ataki ransomware i masowe przejęcia kont.

46%

testowanych środowisk korporacyjnych miało co najmniej jeden złamany skrót hasła w 2025 r.

22%

początkowych wektorów ataków w przypadku naruszeń danych w 2025 r. było związanych z nadużyciem danych uwierzytelniających

Zabezpiecz hasła swojej organizacji dzięki Keeper

Zunifikowana platforma bezpieczeństwa tożsamości Keeper zapewnia organizacjom widoczność i kontrolę niezbędne do zabezpieczania danych uwierzytelniających, egzekwowania zasad dostępu i ochrony poufnych danych w odniesieniu do każdego użytkownika, urządzenia i systemu. Keeper cieszy się zaufaniem tysięcy organizacji na całym świecie — od małych i średnich firm po przedsiębiorstwa z listy Fortune 500 oraz agencje federalne USA.

Wszystko, co potrzebne, aby zabezpieczać i kontrolować dane uwierzytelniające oraz zarządzać nimi na dużą skalę

Architektura zero-knowledge

Oparty na architekturze zero-knowledge system Keeper zapewnia całkowitą prywatność danych dzięki szyfrowaniu end-to-end. Wszystkie operacje szyfrowania i deszyfrowania odbywają się lokalnie na urządzeniu użytkownika, co oznacza, że wyłącznie użytkownik końcowy — również nie Keeper — może przeglądać lub odszyfrowywać dane.

Bezpieczny sejf dla każdego użytkownika

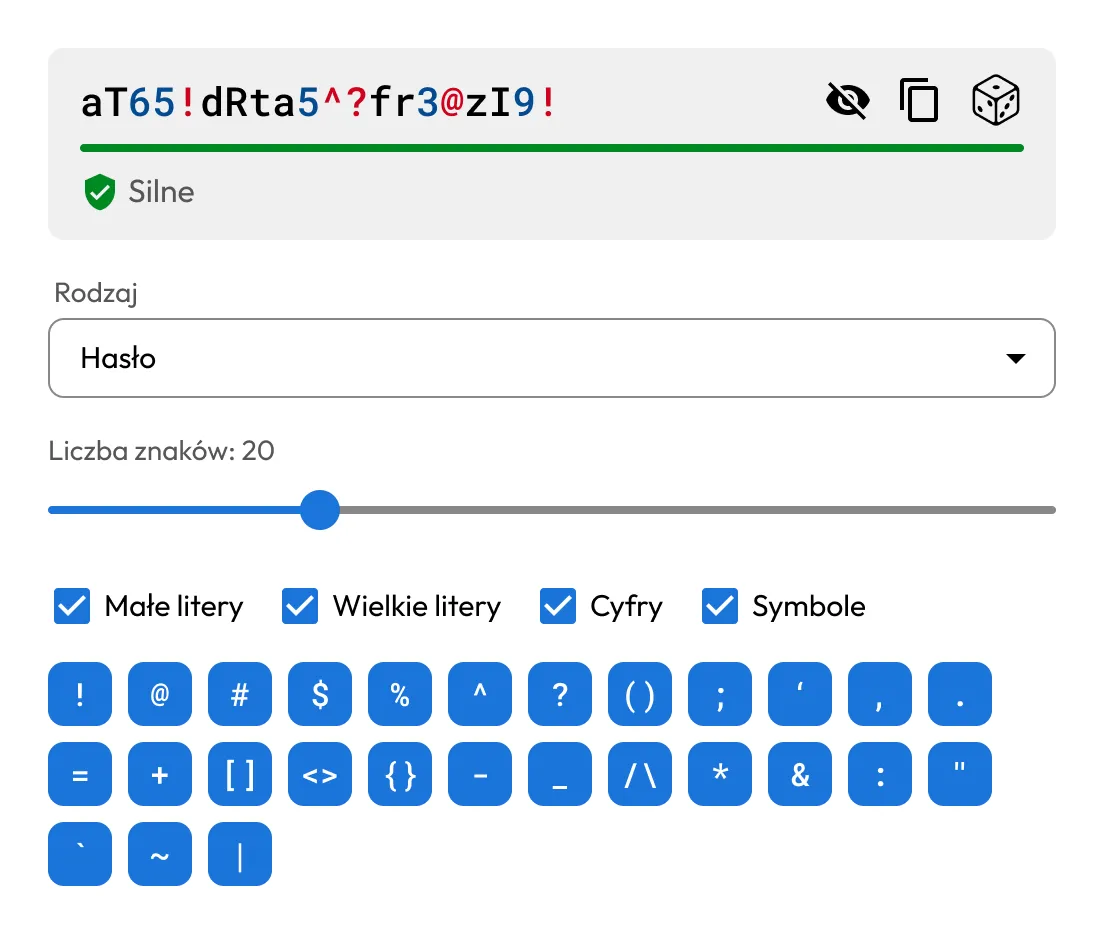
Każdy pracownik otrzymuje prywatny, zaszyfrowany sejf do przechowywania haseł, kluczy dostępu, tajnych danych i innych poufnych informacji używanych zarówno przez ludzi, jak i przez maszyny. Wbudowany generator haseł Keeper oraz bezpieczna funkcja automatycznego wypełniania współpracują ze sobą, aby tworzyć i uzupełniać silne, unikalne hasła i klucze dostępu, eliminując ponowne użycie haseł bez stwarzania utrudnień.

Obsługa MFA i uwierzytelniania bezhasłowego

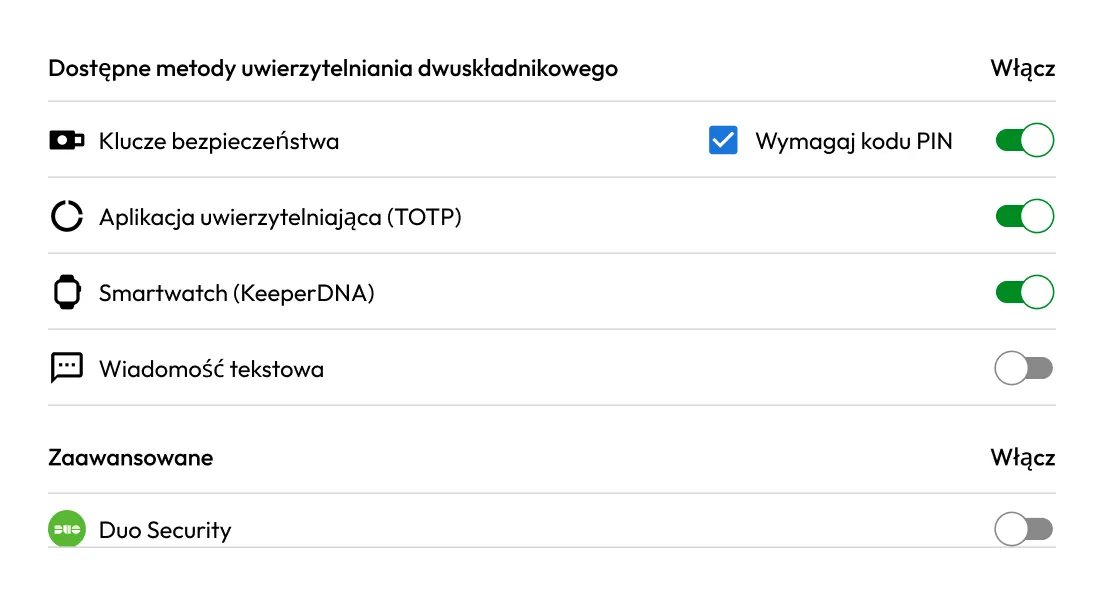
Keeper zwiększa bezpieczeństwo dostępu dzięki obsłudze wielu metod MFA, w tym TOTP, sprzętowych kluczy bezpieczeństwa oraz biometrii.

Dzięki Keeper SSO Connect organizacje mogą włączyć uwierzytelnianie bezhasłowe za pośrednictwem istniejącego dostawcy tożsamości (IdP), zapewniając bezpieczny dostęp do sejfu Keeper. Pomaga to ograniczyć zależność od tradycyjnych haseł, wzmacniając bezpieczeństwo zero-trust dla wszystkich użytkowników i urządzeń.

Kontrola dostępu z minimalnymi uprawnieniami

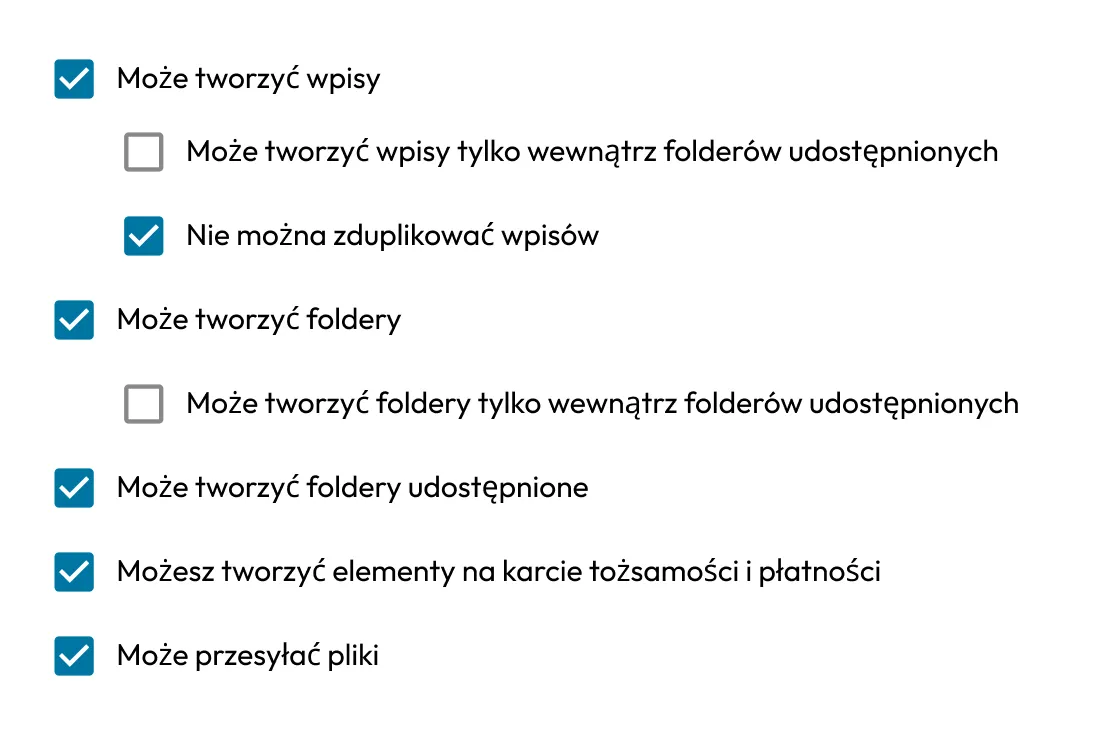
Keeper zapewnia organizacjom precyzyjną kontrolę nad tym, kto ma dostęp do czego i kiedy. Łącząc kontrolę dostępu opartą na rolach (RBAC) z kontrolą dostępu opartą na atrybutach (ABAC), a także z ograniczeniami czasowymi i kontekstowymi, zespoły mogą egzekwować zasadę najmniejszych uprawnień za pomocą przemyślanych, szczegółowych reguł w odniesieniu do wszystkich użytkowników i systemów.

Bezpieczne udostępnianie danych uwierzytelniających

Keeper umożliwia bezpieczne udostępnianie haseł i tajnych danych dzięki szyfrowaniu end-to-end, szczegółowej kontroli dostępu i dostępowi ograniczonemu czasowo, ułatwiając pracownikom współpracę nad poufnymi danymi.

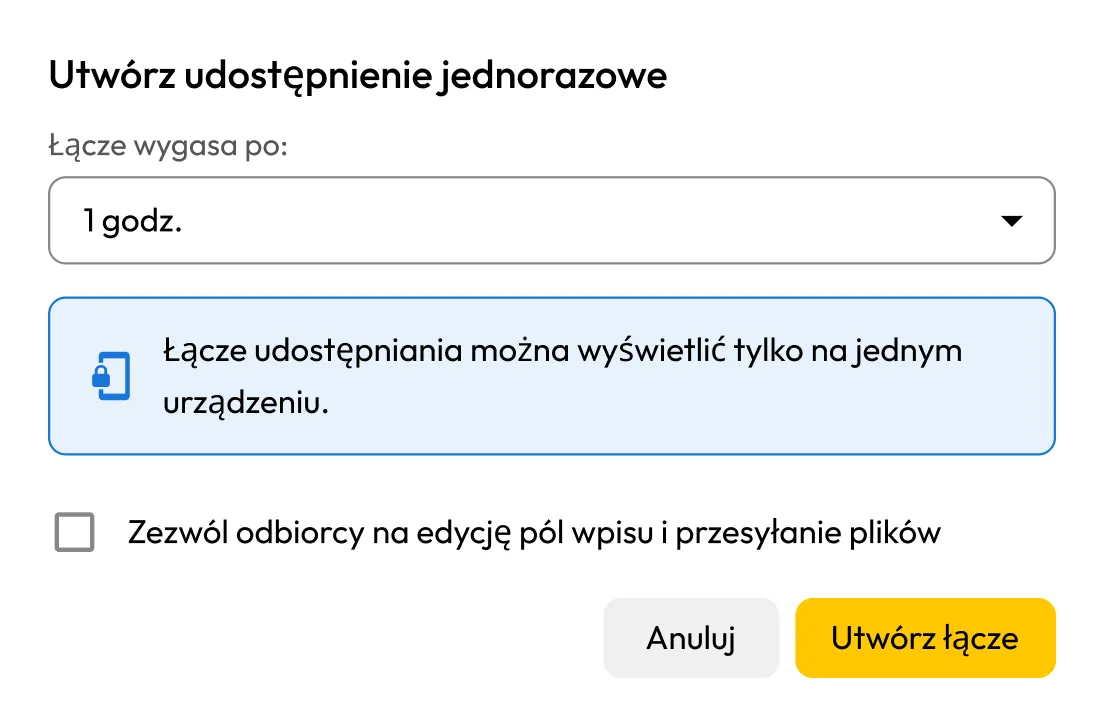
Dzięki funkcji One-Time Share pracownicy mogą bezpiecznie wymieniać tymczasowe dane uwierzytelniające lub prywatne dane z podmiotami zewnętrznymi, gdy jest to stosowne i zgodne z zasadami kontroli dostępu. Jednorazowe udostępnianie to najbezpieczniejszy sposób wysyłania poufnych informacji osobie zewnętrznej lub podwykonawcy bez ujawniania ich za pośrednictwem poczty e-mail, wiadomości tekstowych lub komunikatorów.

Ustawienia funkcji One-Time Share w Keeper umożliwiają bezpieczne udostępnianie danych logowania za pośrednictwem linku ograniczonego do konkretnego urządzenia, który traci ważność po upływie jednej godziny.

Bezproblemowa integracja z infrastrukturą i stosem technologicznym

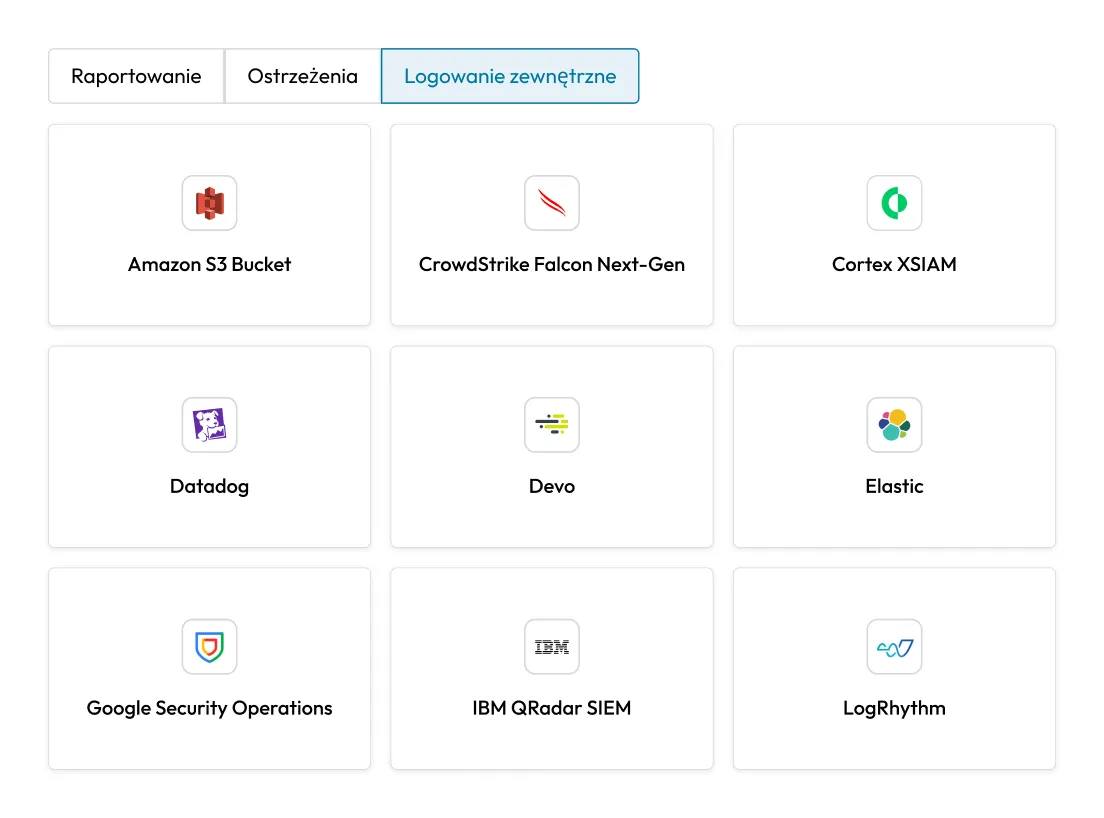
Keeper bezproblemowo integruje się z dotychczasową infrastrukturą tożsamości i bezpieczeństwa, w tym z dostawcami tożsamości (IdP), takimi jak Microsoft Entra ID, Okta i Google Workspace, usługami katalogowymi, takimi jak Active Directory i LDAP, a także z narzędziami do zarządzania informacjami i zdarzeniami bezpieczeństwa (SIEM). Umożliwia to szybkie wdrażanie w środowiskach lokalnych, hybrydowych i wielochmurowych.

Monitorowanie dark webu za pomocą BreachWatch®

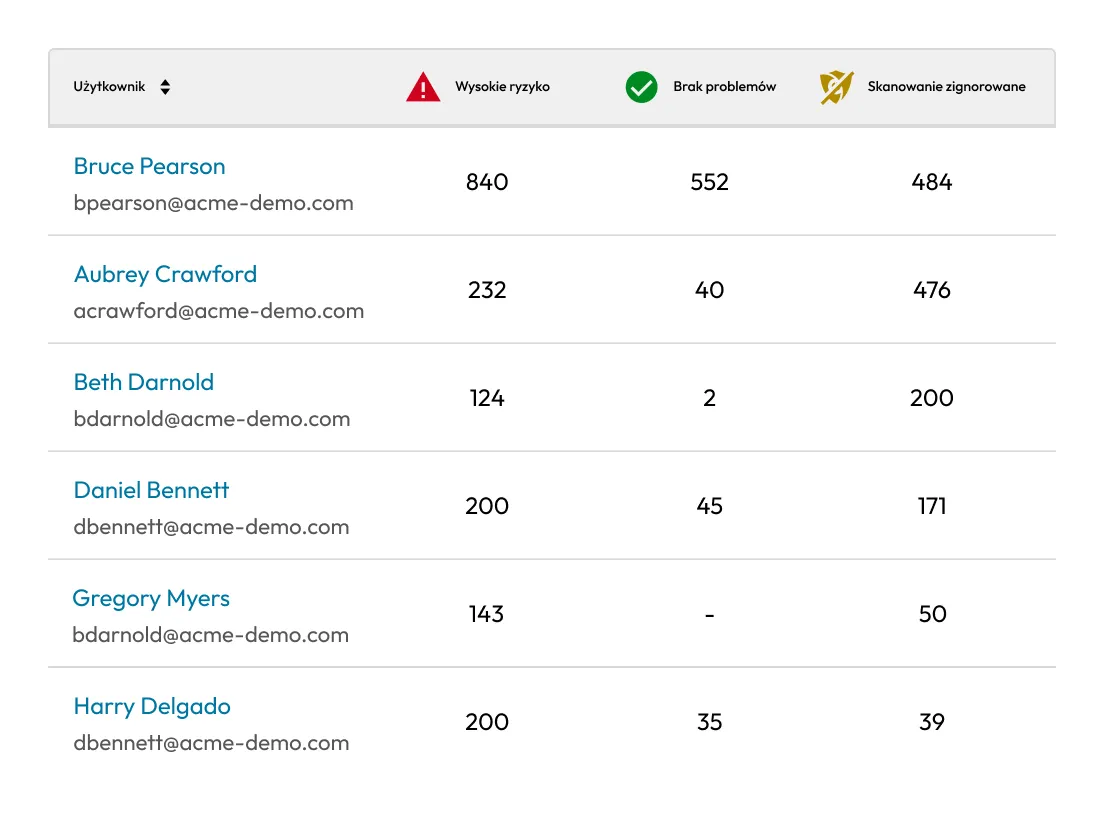
BreachWatch nieustannie monitoruje dark web, porównując zapisane dane uwierzytelniające ze znanymi ujawnionymi danymi i ostrzegając użytkowników w czasie rzeczywistym w momencie wykrycia dopasowania. BreachWatch wykorzystuje architekturę dopasowywania opartą na modelu zero-knowledge. Dane uwierzytelniające są anonimizowane przed przeprowadzeniem jakiegokolwiek porównania, dzięki czemu ani Keeper, ani żadna usługa zewnętrzna nie mają dostępu do haseł w postaci zwykłego tekstu podczas tego procesu. Zapewnia to organizacjom wgląd niezbędny do szybkiego reagowania na ujawnienie danych uwierzytelniających i zapobiegania przejęciom kont.

Pulpit nawigacyjny Keeper BreachWatch przedstawiający użytkowników z wynikami skanowania o wysokim poziomie ryzyka, zakończonymi pomyślnie oraz zignorowanymi, pomagający administratorom monitorować ekspozycję w dark webie i identyfikować przejęte dane uwierzytelniające.

Raportowanie i audyt zgodności

Keeper zapewnia administratorom pełną widoczność aktywności użytkowników dzięki szczegółowym ścieżkom audytu, konfigurowalnym raportom oraz śledzeniu ponad 300 typów zdarzeń. Keeper wspiera zgodność z najważniejszymi ramami regulacyjnymi, takimi jak SOC 2 i ISO 27001, zmieniając przygotowanie do audytu z uciążliwego obowiązku w prosty, powtarzalny proces.

Często zadawane pytania (FAQ)

Czym jest zarządzanie hasłami dla przedsiębiorstw?

Zarządzanie hasłami dla przedsiębiorstw umożliwia organizacjom bezpieczne przechowywanie, zarządzanie i udostępnianie danych uwierzytelniających wśród pracowników, działów i zespołów. Pozwala zespołom ds. IT i bezpieczeństwa na egzekwowanie silnych zasad dotyczących haseł, ograniczanie zagrożeń związanych z danymi uwierzytelniającymi oraz uzyskanie pełnej widoczności sposobu zarządzania dostępem wśród użytkowników, aplikacji i systemów.

Jak Keeper upraszcza zarządzanie hasłami w przedsiębiorstwie dla użytkowników końcowych?

Keeper upraszcza zarządzanie hasłami w przedsiębiorstwie, zapewniając każdemu użytkownikowi własny, bezpieczny, zaszyfrowany sejf, który automatycznie generuje, przechowuje i automatycznie wypełnia dane uwierzytelniające na różnych urządzeniach i w aplikacjach. Dzięki Keeper użytkownicy nie muszą już polegać na pamięci ani ponownie używać słabych haseł. Takie funkcje jak automatyczne wypełnianie, bezpieczne udostępnianie i uwierzytelnianie bezhasłowe pozwalają Keeper na usprawnienie dostępu przy jednoczesnym zachowaniu silnej ochrony danych uwierzytelniających i danych.

Czy Keeper to tylko menedżer haseł dla przedsiębiorstw?

Keeper to ujednolicona platforma bezpieczeństwa tożsamości, która wykracza daleko poza tradycyjne zarządzanie hasłami. Keeper nie tylko przechowuje i automatycznie wypełnia hasła, ale także zabezpiecza tajne dane, egzekwuje szczegółową kontrolę dostępu i oferuje możliwości zarządzania dostępem uprzywilejowanym (ang. Privileged Access Management, PAM). Keeper obejmuje również zaawansowane rozwiązania bezpieczeństwa, takie jak zdalna izolacja przeglądarki (ang. Remote Browser Isolation, RBI), zarządzanie uprawnieniami punktów końcowych oraz zarządzanie sesjami uprzywilejowanymi, co pozwala organizacjom kontrolować dostęp, zabezpieczać infrastrukturę i chronić tożsamość zarówno ludzi, jak i maszyn.

Jak Keeper poprawia widoczność firmowych danych uwierzytelniających?

Keeper zapewnia zespołom ds. bezpieczeństwa i IT pełny wgląd oraz kontrolę nad sposobem korzystania z danych uwierzytelniających w całej organizacji. Administratorzy mogą egzekwować RBAC, monitorować aktywność użytkowników i generować szczegółowe ścieżki audytu w czasie rzeczywistym. Taki nadzór pomaga organizacjom sprawniej reagować na potencjalne cyberzagrożenia i zachować zgodność z wymogami regulacyjnymi.

Wycofaj zgodę dot. plików cookieDbamy o prywatność użytkowników

Wykorzystujemy na naszej stronie pliki cookie na potrzeby zapewnienia jak najlepszej jakości przeglądania, wyświetlania spersonalizowanych reklam dotyczących naszych produktów i treści oraz analizy ruchu na stronie. Aby uzyskać więcej informacji, zapoznaj się z naszą polityką prywatności.

Zarejestruj się na darmowy okres próbny

Kup teraz