
拡張可能なプラグインアーキテクチャ
組み込み、カタログ、カスタムのプラグインを通じて、認証情報をローテーション。Keeperが公式にサポートする連携に加えて、独自の、または特殊なSaaSプラットフォームにも対応範囲を拡張できます。
機能: SaaS Rotation
ローテーションをスケジュールに従って、またはオンデマンドで実行できます。KeeperPAMゲートウェイがSaaSアプリケーションに対して認証を行い、認証情報を自動的に更新します。すべての変更はKeeperボルトに保存されるため、サポート対象のアプリケーションではスクリプトを作成し、保守する必要がありません。
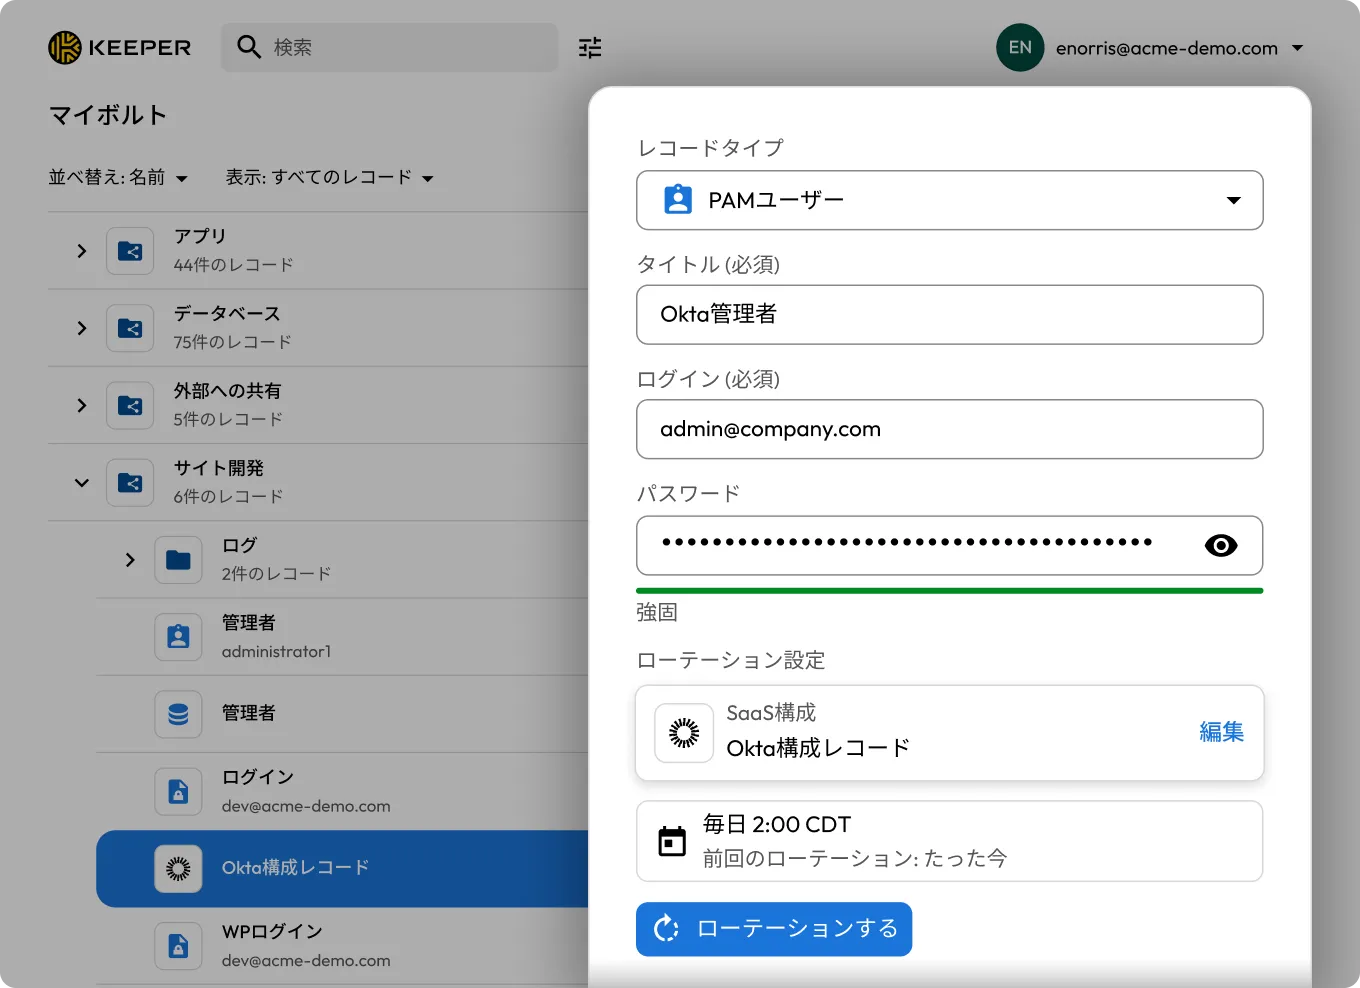
組み込み、カタログ、またはカスタムのプラグインを使用して、SaaSローテーション構成を作成します。管理者は、KeeperウェブボルトまたはKeeper Commander®からローテーションを設定できます。
SaaS構成を1つ以上のPAMユーザーレコードにリンクし、適切なローテーション設定を行います。
スケジュールまたはオンデマンドでローテーションを実行できます。KeeperPAMゲートウェイがSaaSアプリケーションに対して安全に認証を行い、対応するAPIで認証情報を更新します。
更新された認証情報は、Keeperボルトに自動的に保存されます。すべてのローテーションイベントはログに記録され、監査、コンプライアンスレポート、SIEM統合に利用できます。
組み込み、カタログ、カスタムのプラグインを通じて、認証情報をローテーション。Keeperが公式にサポートする連携に加えて、独自の、または特殊なSaaSプラットフォームにも対応範囲を拡張できます。
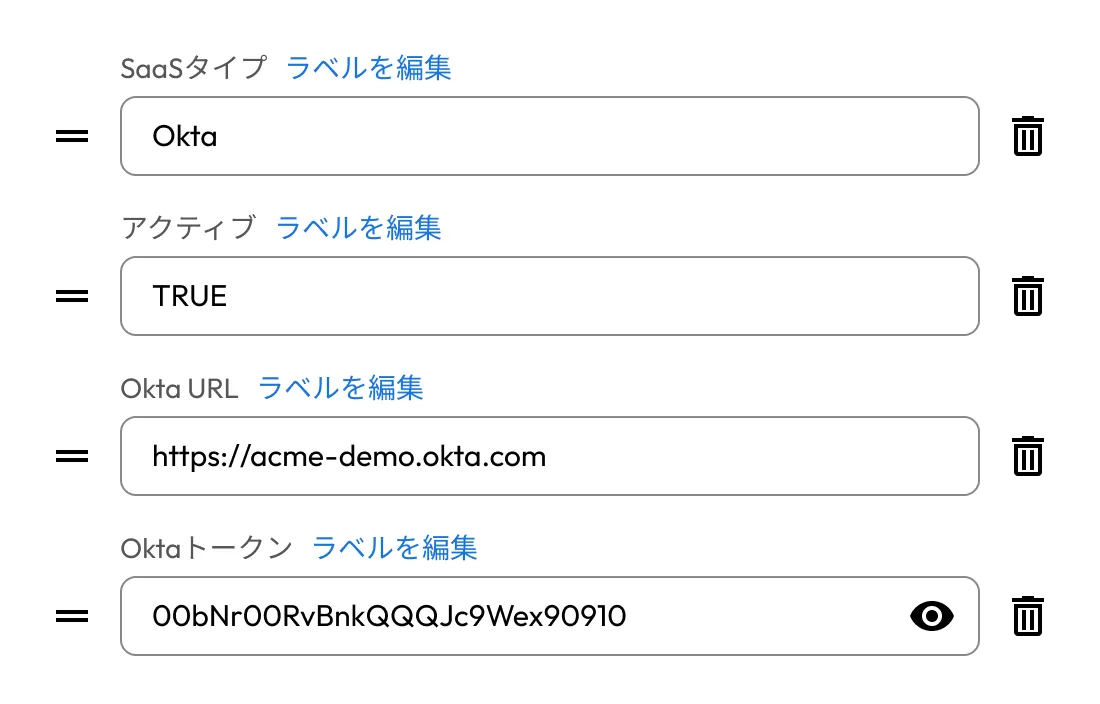
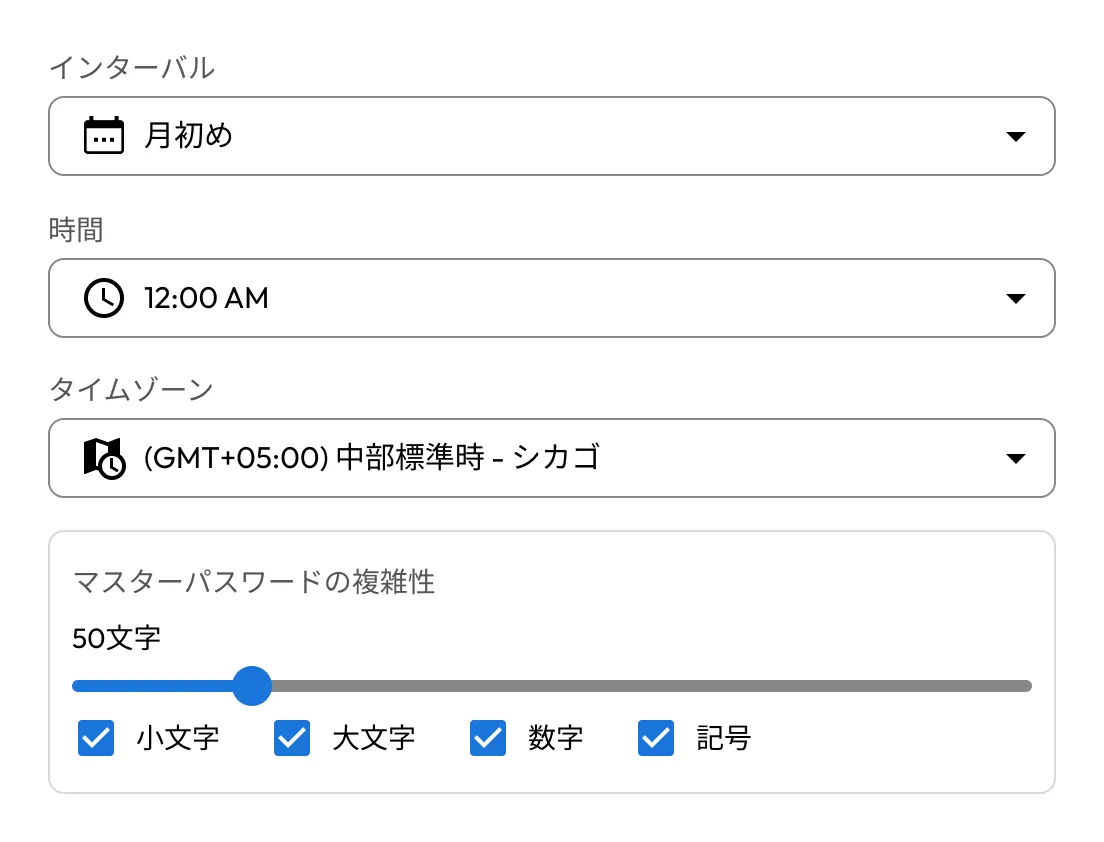
認証情報を定期的なスケジュールでローテーションするよう設定できるほか、セキュリティポリシーやイベントに応じて、ただちにローテーションを実行することも可能。同じ構成で、自動ローテーションと、必要に応じた個別の認証情報変更の両方に対応します。
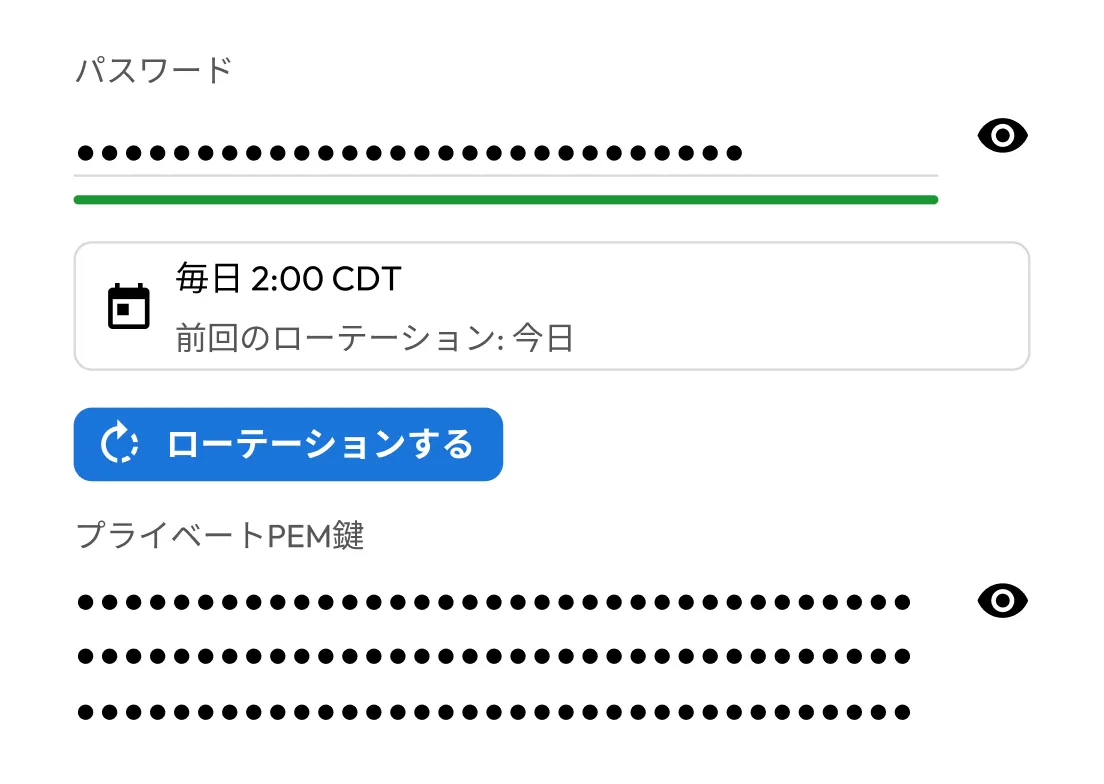
SaaSローテーション構成は、KeeperウェブボルトまたはKeeperコマンダーから管理。構成は、暗号化されたKeeperボルト内にレコードとして保存されます。他の特権認証情報やシークレットと同じ制御を適用して、管理、共有、統制が可能です。
KeeperPAMゲートウェイがサポート対象のSaaSアプリケーションに対して安全に認証を行い、アプリケーションがサポートするAPIを使用して認証情報をローテーション。管理者がローテーション後の認証情報を直接扱うことはありません。
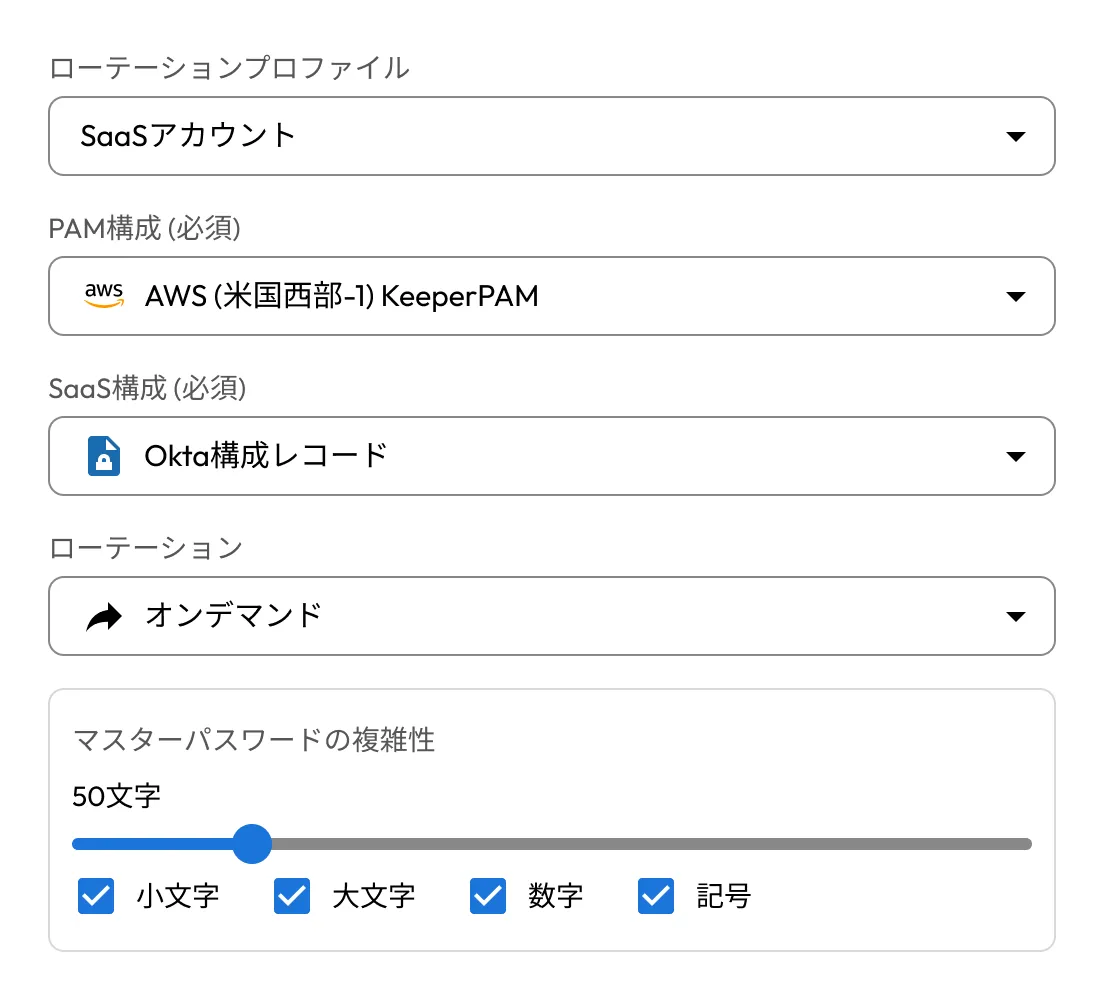
ローテーションの有効化、無効化、削除はいつでも可能。構成を削除せずにローテーションを一時停止し、後で連携を再構築することなく再び有効にすることもできます。
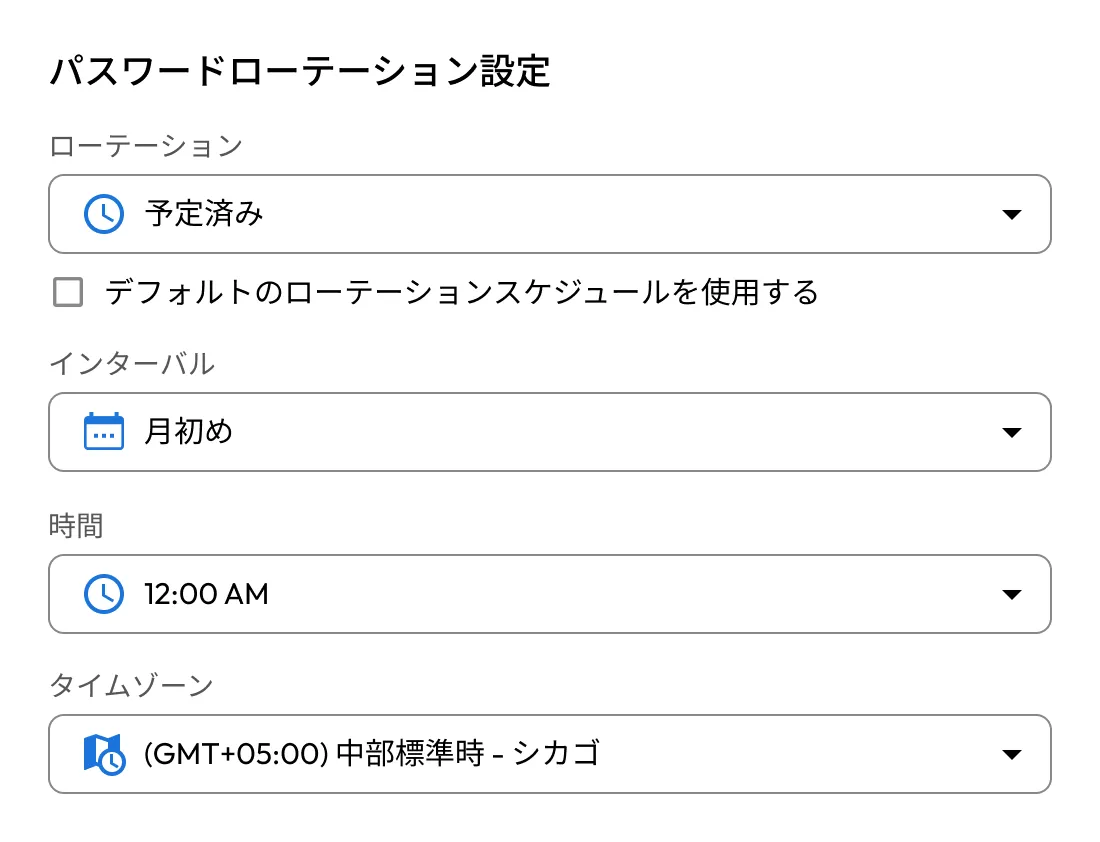
すべてのローテーションイベントはログに記録され、セキュリティ運用、監査、コンプライアンス要件に役立てられます。Keeperのレポート・アラートモジュール (ARAM) を通じて、イベントをSIEMにエクスポートし、一元的な監視とレポート作成に利用できます。
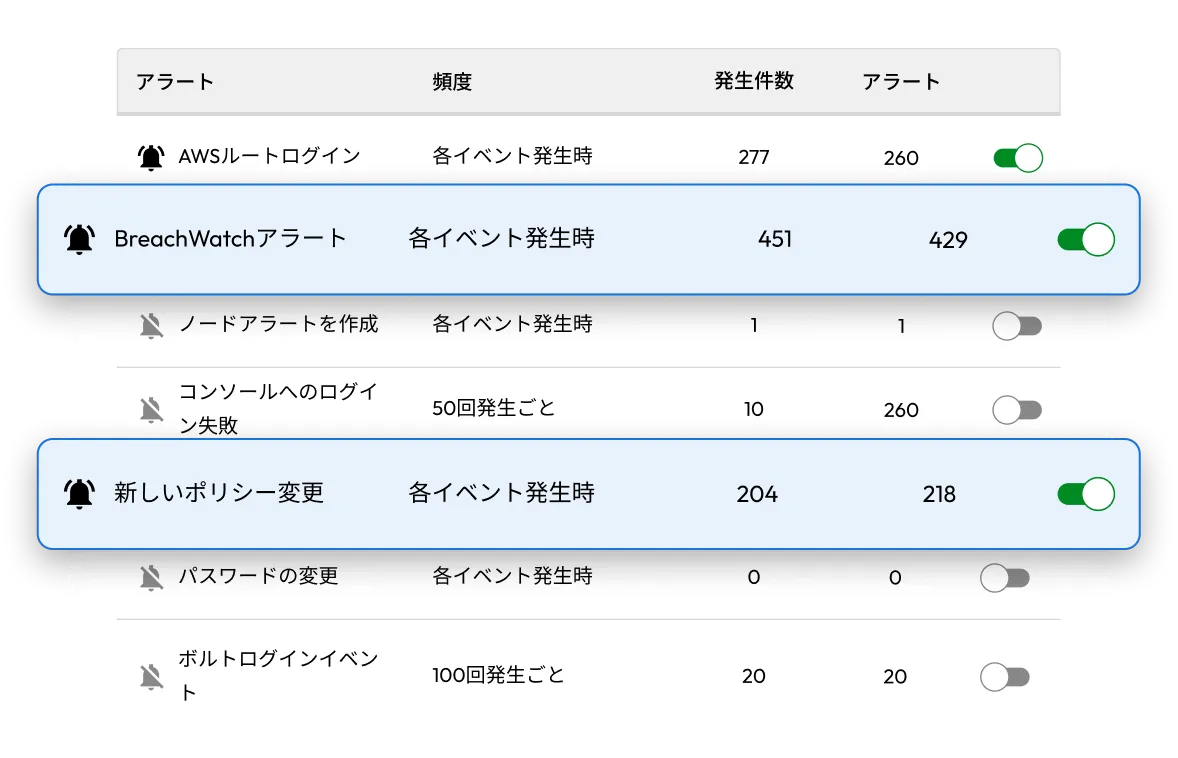

SaaSローテーションでは、KeeperPAMの他の機能と同じボルト、ゲートウェイ、アクセス制御、監査証跡を使用。マシン、データベース、ディレクトリ、SaaSアプリケーションを統合プラットフォームでローテーションでき、別のツールの導入や管理は不要です。

Keeperのゼロ知識セキュリティアーキテクチャに基づいて構築された、お客様がホストするKeeperPAMゲートウェイが、認証情報のローテーションを実行し、ボルト内の認証情報を暗号化することで、エンドツーエンドの暗号化を確保。

組み込みプラグインとカタログプラグインがローテーションのプロセスを自動化。カスタムスクリプトの作成、保守、トラブルシューティングの必要性が軽減されます。

詳細な監査ログと自動化された認証情報のローテーションにより、組織は、NIST、ISO 27001、SOC 2、HIPAA、PCI DSSなどのフレームワークが求めるセキュリティ統制に対応しやすくなります。
SaaSローテーションとは、SaaSアプリケーションの認証情報を更新する自動化されたプロセスのことで、特権ユーザーアカウント、サービスアカウント、アプリケーションシークレット、API認証情報などが対象です。自動ローテーションにより、長期間有効な認証情報に伴うリスクを低減し、組織が認証情報管理ポリシーを適用しやすくなります。
Keeperは、Okta、Snowflake、AWSアクセスキー、Azureクライアントシークレット、Check Point Gaia OS、Cisco IOS XE、Cisco Meraki、RESTベースのサービスに対する組み込みの連携をサポートしています。追加のカタログプラグインでは、AWS Cognito、Cisco APIC、Oracle Identity Domain Userなどの連携に対応しており、カタログを通じてさらに多くの連携が利用可能です。独自のアプリケーションやサポート対象外のアプリケーションについては、組織がKeeperPAMゲートウェイを通じてカスタムプラグインをデプロイすることもできます。
いいえ、サポート対象のSaaSアプリケーションについては、Keeperのプラグインがローテーションのプロセスを処理します。管理者は、アプリケーションを構成し、ローテーションポリシーを定義するだけです。組み込みの連携やカタログの連携でカバーされていないアプリケーションについては、必要に応じて、組織がカスタムプラグインをデプロイすることもできます。
はい、KeeperはKeeperPAMゲートウェイを通じて、カスタムのSaaSローテーションプラグインをサポートしています。カスタムプラグインを使用すると、Keeperの組み込みプラグインやカタログのプラグインライブラリで提供されていないアプリケーションでも、組織は認証情報のローテーションを自動化できます。
はい、1つのPAMユーザーを複数のSaaSローテーション構成に関連付けることができます。これにより、統一されたローテーションワークフローの一環として、認証情報の変更を複数のSaaSプラットフォームに反映できます。
チャットサポートを利用する場合、Cookie を有効にしてください。