

政府・OTネットワーク向けセルフホスト型特権アクセス管理
セルフマネージド型Keeper (SMK) は、隔離されたOT、IT、防衛分野の環境向けに設計された、オンプレミス型のアイデンティティセキュリティプラットフォームです。エアギャップ環境で重要インフラを保護し、特権アクセスを管理するとともに、厳格な規制要件にも対応します。
セルフマネージド型Keeper (SMK) は、隔離されたOT、IT、防衛分野の環境向けに設計された、オンプレミス型のアイデンティティセキュリティプラットフォームです。エアギャップ環境で重要インフラを保護し、特権アクセスを管理するとともに、厳格な規制要件にも対応します。
OT境界内でゼロトラスト型の特権アクセス管理が必要な組織に適しています。重要資産を保護し、ダウンタイムを防ぎ、クラウドに依存することなく完全オフラインでコンプライアンス要件に対応できます。
認証情報を外部サービスに経由させない、産業用制御システム、プラントネットワーク、現場インフラへの安全な特権アクセス管理
インターネット接続が途絶えても稼働を継続するセッション管理による、パイプラインと本番システムへの安全な特権アクセス
発電・送電・配電ネットワーク全体での最小権限適用と自社データ境界の維持
機関管理下のインフラへのKeeper導入による、厳格なデータ主権・ホスティング要件への対応
外部依存のない完全に分離された環境でのPAM運用
セルフマネージド型Keeperは、お客様の環境内でコンテナとして稼働します。Keeperの導入支援チームが、デプロイと更新をサポートします。

自社インフラに導入
Dockerを使用して、64ビットLinuxベースの仮想マシンにSMKをインストールできます。オンプレミス、プライベートクラウド、エアギャップ環境に対応します。

アクセス経路を制御
ユーザーとアプリケーションは、外部サービスではなく、お客様が管理する内部アドレスに接続します。暗号化されたデータはすべて、VMとコンテナ内に保存されます。

Keeperのガイダンスに沿った更新管理
Keeperの導入支援チームがすべての製品アップデートを調整し、各環境でセキュリティと安定性を確保します。変更は、Keeperのセキュリティガイダンスとテスト手順に従って実施されます。

フル機能のアイデンティティセキュリティプラットフォームを運用
SMKはKeeperのコアアーキテクチャと機能を基盤として構築されています。クラウドホスト版と同じボルト、特権アクセス管理機能、Keeper管理コンソールを利用できます。
セルフマネージド型Keeperには、組織に必要な認証情報管理と特権アクセス管理の機能がすべて備わっています。

Keeperボルトで認証情報を保管・共有し、ロールベースの権限ときめ細かな共有管理でアクセスを制御

Keeperシークレットマネージャーを使用して、スクリプト、アプリケーション、インフラストラクチャからハードコードされた認証情報を排除

KeeperPAMゲートウェイを介して重要システムへの安全な特権セッションを開始し、認証情報をエンドユーザーのデバイスから隔離

KeeperDBを介してエンタープライズデータベースに接続し、ボルトで管理された認証情報と統制された特権セッションを利用

Keeper管理コンソールから、ポリシーの適用、ユーザー管理、アクティビティを確認

KeeperのAPIを通じて、セルフマネージド型Keeperを社内ツールやワークフローと連携
クラウド環境が停止したり、インターネット接続が切断されたりした場合も、セルフマネージド型Keeperはお客様の環境内で独立して稼働します。そのため、障害、ネットワーク分離、接続障害が発生しても、チームは重要な認証情報や特権セッションに引き続きアクセスできます。
重要インフラを運用する組織にとって、この継続性が、インシデントを封じ込められるか、長期的な停止に発展するかを左右します。
組織は、企業ITにはKeeperのクラウドプラットフォームを、OT環境やアクセスが制限されたネットワークにはセルフマネージド型Keeperを利用できます。各環境は、独立した完全分離型のテナントとして稼働します。
クラウドやインターネットが利用できない場合でも、特権アクセスを継続
すべてのデータを自社インフラ内に保持し、管理権限を維持
データの暗号化・復号をユーザーのデバイス上で実行
完全に分離されたネットワークでも、外部依存なしでフル機能を利用
政府機関や規制対象業界のデータレジデンシー、ホスティング、セキュリティ要件に対応
チームが各リリースを管理し、承認済みの変更ウィンドウにアップデートを適用
政府機関や公共部門の組織では、自ら所有・運用するインフラ内でセキュリティツールを運用する必要がある場合があります。セルフマネージド型Keeperなら、ネットワークから切り離された環境を含む機関管理下の環境に、Keeperの特権アクセス管理、シークレット管理、エンドポイント特権管理、認証情報管理を導入できます。ホスティング、アクセス、アップデートに関する完全な管理権限も維持できます。
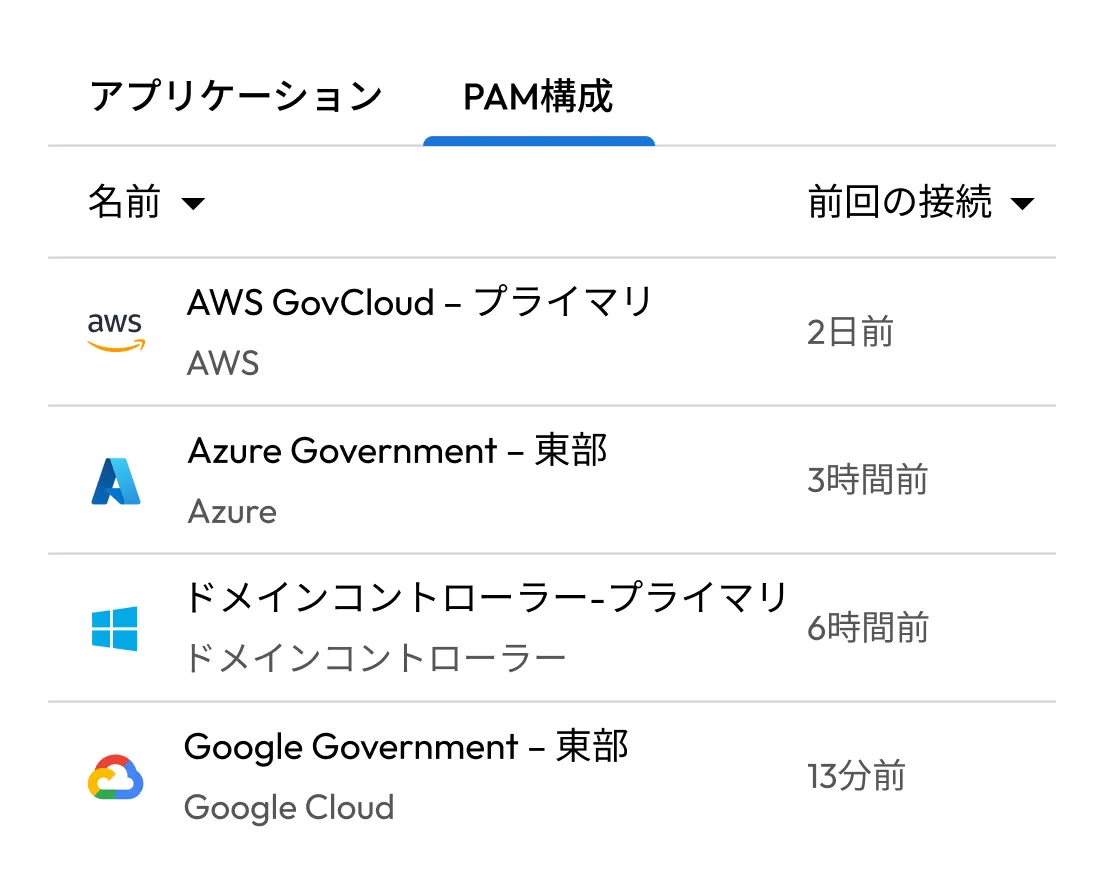
セルフマネージド型Keeperは、Keeperプラットフォームをコンテナベースで自社環境に導入する形態です。オンプレミスのデータセンター、プライベートクラウド、エアギャップネットワークなど、自社インフラ内でKeeperのパスワード管理、シークレット管理、特権アクセス管理をすべて運用できます。
はい。セルフマネージド型Keeperは、お客様のインフラ内だけで稼働する、完全に独立したプラットフォームです。機能の利用にKeeperのクラウドサービスへの接続は一切必要ありません。エアギャップネットワークや外部ネットワークから切り離された環境に最適です。
どちらも、認証情報管理、シークレット管理、セッション管理、データベースアクセスなど、Keeperの中核機能を同じように利用できます。違いはインフラストラクチャにあります。セルフマネージド型Keeperはお客様の環境で稼働し、KeeperクラウドはKeeperが管理するインフラストラクチャ上で稼働します。
はい。セルフマネージド型KeeperはKeeperのクラウドサービスに依存しないため、完全なエアギャップ環境や外部ネットワークから切り離されたネットワークでも稼働します。
はい。多くの組織が、企業ITにはKeeperクラウドを、OT環境やアクセスが制限されたネットワークにはセルフマネージド型Keeperを導入しています。各環境は、ユーザーとデータを分離した独立したテナントとして稼働します。
セルフマネージド型Keeperは、AMD64対応のLinux仮想マシン上で、一連のDockerコンテナとして稼働します。オンプレミス、プライベートクラウド、または隔離ネットワークにホストできます。
セルフマネージド型Keeperはお客様の環境内で稼働するため、インターネット接続やクラウドサービスが利用できない場合でも、チームは重要な認証情報や特権セッションに引き続きアクセスできます。
セルフマネージド型Keeperは自動更新されません。Keeperのチームがお客様と連携してすべての製品アップデートを調整・適用し、変更がKeeperのセキュリティガイダンスとテスト手順に沿って行われるようにします。
セルフマネージド型Keeperは、Keeperのクラウドプラットフォームと同じライセンスモデルに基づいています。各セルフマネージド環境は、独立したテナントとしてライセンスされます。デモをお申し込みのうえ、お客様の環境について担当チームにご相談ください。
はい。他のKeeper製品と同様に、セルフマネージド型KeeperもKeeperのゼロトラストおよびゼロ知識アーキテクチャに基づいて構築されています。データの暗号化と復号はユーザーのデバイス上で行われるため、Keeperのクラウドプラットフォームを利用する場合でも自社環境でホストする場合でも、Keeperが認証情報やデータにアクセスすることはありません。
デモを申し込むことで、セルフマネージド型Keeperの動作を確認し、導入要件について担当チームにご相談いただけます。
チャットサポートを利用する場合、Cookie を有効にしてください。