

Akeyless
Plattformansatz
KeeperPAM® ist eine cloudnative Plattform zur privilegierten Zugriffsverwaltung, die Enterprise-Passwortverwaltung, Geheimnisverwaltung, Verwaltung privilegierter Sitzungen und Endpunkt-Berechtigungsverwaltung in einer einzigen Benutzeroberfläche vereint. Es handelt sich um eine einheitliche Plattform für Identitätssicherheit, die den Zugriff für Menschen, Maschinen, nicht-menschliche Identitäten und KI-Agenten über denselben Keeper-Tresor regelt und jede privilegierte Sitzung um eine KI-gestützte Bedrohungserkennung in Echtzeit ergänzt. Keeper wurde im 2025 Gartner® Magic Quadrant™ für Privileged Access Management ausgezeichnet.
Laut öffentlich zugänglicher Dokumentation ist Akeyless eine Identitätssicherheitsplattform, die hauptsächlich auf Maschinenidentitäten und Geheimnisverwaltung ausgerichtet ist. Sie vereint Geheimnisverwaltung, Zertifikatslebenszyklusverwaltung, Schlüsselverwaltung und sicheren Remotezugriff unter einer Kontrollebene, mit einem starken Fokus auf DevOps, Multi-Cloud-Infrastruktur und Identitäten von KI-Agenten.
Architektur und Verschlüsselung
Keeper nutzt eine Zero-Knowledge- und Zero-Trust-Architektur. Die gesamte Ver- und Entschlüsselung erfolgt clientseitig mithilfe von AES-256 mit PBKDF2 und Elliptic-Curve-Kryptographie (ECC). Die Server von Keeper speichern ausschließlich Chiffretext.
Keeper speichert verschlüsselte Geheimnisse in seiner Cloud und der Zugriff wird über das schlanke Keeper Gateway vermittelt, das lediglich eine ausgehende Verbindung über Port 443 benötigt.
Keeper hat auch quantenresistente Kryptographie als zusätzliche Verschlüsselungsebene eingeführt.
Akeyless verwendet eine tresorlose Architektur, die auf patentierter Distributed Fragments Cryptography (DFC) basiert. Anstatt einen vollständigen Verschlüsselungsschlüssel zu speichern, teilt DFC das Schlüsselmaterial in Fragmente auf, die über Regionen und Anbieter hinweg verteilt sind. Der vollständige Schlüssel wird niemals zusammengesetzt.
Mit einem optionalen, vom Kunden verwalteten Fragment kann Akeyless die Kundengeheimnisse nicht entschlüsseln und erreicht so ein Zero-Knowledge-Modell. Akeyless bietet außerdem eine hybride Post-Quantum-Verschlüsselung.
Geheimnisverwaltung for DevOps
Keeper Secrets Manager ist eine vollständig Cloud-basierte Zero-Knowledge-Lösung zur Sicherung von Infrastrukturgeheimnissen, einschließlich API-Schlüsseln, Datenbankpasswörtern, Zertifikaten und Zugriffsschlüsseln. Es unterstützt statische und dynamische Geheimnisse, automatisierte Passwortrotation und native Integrationen in GitHub Actions, GitLab, Jenkins, Kubernetes, Terraform, Ansible und Docker über die Commander CLI und Entwickler-SDKs.
Keeper Universal Secrets Sync verteilt rotierte Geheimnisse automatisch an AWS Secrets Manager, Azure Key Vault und Google Cloud Secret Manager, um Abweichungen bei Zugangsdaten zu eliminieren.
Akeyless unterstützt statische, dynamische und kurzlebige Geheimnisse mit automatisierter Rotation, JIT-Zugriff (Just-in-Time) und der Einspeisung von Geheimnissen in CI/CD-Pipelines und IDEs. Der Universal Secrets Connector und die Multi-Vault-Governance („Bring Your Own Vault“) ermöglichen es Teams, externe Geheimnisspeicher wie HashiCorp Vault, AWS Secrets Manager und Azure Key Vault über eine einzige Kontrollebene zu verwalten, ohne die zugrunde liegenden Geheimnisse migrieren zu müssen.
Dynamische Geheimnisse und Zero-Standing-Privilegien
KeeperPAM unterstützt die dynamische Bereitstellung kurzlebiger Zugangsdaten und den JIT-Zugriff. Benutzer können temporäre Zugangsdaten mit automatischer Rotation nach der Sitzung erhalten, über Verbindungsvorlagen auf Ressourcen zugreifen, ohne die Zugangsdaten jemals zu sehen, oder die Bereitstellung kurzlebiger Konten mit dynamischer Rollenerhöhung nutzen.
Dauerhafte Berechtigungen werden durch zeitlich begrenzten Zugriff und automatische Rotation nach dem Widerruf des Zugriffs reduziert.
Akeyless generiert dynamische Just-in-Time-Zugangsdaten, die nur für die Dauer einer Sitzung existieren und niemals gespeichert werden. Maschinen und Workloads authentifizieren sich über ihre nativen Cloud-Identitäten (AWS-IAM-Rollen, Azure Managed Identities, GCP-Dienstkonten), was einen geheimnislosen Zugriff ermöglicht.
Verwaltung und Aufzeichnung privilegierter Sitzungen
KeeperPAM bietet eine vollständige Verwaltung privilegierter Sitzungen mit durchgehend sicherer Sitzungsaufzeichnung für SSH, RDP, VNC, Datenbank- und Remote-Browsersitzungen. Aufzeichnungen werden lokal mit eindeutigen Schlüsseln pro Sitzung ver- und entschlüsselt.
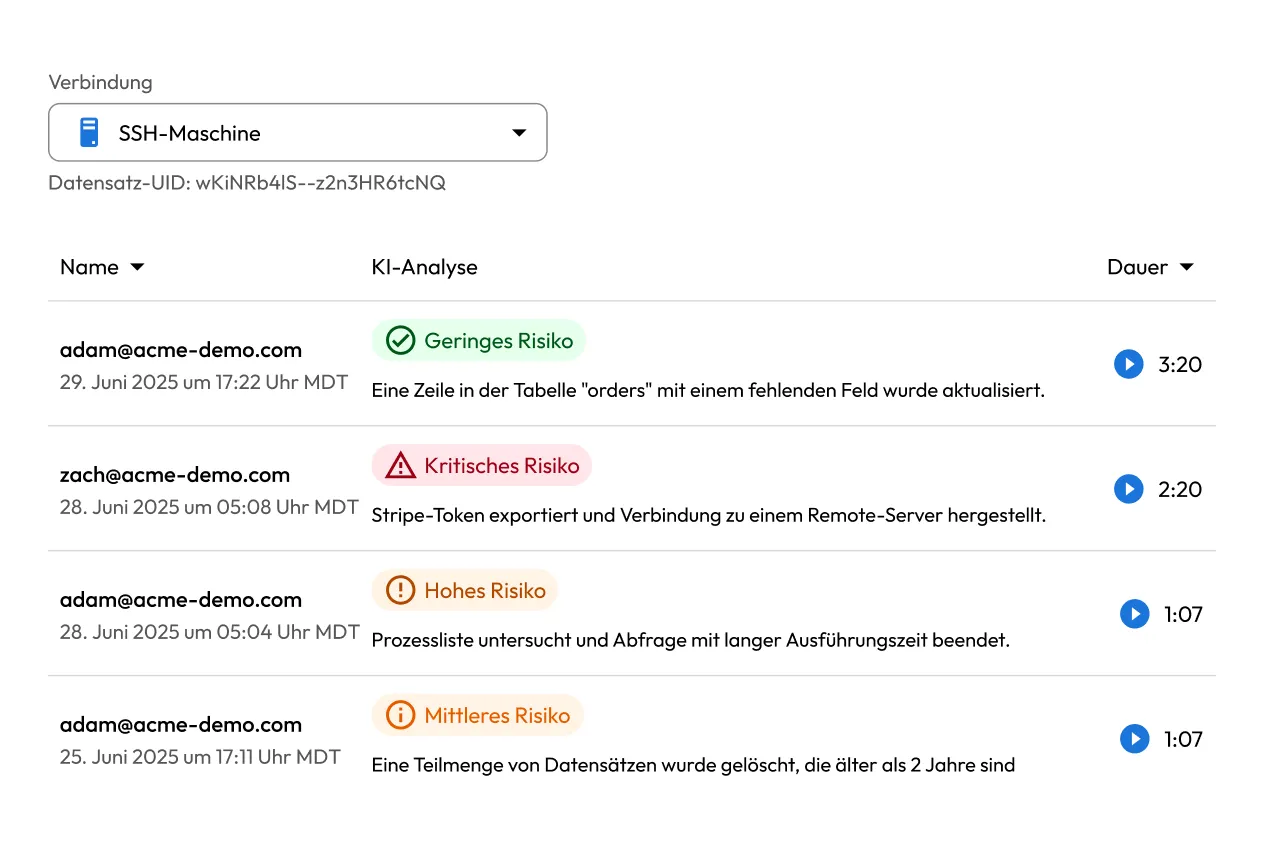
KeeperAI® bietet eine KI-gestützte Bedrohungserkennung in Echtzeit, die Sitzungsaktivitäten analysiert, Risiken einstuft und eine Sitzung automatisch beenden kann, wenn verdächtige Aktivitäten erkannt werden.
Akeyless bietet sicheren Remote-Zugriff mit passwortlosem JIT-Zugriff auf die Infrastruktur und Protokollierung von Sitzungsaktivitäten. Der Schwerpunkt liegt auf dem Infrastrukturzugriff ohne Zugangsdaten und nicht auf der vollständigen Sitzungsaufzeichnung und -wiedergabe über alle Protokolle hinweg, was bedeutet, dass Audits problematischer werden könnten.
KI und Bedrohungserkennung
KeeperAI bietet KI-native Bedrohungserkennung in Echtzeit für jede privilegierte Sitzung, stuft Benutzeraktionen nach Risikostufe ein und beendet Sitzungen automatisch, wenn Aktivitäten mit hohem Risiko erkannt werden. Die gesamte Verarbeitung findet innerhalb der Kundenumgebung statt und KeeperAI ist mit jedem OpenAI-kompatiblen LLM-Anbieter kompatibel.
KeeperPAM verwaltet zudem den Zugriff für nicht-menschliche Identitäten (NHIs) und ermöglicht es Unternehmen, über seine einheitliche Kontrollebene KI-Agenten abzusichern. Admins erhalten volle Transparenz über die Anzahl der KI-Agenten in ihrer Umgebung und die Anzahl der Workloads, die jeder einzelne davon ausführt.
Akeyless AI Agent Identity Security schützt autonome KI-Agenten durch geheimnislosen Zugriff, und Akeyless Jarvis/AI Insights bietet Identitätsinformationen in natürlicher Sprache.
Der KI-Fokus von Akeyless liegt auf der Sicherung und Verwaltung von Maschinen- und Agentenidentitäten anstatt auf der Echtzeit-Bedrohungserkennung für Sitzungen und der automatisierten Reaktion.
Zertifikats- und Schlüsselverwaltung
Keeper konzentriert sich auf Geheimnisse, Passwörter und privilegierten Zugriff. Zertifikate können als Geheimnisse in Keeper Secrets Manager gespeichert und verwaltet werden und Keeper lässt sich in externe KMS- und PKI-Systeme integrieren.
Akeyless automatisiert die Ausstellung und Erneuerung von Zertifikaten sowie PKI, und bietet Encryption-as-a-Service, Tokenisierung und Multi-Cloud-KMS mit HSM-Integration.
Passwortverwaltung für Menschen
Die Passwortverwaltung ist eine grundlegende Funktion von Keeper. Neben der Speicherung von Passwörtern, Passkeys, TOTP-Codes, sicheren Dateien und benutzerdefinierten Datensätzen mit Zero-Knowledge-Verschlüsselung bietet Keeper eine sichere Passwortfreigabe, granulare rollenbasierte Zugriffskontrollen (Role-Based Access Controls, RBAC), Durchsetzungsrichtlinien, verschlüsselte Datensatz- und Ordnerfreigabe, SSO-Integration mit jedem SAML 2.0-Identitätsanbieter, SCIM- und Active Directory-Bereitstellung, Dark-Web-Überwachung mit BreachWatch® sowie ein Dashboard für Risikomanagement mit Compliance- und Audit-Berichterstattung.
Akeyless umfasst eine Enterprise-Passwortverwaltung, die Passwortgenerierung, -speicherung, -freigabe und automatisches Ausfüllen im Browser für Einzelpersonen und Teams bietet.
Bereitstellungsmodell
KeeperPAM ist SaaS-nativ und vollständig Cloud-basiert. Die Backend-Dienste werden in AWS gehostet und der Kunde muss keine Infrastruktur bereitstellen, skalieren oder warten. Kunden stellen lediglich das schlanke Keeper Gateway bereit, das eine ausgehende Verbindung über Port 443 erfordert, sodass die Bereitstellung schnell erfolgt.
Akeyless ist SaaS-nativ mit einem zustandslosen Gateway, das in der Umgebung des Kunden bereitgestellt wird und ausschließlich nach außen kommuniziert. Sein tresorloses Modell bedeutet, dass keine Tresor-Cluster bereitgestellt, skaliert oder repliziert werden müssen, was Bereitstellungen über mehrere Regionen hinweg vereinfacht. Akeyless unterstützt Hybrid- und On-Prem-Umgebungen und ist für Teams, die ein vollständiges Selbsthosting oder Code-Transparenz benötigen, nicht als Open-Source-Lösung verfügbar.
Compliance-Zertifizierungen
Keeper verfügt über SOC 2 Typ II, ISO 27001/27017/27018, FedRAMP High-Zertifizierung, GovRAMP High-Autorisierung, HIPAA, DSGVO, PCI DSS, FIPS 140-3 und ITAR. Die FedRAMP High-Zertifizierung von Keeper macht das Produkt zu einer der stärksten Optionen für Bundesbehörden und Organisationen aus dem Verteidigungsbereich.
Akeyless verfügt über SOC 2 Typ II, ISO 27001/27701, PCI DSS, HIPAA, DORA und FIPS 140-2. Akeyless verfügt derzeit weder über eine FedRAMP-Zertifizierung noch über eine GovRAMP-Autorisierung, was für US-Behörden und regulierte Umgebungen von Bedeutung sein kann.


