Selbstgehostetes Privileged Access Management für Bundes- & OT-Netzwerke

Self-Managed Keeper (SMK) ist eine lokal bereitgestellte Air-Gap-Identitätssicherheitsplattform für isolierte Umgebungen in den Bereichen Betriebstechnologie (OT), Informationstechnologie (IT) und Verteidigung. Sichern Sie kritische Infrastruktur, verwalten Sie privilegierte Zugriffe und erfüllen Sie strenge regulatorische Compliance-Vorgaben.

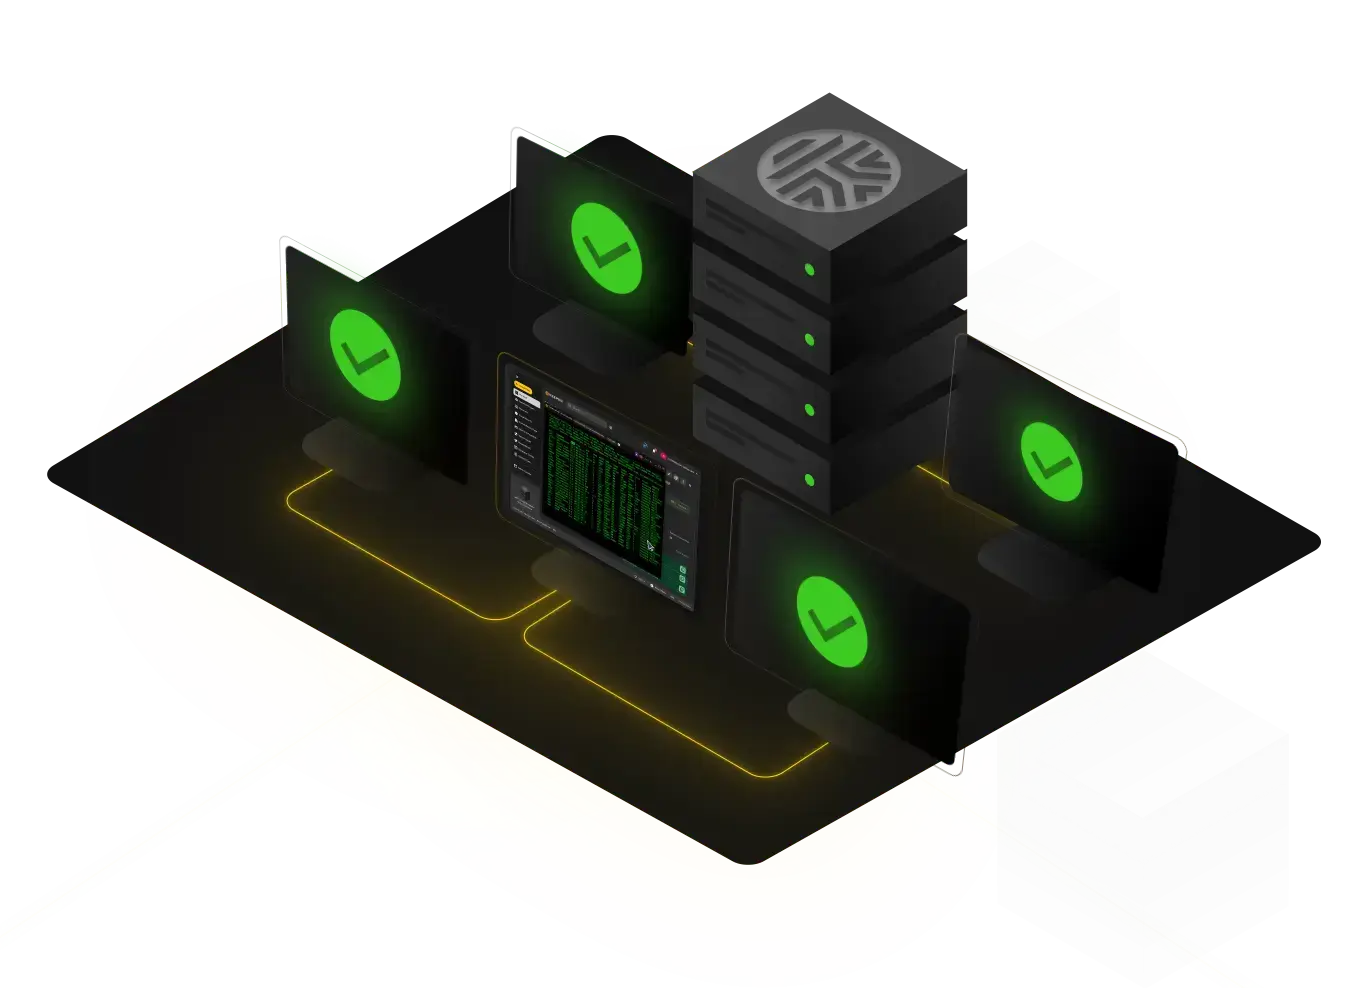
Keeper-Tresor, der einen NGINX-Produktionsserver mit aktivem SSH-Tunnel und lokaler Portzuordnung zeigt.

Wann selbstgehostetes PAM unerlässlich ist

Wenn das Unternehmen Zero-Trust Privileged Access Management innerhalb von OT-Perimetern benötigt, um kritische Assets zu schützen, Ausfallzeiten zu verhindern und Compliance vollständig offline und ohne Cloud-Abhängigkeiten sicherzustellen.

Betriebstechnologie (OT)

Sichern Sie den privilegierten Zugriff auf industrielle Kontrollsysteme, Anlagennetzwerke und Feldinfrastruktur, ohne Zugangsdaten über einen externen Dienst zu leiten.

Energie und Erdgas

Sichern Sie den privilegierten Zugriff auf Pipelines und Produktionssysteme mit einem Sitzungsmanagement, das selbst dann betriebsbereit bleibt, wenn die Internetverbindung ausfällt.

Energie- und Versorgungswirtschaft

Setzen Sie in Erzeugungs-, Übertragungs- und Verteilungsnetzen die geringsten Berechtigungen durch und bewahren Sie dabei Ihre eigene Datengrenze.

Bundesbehörden und öffentlicher Sektor

Erfüllen Sie strenge Anforderungen an Datensouveränität und Hosting, indem Sie Keeper in einer behördlich kontrollierten Infrastruktur bereitstellen.

Air-Gapped-Netzwerke

Führen Sie PAM in vollständig isolierten Umgebungen ohne externe Abhängigkeiten aus.

So funktioniert Self-Managed Keeper

Self-Managed Keeper wird in Ihrer Umgebung in Containern ausgeführt. Das Implementierungsteam von Keeper unterstützt Sie bei der Bereitstellung und bei Updates.

  1. Implementierung in Ihrer Infrastruktur

    Installieren Sie SMK mithilfe von Docker auf einer Linux-basierten virtuellen Maschine mit 64 Bit, kompatibel mit lokalen, privaten Cloud- oder Air-Gapped-Umgebungen.

  2. Kontrollieren Sie den Zugangspunkt

    Ihre Benutzer und Anwendungen verbinden sich mit einer internen Adresse, die Sie verwalten, und nicht mit einem externen Dienst. Alle verschlüsselten Daten befinden sich in der VM und in den Containern.

  3. Koordinierte Aktualisierungen unter Anleitung von Keeper

    Das Implementierungsteam von Keeper koordiniert alle Produktupdates und gewährleistet so Sicherheit und Stabilität bei jeder Bereitstellung. Änderungen richten sich nach den Sicherheitsrichtlinien und Testprotokollen von Keeper.

  4. Nutzen Sie die vollständige Plattform für Identitätssicherheit

    SMK basiert auf der Kernarchitektur und den funktionalen Fähigkeiten von Keeper und verfügt über denselben Tresor, dieselben Privileged Access Management-Funktionen und dieselbe Admin-Konsole wie die cloudgehostete Version.

Keeper Security-Grafik, die Symbole für Linux, Server, Geräte und Rotation zeigt, die mit einem zentralen Tresor verbunden sind.

Kernfunktionen von PAM, vollständig selbstgehostet

Self-Managed Keeper umfasst die vollständigen Funktionen für die Verwaltung von Zugangsdaten und privilegierten Zugriffen, die Ihr Unternehmen benötigt.

Passwort- und Zugangsdatenverwaltung

Speichern, teilen und kontrollieren Sie den Zugriff auf Zugangsdaten im Keeper-Tresor, mit rollenbasierten Berechtigungen und granularer Freigabekontrolle.

IT-Geheimnisverwaltung

Entfernen Sie mit Keeper Secrets Manager hartcodierte Zugangsdaten aus Skripten, Anwendungen und Infrastruktur.

Verwaltung privilegierter sitzungen

Starten Sie sichere privilegierte Sitzungen für kritische Systeme über das KeeperPAM-Gateway, ohne Zugangsdaten auf dem Gerät des Endbenutzers offenzulegen.

Sicherer Datenbankzugriff mit KeeperDB

Stellen Sie über KeeperDB eine Verbindung zu Unternehmensdatenbanken her, wobei Zugangsdaten vom Tresor verwaltet und privilegierte Sitzungen gesteuert werden.

Zentralisierte Verwaltung

Setzen Sie Richtlinien durch, verwalten Sie Benutzer und überprüfen Sie Aktivitäten über die Keeper Admin-Konsole.

APIs und Integrationen

Integrieren Sie Self-Managed Keeper über die APIs von Keeper in Ihre internen Tools und Workflows.

Break-Glass-Zugriff, wenn das Internet ausfällt

Was passiert, wenn Ihre Cloud-Umgebung ausfällt oder Ihre Internetverbindung unterbrochen wird? Self-Managed Keeper läuft unabhängig in Ihrer eigenen Umgebung, sodass Ihre Teams auch bei Ausfällen, Netzwerkisolierung und Verbindungsunterbrechungen weiterhin Zugriff auf kritische Zugangsdaten und privilegierte Sitzungen haben.

Für Unternehmen, die kritische Infrastruktur betreiben, macht diese Kontinuität den Unterschied zwischen einem eingedämmten Vorfall und einem langwierigen Stillstand aus.

Führen Sie Self-Managed Keeper unabhängig von der Keeper-Cloud aus

Unternehmen können die Cloud-Plattform von Keeper für ihre Unternehmens-IT und Self-Managed Keeper für ihre OT- oder eingeschränkten Netzwerke nutzen. Jede Bereitstellung wird als unabhängiger, vollständig isolierter Mandant betrieben.

Grafik zur Keeper-Zugriffskontrolle, die darstellt, wie blockierte Aktionen durch einen Schüsselschild zu einem Schloss gelangen.

Warum Unternehmen Self-Managed Keeper wählen

Echte Resilienz

Der privilegierte Zugriff bleibt auch dann bestehen, wenn die Cloud oder das Internet nicht verfügbar sind.

Datensouveränität

Alle Daten bleiben in Ihrer Infrastruktur und unter Ihrer Kontrolle.

Zero-Trust, Zero-Knowledge

Die Daten werden auf dem Gerät des Benutzers ver- und entschlüsselt.

Air-Gap-fähig

In nicht verbundenen Netzwerken vollständig funktionsfähig, ohne externe Abhängigkeiten.

Konformitätsbereit

Erfüllt die Anforderungen an Datenresidenz, Hosting und Sicherheit von Bundesbehörden und regulierten Branchen.

Kontrollierte Updates

Ihr Team überwacht jeden Release und führt Updates während der genehmigten Änderungsfenster durch.

Selbstgehostete Zugriffsverwaltung für Regierungsbehörden

Regierungsbehörden und Unternehmen des öffentlichen Sektors müssen Sicherheitstools häufig innerhalb einer Infrastruktur ausführen, die sie selbst besitzen und betreiben. Mit Self-Managed Keeper können Behörden die Funktionen von Keeper für die privilegierte Zugriffsverwaltung, Geheimnisverwaltung, Endpunkt-Berechtigungsverwaltung und Zugangsdatenverwaltung in von Behörden kontrollierten Umgebungen – einschließlich nicht vernetzter Netzwerke – bereitstellen und behalten dabei die volle Kontrolle über Hosting, Zugriff und Updates.

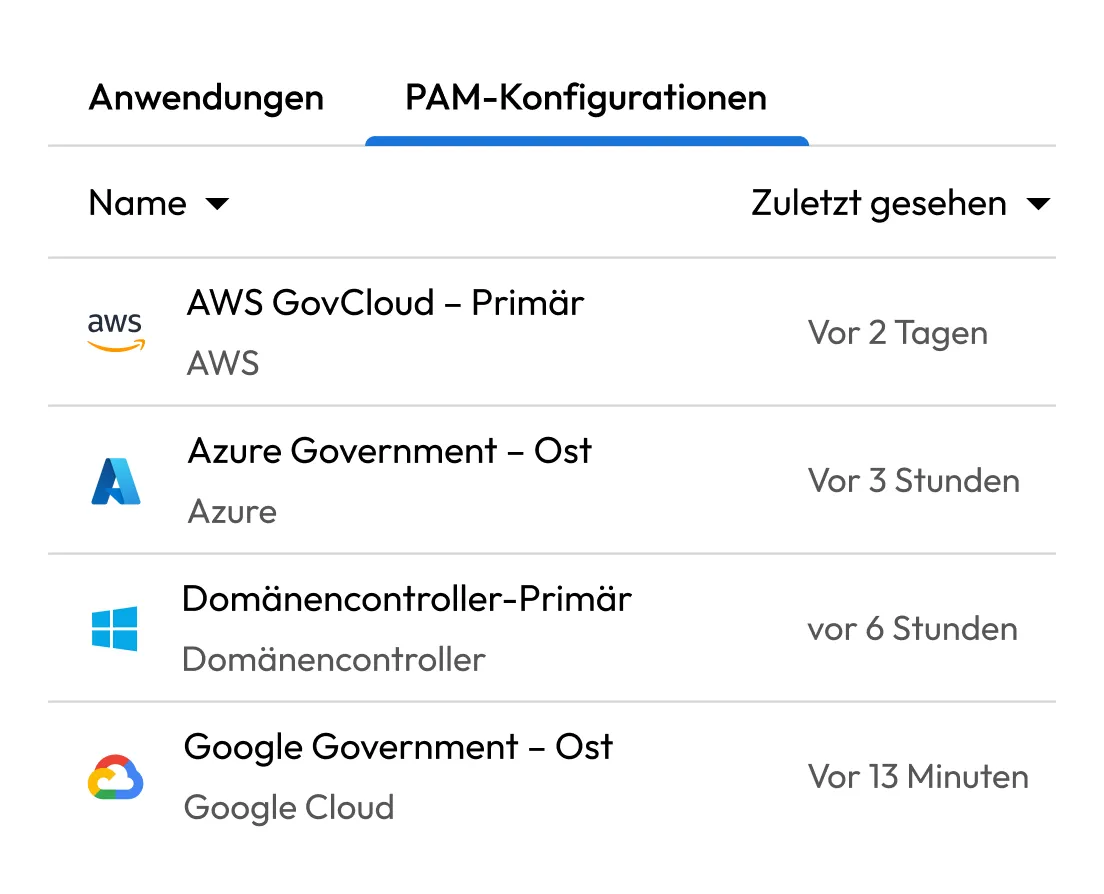
Liste der Keeper-PAM-Konfigurationen mit Ressourcen für AWS GovCloud, Azure Government, Domain Controller und Google Government sowie den jeweiligen Zeitpunkten der letzten Sichtung.

Integrieren Sie Keeper in Ihre eigene Umgebung

Häufig gestellte fragen

Was ist Self-Managed Keeper?

Self-Managed Keeper ist eine selbstgehostete, containerbasierte Bereitstellung der Keeper-Plattform. Damit können Unternehmen die Passwortverwaltung, Geheimnisverwaltung und Privileged Access Management von Keeper vollständig in ihrer eigenen Infrastruktur betreiben, einschließlich lokaler Rechenzentren, privater Clouds und (isolierter) Air-Gapped-Netzwerke.

Funktioniert Self-Managed Keeper vollständig offline?

Ja, Self-Managed Keeper ist eine vollständige, in sich geschlossene Plattform, die vollständig innerhalb Ihrer Infrastruktur läuft. Für den Betrieb ist keinerlei Verbindung zum Cloud-Dienst von Keeper erforderlich. Die Lösung eignet sich ideal für Air-Gapped- und nicht verbundene Netzwerke.

Wie schneidet Self-Managed Keeper im Vergleich zu Keeper Cloud ab?

Beide bieten dieselben zentralen Keeper-Funktionen: Verwaltung von Zugangsdaten, Geheimnisverwaltung, Sitzungsverwaltung und Datenbankzugriff. Der Unterschied liegt in der Infrastruktur: Self-Managed Keeper läuft in Ihrer Umgebung; Keeper Cloud läuft auf einer von Keeper verwalteten Infrastruktur.

Kann Self-Managed Keeper in einer Air-Gapped-Umgebung betrieben werden?

Ja, Self-Managed Keeper ist nicht vom Cloud-Dienst von Keeper abhängig und kann daher in vollständig abgeschotteten und nicht verbundenen Netzwerken betrieben werden.

Kann ich die Cloud- und die selbstverwaltete Variante gleichzeitig nutzen?

Ja, viele Unternehmen setzen Keeper Cloud für die Unternehmens-IT und Self-Managed Keeper für OT oder eingeschränkte Netzwerke ein. Jede Bereitstellung fungiert als unabhängiger Mandant mit separaten Benutzern und Daten.

Was sind die Systemanforderungen für Self-Managed Keeper?

Self-Managed Keeper wird als eine Reihe von Docker-Containern auf einer virtuellen Linux-Maschine mit AMD64-Chipsatz ausgeführt. Sie können es lokal, in einer privaten Cloud oder in einem isolierten Netzwerk hosten.

Wie wird Self-Managed Keeper für den Break-Glass-Zugriff verwendet?

Da Self-Managed Keeper in Ihrer eigenen Umgebung ausgeführt wird, können Ihre Teams weiterhin auf kritische Zugangsdaten und privilegierte Sitzungen zugreifen, selbst wenn Ihre Internetverbindung oder Cloud-Dienste nicht verfügbar sind.

Wie werden Updates gehandhabt?

Self-Managed Keeper wird nicht automatisch aktualisiert. Das Keeper-Team arbeitet mit Ihnen zusammen, um alle Produkt-Updates zu koordinieren und bereitzustellen, damit die Änderungen unseren Sicherheitsrichtlinien und Testprotokollen entsprechen.

Wie wird Self-Managed Keeper lizenziert?

Für Self-Managed Keeper gilt dasselbe Lizenzierungsmodell wie für die Cloud-Plattform von Keeper. Jede selbstverwaltete Bereitstellung wird als eigener Mandant lizenziert. Fordern Sie eine Demo an, um Ihre Umgebung mit unserem Team zu besprechen.

Ist Self-Managed Keeper Zero-Knowledge?

Ja, wie jedes Keeper-Produkt basiert auch Self-Managed Keeper auf der Zero-Trust- und Zero-Knowledge-Architektur von Keeper. Die Daten werden auf dem Gerät des Benutzers ver- und entschlüsselt, sodass Keeper niemals Zugriff auf Ihre Zugangsdaten oder andere Daten hat, unabhängig davon, ob Sie die Cloud-Plattform von Keeper nutzen oder sie selbst hosten.

Wie starte ich mit Self-Managed Keeper?

Fordern Sie eine Demo an, um Self-Managed Keeper in Aktion zu erleben und mit unserem Team über Ihre Bereitstellungsanforderungen zu sprechen.

Einverständnis zur Cookie-Nutzung widerrufenWir schätzen Ihre Privatsphäre

Wir verwenden Cookies auf unserer Website, um Ihnen das beste Browser-Erlebnis zu bieten, personalisierte Anzeigen zu unseren Produkten und Inhalten zu bieten und den Website-Datenverkehr zu analysieren. Um mehr zu erfahren, lesen Sie bitte unsere Datenschutzrichtlinie.

Für die kostenlose Testversion anmelden

Jetzt kaufen