Rollenbasierte Zugriffsverwaltung

Ordnen Sie Ihr Verzeichnis Keeper zu und gewähren Sie jedem Benutzer die für seine Tätigkeit erforderlichen Zugriffsrechte

Ihr Identitätsanbieter legt bereits die Struktur Ihrer Organisation fest. Keeper ordnet sich dieser Struktur zu, sodass der von Ihnen festgelegte Zugriff der Organisation entspricht, die Sie tatsächlich betreiben. IT-Teams können Berechtigungen im großen Maßstab über eine einzige Admin-Konsole festlegen, anwenden und überprüfen.
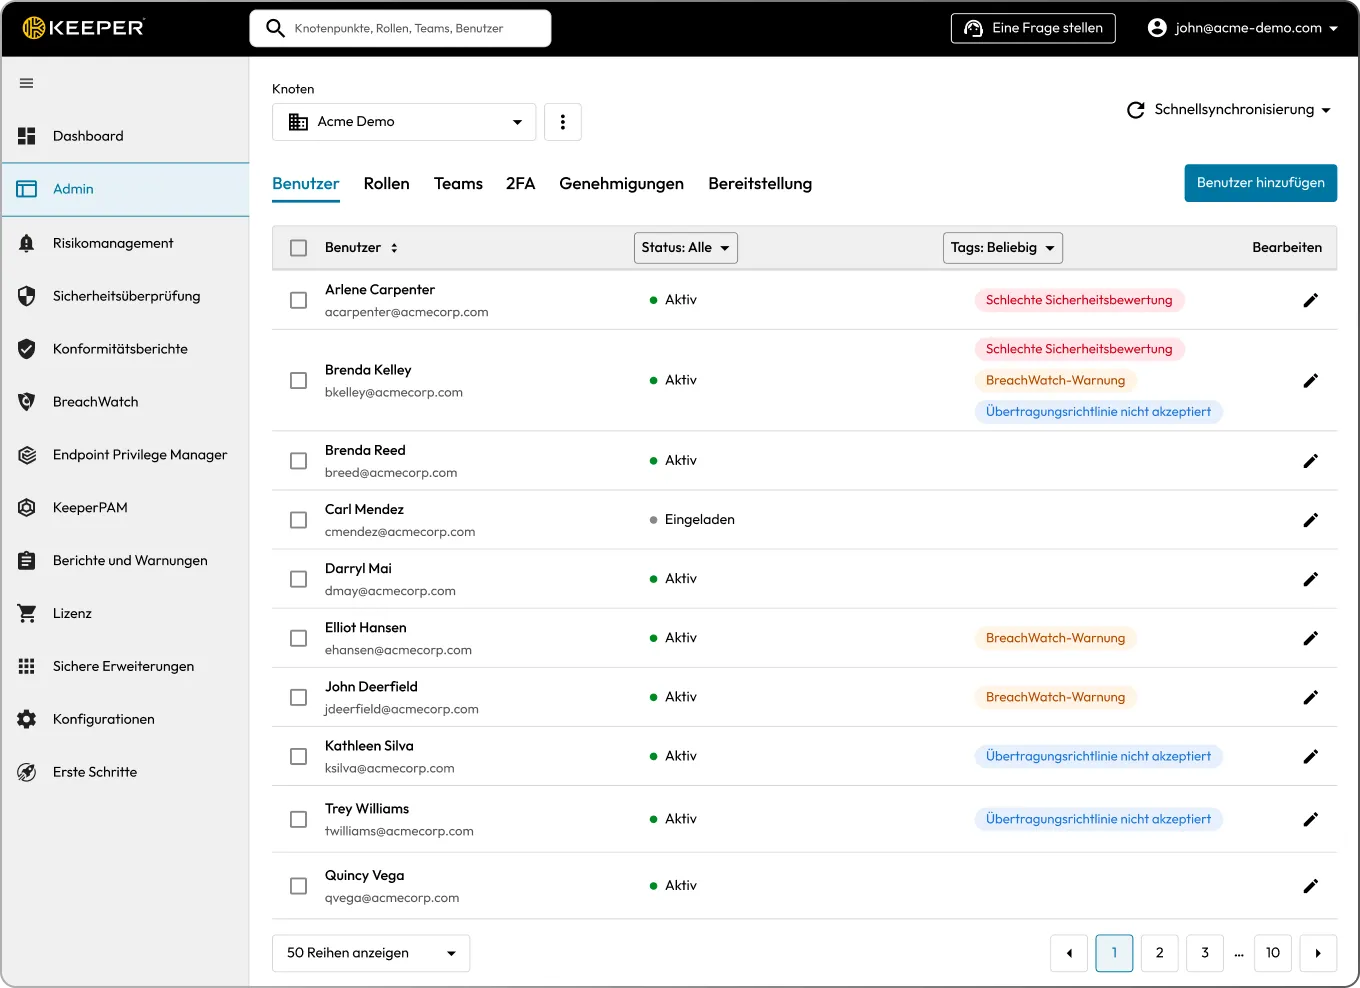
Die zentrale Admin-Konsole von Keeper zeigt Unternehmensbenutzer, Rollen und Teams und veranschaulicht die rollenbasierte Zugriffskontrolle (RBAC) für die zentrale Verwaltung von Benutzerberechtigungen und Zugriffen.

Unkontrollierter Zugriff ist Ihr größtes Sicherheitsrisiko

Zugriff breitet sich unbemerkt aus. Die Mitarbeiter behalten Berechtigungen, die sie nicht länger benötigen, die IT verliert den Überblick über die jeweiligen Zugriffsrechte und jede zusätzliche Zugriffsberechtigung vergrößert die Angriffsoberfläche.

Mitarbeiter erwerben im Laufe der Zeit Zugriffsrechte und behalten die Berechtigungen aus Rollen, die sie bereits verlassen haben.

Der IT fehlt ein klarer Überblick über die jeweiligen Zugriffsrechte auf Zugangsdaten und Systeme.

Wenn jemand das Unternehmen verlässt, gehen die zugehörigen Zugangsdaten mit.

Jedes Team handhabt den Zugriff unterschiedlich, ohne einheitlichen Standard.

SOC 2, HIPAA und NIST 800-53 verlangen alle dokumentierte, überprüfbare Zugriffskontrollen.

Mit Keeper erhält jeder Benutzer genau den Zugriff, den seine Rolle erfordert

Mit dem Verzeichnis beginnen, das Sie bereits haben

Ihr Quellverzeichnis, Active Directory, Entra ID, Okta oder ein beliebiger SAML 2.0-Identitätsanbieter legt Ihre Organisationsstruktur fest. Keeper passt sich daran an. Sie ordnen Ihre bestehenden Gruppen den Keeper-Teams und -Rollen zu, wobei der Zugriff der Struktur folgt, die Sie bereits verwalten.

Teams legen Zugriffsrechte für Benutzer fest

Das Team legt fest, auf welche Tresorressourcen seine Mitglieder zugreifen dürfen: Passwörter, Geheimnisse und privilegierte Ressourcen wie Maschinen und Datenbanken. Weisen Sie einem Team eine Gruppe zu, und jedes Mitglied erhält denselben Zugriff.

Mit Workflows können Sie diese stattdessen zur Liste der zulässigen Elemente eines Teams hinzufügen. Sie fordern bei Bedarf Zugriff an und geben ihn wieder frei, sobald sie fertig sind, wodurch der dauerhafte Zugriff eingeschränkt wird.

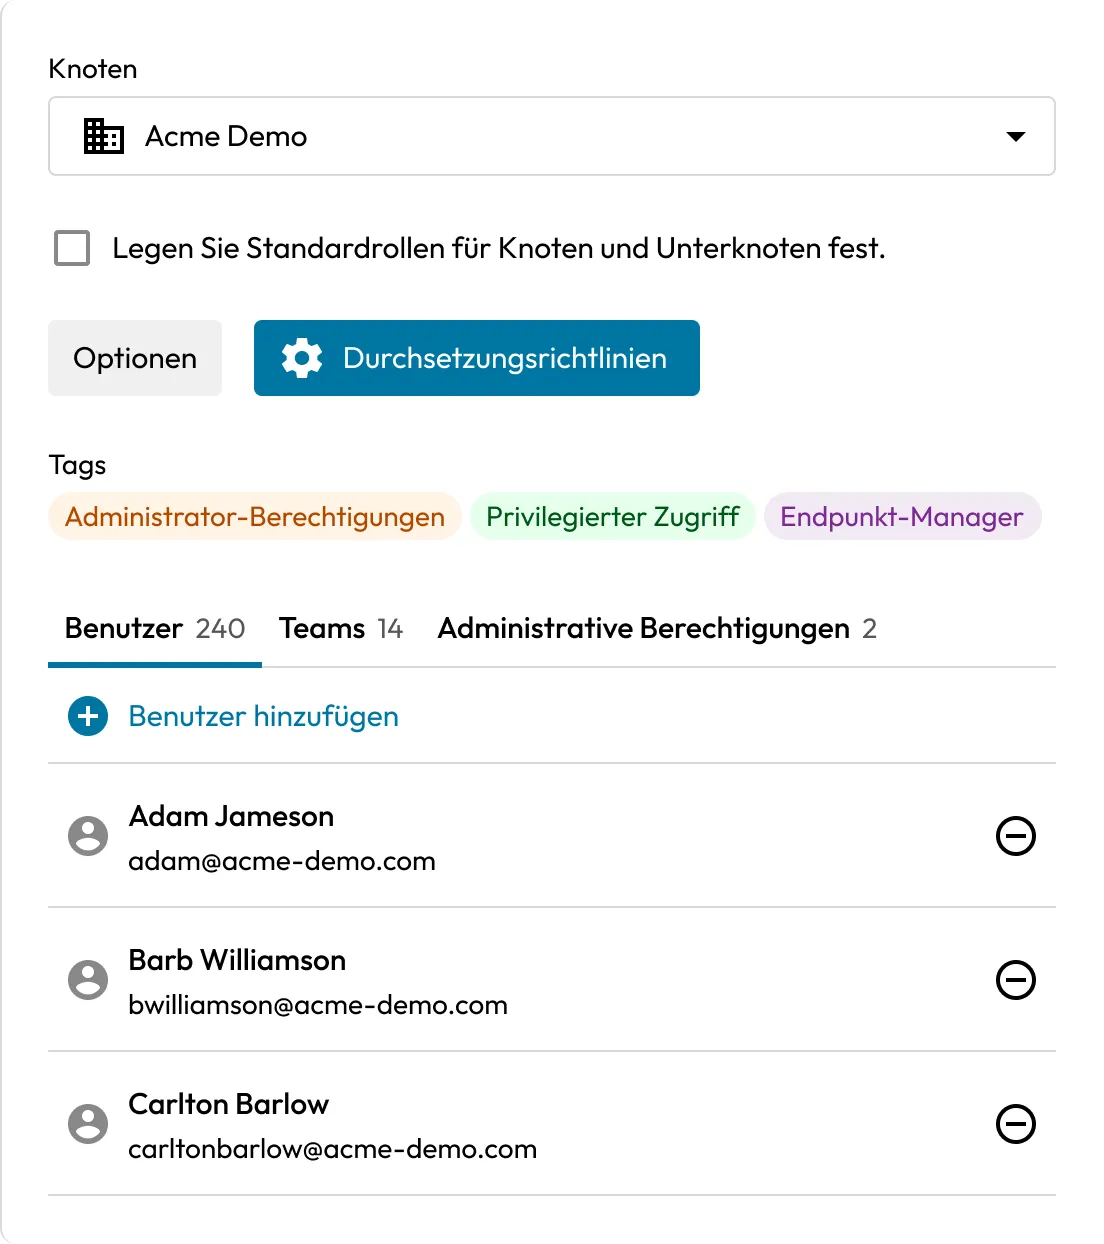
Keeper RBAC-Einstellungen mit Angaben zu Rollenzuweisungen, Durchsetzungsrichtlinien, administrative Berechtigungen und Benutzern für einen Unternehmensknoten.

Rollen legen die Berechtigungen der Benutzer fest

Eine Rolle ist eine Reihe von Durchsetzungsrichtlinien, die auf ihre Mitglieder angewendet werden. Rollen legen die Anforderungen für die Anmeldung und die Zwei-Faktor-Authentifizierung (2FA), Einschränkungen für Plattformen und Tresore, Regeln für die Freigabe und den Export sowie die Funktionen fest, die ein Benutzer verwenden darf. Bei Benutzern mit mehreren Rollen wendet Keeper die restriktivsten Richtlinien an, sodass standardmäßig das Least-Privilege-Prinzip durchgesetzt wird.

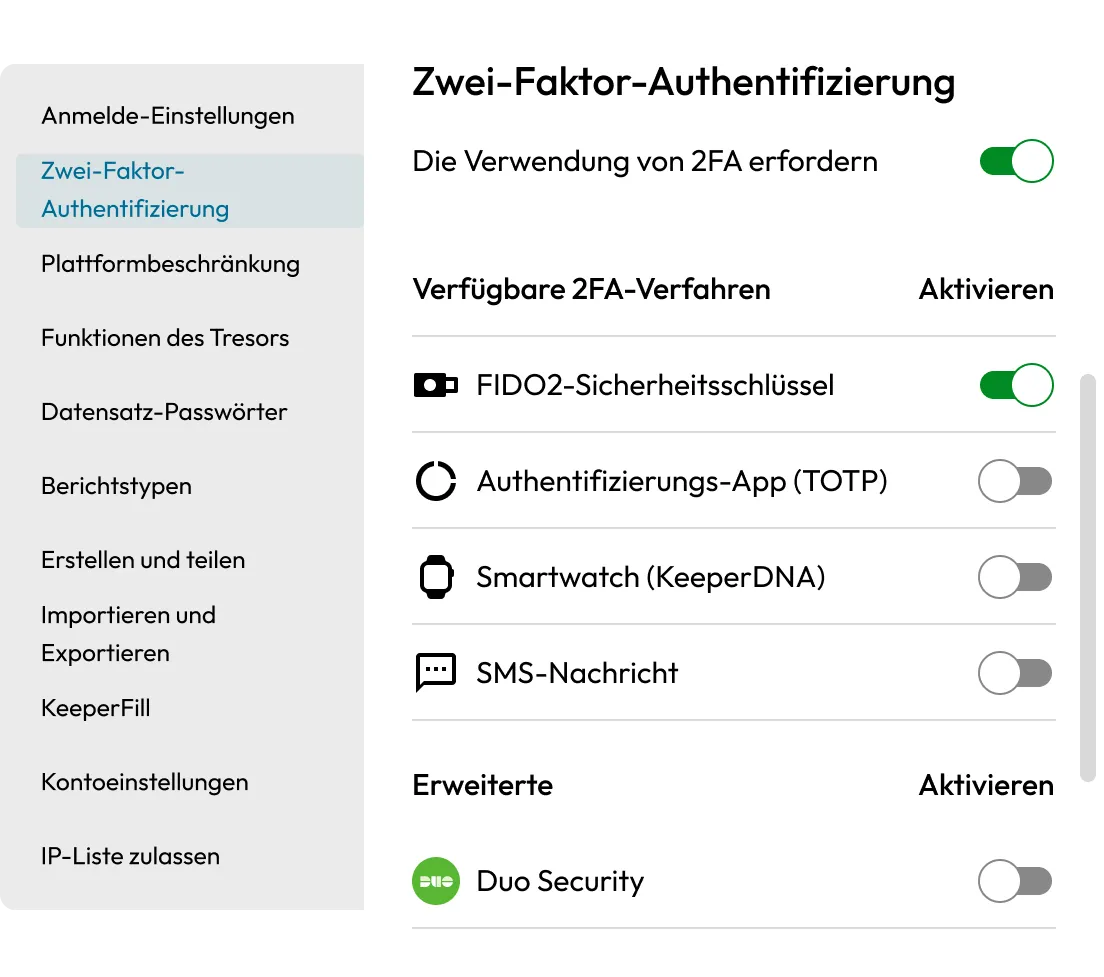
Einstellungen für die Zwei-Faktor-Authentifizierung (2FA) in Keeper mit erforderlicher 2FA bei aktivierten FIDO2-Sicherheitsschlüsseln und verfügbaren zusätzlichen Authentifizierungsmethoden.

Zugriffsrechte im großem Maßstab und nicht für jeden Benutzer einzeln vergeben

Team- und Rollenzuweisungen werden über die SCIM-Bereitstellung, die Keeper AD Bridge oder Ihren Identitätsanbieter Ihren Verzeichnisgruppen zugeordnet. Bei neuen Mitarbeitern, Teamwechseln oder ausscheidenden Mitarbeitern werden die Zugriffsrechte automatisch angepasst. Keine manuellen Änderungen und keine veralteten Berechtigungen aus einem vorherigen Auftrag.

Delegierte Verwaltung nach Knoten

Die Knotenstruktur von Keeper ermöglicht Ihnen die Übertragung der Kontrolle über einen Teil der Organisation – eine Region, eine Abteilung oder einen Geschäftsbereich – an einen beauftragten Administrator, ohne dass dieser Zugriff auf Bereiche außerhalb dieses Umfangs erhält. Ein IT-Administrator für die EMEA-Region kann beispielsweise Benutzer, Teams und Rollen innerhalb dieser Region verwalten – und sonst nichts.

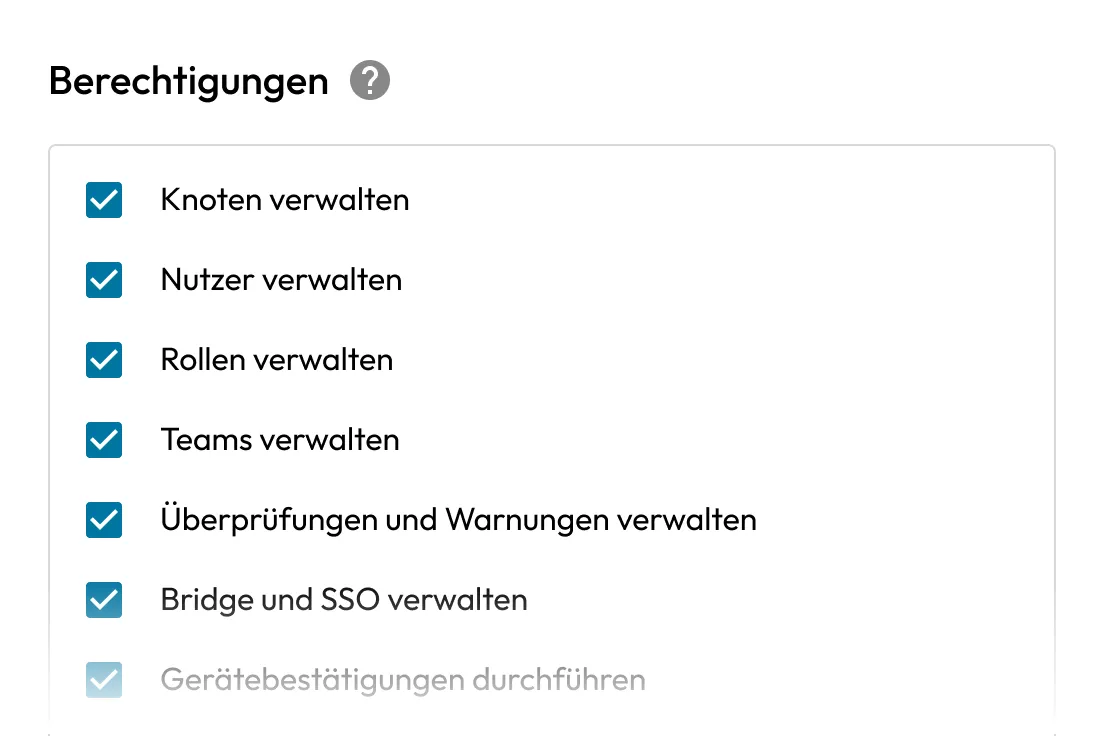
Keeper RBAC-Berechtigungen mit administrativen Kontrollfunktionen für die Verwaltung von Knoten, Benutzern, Rollen, Teams, Berichten, SSO und Gerätefreigaben.

Dauerhafte Zugriffsberechtigungen durch JIT-Zugriff (Just-In-Time) abschaffen

Mit der Funktion Keeper Privileged Cloud von KeeperPAM® können Sie Just-in-Time-Zugriff auf jede verwaltete Ressource oder jedes verwaltete Asset im Tresor gewähren. Benutzer erhalten nur dann privilegierten Zugriff, wenn sie ihn benötigen, und verlieren ihn wieder, sobald die Aufgabe erledigt ist.

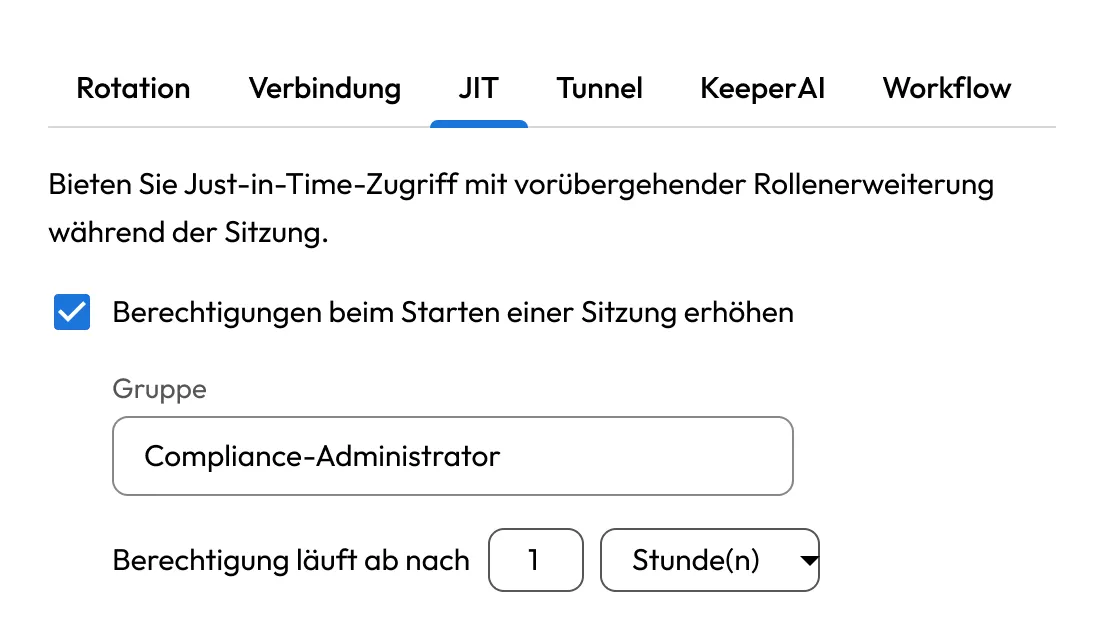
Die JIT-Zugriffseinstellungen von Keeper zeigen eine vorübergehende Erweiterung der Berechtigungen für die Rolle „Compliance-Administrator“ an, wobei der Zugriff nach einer Stunde abläuft.

Reduzierung des Offboarding-Risikos

Wenn ein Mitarbeiter das Unternehmen verlässt, sperren Sie dessen Tresor und übertragen Sie die Eigentumsrechte auf einen anderen Benutzer. Rollenrichtlinien legen fest, wer Übertragungen für welche Benutzer durchführen darf. Der Prozess gewährleistet das Zero-Knowledge-Prinzip.

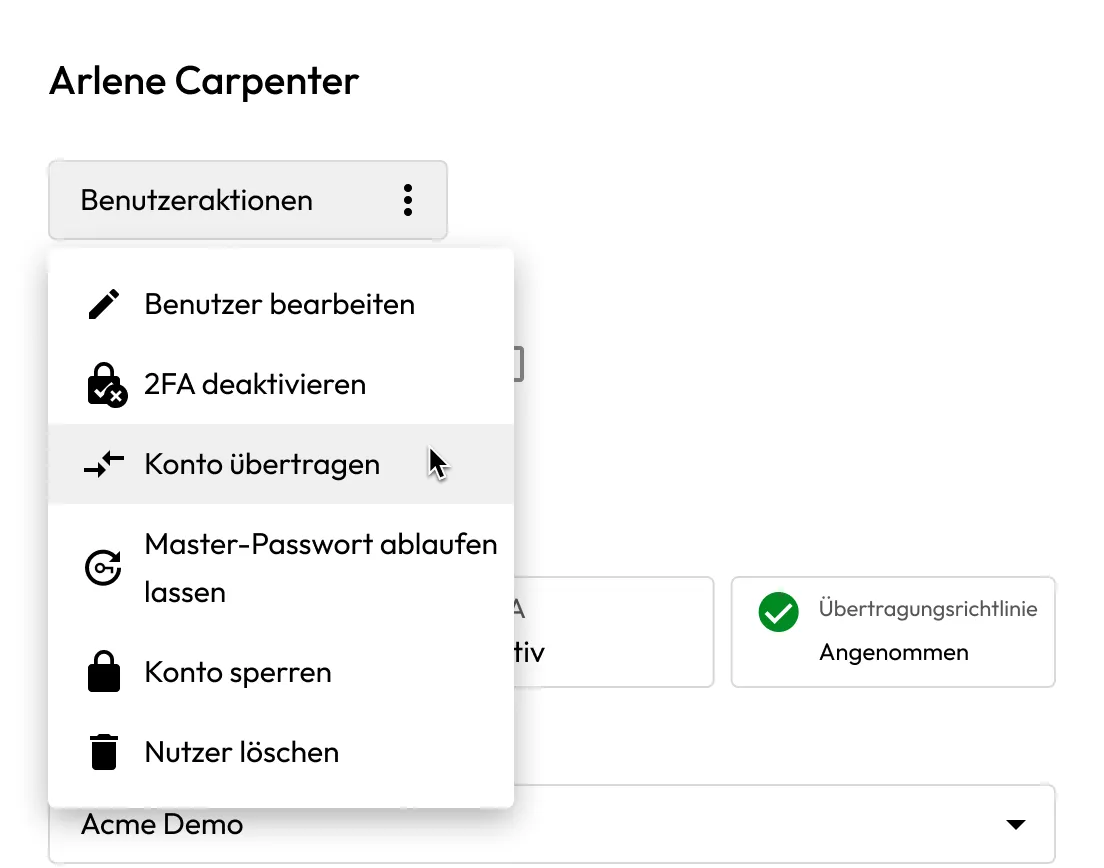
Das Benutzerverwaltungsmenü von Keeper zeigt Verwaltungsfunktionen an, mit denen ein Benutzer bearbeitet, die 2FA deaktiviert, das Konto übertragen, das Master-Passwort für ungültig erklärt, das Konto gesperrt oder der Benutzer gelöscht werden kann.

Integrierte Transparenz für Audit und Überprüfung

Sicherheitsteams können über die Keeper Admin-Konsole Zugriffsberichte erstellen, Berechtigungen nach Benutzer oder Team überprüfen und die von den Prüfern angeforderten Nachweise vorlegen. Jede Rollenzuweisung, jede Richtlinienänderung und jede Aktion im Tresor wird protokolliert und lässt sich nachvollziehen.

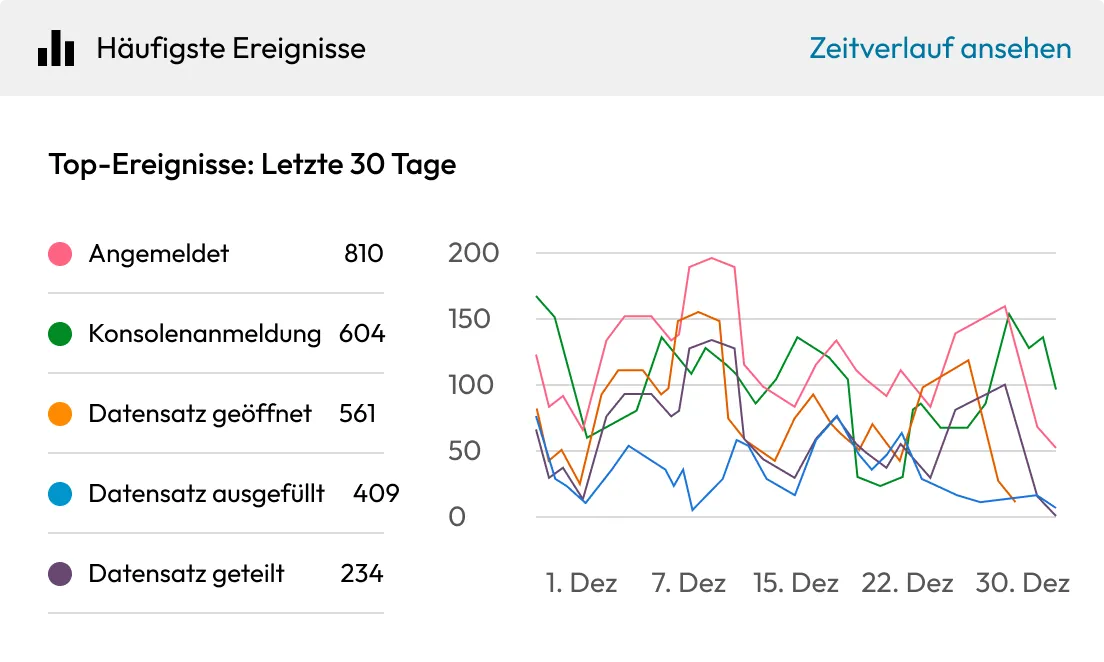
Das Berichts-Dashboard von Keeper zeigt die häufigsten Benutzerereignisse der letzten 30 Tage an, einschließlich der Anzahl der Aktivitäten und eines Zeitachsen-Diagramms für Anmeldungen, Datensatzzugriffe, automatisches Ausfüllen und Freigaben.

Übernehmen Sie die Kontrolle über den Zugriff auf Ihre Daten, bevor es jemand anderes tut

Die rollenbasierten Zugriffskontrollen von Keeper unterstützen IT- und Sicherheitsteams bei der Durchsetzung des Least-Privilege-Zugriffs und verbessern die Transparenz, ohne zusätzlichen Aufwand für die manuelle Verwaltung von Zugriffen.

Häufig gestellte fragen

Was ist der Unterschied zwischen einem Team und einer Rolle in Keeper?

Teams gewähren Zugriff auf Tresorressourcen wie Passwörter, Geheimnisse und privilegierte Ressourcen. Rollen wenden Durchsetzungsrichtlinien auf Benutzer an und ermöglichen Funktionen wie den privilegierten Zugriff mit KeeperPAM und Keeper Secrets Manager. Teams legen fest, worauf ein Benutzer Zugriff hat; Rollen bestimmen, welche Richtlinien und Berechtigungen gelten. Teams können Rollen für zusätzliche Flexibilität zugewiesen werden.

Wie werden Teams und Rollen erstellt und verwaltet?

Beides kann manuell in der Admin-Konsole erstellt, automatisch über die SCIM-Bereitstellung zugeordnet, mit Keeper Commander® erstellt oder über die Keeper AD Bridge aus Active Directory zugewiesen werden. Nach der Erstellung wird jede Rolle mit ihren eigenen Durchsetzungsrichtlinien und jedes Team mit seinem eigenen Ressourcenzugriff konfiguriert.

Lässt sich Keeper in Active Directory und Identitätsanbieter integrieren?

Ja, Keeper lässt sich in Active Directory, Azure AD/Entra ID, Okta und andere SSO-Anbieter integrieren. Team- und Rollenzuweisungen können anhand der Mitgliedschaft in Verzeichnisgruppen vergeben werden, sodass die Berechtigungen ohne manuelle Aktualisierungen stets auf dem neuesten Stand bleiben.

Welche Durchsetzungsrichtlinien können pro Rolle festgelegt werden?

Die Rollen umfassen Anmeldeeinstellungen, 2FA-Anforderungen, Plattformbeschränkungen, Tresor-Funktionen, Passwortregeln, Freigabe- und Exportkontrollen, das Verhalten von KeeperFill®, IP-Whitelists, Berechtigungen für die Kontoübertragung, den Zugriff auf den Keeper Secrets Manager sowie die Einstellungen für den privilegierten Zugriff mit KeeperPAM. Jeder Bereich wird unabhängig pro Rolle konfiguriert.

Kann ich vorübergehenden Zugriff anstelle von dauerhaftem Zugriff gewähren?

Ja, mit KeeperPAM und Keeper Privileged Cloud können Sie Just-in-Time-Zugriff auf privilegierte Ressourcen gewähren, sodass Benutzer nur für die jeweilige Aufgabe Zugriff erhalten und die Anzahl der dauerhaft zugewiesenen Berechtigungen nahezu bei Null bleibt.

Können verschiedene Administratoren verschiedene Teile der Organisation verwalten?

Ja, einem delegierten Administrator können einige oder alle Administratorrechte für einen zugewiesenen Knoten oder Unterknoten erteilt werden, ohne Zugriff auf den Rest der Organisation.

Was passiert mit den Zugangsdaten, wenn ein Mitarbeiter das Unternehmen verlässt?

Administratoren können den Tresor des ausscheidenden Benutzers sperren und die Eigentumsrechte auf einen anderen Benutzer übertragen. Der Vorgang erfolgt nach dem Zero-Knowledge-Prinzip und ist rollenbasiert; nur Benutzer mit den entsprechenden Berechtigungen können eine Übertragung starten.

Wie unterstützt Keeper Compliance-Audits?

Die Admin-Konsole bietet detaillierte Berichte zu Benutzerzugriffen, Rollenzuweisungen und Aktivitäten im Tresor und erstellt damit das nach SOC 2, HIPAA, NIST 800-53, ISO 27001 und ähnlichen Frameworks erforderliche Audit-Protokoll.

Einverständnis zur Cookie-Nutzung widerrufenWir schätzen Ihre Privatsphäre

Wir verwenden Cookies auf unserer Website, um Ihnen das beste Browser-Erlebnis zu bieten, personalisierte Anzeigen zu unseren Produkten und Inhalten zu bieten und den Website-Datenverkehr zu analysieren. Um mehr zu erfahren, lesen Sie bitte unsere Datenschutzrichtlinie.

Für die kostenlose Testversion anmelden

Jetzt kaufen