

クラウド上の問題検出から対処完了の確認まで
Wizは、外部に公開されたIDやリスクのあるアクセス経路、クラウドの設定不備を検出します。Keeper Cloud Securityは、関連する検出結果をKeeperPAMに取り込み、IDやインフラにひも付けます。さらに、認証情報のローテーション、アクセス権の管理、JITアクセスによる対処とその進捗を追跡できます。Keeper Encrypterはデータのやり取りを保護し、Keeperのゼロ知識アーキテクチャを維持します。
Wizは、外部に公開されたIDやリスクのあるアクセス経路、クラウドの設定不備を検出します。KeeperPAM®は、検出内容に応じて認証情報をローテーションしたり、アクセス権を管理したり、JITアクセスを付与したりします。対応状況はWizに返されます。
Wizは、外部に公開されたIDやリスクのあるアクセス経路、クラウドの設定不備を検出します。Keeper Cloud Securityは、関連する検出結果をKeeperPAMに取り込み、IDやインフラにひも付けます。さらに、認証情報のローテーション、アクセス権の管理、JITアクセスによる対処とその進捗を追跡できます。Keeper Encrypterはデータのやり取りを保護し、Keeperのゼロ知識アーキテクチャを維持します。
管理者がWizで検出されたIDや認証情報の問題をKeeperに送信すると、関連情報もそのまま引き継がれてKeeperクラウドセキュリティダッシュボードに表示されます。データを書き出したり、ツールを切り替えたりする必要はありません。
Keeper管理者は、検出結果を既存のKeeperPAMリソースに関連付けるか、新しいID、マシン、データベース、ディレクトリ、リモートブラウザ、クラウドリソースを登録します。侵害されたクラウドIDは、PAMユーザーレコードとして直接登録できます。
リスクに応じて、認証情報をローテーションする、承認ワークフローを通じて期間限定のアクセス権を付与する、またはKeeperPAMの監視付きリモートセッションを介してアクセスを仲介します。
対処後、Keeperは検出結果を「対応中」に更新してWizに通知します。Wizは次回のスキャンで修正を検証し、解決を確認した検出結果をKeeperに返します。
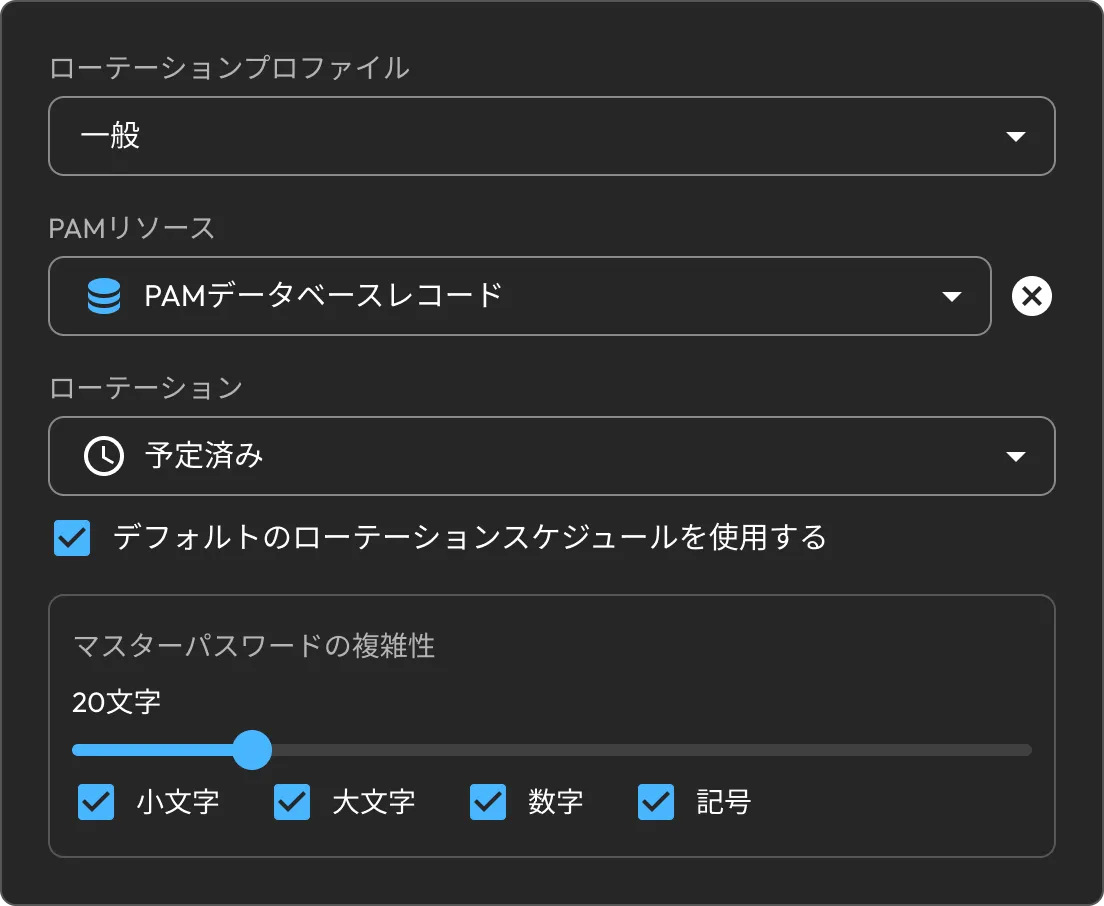
古くなった認証情報や侵害された認証情報をローテーションし、新しい認証情報をKeeperボルトに保存します。ツール間でシークレットをコピーしたり、別の手順に頼ったりする必要はありません。
承認ワークフロー、アクセス可能な時間帯の指定、アクセス権の返却、MFAを通じて期間限定のアクセス権を付与し、恒常的な特権を残しません。
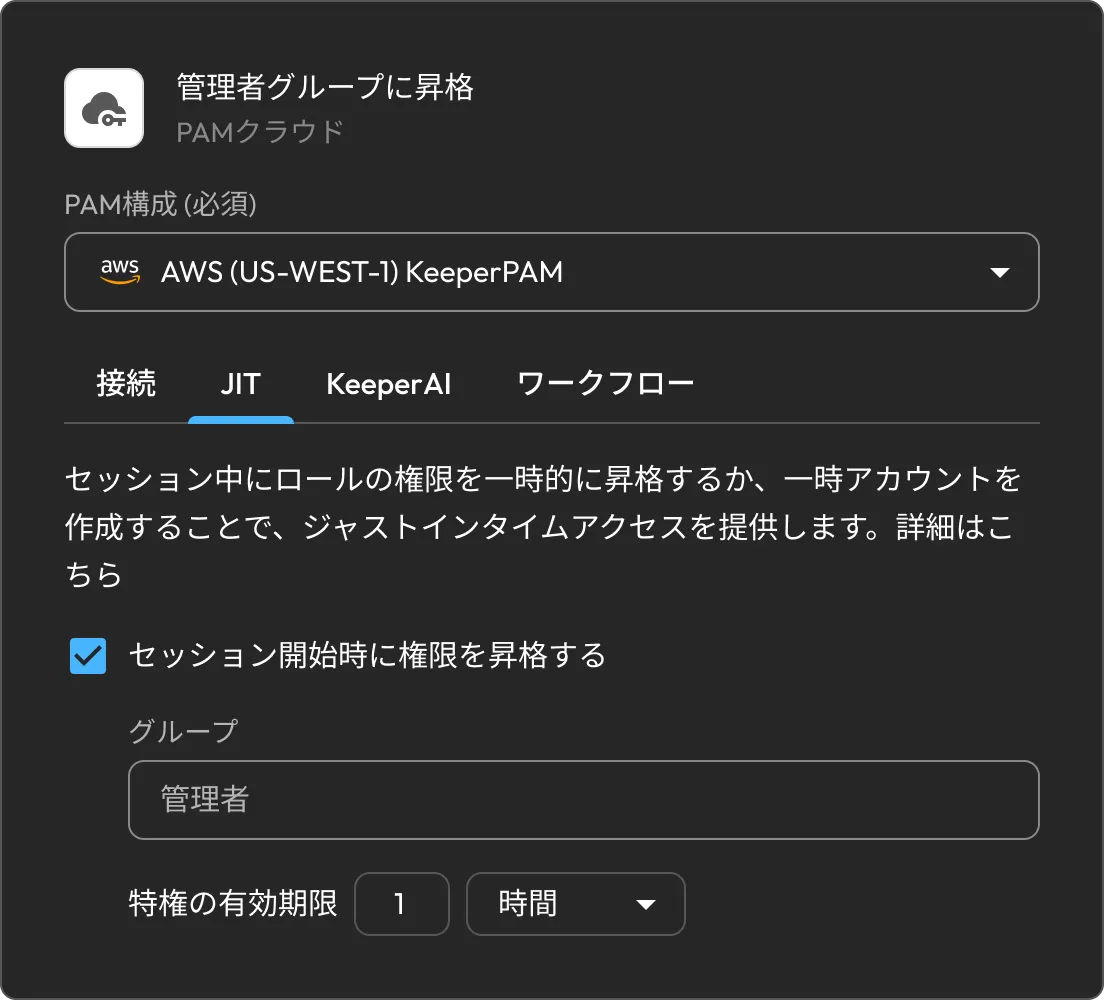
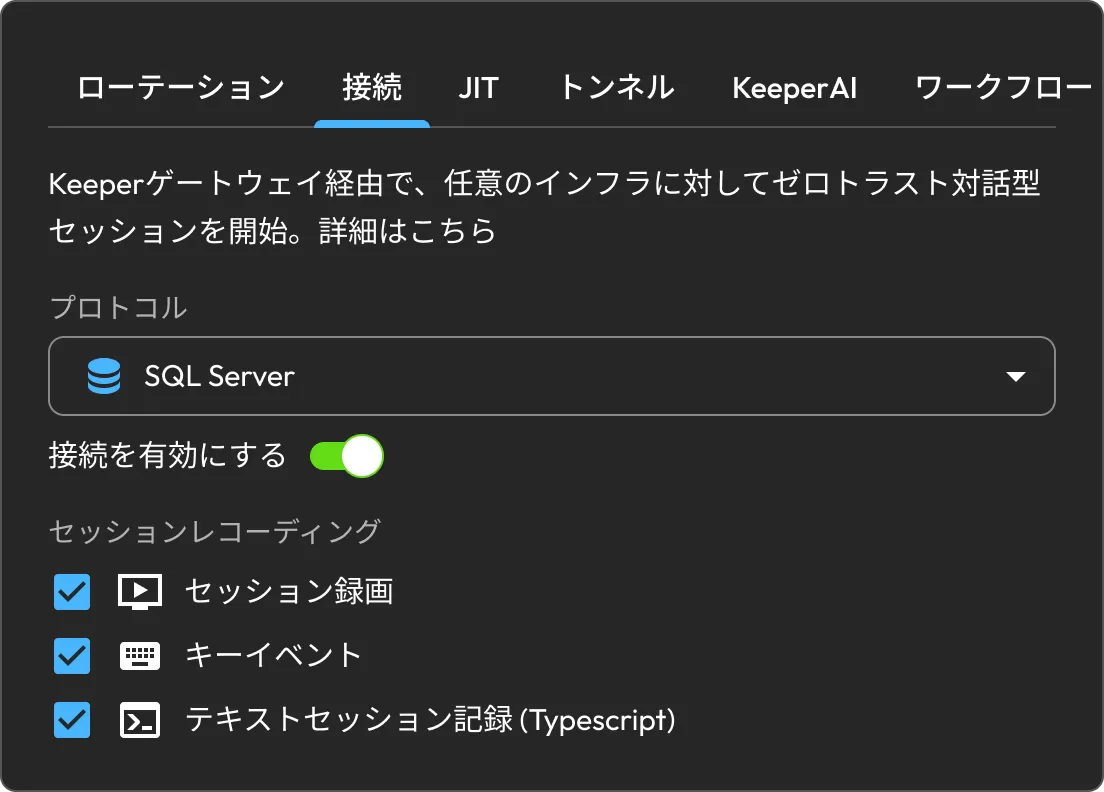
アクセス管理を設定すると、Keeperゲートウェイ経由でゼロトラストの対話型セッションを開始できます。接続先の認証情報はユーザーに開示されません。
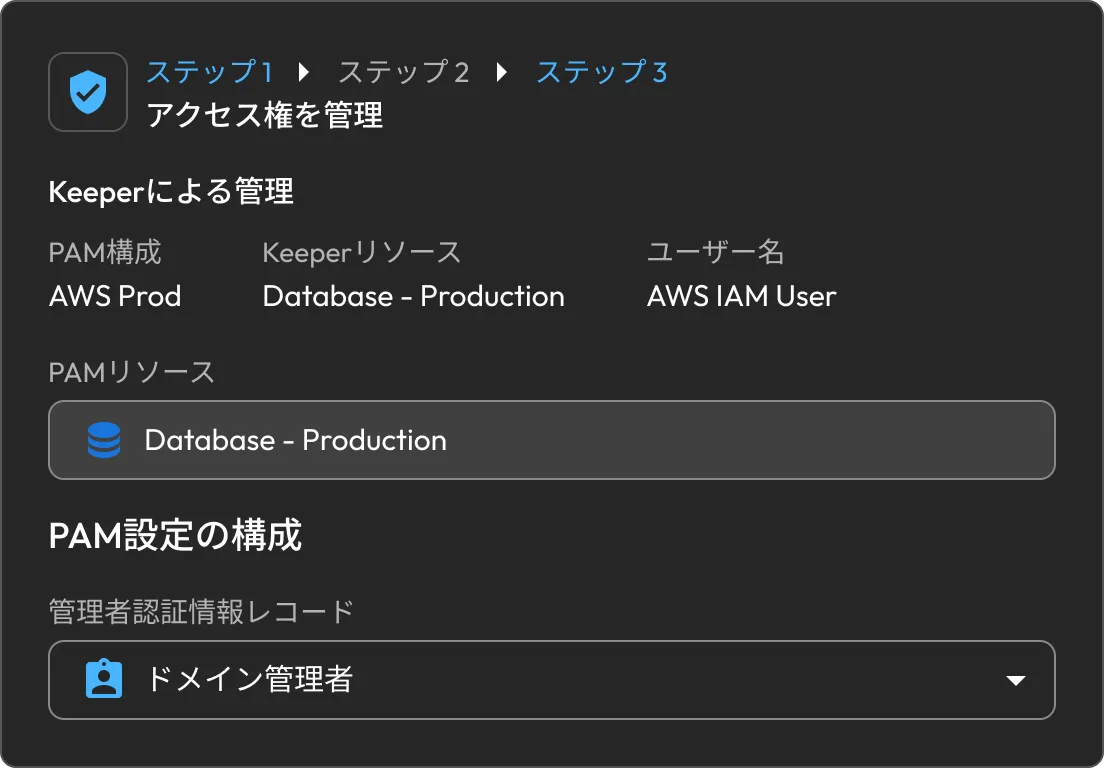
検出結果から直接、影響を受けたID、マシン、データベース、ディレクトリ、クラウドリソースをKeeperPAMの管理下に登録できます。
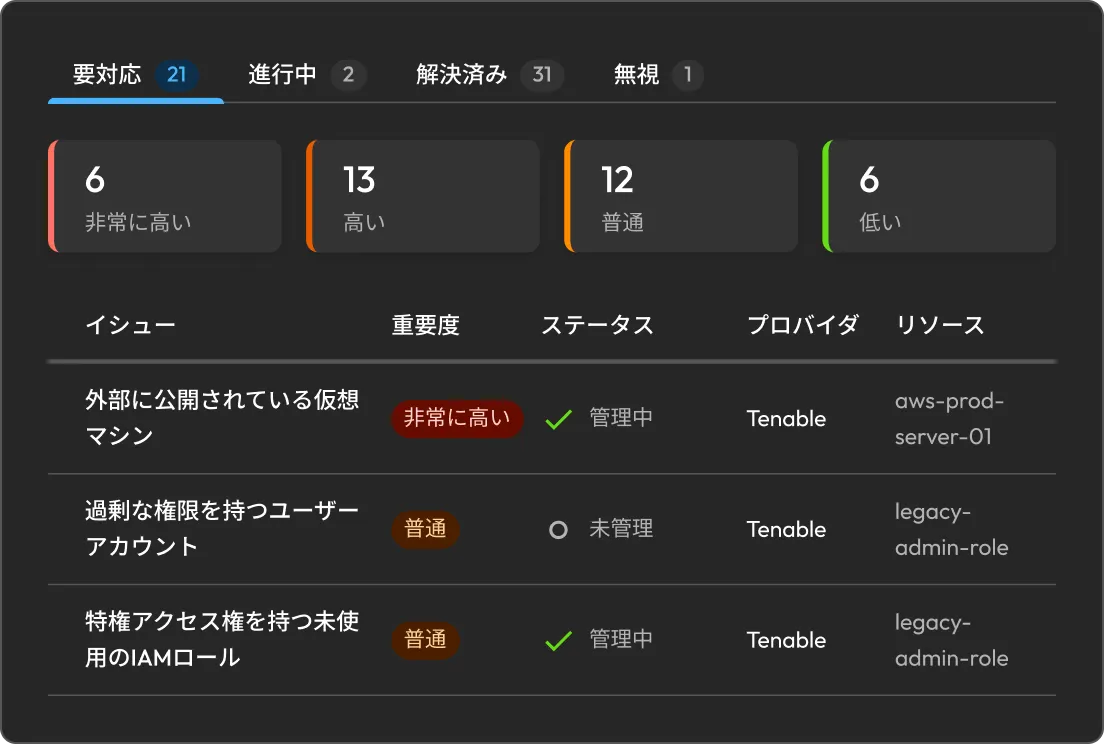
クラウドセキュリティダッシュボードで検出結果を確認し、対処状況を追跡できます。対処に着手した検出結果は対処中となり、Wizが修正を検証すると対処済みになります。
Keeper Encrypterは、お客様の環境でDockerサービスとしてセルフホストできます。WizのWebhookを受信し、Keeperに保管されたお客様管理の256ビットAES鍵で連携データを暗号化します。

Wizの検出結果に対する一貫した対処ワークフローを実現します。認証情報のローテーション、アクセス制限、リソースの登録により、検出から解決までの時間を短縮します。
検出結果から直接、管理対象外のクラウドリソースをKeeperPAMに登録して管理できます。承認フローとJITアクセスを設定し、リモートセッションやトンネルを通じた安全なアクセス方法を標準化できます。
KeeperとWiz間で対処状況を同期します。ワークフローの進行に応じて、検出結果のステータスが「レビュー」から「対処中」、「対処済み」へと更新されます。
KeeperPAMの有効なサブスクリプションをお持ちのお客様がご利用いただけます。Keeper Encrypterを導入してWizに接続すると、検出結果への対処状況を追跡・管理し、両システム間でステータスを同期できます。
Wizから関連する検出結果がKeeperクラウドセキュリティに送信されます。Keeperの管理者は、影響を受けたリソースを検出結果に関連付け、認証情報のローテーション、アクセス管理、JITアクセスのいずれかを適用します。Keeperは対処状況をWizに報告し、Wizは次回のスキャンで修正を検証します。
認証情報のローテーション、リソースのKeeperPAMへの登録、特権アクセス制御の強化によって対処できる検出結果が対象です。
リスクにさらされた認証情報をローテーションするほか、承認を経て期間限定のアクセス権を付与したり、KeeperPAMの監視付きリモートセッションを介してアクセスを仲介したりできます。リスクに応じて、これらの対策を個別に、または組み合わせて適用できます。
対処を行うと、Keeperは検出結果を「対処中」に更新し、Wizに通知します。次回の検証でリスクの解消が確認されると、Wizは解決済みの検出結果をKeeperに返します。
チャットサポートを利用する場合、Cookie を有効にしてください。