

Microsoft Teamsでアクセス申請と承認を安全に管理
Keeper®は、認証情報のリクエスト、承認、権限昇格をMicrosoft Teamsに統合し、ユーザーと管理者がTeamsから離れることなく、安全なワークフローを完了できるようにします。すべての操作はエンドツーエンドで暗号化され、お客様が管理するインフラ上で実行されます。
Keeper®は、認証情報のリクエスト、承認、権限昇格をMicrosoft Teamsに統合し、ユーザーと管理者がTeamsから離れることなく、安全なワークフローを完了できるようにします。すべての操作はエンドツーエンドで暗号化され、お客様が管理するインフラ上で実行されます。
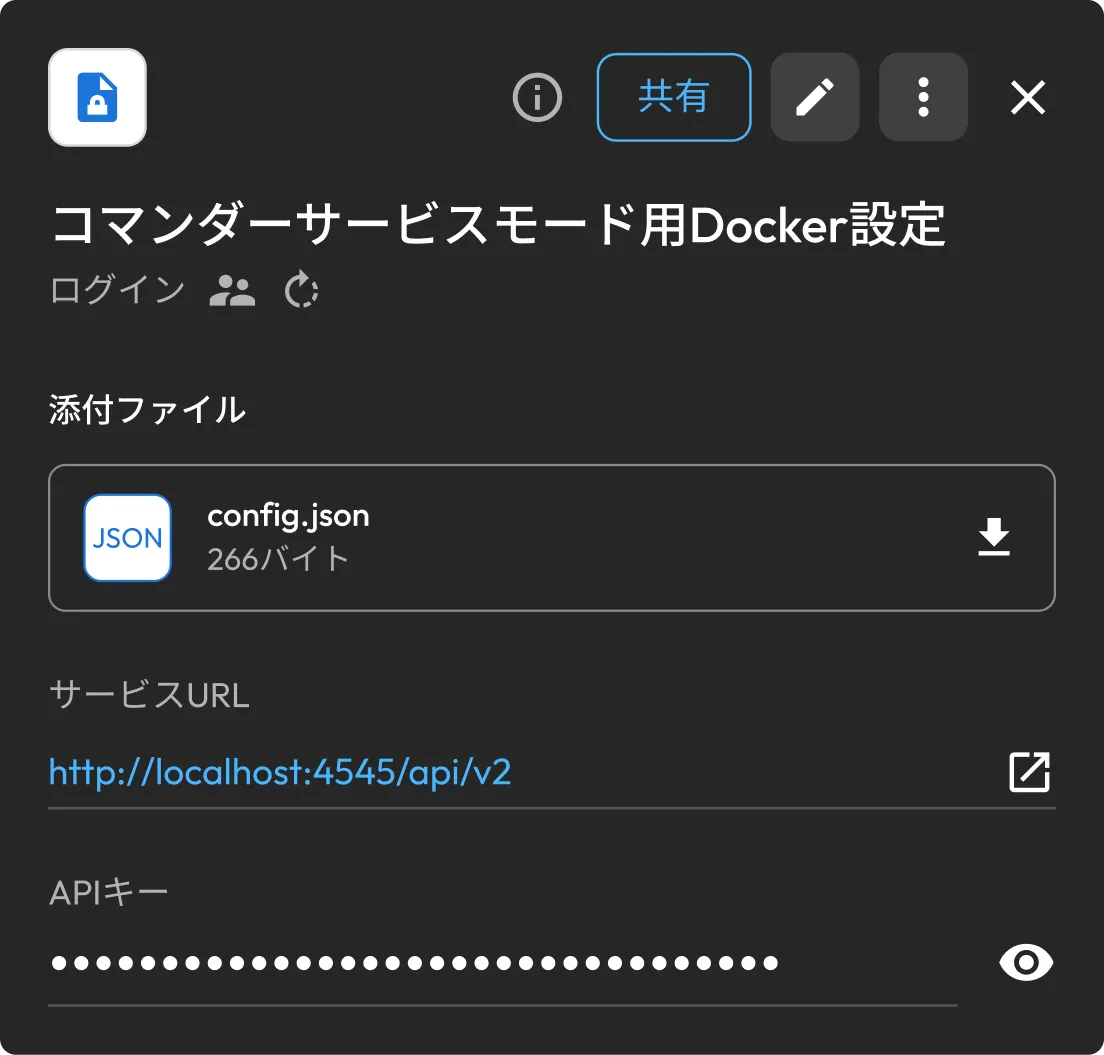
KeeperのTeamsワークフローはお客様の環境内に導入されるため、Keeperのゼロ知識アーキテクチャに準拠しながら、安全なアクセス管理をMicrosoft Teamsに拡張できます。TeamsエージェントとKeeper keeperコマンダーは、お客様のインフラでホストされたDockerコンテナ上で実行され、お客様が管理する外向きの接続を介してMicrosoft Teamsクラウドと通信します。
暗号化キーはお客様の管理下に置かれるため、ワークフロー全体を通じてシークレットの暗号化状態が維持され、Keeperを含め誰もデータにアクセスできません。Teamsワークフローでは、ユーザーが一時的なアクセスを申請して承認を受け、認証情報を露出させることなく、時間制限付きの権限を自動的に適用できます。これにより、組織はゼロスタンディング特権(ZSP)を実現できます。Teamsアプリは組織専用のプライベートアプリカタログにのみ公開されるため、Microsoft Teamsの公開ストアには掲載されません。
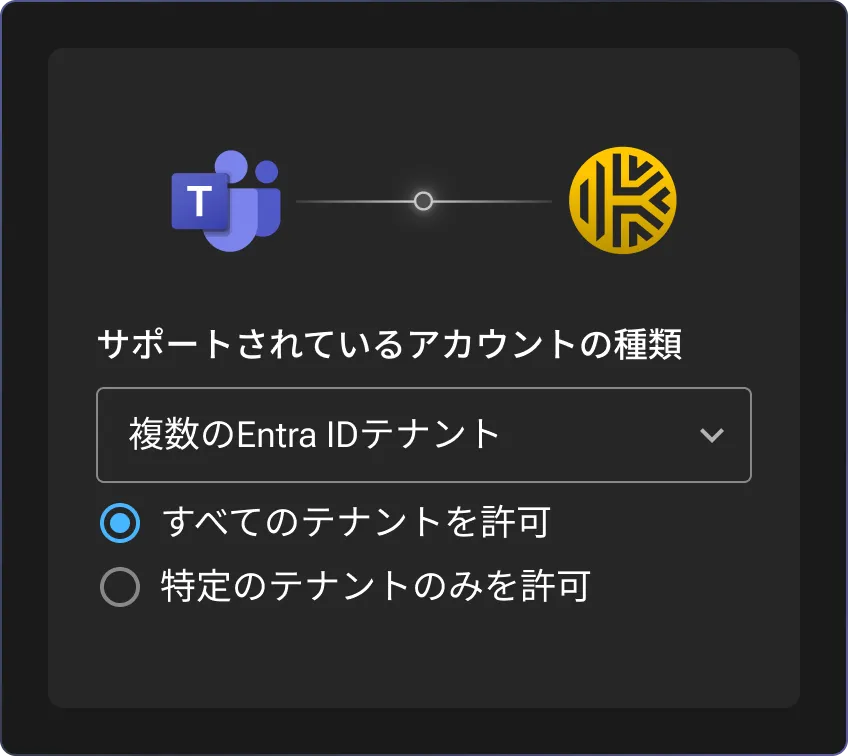
Microsoft AzureテナントにTeamsアプリを設定し、KeeperコマンダーサービスとTeamsエージェントを起動します。Keeperシークレットマネージャーがサービス構成を安全に保管し、専用のコマンダーサービスアカウントがアクセス申請と承認の処理に必要な権限を持ちます。
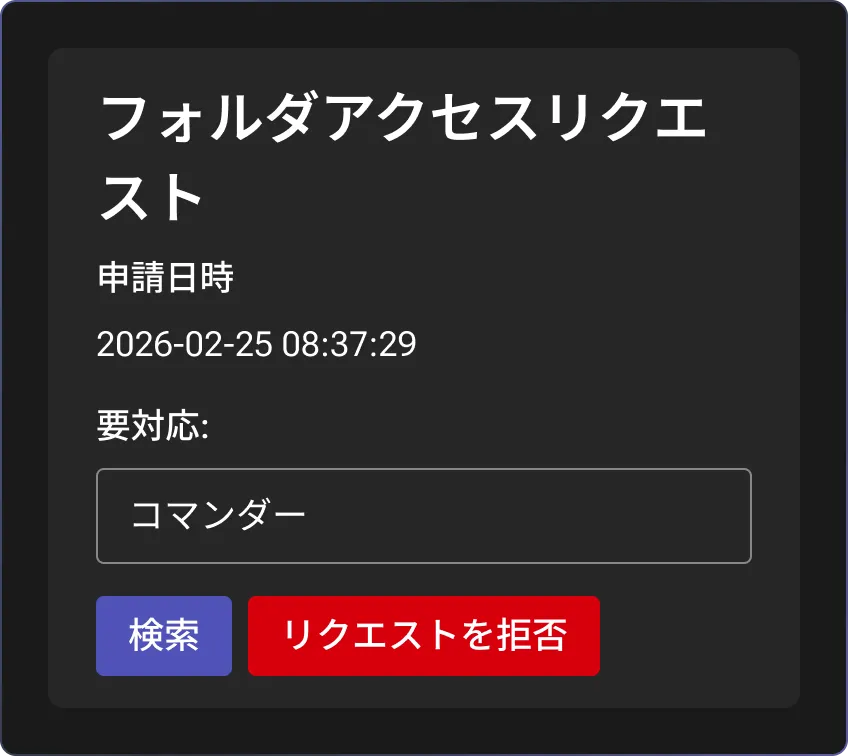
ユーザーはKeeperボットとのプライベートチャットを開始し、Microsoft Teamsから直接、レコード、共有フォルダ、一時的な共有リンクへのアクセスを申請できます。すべてのアクセス申請には業務上の理由の記入が必須で、必要に応じてアクセス期間も設定できます。これにより、ユーザーがTeamsを離れることなく、管理者が申請を確認できます。
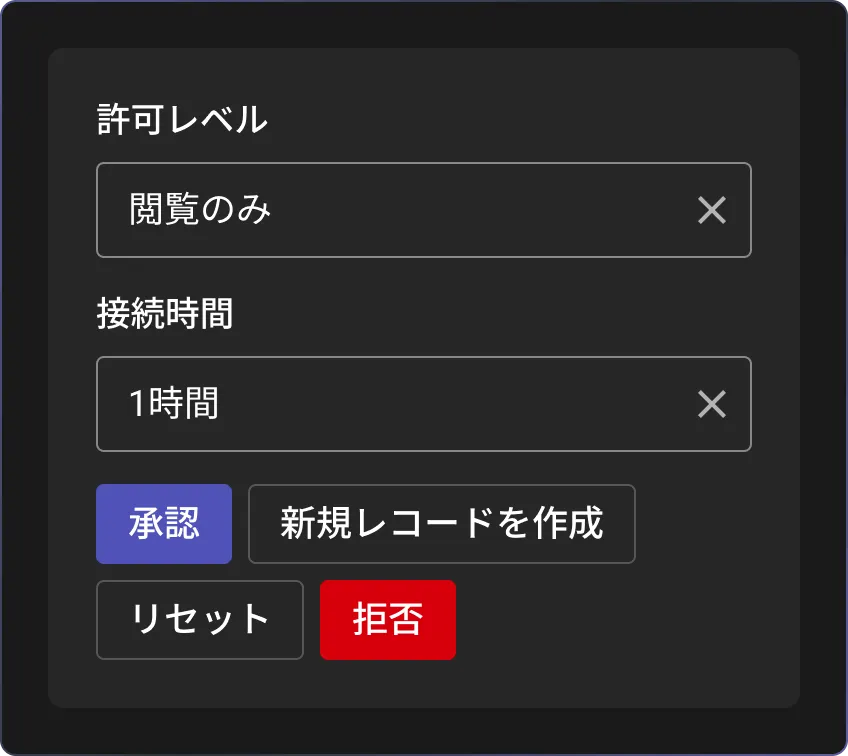
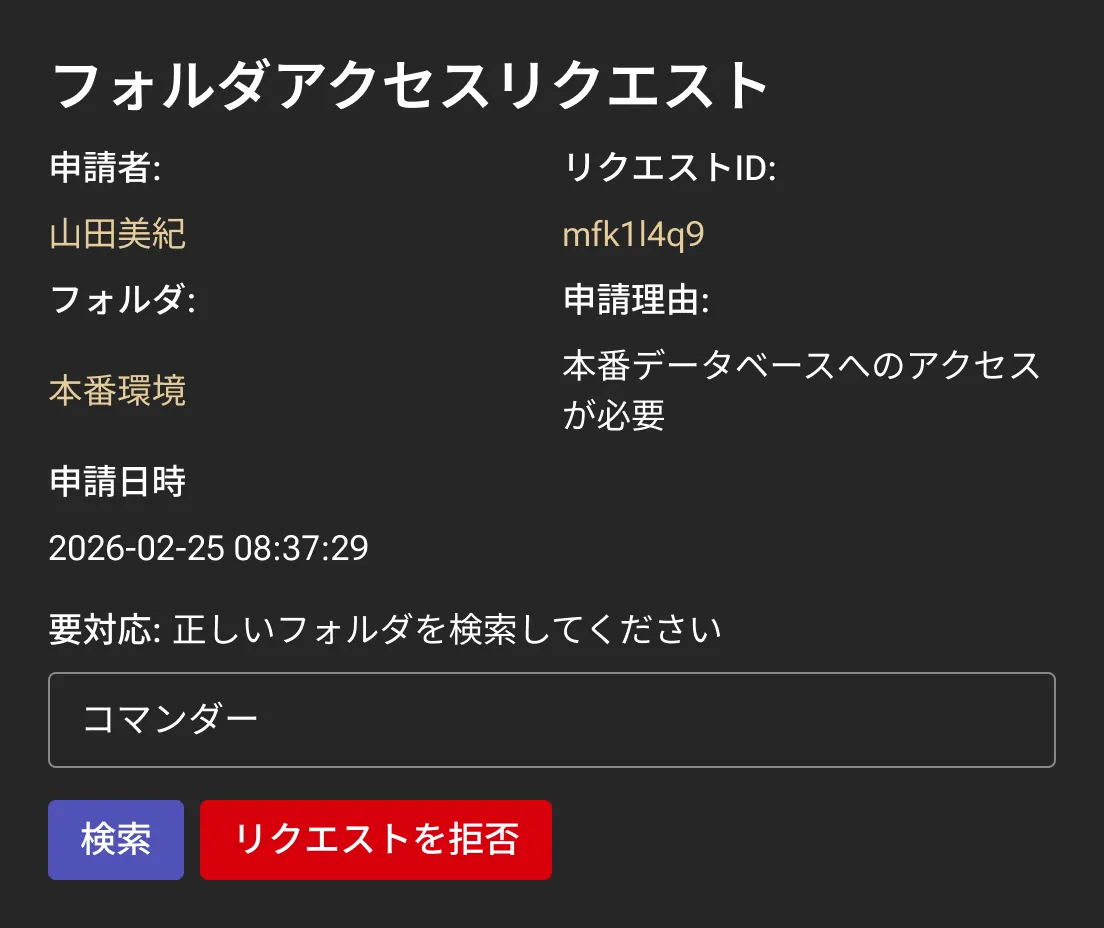
申請は非公開の承認チャネルに表示され、指定された管理者は各申請を確認し、権限を設定してアクセス期間を指定したうえで、数回のクリックでアクセスを承認または拒否できます。承認されると、Keeperが割り当てられた権限を直ちに適用し、変更を同期します。
アクセス申請は専用のTeams承認チャネルに即座に表示されるため、管理者は見落としやすいメール通知に頼らず、迅速に対応できます。
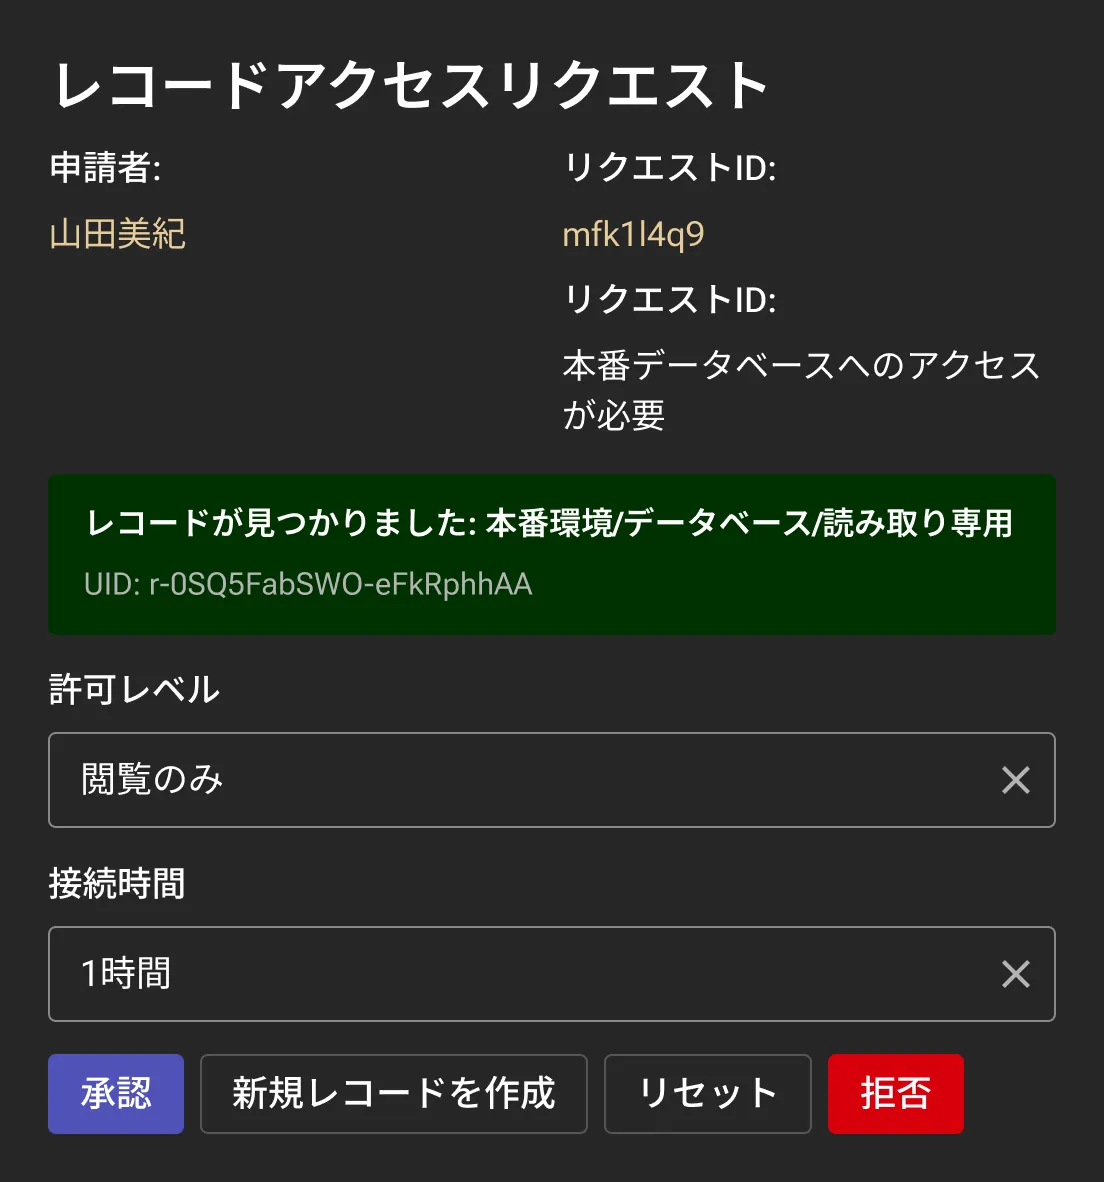
管理者はカスタム権限を設定し、アクセス期間を指定したうえで、Microsoft Teams内で必要なアクセスのみを付与できます。Keeperは組織のポリシーに従って、すべての権限をバックグラウンドで自動的に適用します。
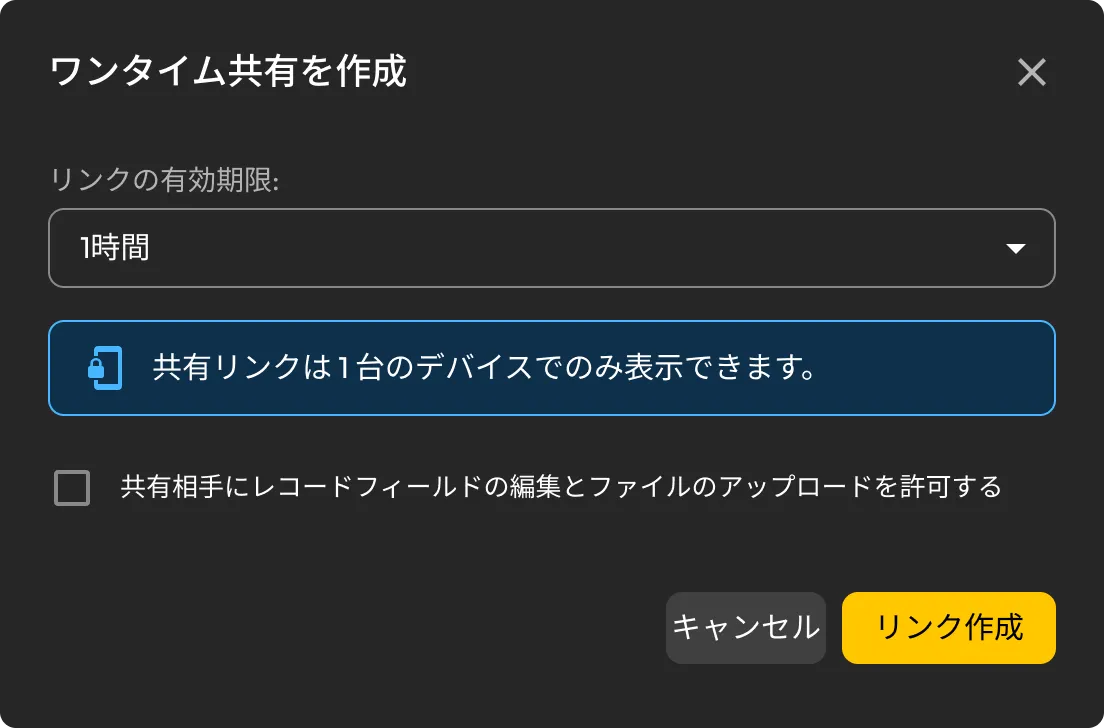
一時的なアクセスが必要な場合は、Microsoft Teamsから直接ワンタイム共有リンクを作成できます。承認者は、業務上の要件に応じて双方向の共有を許可したり、受信者のアクセスを閲覧のみに制限したりできます。
新しいログイン情報を安全に保管するには、Microsoft Teamsでログイン情報を作成して共有フォルダに保存します。Keeperが強力なパスワードを自動生成し、Keeperボルトに保管します。
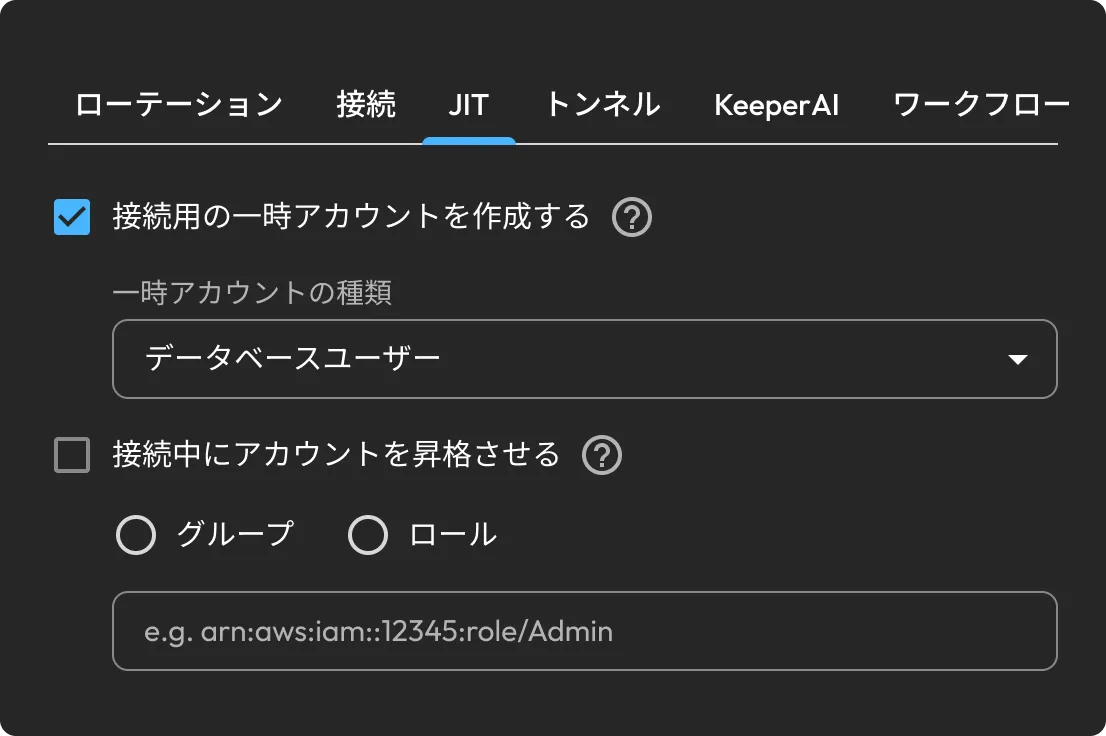
Keeperエンドポイント特権管理からのSSOクラウドのデバイス登録やジャストインタイム (JIT) 権限昇格の申請を、別のアプリケーションを開かずに承認できます。
Microsoft Teams内で申請と承認を一元化することで、判断を迅速化し、特権アクセスの待機による不要な遅延を減らせます。
ユーザーと管理者は、Microsoft Teamsを離れることなくアクセスを申請、確認、承認できます。ワークフローの中断を最小限に抑え、業務効率を高めます。
すべての承認に時間制限とポリシーが適用され、監査も可能です。認証情報をメッセージに貼り付ける、かつて一般的だった習慣は、もう必要ありません。
安全なアクセスワークフローをMicrosoft Teamsに統合することで、組織は従業員に承認済みのアクセス手順を促し、手作業や安全性の低い方法に頼らない運用を実現できます。
Teamsワークフローには、KeeperシークレットマネージャーまたはKeeperPAM®のライセンスが必要です。スムーズに導入するには、Keeperシークレットマネージャーを使用してサービス構成を安全に保管・取得します。Keeperシークレットマネージャーが組織で有効になっていない場合は、担当のKeeperアカウントマネージャーが有効化をサポートします。KeeperPAMにはKeeperシークレットマネージャーが含まれているため、KeeperPAMをすでに利用している組織は別途ライセンスを購入する必要はありません。
申請はKeeperボットとの1対1の会話で送信します。Microsoft Teamsのチャネルやグループチャットで送信されたコマンドは処理されないため、各申請のプライバシーと意図が確実に保たれます。
承認申請は、導入時に指定した非公開のMicrosoft Teams承認チャネルに表示されます。そのチャネルに割り当てられた管理者と承認者のみが、申請を確認して対応できます。
ユーザーはMicrosoft Teamsから直接、Keeperのレコード、共有フォルダ、ワンタイム共有、新しいログインレコードへのアクセスを申請できます。管理者はさらに、SSOクラウドのデバイス登録やエンドポイント特権管理の権限昇格申請も承認できます。
チャットサポートを利用する場合、Cookie を有効にしてください。