
ログインのたびに利用できる暗号化ボルト
Pingがユーザーを入口で認証し、その先でKeeperが、SSOだけではカバーできないパスワード、シークレット、接続情報を暗号化されたボルトに保管。IDプロバイダに紐づかないものも、安全な場所に保管され、同じログインで管理されます。
 +
チームはPingの認証情報でKeeperにサインインし、すべてのパスワードとシークレットはエンドツーエンドで暗号化されたまま保たれます。SAML 2.0に基づいて構築されており、PingOneと従来のPing Identityの両方をサポートします。
KeeperはSAML 2.0を介してPingに接続します。ユーザーはPingのIDで認証し、そのログインをもとに、Keeperが暗号化されたゼロ知識のボルトを利用可能にします。コネクタやカスタムコードは不要です。セットアップはKeeper管理コンソールとPingアプリケーションカタログで行い、具体的な手順は、PingOneとPing Identityのどちらを使用しているかによって異なります。
KeeperでクラウドSSOコネクトのメソッドを設定し、PingにそのKeeperアプリケーションを追加します。両者がSAMLの情報を交換することで、相互に信頼関係が成立します。PingOneではメタデータと証明書を交換し、従来のPing Identityのセットアップでは、いくつかの値を手動で入力します。
KeeperはPingから氏名、メールアドレスを読み取ります。アクセス権は、割り当てたPingグループに従います。Pingですでに管理している人員と権限が、そのままKeeperに引き継がれます。
稼働後、ユーザーはPingのIDでボルトにアクセスします。初回サインイン後は、1つのメールアドレスだけでPingに直接ルーティングされるため、別のパスワードを入力する必要はありません。
Pingがユーザーを入口で認証し、その先でKeeperが、SSOだけではカバーできないパスワード、シークレット、接続情報を暗号化されたボルトに保管。IDプロバイダに紐づかないものも、安全な場所に保管され、同じログインで管理されます。
KeeperクラウドSSOコネクトがクラウドサービスとして稼働。プロビジョニング、保護、パッチ適用が必要なアプリケーションサーバーはありません。セルフホスト型を希望するチームは、代わりにオンプレミスSSOコネクトを利用できます。
ジャストインタイムプロビジョニングにより、ユーザーが初めてPingで認証した際にKeeperがアカウントを作成。実行・パッチ適用が必要なセットアップはなく、同期の手間もありません。新入社員は、適切なPingグループに入った時点でボルトを利用できます。
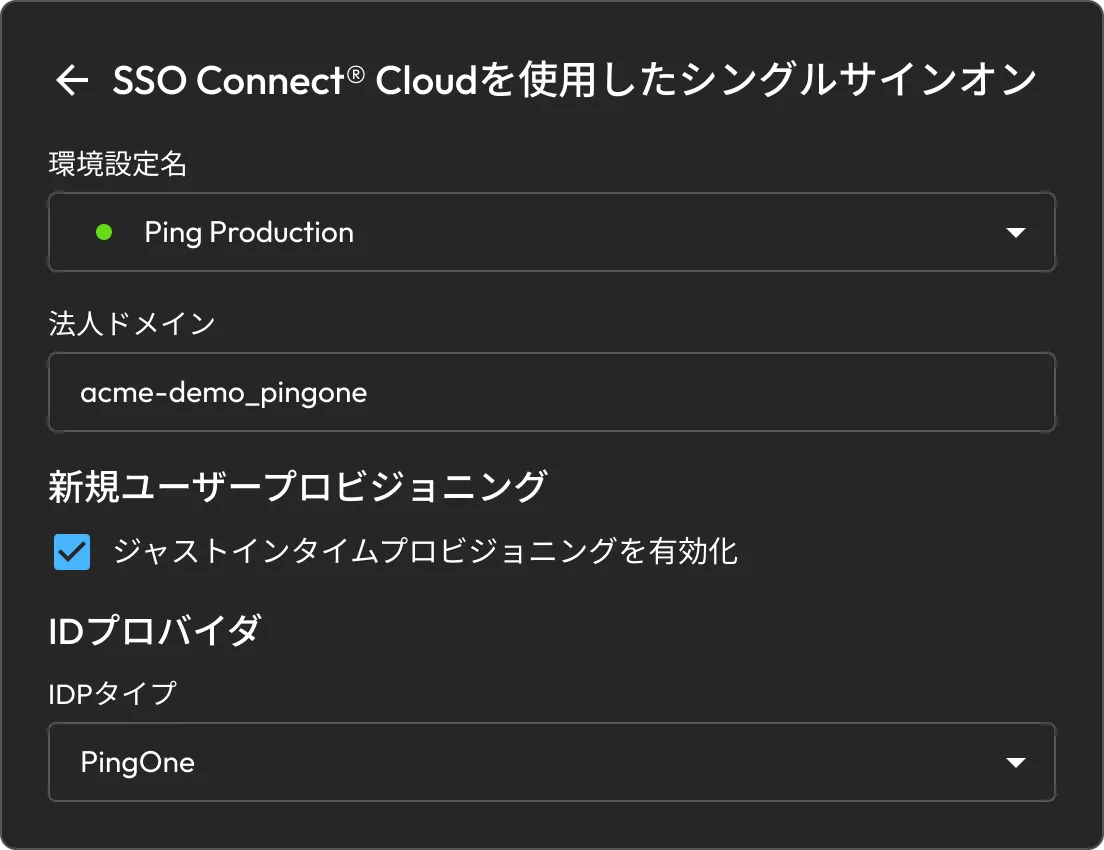
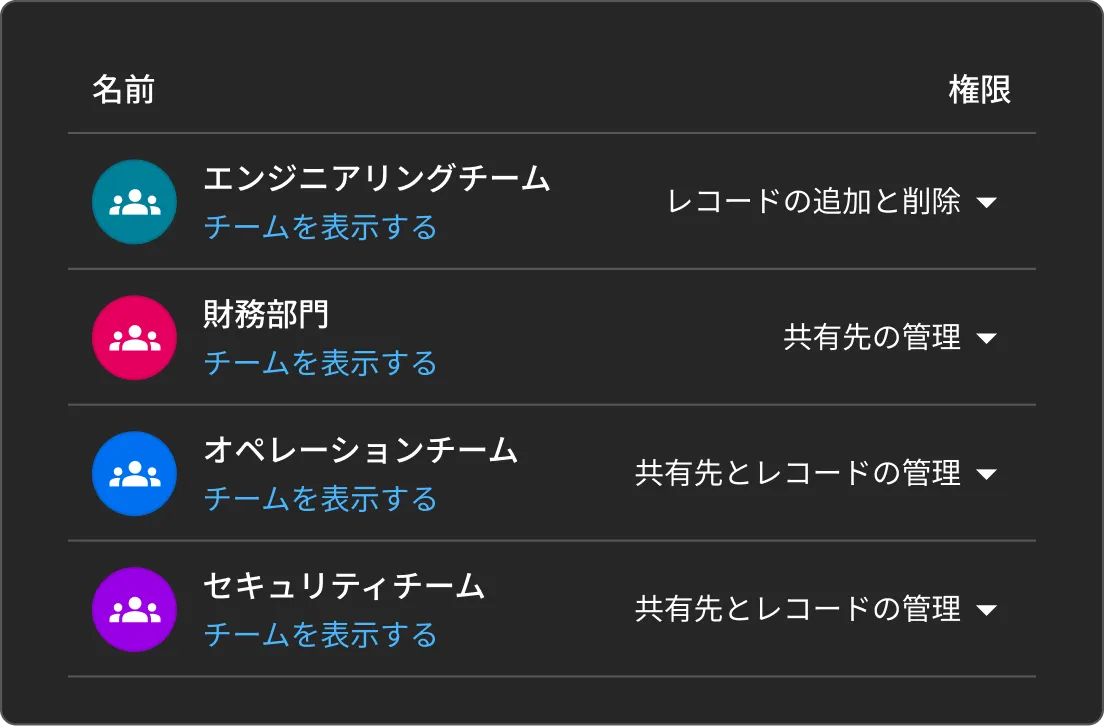
Keeperは、アプリケーションに割り当てられたPingグループに基づいてボルトへのアクセスを付与。全員を対象にすることも、特定のグループに絞ることもでき、アクセスを管理者がすでに管理しているグループ構成に合わせられます。
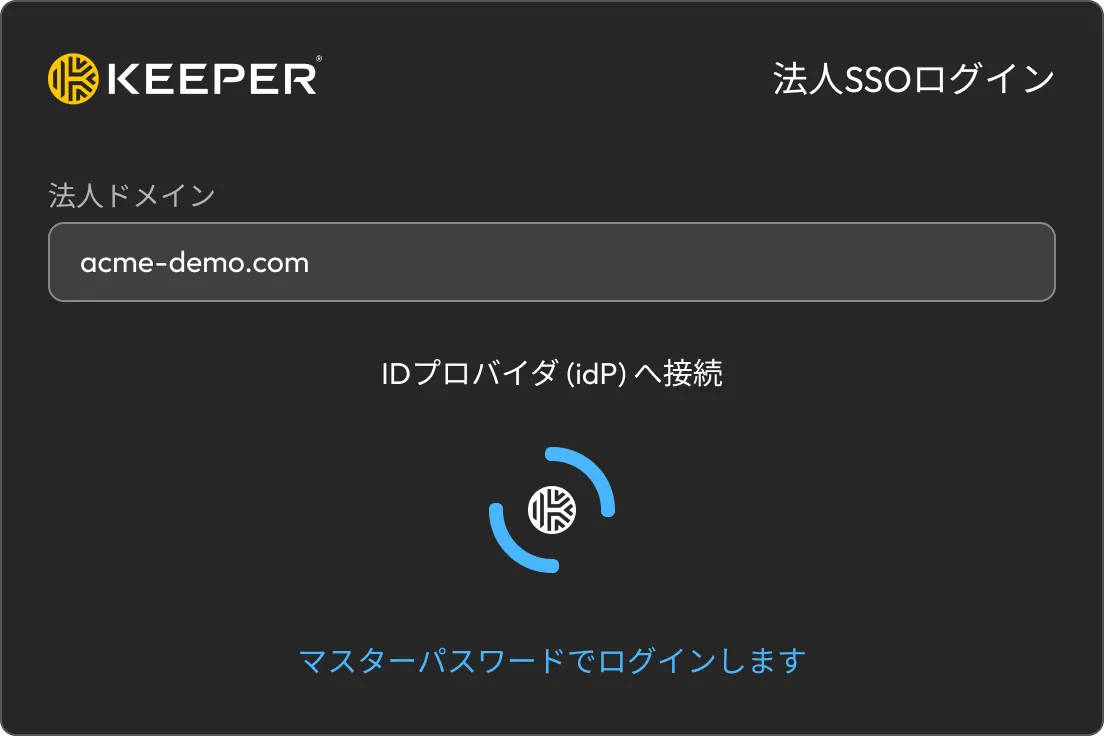
初回サインイン後、Keeperは1つのメールアドレスからユーザーをPingに直接ルーティング。ドメインを覚える必要も、マスターパスワードを入力する必要もありません。
Pingはユーザーを検証し、Keeperはユーザーが保存するデータをデバイス上で暗号化します。暗号化の鍵がデバイスの外に出ることはありません。SSOを追加しても、変わるのはログインの方法だけで、誰がデータを閲覧できるかは変わりません。そのため、ボルトの内容はKeeperにもPingにも見えないまま、ゼロ知識は維持されます。

Keeperなら、従業員全員が現在のログイン方法で安全なボルトを使い始められ、強力なパスワード管理が組織全体に根付きます。
PingOneと従来のPing Identityの両方がサポートされています。Keeper管理コンソールで、IDPタイプを、PingOneの場合は「PingOne」、従来のPing Identityの場合は「Generic」に設定します。
はい。ほとんどの組織にはクラウドSSOコネクトを推奨しますが、自社のWindowsまたはLinuxサーバーにセルフホストで導入する必要があるチーム向けに、オンプレミスSSOコネクトも用意されています。
既存ユーザーは、ルートノードからSSO対応のサブノードに移動されます。移動後の初回ログイン時に、マスターパスワードによる確認を一度求められる場合があります。その後はPing経由で認証します。
First、Last、Emailの3つです。氏名は大文字小文字を区別するため、先頭を大文字にする必要があります。小文字の値は、セットアップ中に解析エラーの原因となります。
KeeperのSSO構成でジャストインタイムプロビジョニングが有効になっていること、メールドメインがKeeperで予約されていることを確認してください。ドメインの予約によって、メールアドレスが適切なSSO接続にルーティングされます。
チャットサポートを利用する場合、Cookie を有効にしてください。