

Akeyless
Approccio alla piattaforma
KeeperPAM® è una piattaforma cloud-native di gestione degli accessi privilegiati che unifica la gestione delle password aziendali, la gestione dei segreti, la gestione delle sessioni con privilegi e la gestione dei privilegi degli endpoint in un'unica interfaccia. È una piattaforma unificata per la sicurezza delle identità che governa l'accesso di persone, macchine, identità non umane e agenti AI dalla stessa Cassaforte Keeper e aggiunge il rilevamento delle minacce in tempo reale, basato sull'AI, a ogni sessione con privilegi. Keeper è stata riconosciuta nel Gartner® Magic Quadrant™ del 2025 per la gestione degli accessi privilegiati.
In base alla documentazione disponibile pubblicamente, Akeyless è una piattaforma di sicurezza delle identità incentrata principalmente sull'identità delle macchine e sulla gestione dei segreti. Unifica la gestione dei segreti, la gestione del ciclo di vita dei certificati, la gestione delle chiavi e l'accesso remoto sicuro in un unico piano di controllo, con una forte attenzione a DevOps, all'infrastruttura multi-cloud e alle identità degli agenti AI.
Architettura e crittografia
Keeper utilizza un'architettura zero-knowledge e zero-trust. Tutte le operazioni di crittografia e decrittografia avvengono lato client utilizzando AES-256 con PBKDF2 e la crittografia a curva ellittica (ECC). I server di Keeper memorizzano solo testo cifrato.
Keeper archivia i segreti crittografati nel suo cloud e l'accesso viene gestito tramite il leggero Keeper Gateway, che richiede solo una connessione in uscita sulla porta 443.
Keeper ha inoltre introdotto la crittografia post-quantistica come ulteriore livello di crittografia.
Akeyless utilizza un'architettura senza cassaforte basata sul sistema brevettato Distributed Fragments Cryptography (DFC). Anziché archiviare una chiave di crittografia completa, la tecnologia DFC suddivide il materiale della chiave in frammenti distribuiti tra diverse aree geografiche e provider; la chiave completa non viene mai ricomposta.
Con un frammento opzionale conservato dal cliente, Akeyless non può decrittografare i segreti del cliente, realizzando un modello zero-knowledge. Akeyless offre anche una crittografia post-quantistica ibrida.
Gestione chiavi segrete per DevOps
Keeper Secrets Manager è una soluzione zero-knowledge e completamente basata su cloud per proteggere i segreti dell'infrastruttura, tra cui chiavi API, password di database, certificati e chiavi di accesso. Supporta segreti statici e dinamici, la rotazione automatica delle password e integrazioni native con GitHub Actions, GitLab, Jenkins, Kubernetes, Terraform, Ansible e Docker tramite la CLI Commander e gli SDK per sviluppatori.
La sincronizzazione universale dei segreti di Keeper distribuisce automaticamente i segreti sottoposti a rotazione ad AWS Secrets Manager, Azure Key Vault e Google Cloud Secret Manager per eliminare la deriva delle credenziali.
Akeyless supporta segreti statici, dinamici e di breve durata con rotazione automatica, accesso Just-In-Time (JIT) e inserimento di segreti nelle pipeline CI/CD e negli IDE. I suoi Universal Secrets Connector e Multi-Vault Governance ("Bring Your Own Vault") consentono ai team di controllare gli archivi di segreti esterni come HashiCorp Vault, AWS Secrets Manager e Azure Key Vault da un unico piano di controllo senza migrare i segreti sottostanti.
Segreti dinamici e privilegi zero standing
KeeperPAM supporta il provisioning dinamico ed effimero delle credenziali e l'accesso JIT. Gli utenti possono ottenere credenziali temporanee con rotazione automatica post-sessione, accedere alle risorse tramite modelli di connessione senza mai visualizzare la credenziale o utilizzare il provisioning di account effimeri con l'elevazione dinamica dei ruoli.
I privilegi permanenti vengono ridotti attraverso l'accesso limitato nel tempo e la rotazione automatica dopo che l'accesso è stato revocato.
Akeyless genera credenziali dinamiche e just-in-time che esistono solo per la durata di una sessione e non vengono mai memorizzate. Macchine e carichi di lavoro si autenticano utilizzando le proprie identità cloud native (ruoli AWS IAM, identità gestite di Azure, account di servizio GCP), consentendo un accesso secretless.
Gestione e registrazione di sessioni con privilegi
KeeperPAM offre una gestione completa delle sessioni con privilegi con registrazione sicura delle sessioni end-to-end per SSH, RDP, VNC, database e sessioni browser remote. Le registrazioni vengono crittografate e decrittografate localmente utilizzando chiavi uniche per sessione.
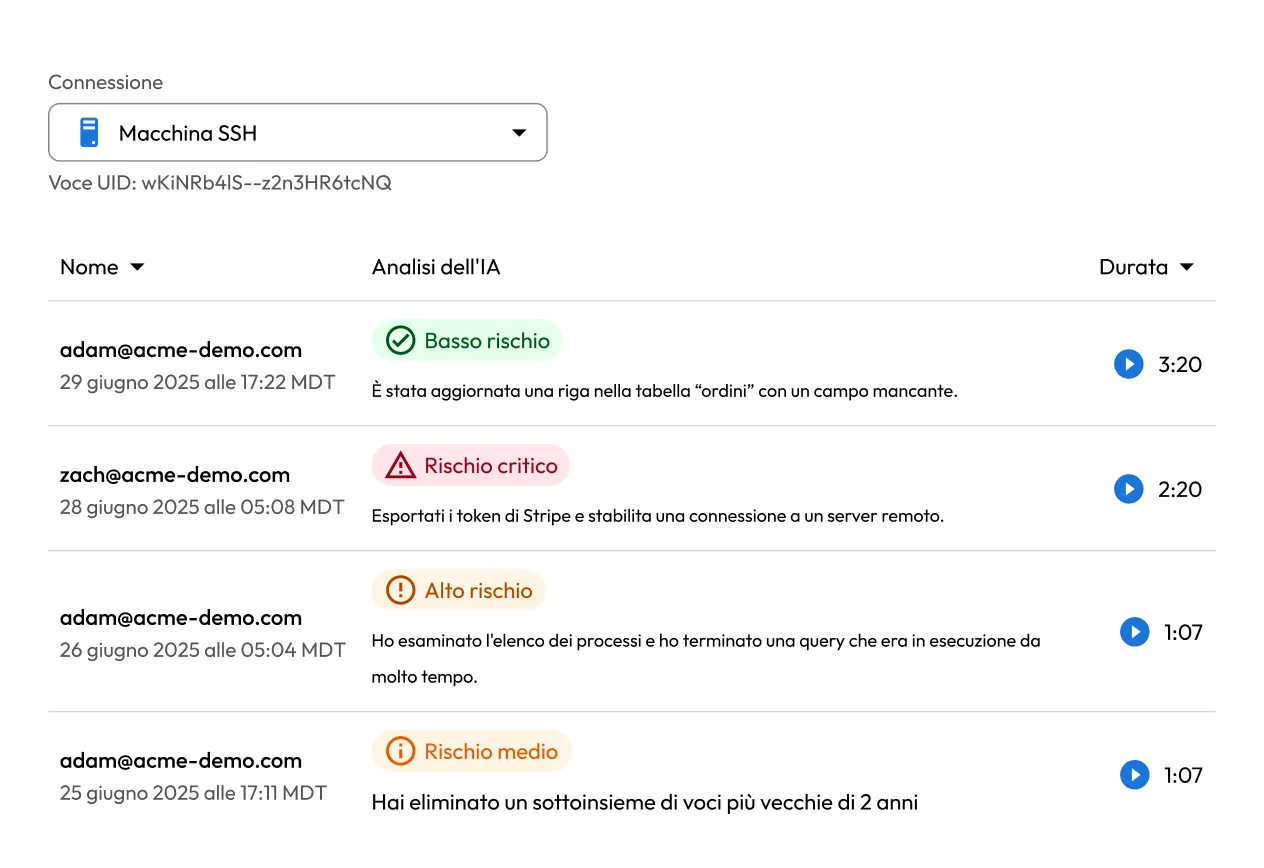
KeeperAI® aggiunge il rilevamento delle minacce in tempo reale potenziato dall'AI che analizza l'attività delle sessioni, classifica i rischi e può terminare automaticamente una sessione quando viene rilevata un'attività sospetta.
Akeyless offre l'accesso remoto sicuro con accesso all'infrastruttura senza password e JIT e registrazione delle attività di sessione. Il suo obiettivo è l'accesso all'infrastruttura senza credenziali anziché la registrazione e la riproduzione complete delle sessioni su tutti i protocolli, il che significa che l'auditing potrebbe essere più problematico.
AI e rilevamento delle minacce
KeeperAI offre il rilevamento delle minacce in tempo reale, nativo dell'AI, su ogni sessione privilegiata, classificando le azioni degli utenti in base al livello di rischio e terminando automaticamente le sessioni quando viene rilevata un'attività ad alto rischio. Tutta l'elaborazione avviene all'interno dell'ambiente del cliente e KeeperAI è compatibile con qualsiasi provider LLM compatibile con OpenAI.
KeeperPAM gestisce anche l'accesso per le identità non umane (NHI) e consente alle organizzazioni di proteggere gli agenti AI attraverso il suo piano di controllo unificato. Gli amministratori ottengono piena visibilità sul numero di agenti AI presenti nel loro ambiente e sul numero di carichi di lavoro che ciascuno di essi sta eseguendo.
Akeyless AI Agent Identity Security protegge gli agenti AI autonomi con accesso secretless, e Akeyless Jarvis/AI Insights fornisce intelligence sull'identità in linguaggio naturale.
Il focus di Akeyless sull'AI si concentra sulla protezione e sulla governance delle identità di macchine e agenti, anziché sul rilevamento delle minacce alle sessioni in tempo reale e sulla risposta automatizzata.
Gestione di certificati e chiavi
Keeper si concentra su segreti, password e accessi privilegiati. I certificati possono essere archiviati e gestiti come segreti all'interno di Keeper Secrets Manager, e Keeper si integra con sistemi KMS e PKI esterni.
Akeyless automatizza l'emissione e il rinnovo dei certificati e la PKI, e offre crittografia come servizio, tokenizzazione e KMS multi-cloud con integrazione HSM.
Gestione umana delle password
La gestione delle password è una funzionalità fondamentale di Keeper. Oltre all'archiviazione di password, passkey, codici TOTP, file protetti e voci personalizzate con crittografia zero-knowledge, Keeper offre la condivisione sicura delle password, controlli degli accessi basati sui ruoli (RBAC) granulari, criteri di applicazione, condivisione crittografata di voci e cartelle, integrazione SSO con qualsiasi identity provider SAML 2.0, provisioning SCIM e Active Directory, monitoraggio del dark web con BreachWatch® e una dashboard di gestione del rischio con report di conformità e di audit.
Akeyless include la gestione delle password aziendali, offrendo funzionalità di generazione, archiviazione e condivisione delle password e di compilazione automatica nel browser per privati e team.
Modello di distribuzione
KeeperPAM è SaaS-native e completamente basato su cloud, con servizi di backend ospitati in AWS e nessuna infrastruttura che il cliente debba sottoporre a provisioning, scalare o gestire. I clienti implementano solo il leggero Keeper Gateway, che richiede una connessione in uscita sulla porta 443, quindi l'implementazione è rapida.
Akeyless è nativo SaaS, con un gateway stateless distribuito nell'ambiente del cliente, che comunica esclusivamente verso l'esterno. Il suo modello senza cassaforte implica che non ci siano cluster di casseforti di cui effettuare il provisioning, da scalare o replicare, semplificando le distribuzioni multi-regione. Akeyless supporta ambienti ibridi e on-premises e non è disponibile come open source per i team che richiedono il self-hosting completo o la trasparenza del codice.
Certificazioni di conformità
Keeper dispone delle certificazioni SOC 2 Tipo II, ISO 27001/27017/27018, della certificazione FedRAMP High, dell'autorizzazione GovRAMP High e della conformità a HIPAA, GDPR, PCI DSS, FIPS 140-3 e ITAR. La certificazione FedRAMP High di Keeper la rende una delle opzioni più solide per le organizzazioni federali e legate al settore della difesa.
Akeyless possiede SOC 2 Type II, ISO 27001/27701, PCI DSS, HIPAA, DORA e FIPS 140-2. Attualmente Akeyless non possiede la certificazione FedRAMP o l'autorizzazione GovRAMP, un fattore che potrebbe avere importanza per il governo degli Stati Uniti e gli ambienti regolamentati.


