Gestione degli accessi con privilegi self-hosted per reti federali e OT

Self-Managed Keeper (SMK) è una piattaforma di sicurezza delle identità on-premise e air-gapped, progettata per ambienti isolati di tecnologia operativa (OT), tecnologia dell’informazione (IT) e difesa. Proteggi le infrastrutture critiche, gestisci gli accessi privilegiati e rispetta i rigorosi obblighi di conformità normativa.

Cassaforte di Keeper che mostra un server NGINX di produzione con un tunnel SSH attivo e la mappatura delle porte locali.

Quando il PAM self-hosted è essenziale

Quando l’organizzazione ha bisogno di una gestione degli accessi con privilegi zero-trust all’interno dei perimetri OT, per proteggere gli asset critici, prevenire i tempi di inattività e garantire la conformità completamente offline, senza dipendenze dal cloud.

Tecnologia operativa (OT)

Proteggi l’accesso privilegiato a sistemi di controllo industriale, reti di impianti e infrastrutture sul campo senza instradare le credenziali attraverso un servizio esterno.

Energia e gas naturale

Proteggi l’accesso con privilegi alle pipeline e ai sistemi di produzione con una gestione delle sessioni che rimane operativa anche quando la connessione Internet non è disponibile.

Energia e utenze

Applica l’accesso con privilegi minimi nelle reti di generazione, trasmissione e distribuzione, mantenendo al contempo il tuo perimetro dei dati.

Agenzie federali e settore pubblico

Soddisfa i rigorosi requisiti di sovranità dei dati e di hosting implementando Keeper all’interno di un’infrastruttura controllata dall’agenzia.

Reti air-gapped

Esegui PAM in ambienti completamente isolati, senza dipendenze esterne.

Come funziona Self-Managed Keeper

Self-Managed Keeper viene eseguito come container nel tuo ambiente. Il team di implementazione di Keeper fornisce assistenza per la distribuzione e gli aggiornamenti.

  1. Implementa nella tua infrastruttura

    Installa SMK su una macchina virtuale basata su Linux a 64 bit utilizzando Docker, compatibile con ambienti on-premise, cloud privato o air-gapped.

  2. Controlla il punto di accesso

    I tuoi utenti e le tue applicazioni si connettono a un indirizzo interno che gestisci tu, non a un servizio esterno. Tutti i dati crittografati risiedono nella VM e nei container.

  3. Aggiornamenti coordinati sotto la guida di Keeper

    Il team di implementazione di Keeper coordina tutti gli aggiornamenti dei prodotti, garantendo sicurezza e stabilità in ogni implementazione. Le modifiche seguono le linee guida di sicurezza e i protocolli di test di Keeper.

  4. Utilizza la piattaforma completa per la sicurezza delle identità

    SMK si basa sull’architettura principale e sulle funzionalità di Keeper, con la stessa cassaforte, le funzionalità di gestione degli accessi privilegiati e la Console di amministrazione della versione ospitata nel cloud.

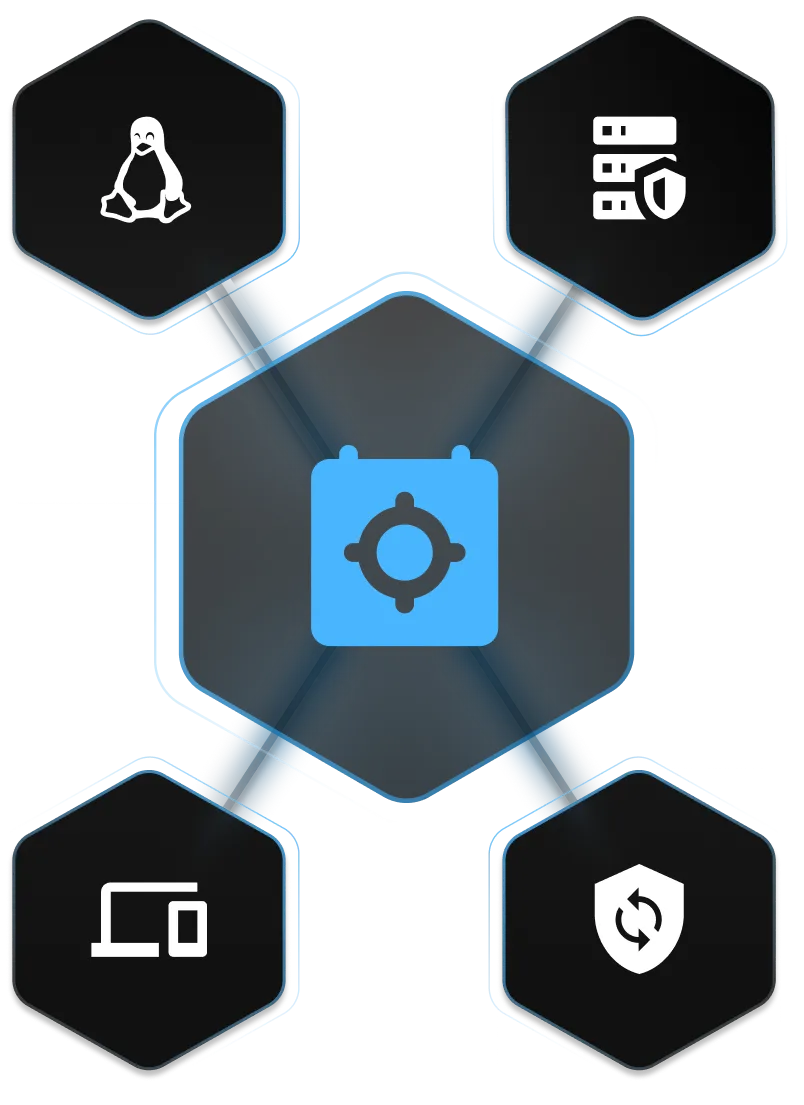
Grafica di Keeper Security che mostra le icone di Linux, server, dispositivo e rotazione collegate a una cassaforte centrale.

Funzionalità principali di PAM, completamente self-hosted

Self-Managed Keeper include le funzionalità complete di gestione delle credenziali e degli accessi con privilegi di cui la tua organizzazione ha bisogno.

Gestione delle password e delle credenziali

Archivia, condividi e controlla l’accesso alle credenziali nella Cassaforte Keeper, con autorizzazioni basate sui ruoli e controlli granulari di condivisione.

Gestione delle chiavi segrete

Rimuovi le credenziali hardcoded dagli script, dalle applicazioni e dall’infrastruttura con Keeper Secrets Manager.

Gestione delle sessioni con privilegi

Avvia sessioni privilegiate sicure verso sistemi critici tramite il KeeperPAM Gateway, senza esporre le credenziali al dispositivo dell’utente finale.

Accesso sicuro al database con KeeperDB

Connettiti ai database aziendali tramite KeeperDB, con credenziali gestite dalla cassaforte e sessioni privilegiate soggette a controllo.

Amministrazione centralizzata

Applica le policy, gestisci gli utenti ed esamina le attività dalla Console di amministrazione di Keeper.

API e integrazioni

Integra Self-Managed Keeper con i tuoi strumenti e flussi di lavoro interni tramite le API di Keeper.

Accesso di emergenza quando Internet non è disponibile

Cosa succede se il tuo ambiente cloud va offline o la tua connessione Internet viene interrotta? Self-Managed Keeper opera in modo indipendente nel tuo ambiente, così i tuoi team mantengono l’accesso alle credenziali critiche e alle sessioni con privilegi durante interruzioni, isolamento della rete e problemi di connettività.

Per le organizzazioni che gestiscono infrastrutture critiche, questa continuità fa la differenza tra un incidente contenuto e un’interruzione prolungata.

Esegui Self-Managed Keeper indipendentemente dal cloud di Keeper

Le organizzazioni possono usare la piattaforma cloud di Keeper per l’IT aziendale e Self-Managed Keeper per le reti OT o con accesso limitato. Ogni implementazione funziona come un tenant indipendente e completamente isolato.

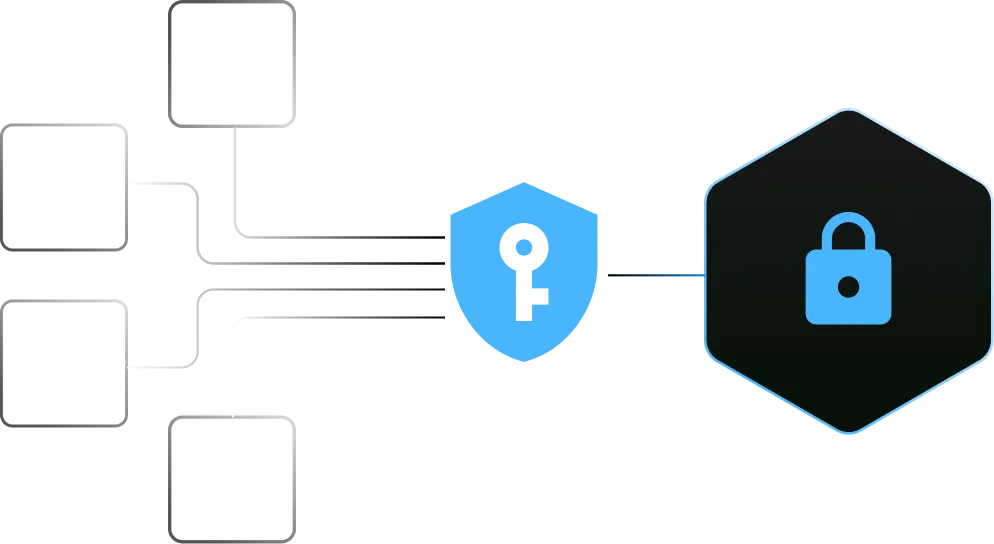
Grafica di controllo degli accessi Keeper che mostra azioni bloccate che attraversano uno scudo con una chiave e raggiungono un lucchetto.

Perché le organizzazioni scelgono Self-Managed Keeper

Vera resilienza

L’accesso privilegiato continua anche se il cloud o Internet non sono disponibili.

Sovranità dei dati

Tutti i dati restano nella tua infrastruttura, sotto il tuo controllo.

Zero-trust, zero-knowledge

I dati vengono crittografati e decrittografati sul dispositivo dell’utente.

Pronto per l’air-gap

Completamente funzionale in reti disconnesse con zero dipendenze esterne.

Pronto per la conformità

Soddisfa i requisiti di residenza dei dati, hosting e sicurezza per i settori federali e regolamentati.

Aggiornamenti controllati

Il tuo team controlla ogni rilascio e applica gli aggiornamenti durante le finestre di modifica approvate.

Gestione degli accessi self-hosted per le agenzie governative

Le agenzie governative e le organizzazioni del settore pubblico spesso devono eseguire strumenti di sicurezza all’interno di infrastrutture di loro proprietà e gestione. Self-Managed Keeper consente alle agenzie di implementare la gestione degli accessi con privilegi, la gestione dei segreti, la gestione dei privilegi degli endpoint e la gestione delle credenziali di Keeper in ambienti controllati dalle agenzie, comprese le reti disconnesse, mantenendo al contempo piena autorità sull’hosting, sugli accessi e sugli aggiornamenti.

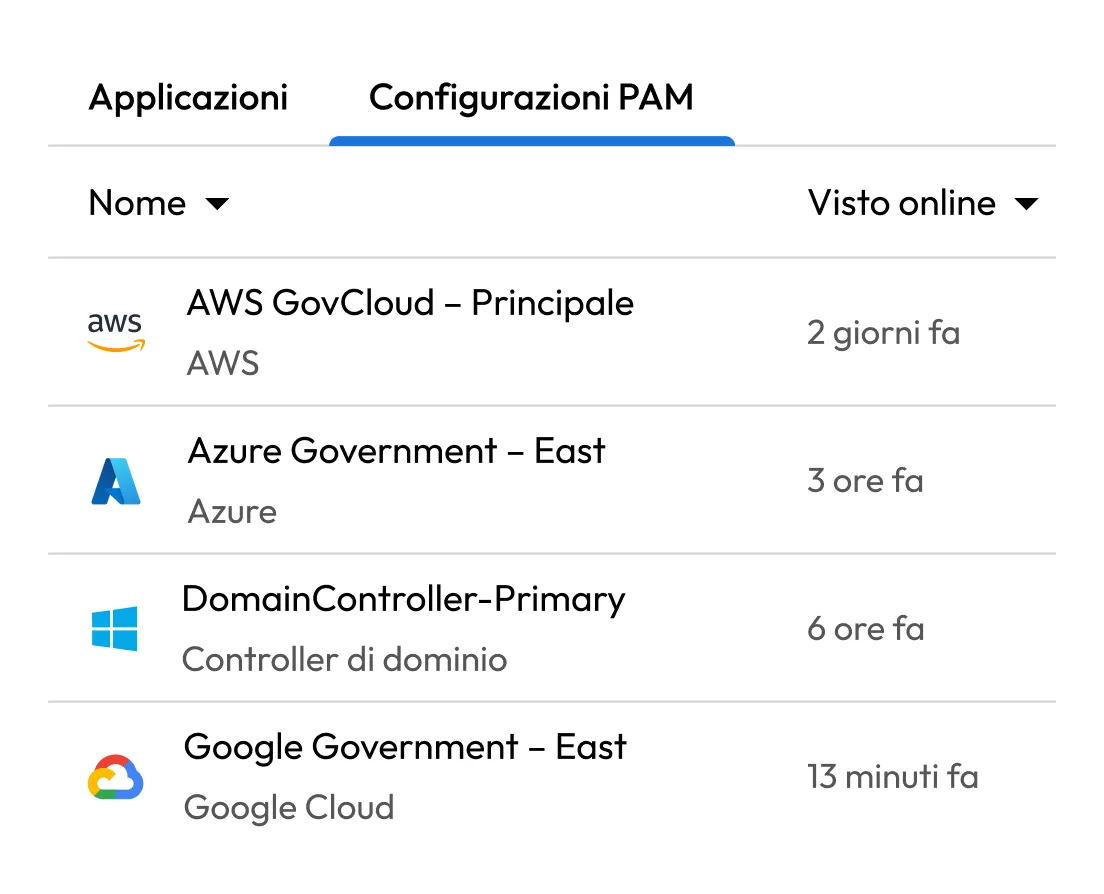
Elenco delle configurazioni PAM di Keeper che mostra le risorse AWS GovCloud, Azure Government, controller di dominio e Google Government con gli orari dell’ultima visualizzazione.

Porta Keeper nel tuo ambiente

Domande frequenti

Che cos’è Self-Managed Keeper?

Self-Managed Keeper è una distribuzione della piattaforma Keeper ospitata autonomamente e basata su container. Consente alle organizzazioni di eseguire la gestione delle password, la gestione dei segreti e la gestione degli accessi privilegiati di Keeper interamente nella propria infrastruttura, compresi i data center on-premise, i cloud privati e le reti air-gapped.

Self-Managed Keeper può funzionare completamente offline?

Sì, Self-Managed Keeper è una piattaforma completa e autonoma che funziona interamente all’interno della tua infrastruttura. Per funzionare, non richiede alcuna connettività al servizio cloud di Keeper. È ideale per le reti air-gapped e disconnesse.

In che modo Self-Managed Keeper si confronta con Keeper Cloud?

Entrambi offrono le stesse funzionalità fondamentali di Keeper: gestione delle credenziali, gestione dei segreti, gestione delle sessioni e accesso ai database. La differenza riguarda l’infrastruttura: Self-Managed Keeper viene eseguito nel tuo ambiente; Keeper Cloud viene eseguito su un’infrastruttura gestita da Keeper.

Self-Managed Keeper può funzionare in un ambiente air-gapped?

Sì, Self-Managed Keeper non dipende dal servizio cloud di Keeper, quindi può operare in reti completamente air-gapped e disconnesse.

Posso usare contemporaneamente sia la versione cloud sia quella autogestita?

Sì, molte organizzazioni implementano Keeper Cloud per l’IT aziendale e Self-Managed Keeper per l’OT o le reti con restrizioni. Ogni distribuzione opera come un tenant indipendente, con utenti e dati separati.

Quali sono i requisiti di sistema per Self-Managed Keeper?

Self-Managed Keeper viene eseguito come un insieme di container Docker su una macchina virtuale Linux con chipset AMD64. Puoi ospitarlo on-premise, in un cloud privato o in una rete isolata.

Come si usa Self-Managed Keeper per l’accesso di emergenza?

Poiché Self-Managed Keeper viene eseguito all’interno del tuo ambiente, i tuoi team possono continuare ad accedere a credenziali critiche e sessioni con privilegi anche se la connessione Internet o i servizi cloud non sono disponibili.

Come vengono gestiti gli aggiornamenti?

Self-Managed Keeper non si aggiorna automaticamente. Il team di Keeper lavora con te per coordinare e distribuire tutti gli aggiornamenti dei prodotti, assicurandosi che le modifiche rispettino le nostre linee guida di sicurezza e i protocolli di test.

Come viene concessa la licenza per Self-Managed Keeper?

Self-Managed Keeper segue lo stesso modello di licenza della piattaforma cloud di Keeper. Ogni distribuzione autogestita viene concessa in licenza come tenant indipendente. Richiedi una demo per discutere del tuo ambiente con il nostro team.

Self-Managed Keeper è comunque zero-knowledge?

Sì, come ogni prodotto Keeper, Self-Managed Keeper si basa sull’architettura zero-trust e zero-knowledge di Keeper. I dati vengono crittografati e decrittografati sul dispositivo dell’utente, quindi Keeper non ha mai accesso alle tue credenziali o ai tuoi dati, sia che tu utilizzi la piattaforma cloud di Keeper, sia che lo ospiti autonomamente.

Come posso iniziare a usare Self-Managed Keeper?

Richiedi una demo per vedere Self-Managed Keeper in azione e parlare con il nostro team dei requisiti della tua implementazione.

Nega il consenso sui cookieLa tua privacy è importante

Utilizziamo i cookie sul nostro sito per offrirti la migliore esperienza di navigazione, pubblicare annunci personalizzati sui nostri prodotti e contenuti e analizzare il traffico del sito web. Per ulteriori informazioni, consulta la nostra Informativa sulla privacy.

Registratevi per una prova gratuita

Acquista ora