Brak stałych uprawnień

Osiągnij stan braku stałych uprawnień dzięki KeeperPAM®

Keeper pomaga organizacjom wyeliminować stałe uprawnienia, zastępując stałe prawa administracyjne dostępem „just-in-time” (JIT), efemerycznymi danymi uwierzytelniającymi oraz automatyczną rotacją danych uwierzytelniających – wszystko to na platformie zero-trust i zero-knowledge.
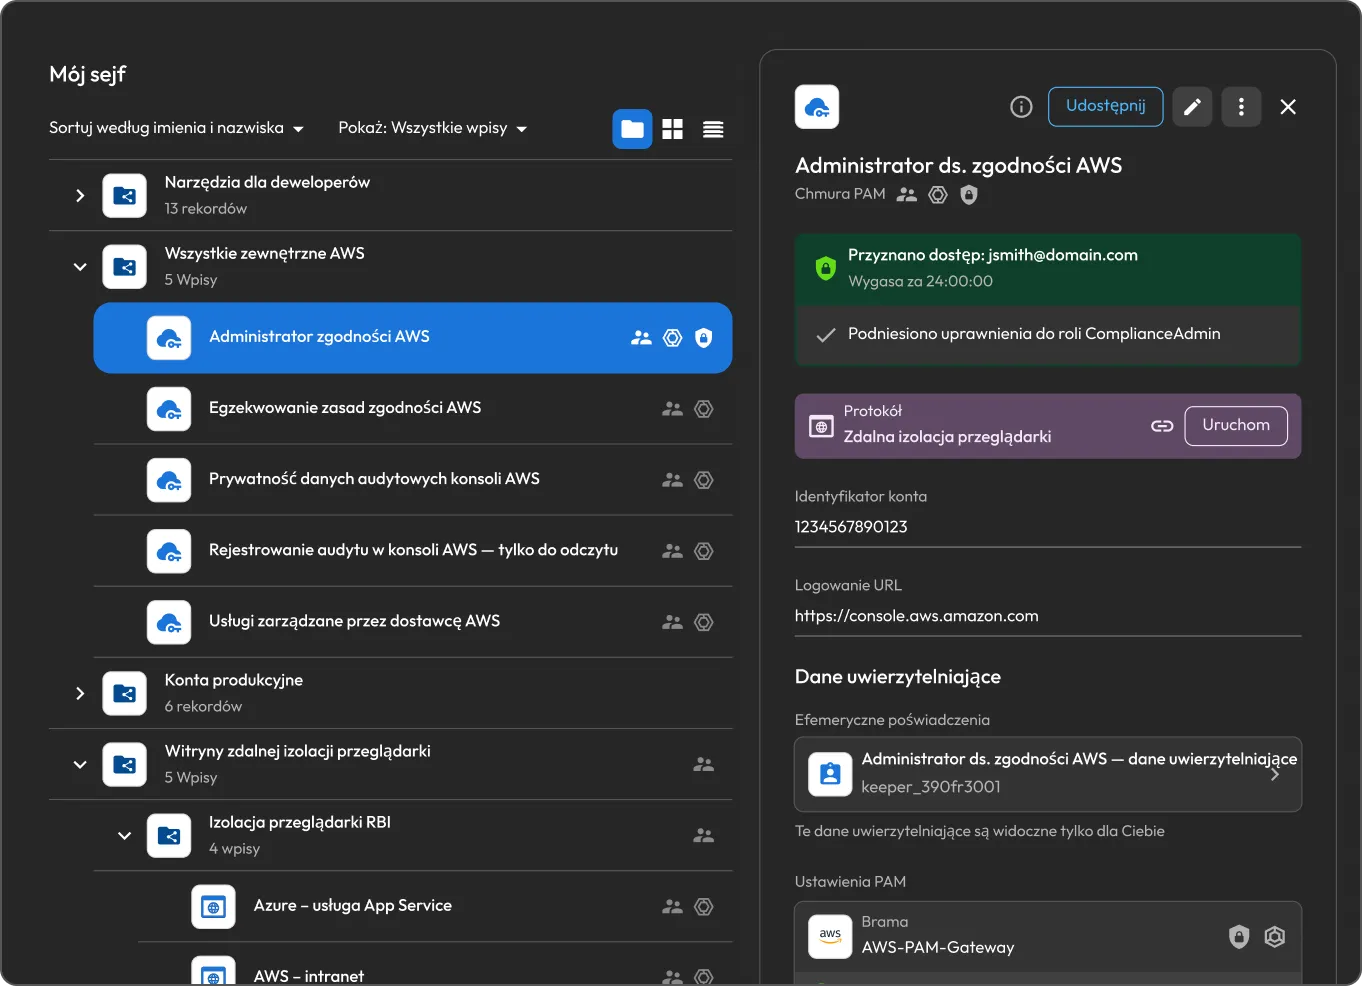
Interfejs KeeperPAM pokazuje tymczasowy dostęp administratora zgodności AWS z efemerycznymi poświadczeniami, 24-godzinnym wygaśnięciem oraz zdalną izolacją przeglądarki.

Dlaczego stałe uprawnienia narażają na ryzyko

Duża powierzchnia ataku

Każde konto z trwałym, uprzywilejowanym dostępem staje się celem ataku. Jeśli jedno z nich zostanie przejęte, atakujący może uzyskać dostęp do krytycznych systemów i poufnych danych.

Rozrost uprawnień

Użytkownicy kumulują dostęp i zachowują go nawet po zakończeniu projektów. Dostęp, który miał być tymczasowy, staje się stały, a z czasem coraz więcej osób ma większy dostęp, niż wymaga tego ich praca.

Ruch boczny

Atakujący mogą wykorzystać skradzione dane uwierzytelniające do przemieszczania się między środowiskami i eskalacji uprawnień, co potencjalnie może doprowadzić do szerszego naruszenia bezpieczeństwa.

Trudno udowodnić zasadę najmniejszych uprawnień

Audytorzy oczekują egzekwowania zasady najmniejszych uprawnień. Wykazanie, że nikt nie posiada niepotrzebnego stałego dostępu, jest trudne bez systemu stworzonego do jego egzekwowania.

Jak KeeperPAM pomaga egzekwować zasadę braku stałych uprawnień

Dostęp „just-in-time”

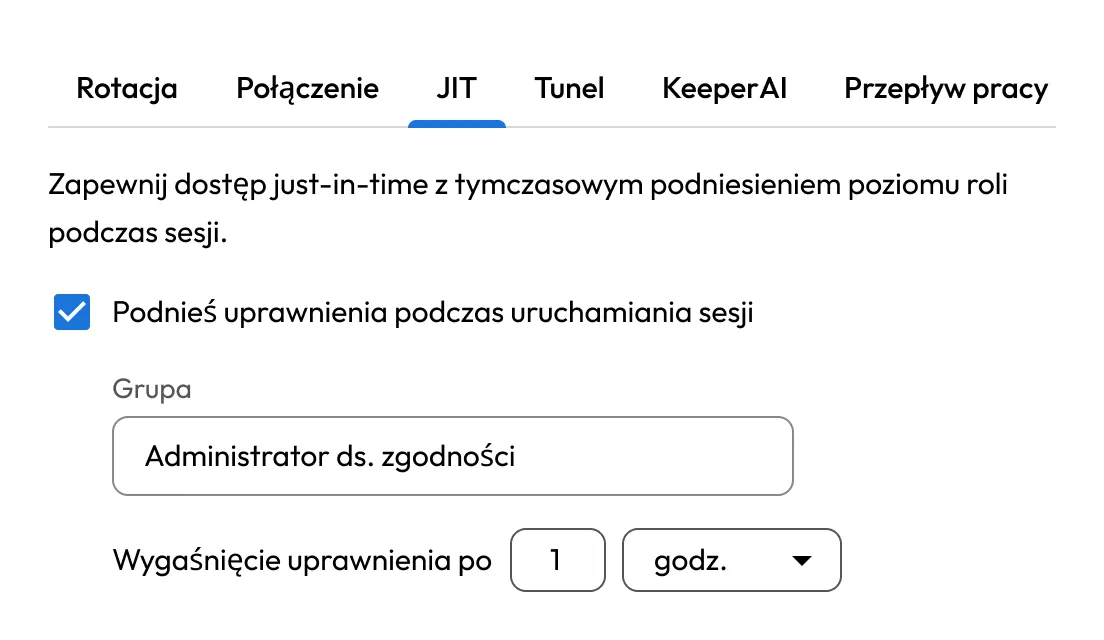
KeeperPAM eliminuje stałe uprawnienia za pomocą dostępu JIT. Użytkownicy uzyskują dostęp wymagany do wykonania zadania, zachowują go tylko przez określony czas i automatycznie go tracą po upływie tego okresu.

Ustawienia JIT w Keeper przyznają tymczasowe uprawnienia administratora zgodności po uruchomieniu sesji, a podwyższony dostęp wygasa po godzinie.

Zatwierdzenie przed przyznaniem dostępu

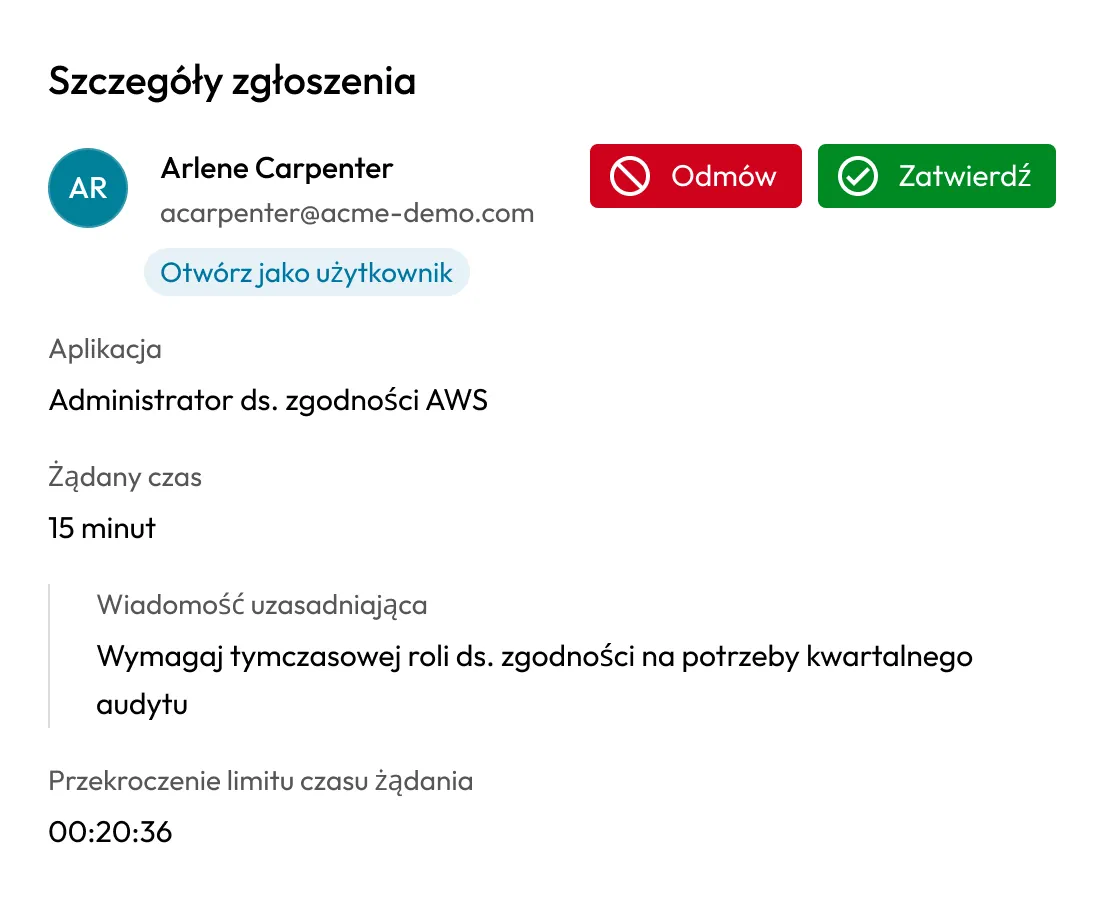
Dostęp uprzywilejowany nie musi być automatyczny. KeeperPAM może kierować każde żądanie przez proces zatwierdzania, aby wyznaczona osoba zatwierdzająca mogła autoryzować dostęp przed jego przyznaniem. Żądania mogą wymagać uzasadnienia i uwierzytelnienia wieloskładnikowego, a każde żądanie, zatwierdzenie i odrzucenie jest rejestrowane w ścieżce audytu.

Wniosek o dostęp w Keeper pokazuje tymczasową rolę administratora zgodności AWS wymagającą zatwierdzenia, z żądanym czasem trwania, uzasadnieniem oraz opcjami zatwierdzenia lub odmowy dostępu.

Podawanie danych uwierzytelniających bez ich ujawniania

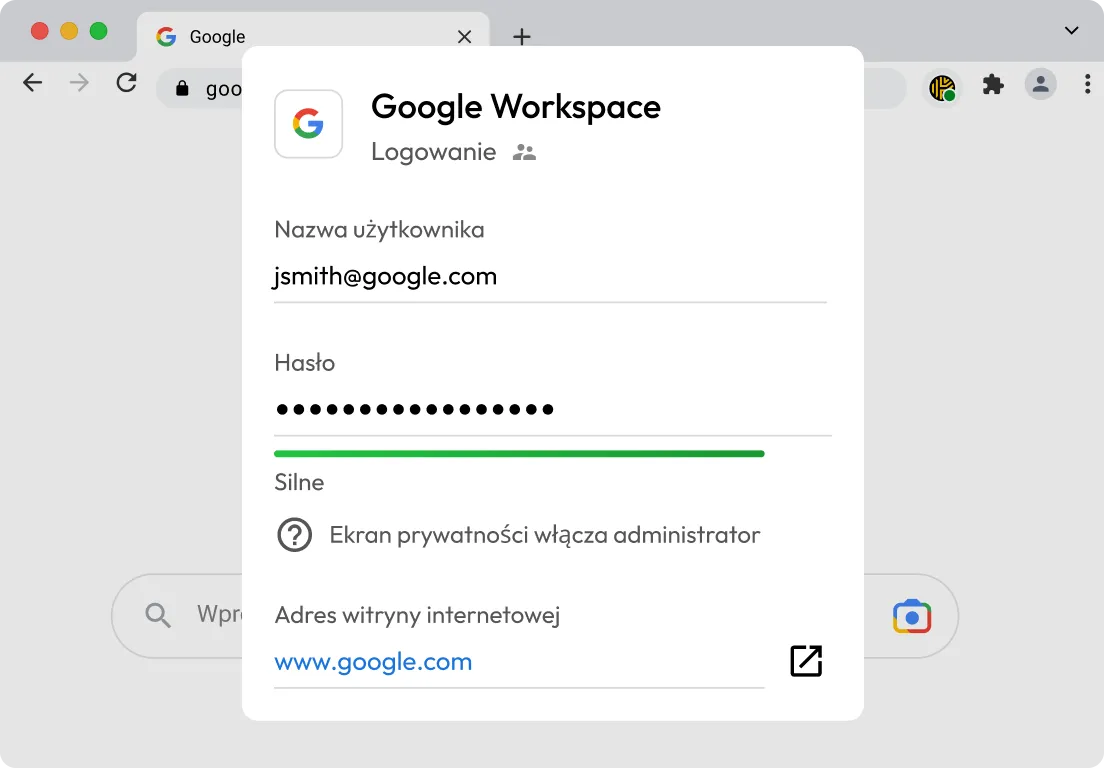
Keeper pobiera zapisane dane uwierzytelniające z sejfu Keeper w momencie uruchomienia sesji i wstrzykuje je do sesji za pośrednictwem wdrożonej przez klienta bramy Keeper Gateway. Użytkownik nigdy nie widzi ani nie ma dostępu do ukrytych danych, co zmniejsza ryzyko kradzieży lub ponownego wykorzystania danych uwierzytelniających.

Wstrzykiwanie danych uwierzytelniających Keeper bezpiecznie wypełnia dane logowania do Google Workspace, utrzymując hasło zamaskowane i ukryte przed użytkownikiem.

Tymczasowe konta i podnoszenie ról na żądanie

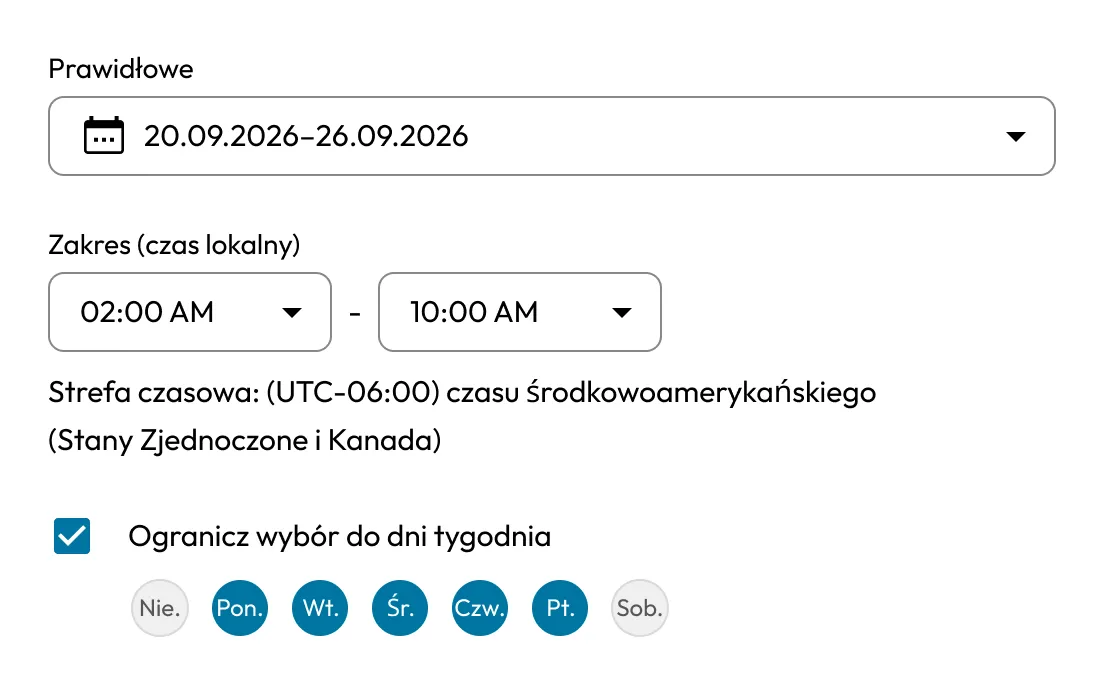
Zamiast utrzymywać na stałe konta uprzywilejowane Keeper może tworzyć w systemie docelowym konta krótkotrwałe na czas sesji i usuwać je po jej zakończeniu. W przypadku platform chmurowych i punktów końcowych Keeper może podwyższać rolę użytkownika na czas trwania zadania, a następnie automatycznie ją usuwać.

Harmonogram dostępu Keeper definiujący zatwierdzone daty, godziny i dni tygodnia na potrzeby przydzielania kont tymczasowych oraz podwyższania uprawnień ról na żądanie.

Automatyczna rotacja i wycofywanie danych uwierzytelniających

Keeper wykrywa konta uprzywilejowane i rotuje ich dane uwierzytelniające na żądanie lub zgodnie z ustalonym harmonogramem, dzięki czemu żadne tajne dane nie pozostają niezmienione przez miesiące.

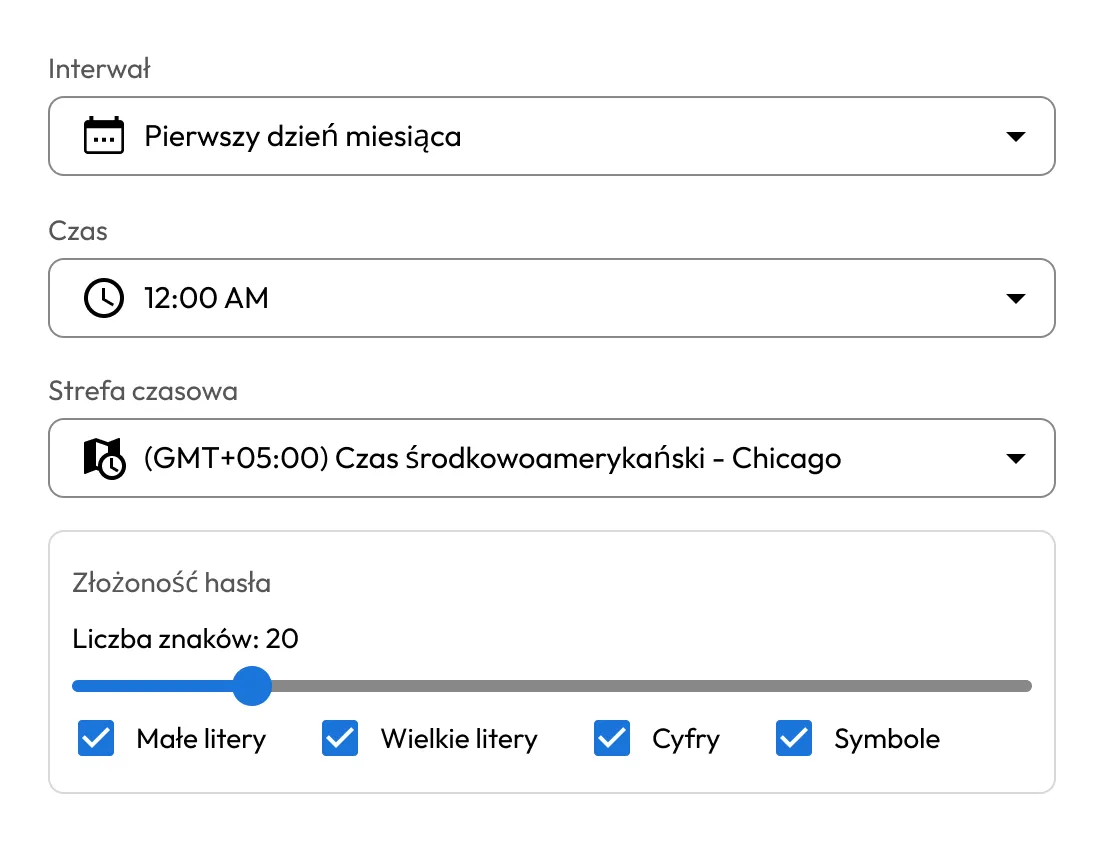
Ustawienia rotacji danych uwierzytelniających Keeper przedstawiające automatyczną comiesięczną rotację haseł z konfigurowalnym harmonogramem i złożonością haseł w celu bezpiecznej rotacji i wycofywania danych uwierzytelniających.

Model zero-trust w nowoczesnej infrastrukturze

Keeper Gateway pośredniczy w dostępie za pośrednictwem połączenia wyłącznie wychodzącego z chmurą Keeper, dzięki czemu żadne porty przychodzące nie są udostępniane, a systemy docelowe pozostają nieudostępnione. Zasada najmniejszych uprawnień jest konsekwentnie egzekwowana w infrastrukturze lokalnej, środowiskach hybrydowych, platformach chmurowych i bazach danych.

Korzyści z braku stałych uprawnień dzięki Keeper

Utrzymanie produktywności zespołów

Brak stałych uprawnień nie musi spowalniać pracy. Użytkownicy uruchamiają sesje na autoryzowanych urządzeniach i pracują z własnymi natywnymi narzędziami – klientami SSH, RDP i baz danych – a zatwierdzanie przebiega szybko, bez konieczności korzystania z sieci VPN.

Ograniczenie nakładu pracy związanego z zarządzaniem kontami uprzywilejowanymi

Konta stałe i współdzielone dane uwierzytelniające muszą zostać zinwentaryzowane, skonfigurowane, poddane rotacji i wycofane – zazwyczaj ręcznie. Keeper automatyzuje ten cykl, tworząc dostęp na żądanie i odbierając go po zakończeniu pracy przez użytkownika.

Prostsze audyty i raportowanie

Każde żądanie dostępu, zatwierdzenie i sesja są automatycznie rejestrowane i mają wbudowane raportowaniem. Zamiast ręcznie gromadzić dowody podczas audytów zespoły ds. bezpieczeństwa dysponują gotową ścieżką audytu wykazującą stosowanie mechanizmów kontroli dla standardów, takich jak ISO 27001, HIPAA i SOC 2.

Modernizacja bez tradycyjnego PAM

Keeper jest wdrażany za pośrednictwem lekkiej bramy i architektury zero-trust bez konieczności korzystania z sieci VPN lub wprowadzania zmian w regułach zapory sieciowej dla ruchu przychodzącego. Ujednolicona platforma Keeper pomaga organizacjom osiągnąć brak stałych uprawnień bez konieczności przebudowy całej sieci.

Wdróż brak stałych uprawnień dzięki Keeper

Często zadawane pytania (FAQ)

W jaki sposób Keeper eliminuje stałe uprawnienia?

KeeperPAM zastępuje stałe uprawnienia dostępem „just-in-time”, udostępnia dane uwierzytelniające tylko wtedy, gdy są potrzebne, a także może automatycznie tworzyć i usuwać konta tymczasowe podczas każdej sesji. Żądania mogą być kierowane przez procesy zatwierdzania, a wszelkie pozostałe statyczne dane uwierzytelniające są wyszukiwane i rotowane według harmonogramu lub na żądanie, co zmniejsza konieczność ciągłego dostępu w różnych środowiskach.

Czym różni się zasada braku stałych uprawnień od zasady najmniejszych uprawnień?

Zasada najmniejszych uprawnień koncentruje się na ograniczaniu zakresu dostępu, przyznając każdemu użytkownikowi tylko uprawnienia niezbędne do pełnienia jego roli. Zerowe stałe uprawnienia idą o krok dalej, ograniczając również czas trwania dostępu, dzięki czemu niezbędne uprawnienia są przyznawane tymczasowo i automatycznie usuwane. Mówiąc prościej, dostęp „just-in-time” umożliwia stosowanie zerowych stałych uprawnień.

Czy brak stałych uprawnień dzięki Keeper wymaga sieci VPN?

Nie, Keeper pośredniczy w dostępie za pośrednictwem bramy Keeper Gateway, korzystając z połączeń wyłącznie wychodzących oraz architektury zero-trust, dzięki czemu dostęp „just-in-time” może być zapewniany bez sieci VPN ani zmian w zaporze sieciowej dla ruchu przychodzącego.

Jak brak stałych uprawnień wspiera zgodność z przepisami?

Egzekwując w praktyce zasadę najmniejszych uprawnień i rejestrując szczegółowe ścieżki audytu aktywności uprzywilejowanej, Keeper zapewnia zespołom konkretne dowody na potrzeby audytów i przeglądów. Pomaga to spełniać wymagania dotyczące kontroli uprzywilejowanego dostępu w ramach standardów, takich jak ISO 27001, HIPAA, SOC 2 i NIST 800-53.

Wycofaj zgodę dot. plików cookieDbamy o prywatność użytkowników

Wykorzystujemy na naszej stronie pliki cookie na potrzeby zapewnienia jak najlepszej jakości przeglądania, wyświetlania spersonalizowanych reklam dotyczących naszych produktów i treści oraz analizy ruchu na stronie. Aby uzyskać więcej informacji, zapoznaj się z naszą polityką prywatności.

Zarejestruj się na darmowy okres próbny

Kup teraz