
Czym jest obrona wielowarstwowa (DiD)?
- Słownik IAM
- Czym jest obrona wielowarstwowa (DiD)?
Obrona wielowarstwowa (DiD) to strategia cyberbezpieczeństwa, która chroni systemy i dane organizacji za pomocą wielu warstw niezależnych zabezpieczeń. Dzięki temu, gdy jedno zabezpieczenie zawiedzie, pozostałe mogą nadal chronić sieć, dane i użytkowników. Zamiast opierać ochronę na jednej barierze, DiD tworzy szereg wzajemnie uzupełniających się zabezpieczeń, które atakujący musiałby kolejno przełamywać. Koncepcja DiD wywodzi się ze strategii wojskowej, w której wojska korzystały z kolejnych linii obrony. W bezpieczeństwie informacji DiD uwzględnia fakt, że żadne pojedyncze zabezpieczenie nie jest niezawodne. Stosując warstwy zabezpieczeń, organizacja ogranicza zależność od każdego z nich z osobna, spowalnia atakujących i daje zespołom ds. bezpieczeństwa czas na wykrycie oraz powstrzymanie zagrożenia, zanim dotrze ono do jej najcenniejszych danych.
Warstwy obrony wielowarstwowej
W obronie wielowarstwowej zabezpieczenia dzieli się na trzy główne kategorie. Skuteczna strategia DiD łączy wszystkie trzy, ponieważ każda z nich przeciwdziała innemu sposobowi naruszenia bezpieczeństwa systemu przez atakującego.
- Zabezpieczenia fizyczne: chronią sprzęt i obiekty, w których znajdują się systemy. Obejmują zamki, pracowników ochrony, dostęp za pomocą kart oraz kamery monitoringu, które odstraszają osoby nieuprawnione od serwerów i stacji roboczych.
- Zabezpieczenia techniczne: chronią rozwiązania technologiczne w sieciach, urządzeniach i aplikacjach. Przykłady to zapory sieciowe, oprogramowanie antywirusowe, wykrywanie włamań, szyfrowanie oraz uwierzytelnianie wieloskładnikowe (MFA).
- Zabezpieczenia administracyjne: określają za pomocą zasad sposób pracy ludzi oraz sposób reagowania organizacji na zagrożenia. Obejmują zasady bezpieczeństwa, procedury reagowania na incydenty oraz szkolenia zwiększające świadomość pracowników i ograniczające ryzyko błędów ludzkich.
Typowe warstwy modelu DiD
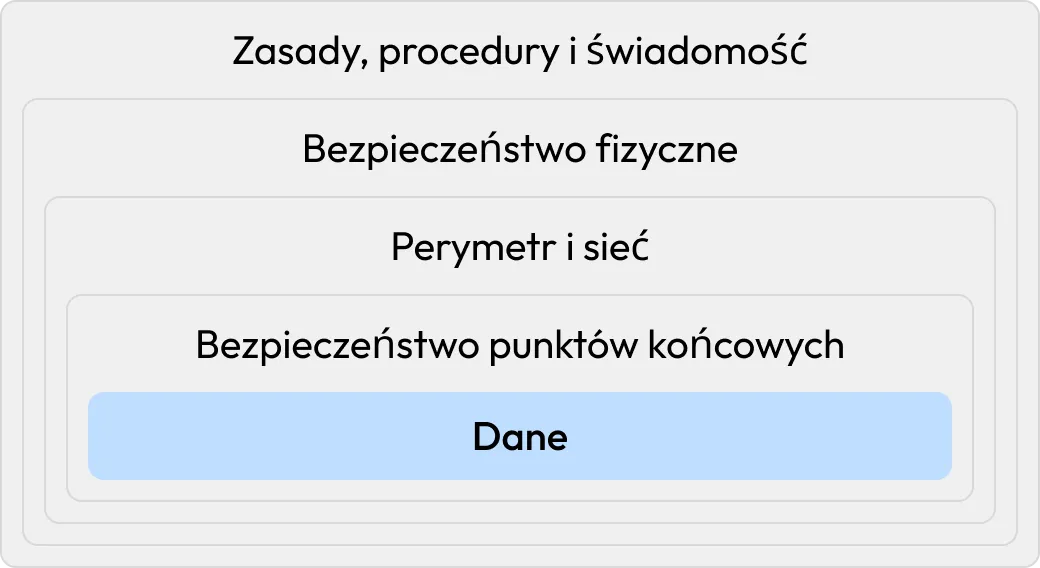
W praktyce zabezpieczenia DiD wdraża się w wielu warstwach chroniących najcenniejsze zasoby organizacji. Każda warstwa łączy zabezpieczenia fizyczne, techniczne i administracyjne, aby chronić przed inną grupą cyberzagrożeń. Wspólnie zmuszają atakującego do pokonywania kolejnych barier, zanim dotrze on do danych znajdujących się w centrum.
- Zabezpieczenia obwodowe: zewnętrzna granica między organizacją a Internetem, chroniona za pomocą zapór sieciowych i bram
- Bezpieczeństwo sieci: segmentacja i monitorowanie ograniczają możliwości działania atakującego, który przedostał się do sieci
- Bezpieczeństwo punktów końcowych: ochrona urządzeń mobilnych, komputerów i serwerów, obejmująca m.in. oprogramowanie antywirusowe oraz wykrywanie zagrożeń i reagowanie na nie w punktach końcowych (EDR)
- Bezpieczeństwo aplikacji: zabezpieczenia wbudowane w oprogramowanie, ograniczające do minimum możliwość wykorzystania luk w zabezpieczeniach
- Bezpieczeństwo danych: szyfrowanie, zapobieganie utracie danych oraz kopie zapasowe, które bezpośrednio chronią informacje
- Zarządzanie tożsamością i dostępem (IAM): mechanizmy weryfikujące tożsamość użytkowników oraz zasoby, do których mogą uzyskać dostęp
- Bezpieczeństwo fizyczne: zabezpieczenia obiektów, które nie dopuszczają atakujących do systemów
- Zasady i procedury: warstwa nadzoru i świadomości bezpieczeństwa, która łączy wszystkie pozostałe warstwy
Ponieważ atakujący często wykorzystują tożsamości do przemieszczania się między warstwami, skuteczne zarządzanie tożsamością i dostępem (IAM) wzmacnia wiele warstw jednocześnie, zamiast ograniczać się do jednej z nich.
Jak działa obrona wielowarstwowa
Obrona wielowarstwowa opiera się na założeniu, że żadne pojedyncze zabezpieczenie nie daje całkowitej pewności ochrony. Zapory sieciowe bywają błędnie skonfigurowane, oprogramowanie zawiera niezałatane luki, a pracownikom zdarza się kliknąć odsyłacz phishingowy. Każde zabezpieczenie, niezależnie od tego, jak jest skuteczne, może w końcu zawieść lub zostać ominięte. Zamiast polegać na jednej barierze, DiD łączy wiele warstw niezależnych zabezpieczeń, tak aby nieskuteczność jednej warstwy nie narażała całego systemu.
Można to porównać do średniowiecznego zamku, którego nie chroni tylko jeden mur. Napastnik, który pokona fosę, wciąż ma przed sobą zewnętrzny mur, a po jego sforsowaniu musi jeszcze ominąć strażników. DiD wykorzystuje tę samą zasadę w bezpieczeństwie IT, otaczając najcenniejsze dane organizacji kolejnymi warstwami ochrony, które atakujący musi przełamywać jedną po drugiej.
Korzyści z obrony wielowarstwowej
Stosowanie wielu warstw zabezpieczeń przynosi korzyści, których żadne pojedyncze zabezpieczenie nie zapewni samodzielnie. Najważniejsze korzyści wynikające z DiD to:
- Uniezależnienie od pojedynczego zabezpieczenia: ponieważ zabezpieczenia wzajemnie się zastępują, ominięcie jednego z nich znacznie rzadziej prowadzi do naruszenia bezpieczeństwa całego systemu. Jeśli atakujący pokona jedną warstwę, kolejna jest już gotowa, by go spowolnić lub zatrzymać. Eliminuje to pojedynczy punkt awarii wynikający z polegania na jednym zabezpieczeniu.
- Więcej czasu na wykrycie zagrożenia i reakcję: pokonanie każdej warstwy wymaga od atakującego czasu i działań, które mogą zostać wykryte przez narzędzia monitorujące. Zespoły ds. bezpieczeństwa mają dzięki temu więcej czasu na wykrycie włamania i podjęcie działań.
- Ochrona przed pełnym spektrum zagrożeń: wielowarstwowa strategia bezpieczeństwa przeciwdziała jednocześnie wielu rodzajom ryzyka, w tym atakom z zewnątrz, zagrożeniom wewnętrznym oraz zaniedbaniom pracowników. Ponieważ każda warstwa przeciwdziała innemu rodzajowi zagrożeń, razem chronią przed znacznie większą liczbą scenariuszy ataku niż pojedyncze zabezpieczenie.
- Wsparcie zgodności z wymogami i zarządzania ryzykiem: wiele przepisów i ram bezpieczeństwa zakłada stosowanie przez organizacje wielu warstw wzajemnie uzupełniających się zabezpieczeń. Podejście DiD pomaga wykazać należytą staranność i w naturalny sposób odpowiada większości wymogów dotyczących zgodności i zarządzania ryzykiem.
Obrona wielowarstwowa a zero trust
Obrona wielowarstwowa to strategia redundancji: wiele niezależnych zabezpieczeń tworzy warstwy, dzięki czemu gdy jedno zawiedzie, pozostałe nadal chronią system. Zero trust to model bezpieczeństwa oparty na zasadzie „nigdy nie ufać, zawsze weryfikować”; oznacza to uwierzytelnianie i autoryzowanie każdego żądania dostępu, niezależnie od tego, czy pochodzi ono z sieci wewnętrznej, czy spoza niej. DiD polega na stosowaniu warstw różnorodnych zabezpieczeń w całym środowisku, natomiast zero trust skupia się na nieustannej weryfikacji tożsamości i dostępu w każdym punkcie. Obie koncepcje wzajemnie się uzupełniają: zero trust wzmacnia warstwy tożsamości i dostępu w szerszej strategii DiD, a DiD zapewnia dodatkowe zabezpieczenia wspierające kontrolę dostępu w modelu zero trust.
| Obrona wielowarstwowa | Zero trust | |
|---|---|---|
| Główna zasada | Stosowanie wielu warstw wzajemnie zastępujących się zabezpieczeń | Nigdy nie ufać, zawsze weryfikować |
| Główny nacisk | Wzajemnie uzupełniająca się ochrona we wszystkich warstwach | Ciągła weryfikacja tożsamości i dostępu |
| Założenie | Każde pojedyncze zabezpieczenie może zawieść | Segmentacja, mikrosegmentacja, Zero Trust |
| Celownik | Całe środowisko | Każde żądanie dostępu |
| Relacja | Tworzy podstawę wielowarstwowej ochrony | Wzmacnia warstwy tożsamości i dostępu |
Jak wdrożyć obronę wielowarstwową
Obrona wielowarstwowa to ciągły proces określania zasobów wymagających ochrony, wdrażania warstw zabezpieczeń i ich regularnego przeglądu w miarę zmian zagrożeń oraz infrastruktury. Organizacje mogą wdrożyć DiD, wykonując następujące kroki:
- Inwentaryzacja i klasyfikacja zasobów. Należy określić, co wymaga ochrony, w tym dane, systemy, aplikacje i użytkowników, a następnie przeprowadzić ocenę ryzyka, aby ustalić, które zasoby są najcenniejsze i najbardziej narażone.
- Mapowanie powierzchni ataku. Należy zidentyfikować zagrożenia, luki w zabezpieczeniach i punkty wejścia, które atakujący mógłby wykorzystać w każdej warstwie – od systemów dostępnych z Internetu po aplikacje wewnętrzne.
- Dobór wzajemnie uzupełniających się zabezpieczeń dla każdej warstwy. Należy przypisać zabezpieczenia fizyczne, techniczne i administracyjne do warstw środowiska (obwodu, sieci, punktów końcowych itd.). Priorytetem powinna być różnorodność zabezpieczeń: korzystanie z rozwiązań różnych dostawców i różnych technologii w poszczególnych warstwach, aby jedna luka nie zagroziła całemu zestawowi zabezpieczeń.
- Egzekwowanie zasady najmniejszych uprawnień i skuteczne zarządzanie tożsamością. Należy ograniczyć dostęp każdego użytkownika do niezbędnego minimum i wzmocnić jego ochronę za pomocą IAM oraz MFA. Dodanie nadzoru i administracji tożsamościami (IGA) oraz zarządzania dostępem uprzywilejowanym (PAM) dodatkowo ogranicza możliwość przemieszczania się atakującego wewnątrz środowiska, jeśli pokona on zewnętrzną warstwę ochrony.
- Wdrożenie monitorowania, rejestrowania zdarzeń i wykrywania zagrożeń. Ciągłe monitorowanie i rejestrowanie zdarzeń we wszystkich warstwach pozwala wykryć i powstrzymać naruszenie w jednej z nich, zanim zagrozi ono kluczowym danym. Im szybciej naruszenie zostanie wykryte i zostaną podjęte działania, tym mniejsze szkody może wyrządzić.
- Przygotowanie reagowania na incydenty i przywracania działania. Należy utrzymywać udokumentowane plany reagowania na incydenty i niezawodne kopie zapasowe, aby w razie przełamania zabezpieczeń zespoły mogły szybko powstrzymać zagrożenie, przywrócić bezpieczeństwo dotkniętych systemów i odzyskać dane, których bezpieczeństwo zostało naruszone.
- Przygotowanie reagowania na incydenty i przywracania działania. Należy utrzymywać udokumentowane plany reagowania na incydenty i niezawodne kopie zapasowe, aby w razie przełamania zabezpieczeń zespoły mogły szybko powstrzymać zagrożenie, przywrócić bezpieczeństwo dotkniętych systemów i odzyskać dane, których bezpieczeństwo zostało naruszone.
- Szkolenie pracowników. Regularne szkolenia zwiększające świadomość bezpieczeństwa pozwalają wdrożyć zabezpieczenia administracyjne w praktyce i ograniczyć ryzyko naruszeń wynikających z błędów ludzkich. Pracownicy, którzy potrafią rozpoznać phishing, socjotechnikę i niebezpieczne praktyki w Internecie, stają się aktywną warstwą ochrony zamiast słabym ogniwem.