
KeeperとPassword Bossの比較: 企業向けパスワード管理ソリューション
CyberFOXのPassword Bossは、MSP管理下の中小企業向けの基本的な認証情報保管機能に特化しています。一方Keeperは、ゼロ知識アーキテクチャを基盤に、エンタープライズ向けのパスワード管理、高度なガバナンス機能、幅広いコンプライアンス対応を実現します。
CyberFOXのPassword Bossは、MSP管理下の中小企業向けの基本的な認証情報保管機能に特化しています。一方Keeperは、ゼロ知識アーキテクチャを基盤に、エンタープライズ向けのパスワード管理、高度なガバナンス機能、幅広いコンプライアンス対応を実現します。
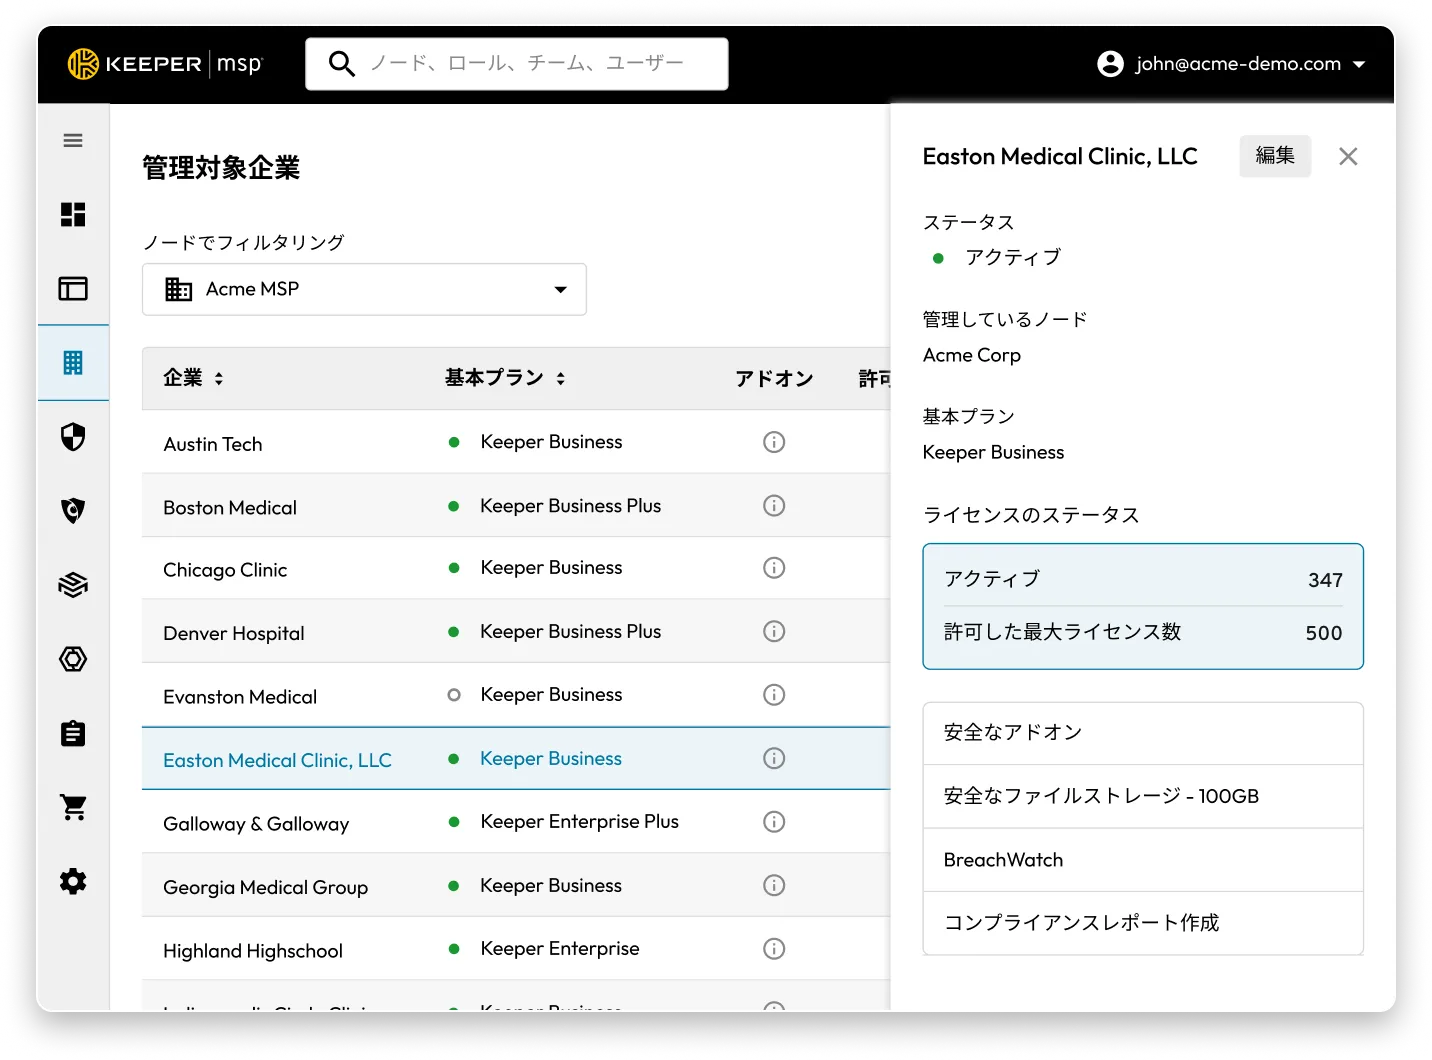

Keeperのエンタープライズ向けパスワードマネージャーは、シークレット管理、特権セッション管理、エンドポイント権限管理、リモートブラウザ分離 (RBI) などを含むKeeperPAMプラットフォームの一部です。すべてのコンポーネントは、同じゼロ知識ボルトによって保護され、単一の管理コンソールから一元管理できます。運用要件が拡大しても、新たなツールを追加導入する必要はありません。
製品は毎週アップデートされ、リリースノートも公開されています。Keeperは、中小企業から大企業まで幅広い組織で利用されており、医療、金融サービス、連邦政府機関を含むさまざまな業界・組織で導入されています。
公開されている情報によると、Password Bossは、認証情報の保管、チームでの共有、MSP向けのマルチテナント管理といった基本的な機能を備えています。ウェブアプリ版は定期的に更新されており、共有認証情報を管理するCompanies Vaultなどの新機能が追加されています。
一方、デスクトップアプリ (v5) は開発が限定的で、2019年以降、大規模なリリースは行われていません。CyberFOXは、ユーザーをウェブアプリ版へ移行する取り組みを進めています。機能はパスワード管理に限定されており、プラットフォーム全体でセッション録画、シークレット管理、エンドポイント特権管理、データベースアクセスには対応していません。
Keeperは、ユーザーのデバイス上でAES-256を使用して、すべてのデータの暗号化と復号を行います。Keeperのサーバーに保存されるのは暗号化されたデータのみであり、復号鍵がユーザーのデバイス外へ送信されることはないため、Keeperがボルト内のデータを復号することはできません。また、テナント分離はアーキテクチャレベルで実現されており、MSPの技術担当者、Keeperの従業員、第三者が他のテナントのデータにアクセスすることはできません。
Keeperはゼロ知識アーキテクチャを採用しており、FIPS 140-3で検証済みの暗号技術を使用しています。これは、米国連邦政府のシステムで求められる標準であり、FedRAMP認証の取得要件の一つでもあります。
Password Bossはゼロ知識アーキテクチャを採用しており、データはデバイスから送信される前にAES-256とPBKDF2を使用してローカルで暗号化されます。CyberFOXがボルト内のデータにアクセスすることはできません。共有機能にもゼロ知識暗号化が適用されており、共有されたアイテムを復号できるのは所有者と承認された共有相手のみです。
Password Bossは、米国連邦政府による調達で求められるFIPS 140-3検証済みの暗号技術を採用していません。
Keeperでは、多要素認証 (MFA) の適用、レコードの種類や共有相手に応じた共有制限、パスワードの複雑性要件、監査ログなどを、ユーザーやテナント全体に対するポリシーとして一元的に設定・管理できます。
委任された管理者ロールは、MSPの技術担当者と組織内の管理者の双方に対応しています。また、テナント間でポリシーテンプレートを利用できるため、新しい顧客環境を追加する際も、設定を一から作り直すことなく、既存環境と同じセキュリティ基準を適用できます。
公開されているドキュメントによると、Password Bossは、ロールベースのアクセス制御 (RBAC) とマルチテナント管理に対応しています。また、PSAとの連携により、チケット管理や運用で利用される一般的なMSP向けツールと連携できます。
管理機能では、ユーザーアクセスや認証情報の共有を管理できます。一方、ポリシーの細かな設定についてはKeeperほど柔軟ではなく、ポリシーレベルでの多要素認証 (MFA) の適用や、レコードの種類や共有相手に応じた詳細な共有制御には対応していません。
Keeperは、レポート・アラート機能により、コンプライアンスに必要な可視性を実現します。ログイン、レコードへのアクセス、共有操作、権限の変更、管理者による操作、ボルトの利用状況など、200種類を超えるイベントを追跡できます。監査イベントは、SIEMや監査ログ連携を通じてストリーミングまたはエクスポートでき、Splunk、IBM QRadar、Microsoft Sentinel、Datadog、Sumo Logic、Google Chronicleなどに対応しています。
KeeperのBreachWatch®は、ユーザーのボルトに保存されたパスワードを既知の漏洩データと継続的に照合し、認証情報の漏洩が検出された場合は、パスワードの変更を促す通知をユーザーと管理者に送信します。
MSP環境では、各管理対象企業 (MC) は独立したテナントとして論理的かつ暗号学的に分離されています。権限が付与された顧客管理者は、MSPにスクリーンショットや手動でエクスポートしたデータを依頼することなく、監査に必要なコンプライアンスレポートを必要に応じて生成できます。
Password Bossは、パスワード保管、パスワード監査、ダークウェブスキャンに加え、セキュリティスコア、顧客環境のセキュリティ状況、利用状況データ、監査ログの可視化に対応したMSP向けダッシュボードを備えています。
MSPは、顧客の認証情報に漏洩がないかをスキャンおよび継続的に監視するとともに、ダッシュボードを使用して管理対象アカウント全体のパスワードの健全性を把握できます。
Keeperシークレットマネージャーは、従業員のパスワードだけでなく、APIキー、サービスアカウントの認証情報、データベースパスワード、アクセスキー、証明書などの機密データを含む、マシンやインフラストラクチャのシークレットも保護します。
シークレットはKeeperのゼロ知識アーキテクチャによって保護されます。また、認証情報をコードに埋め込むことなく、CI/CDパイプライン、コンテナ、Kubernetes、開発ツール、自動化ワークフローへ安全に組み込むことができます。
Password Bossは、従業員のパスワード管理、安全な共有、ダークウェブモニタリング、ダッシュボード、レポート機能など、MSP向けのパスワード管理に特化しています。一方で、インフラストラクチャのシークレットやCI/CDパイプライン、コンテナ、Kubernetes向けの専用シークレット管理機能や、SDKを利用したシークレットの取得や、実行時のシークレット自動注入には対応していません。
Keeperは、規制要件やコンプライアンス要件の厳しい環境向けに設計されており、FedRAMP High認証、GovRAMP High認可、SOC 2 Type II、ISO 27001、ISO 27017、ISO 27018認証、PCI DSS準拠に加え、FIPS 140-3で検証済みの暗号技術を採用しています。
これらの認証や検証により、MSPは医療機関、金融サービス、連邦政府機関、州政府・地方自治体などの顧客が求める調達要件への対応を支援できます。
CyberFOXは、Password BossおよびAutoElevateについて、SOC 2 Type IIおよびISO/IEC 27001:2022認証を取得しており、商用MSP向けの信頼できるセキュリティ基盤を備えています。
一方、Password Bossは、Keeperほど幅広いコンプライアンスに対応していません。ISO 27017およびISO 27018認証を取得しておらず、FedRAMP認証やGovRAMP認可も受けていません。また、PCI DSS準拠やFIPS 140-3で検証済みの暗号技術についても、コンプライアンス体制の一部として公開されていません。
KeeperのMSP向けプラットフォームは、拡張性に優れたマルチテナント管理を実現するよう設計されています。各管理対象企業は独立したテナントとして分離される一方、MSPはKeeper管理コンソールからすべての顧客環境を一元的に管理できます。Keeperは、委任管理、ロールベースのアクセス制御 (RBAC)、ポリシーの適用に対応しており、顧客環境全体で統一したセキュリティ基準を適用しながら、必要に応じて顧客側の管理者が自社ユーザーを管理することも可能です。
Keeperは、完全管理型サービスと共同管理型サービスの両方に対応しています。管理対象企業は、MSPが管理することも、顧客側の管理者が管理することも、あるいはMSPと顧客がそれぞれ適切な管理権限を維持するハイブリッド運用とすることも可能です。
Keeperは、PSA連携、API、CLIツール、Infrastructure as Code (IaC) への対応により、大規模な運用の自動化を支援します。これにより、顧客環境の増加に合わせて、オンボーディングやガバナンスを標準化できます。また、MSPが5社の顧客を管理する場合でも500社を管理する場合でも、同じアクセス制御、ポリシー、レポートの運用モデルを一貫して適用できます。
Password Bossも、MSP向けのマルチテナントパスワード管理を目的として設計されており、シンプルな顧客オンボーディング、PSA連携、ロールベースのアクセス制御 (RBAC)、顧客のパスワードセキュリティを一元管理するダッシュボードを備えています。複数の顧客環境へパスワード管理を容易に展開できるよう設計されており、トレーニングの負担を抑えながらシンプルな運用を実現できます。
Password Bossは、MSPチーム向けのロールベースの管理者アクセス制御に対応しており、管理ポータルから監査ログ、ユーザーアクティビティ、パスワードのリセット、セキュリティスコア、アカウントレベルの変更などのレポートを確認できます。

iOS App Store

Microsoft Store アプリ
専用アプリなし

Chrome拡張機能

Android
はい。Password BossはCyberFOXが開発・提供する製品です。Password BossはCyberFOXのパスワード管理ソリューションであり、CyberFOXはPassword BossとAutoElevateを単一ブランドのもとで展開している企業です。
Password Bossは、ゼロ知識暗号化、パスワード保管、認証情報の安全な共有などのセキュリティ機能を備えています。一方、Keeperと比較すると、利用できる機能の範囲は限定されています。
Password Bossのデスクトップアプリ (v5) は開発が限定的で、大規模なアップデートは2019年以降行われていません。CyberFOXは、共有認証情報を管理するCompanies Vaultなどの新機能が追加されるウェブアプリ版への移行を進めています。ただし、ウェブアプリ版も、セキュリティアーキテクチャ、ガバナンス機能、コンプライアンス認証の面ではKeeperより対応範囲が限定されています。ウェブアプリ版の開発が継続されていても、こうした違いは解消されません。
Password Bossは、中小企業向けの認証情報保管と共有を目的とした、MSP向けのパスワードマネージャーです。一方Keeperは、ゼロ知識暗号化によるパスワード管理を基盤とし、シークレット管理、特権セッションの記録、エンドポイント特権管理、データベースアクセス、エンタープライズ向けコンプライアンス対応まで備えた包括的なアイデンティティセキュリティプラットフォームです。MSPにとってKeeperは複数のツールを統合できるのに対し、Password Bossはパスワード管理ツールの置き換えにとどまります。
いいえ。Password BossはFedRAMP認証を取得しておらず、ISO 27017およびISO 27018認証も取得していません。CyberFOXはSOC 2 Type IIおよびISO 27001認証を取得しており、一般企業向けのセキュリティ要件には対応していますが、医療、金融サービス、公共部門における調達要件を満たすには十分ではありません。一方Keeperは、FedRAMP High認証、GovRAMP High認可、ISO 27001、ISO 27017、ISO 27018認証に加え、HIPAAおよびPCI DSSにも準拠しています。そのため、MSPが対応するさまざまな規制業界の要件を幅広くカバーできます。
Password Bossは、基本的なボルトの監査ログとアクセスログに対応しています。一方Keeperは、特権アクセスに関する200種類を超えるイベントを追跡し、Splunk、QRadar、Microsoft SentinelなどのSIEMプラットフォームへ改ざん防止された監査ログをエクスポートできます。また、漏洩した認証情報を検出するダークウェブ監視機能も備えています。コンプライアンス対応のために、監査やインシデント対応で監査証跡が求められる組織にとっては、この点において両製品の機能は同等ではありません。
はい。Keeperは、マルチテナントアーキテクチャを採用しており、委任された管理者ロール、テナント間でのポリシーの標準化、共同管理型のITサポート、PSA連携などにより、MSPの大規模な運用に対応できます。Password Bossから移行するMSPは、既存の認証情報をインポートしたうえで、シークレット管理、セッションの記録、エンドポイント特権管理、データベースアクセスなどを備えたKeeperプラットフォームへ拡張できます。そのため、将来的に顧客の要件が拡大しても、新たなベンダーや製品へ移行することなく対応できます。
チャットサポートを利用する場合、Cookie を有効にしてください。