
KeeperとAutoElevateを比較 | アイデンティティセキュリティプラットフォーム
CyberFOXは、課題ごとに別々のツールを組み合わせています。KeeperPAMは、パスワード管理、エンドポイント特権管理、特権アクセスを1つのゼロトラストプラットフォームに統合します。
CyberFOXは、課題ごとに別々のツールを組み合わせています。KeeperPAMは、パスワード管理、エンドポイント特権管理、特権アクセスを1つのゼロトラストプラットフォームに統合します。
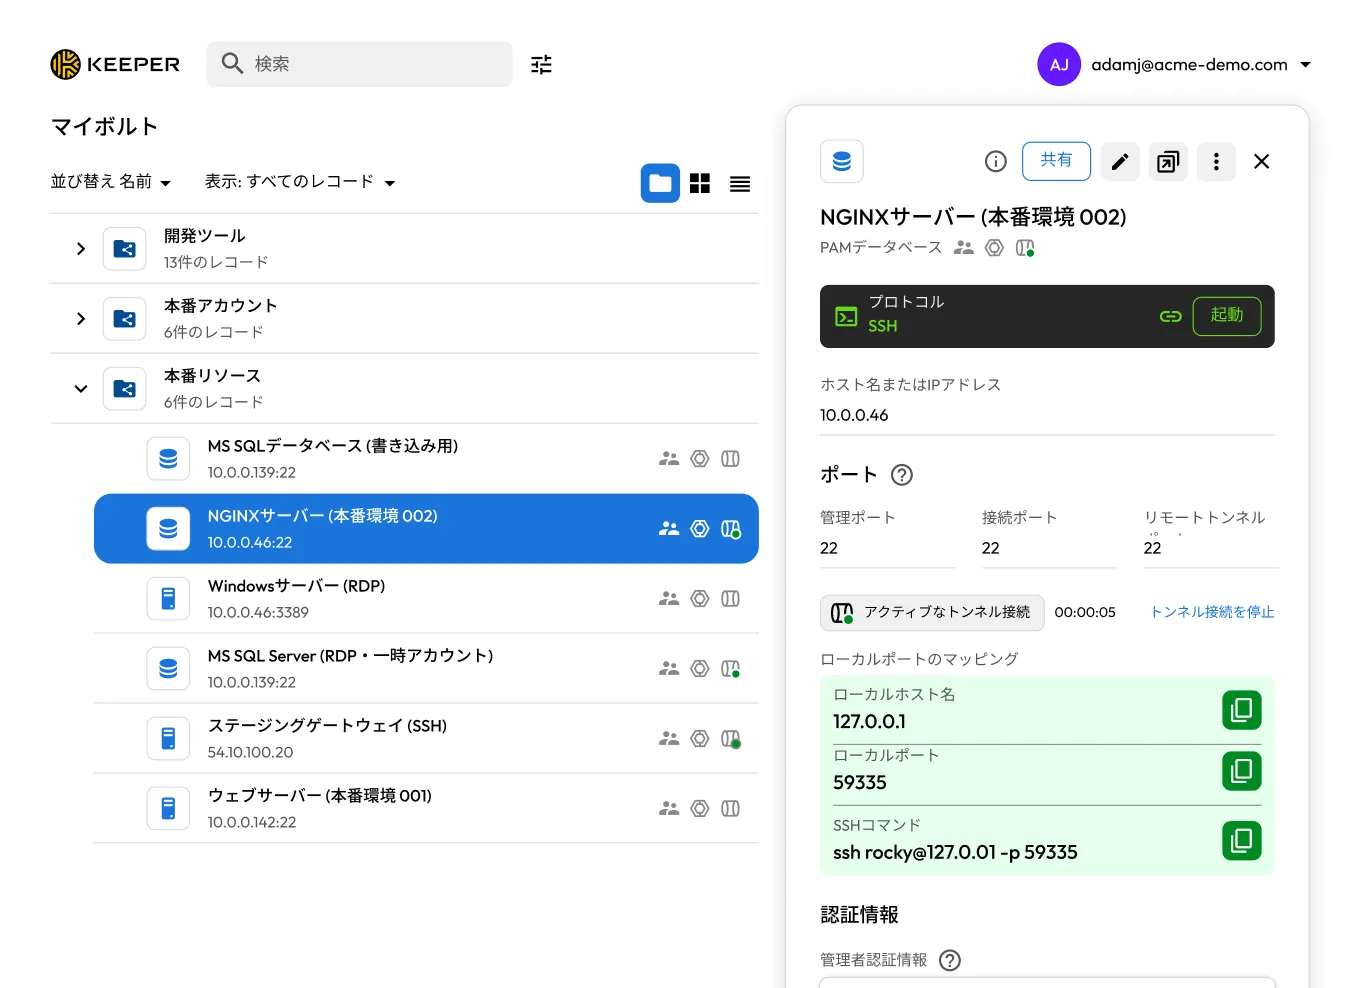
本分析は、2026年8月12日時点で公開されているドキュメントおよび情報に基づいています。

KeeperPAMは、エンタープライズパスワード管理、シークレット管理、特権セッション管理、リモートブラウザ分離 (RBI)、エンドポイント特権管理を1つのゼロ知識プラットフォームに統合します。追加ツールもプラットフォームの切り替えも不要で、すべてのデバイスとオペレーティングシステムを包括的にカバーします。
すべてが単一のコンソールに集約されているため、MSP技術者は複数の製品やベンダーを個別に管理することなく、同じ場所から認証情報の管理、権限昇格リクエストの承認、セッション録画の確認を行えます。
CyberFOXのプラットフォームは、3つの独立した製品を組み合わせた構成です。Windowsエンドポイント特権管理のAutoElevate、パスワード管理のPassword Boss、DNSフィルタリングのCyberFOX DNS Filteringで構成されています。各製品には独自のプラットフォームとインターフェースがあり、3つのコンポーネントをまとめて管理できる統合ボルトや単一のコンソールはありません。
AutoElevateはWindowsエンドポイントを幅広くカバーしますが、macOSは早期アクセス段階で、Linuxには対応していません。Password Bossは、2FAとPSA統合に対応したマルチテナント型のパスワード管理機能を追加します。DNS Filteringは、AIを活用してコンテンツや脅威をブロックします。これらを組み合わせることでMSPの一般的なニーズに対応できますが、包括的なプラットフォームではなく、個別のツールの集合です。
Keeperのエンドポイント特権管理は、軽量エージェントを導入し、恒常的なローカル管理者権限を削除して、ポリシーに基づく一時的な権限昇格に置き換えます。権限昇格はマシン単位ではなくプロセス単位で付与されるため、特定のタスクに必要なアクセス権だけを、指定した時間内に付与できます。ジャストインタイム (JIT) アクセスはプロセスレベルとマシンレベルの両方に適用され、自動的な有効期限と権限昇格ワークフロー全体をサポートします。
エンドポイント特権管理が同じKeeperPAMプラットフォームに組み込まれているため、権限昇格リクエスト、承認、監査ログは、認証情報のボルト保管、セッション録画、シークレット管理と同じコンソールに集約されます。権限昇格データはローカルで暗号化され、Keeper管理コンソールを通じて、許可された管理者だけがアクセスできます。権限昇格データも、プラットフォームの他の機能と同じゼロトラストおよびゼロ知識アーキテクチャの下で管理されます。
AutoElevateは、WindowsのUACによる権限昇格に適切に対応します。ローカル管理者権限を削除し、権限昇格リクエストをリアルタイムで管理できるほか、MSP技術者はモバイルアプリを使って外出先からリクエストを承認できます。Windowsエンドポイントの日常的なヘルプデスク業務であれば、最小限の設定と低い運用負荷で対応できます。
macOS対応は早期アクセス段階で、Linuxには対応していません。権限昇格の承認や監査ログはAutoElevate独自のインターフェースに限定され、Password BossやDNS Filteringとは連携していません。そのため、CyberFOX製品スイート全体にまたがる統合ポリシーエンジンや共有監査証跡はありません。
Keeperのすべての特権セッションは、各テナントで改ざんできないエクスポート可能な監査証跡として記録・保存されます。KeeperAI®はセッションをリアルタイムで監視し、疑わしいアクティビティが検出されたセッションを自動的に終了できます。
クライアントにセッション録画や監査ログへの直接アクセス権を付与できるため、コンプライアンス要件への対応や紛争解決が容易になります。
CyberFOXのいずれの製品 (AutoElevate、Password Boss、DNS Filtering) にも、特権セッション録画は含まれていません。AutoElevateがアプリケーションの権限昇格を承認したことを記録しても、セッション内で何が行われたかは記録されません。技術者の操作を動画やキーストロークの再生で確認することもできません。
自社システム上で行われた操作を確認する必要があるクライアントは、セッション録画ではなく、MSPが提供するレポートやサービスチケットに頼ることになります。
KeeperAIは、KeeperPAMの特権セッションレイヤーに直接組み込まれています。セッション内のアクティビティをリアルタイムで分析し、発生と同時にリスクを分類するとともに、被害が発生する前に高リスクのセッションを自動的に終了できます。ガードレールによるすべての判断は、セッションの改ざん不能な監査記録の一部として記録されます。
脅威への対応に加えて、KeeperAIはセッションアクティビティの暗号化されたフォレンジック調査対応の要約を生成します。これにより、セキュリティチームや監査担当者は、録画全体を確認しなくても、各特権セッションで何が起きたのかを平易な言葉で把握できます。
CyberFOX DNS Filteringは、AIを活用したパターン認識により、悪意のあるドメインをリアルタイムで特定してブロックします。AutoElevateにもPassword Bossにも、AIを活用した脅威検知機能は一切ありません。
CyberFOXのプラットフォーム全体に、特権セッション内の異常な挙動を検知して対応する自動メカニズムはありません。アクセスが許可された後に疑わしいアクティビティを特定するには、事後的なログの人手による確認に完全に依存することになります。
KeeperDBは、Keeperボルト内で完全に管理・統制された組み込みセッションとして動作する、フル機能のデータベース管理インターフェースです。開発者やDBAは、データベースレコードからPostgreSQL、MySQL、SQL Server、Oracle、Amazon Redshift、SQLiteのセッションを直接起動できます。認証情報はKeeper Gatewayで復号され、ユーザーのデバイスに表示・保存されることはありません。すべてのアクティビティはKeeperのリモートブラウザ分離レイヤーを経由するため、接続は開始時点から完全に隔離・管理されます。
ボルトから起動したKeeperDBのセッションはすべて完全に記録され、KeeperAIがアクティビティをリアルタイムで監視します。読み取り専用アクセスやデータ転送を統制するポリシーなど、きめ細かな制御により、データの外部流出リスクを軽減します。既存のツールを使いたいチーム向けには、プロキシモードを利用してpgAdmin、MySQL Workbench、DBeaverなどのクライアントから接続できます。その場合も、ポリシーの適用とセッション録画のためにKeeperのインフラストラクチャを経由します。
CyberFOXの3製品のいずれにも、データベースアクセス管理は含まれていません。CyberFOX環境では、データベースの認証情報はCyberFOXのツール外で管理されるため、データベースへのアクセスはCyberFOXのアクセス制御、セッション録画、監査の対象になりません。
Keeperのデータベースアクセス管理は、ブローカー経由の接続、セッション録画、最小権限アクセス制御を実現します。CyberFOXにはこれらの機能がありません。
Keeperは、ジャストインタイム (JIT) アクセス、自動的な有効期限、複数段階の承認ワークフロー、時間制限付きアクセス、Slack、Jira、ServiceNowとのネイティブ連携をサポートします。承認はMSPチームが日常的に使用しているツール上で行えるため、別途ログインする必要がありません。
きめ細かなロールベースアクセス制御 (RBAC) により、MSP技術者とクライアントユーザーの両方に最小権限ポリシーを適用します。Keeperはアクセス権の付与時に認証情報を公開しません。技術者に実際のパスワードを表示することなく、セッションを起動できます。
AutoElevateのワークフローは、MSP技術者による1段階の承認で構成され、繰り返し発生するリクエストに対して「常に許可」ルールを設定できます。Password Bossでは、独立した専用インターフェースを通じて認証情報を共有します。この2つの製品には、共通のポリシーエンジンも統合された承認ワークフローもありません。
機密性の高いリクエストに対する複数の関係者による承認、時間制限付きアクセス、ITサービスマネジメントのワークフローとの統合を必要とするクライアントにとって、CyberFOXにはそのような制御機能がありません。
Keeperは、ゼロ知識とゼロトラストに基づくセキュリティアーキテクチャを採用しています。ボルト内のデータは、ユーザーのデバイス上でAES-256暗号化により暗号化・復号され、Keeperのサーバーには平文の認証情報やボルトの内容ではなく、暗号文が保存されます。Keeperの暗号モジュールはFIPS 140-3の検証を受けており、規制対象の顧客やセキュリティを重視する顧客に対応するMSPに、より強固なセキュリティ保証をもたらします。
Keeperは、ゼロトラストの制御を特権アクセスワークフローにも拡張します。特権セッションや接続を開始する前に、ID、ロール、ポリシー、承認要件に基づいてアクセスを管理できます。認証情報を技術者に公開する必要はなく、ジャストインタイム (JIT) アクセスを承認されたタスクまたはセッションに限定できます。Keeperは、Microsoft Entra ID、Okta、Ping Identityなどの主要なIDプロバイダーと統合し、SSOとプロビジョニングに対応しています。これにより、アクセスの判断を検証済みの企業IDに結び付けられます。
AutoElevateはゼロ知識ボルト製品ではなく、エンドポイント特権管理プラットフォームです。そのセキュリティアーキテクチャは、恒常的なローカル管理者権限を削除し、最小権限を適用するとともに、ポリシーベースの承認ワークフローを通じて権限昇格リクエストを処理することを基本としています。ゼロ知識暗号化は、CyberFOXの別製品であるパスワードマネージャーのPassword Bossに適用されるもので、AutoElevateには適用されません。
AutoElevateは、リアルタイム承認、信頼済みアプリケーションルール、技術者権限、ジャストインタイム管理者ログインをサポートし、管理者アクセスはAutoElevateポータルを通じて管理されます。
KeeperはFedRAMP High認証を取得し、GovRAMP Highの認可を受けています。SOC 2 Type II、ISO 27001、ISO 27017、ISO 27018の認証を取得し、HIPAAおよびPCI DSSに準拠しています。
CyberFOXは、AutoElevateおよびPassword Bossを対象とするSOC 2 Type IIおよびSOC 3の保証報告書を取得し、ISO/IEC 27001:2022認証を受けています。また、CMMCレベル1の自己評価を完了しています。
CyberFOXは、FedRAMP認証もGovRAMP認可も受けていません。

iOS App Store

Microsoft Store アプリ

Chrome拡張機能

Android
CyberFOX AutoElevateは、Windows環境向けのエンドポイント特権管理ツールです。ユーザーからローカル管理者権限を削除し、必要なアクセス権の昇格を要求・付与する方法を制御します。管理者権限が必要なアプリケーションを実行する場合、AutoElevateはポリシーベースの承認ワークフローを通じてリクエストを処理します。IT部門またはMSPは、リクエストを一度だけ承認するか、継続的に適用するルールを設定できます。
AutoElevateは、エンドポイント特権管理ツールと表現するのが最も適切です。Windowsエンドポイントからローカル管理者権限を削除し、UACによる権限昇格リクエストを管理します。包括的な特権アクセス管理を実現するには、サーバーやクラウドアカウントの認証情報のボルト保管、特権セッション録画、シークレット管理、コンプライアンスレポートにも対応する必要があります。AutoElevateはその一部を担うのに対し、Keeperはすべてを1つのプラットフォームで管理します。
いいえ、AutoElevateには認証情報のボルト保管機能はありません。CyberFOXでは、その目的にPassword Bossを別製品として、独立したプラットフォームで展開しています。Keeperは、エンタープライズパスワード管理と特権アクセス管理を1つの統合プラットフォームに集約するため、MSPは複数のベンダーとの関係や請求サイクルを管理したり、異なる種類の特権アクセスを扱う際にツールを切り替えたりする必要がありません。
AutoElevateは権限昇格イベントを記録します。アプリケーションの権限昇格が承認されたことは記録しますが、セッション中に技術者が行った操作までは記録しません。Keeperはすべての特権セッションを完全に記録し、動画記録の再生やキーストロークログを、全テナントにわたる改ざん不能な監査証跡として保存します。KeeperAIはセッションをリアルタイムで監視し、疑わしいアクティビティが検出された場合にセッションを自動的にロックすることもできます。このレベルの可視性こそ、コンプライアンス監査担当者や規制対象の顧客が求めるものです。
はい。KeeperはFedRAMP High認証を取得し、GovRAMP認可を受けているほか、ISO 27001認証を取得し、HIPAAおよびPCI DSSに準拠しています。この組み合わせにより、医療、金融サービス、連邦・州・地方政府の顧客にも対応できます。CyberFOXはSOC 2 Type II、SOC 3、ISO 27001の認証を取得し、CMMCレベル1の自己評価を完了していますが、FedRAMP認証もGovRAMP認可も受けていません。これらは、連邦政府や防衛関連の調達で通常求められる要件です。
ゼロ知識とは、すべての暗号化と復号がユーザーのデバイス上で行われることを意味します。Keeperは、ボルトの内容、認証情報、セッションデータにアクセスできません。MSPにとっては、クライアントのデータに自社組織外の誰もアクセスできないと、確かな根拠をもって説明できることも意味します。AutoElevateはゼロ知識モデルを採用していません。
はい。Keeperのエンドポイント特権管理モジュールは、Windows UACによる権限昇格、最小権限の適用、承認ワークフローなど、AutoElevateの機能をカバーします。さらに、同じプラットフォーム上で認証情報のボルト保管、完全なセッション録画、シークレット管理、コンプライアンス対応も実現します。
チャットサポートを利用する場合、Cookie を有効にしてください。