
ゼロスタンディング特権
KeeperPAM®でゼロスタンディング特権を実現
Keeperは、永続的な管理者権限をジャストインタイム (JIT) アクセス、一時的な認証情報、認証情報の自動ローテーションに置き換えることで、企業が常時的な特権を排除できるよう支援します。これらはすべて、ゼロトラスト・ゼロ知識のプラットフォーム上で実現します。
ゼロスタンディング特権
Keeperは、永続的な管理者権限をジャストインタイム (JIT) アクセス、一時的な認証情報、認証情報の自動ローテーションに置き換えることで、企業が常時的な特権を排除できるよう支援します。これらはすべて、ゼロトラスト・ゼロ知識のプラットフォーム上で実現します。

永続的な特権アクセスを持つすべてのアカウントが攻撃対象となります。1つでも侵害されれば、攻撃者は重要なシステムや機密データにアクセスできてしまいます。

ユーザーは業務やプロジェクトが変わるたびにアクセス権限が増え、終了後もそのまま残り続けます。一時的だったはずの権限が永続化し、業務上必要な範囲を超えて権限を持つ人が増えていきます。

攻撃者が盗んだ認証情報を使って環境間を移動し権限を昇格させることで、より大規模な侵害につながる恐れがあります。

監査担当者は最小権限が徹底されていることを求めます。しかし、それを徹底する仕組みがなければ、不要な常時アクセスが存在しないことを証明するのは困難です。
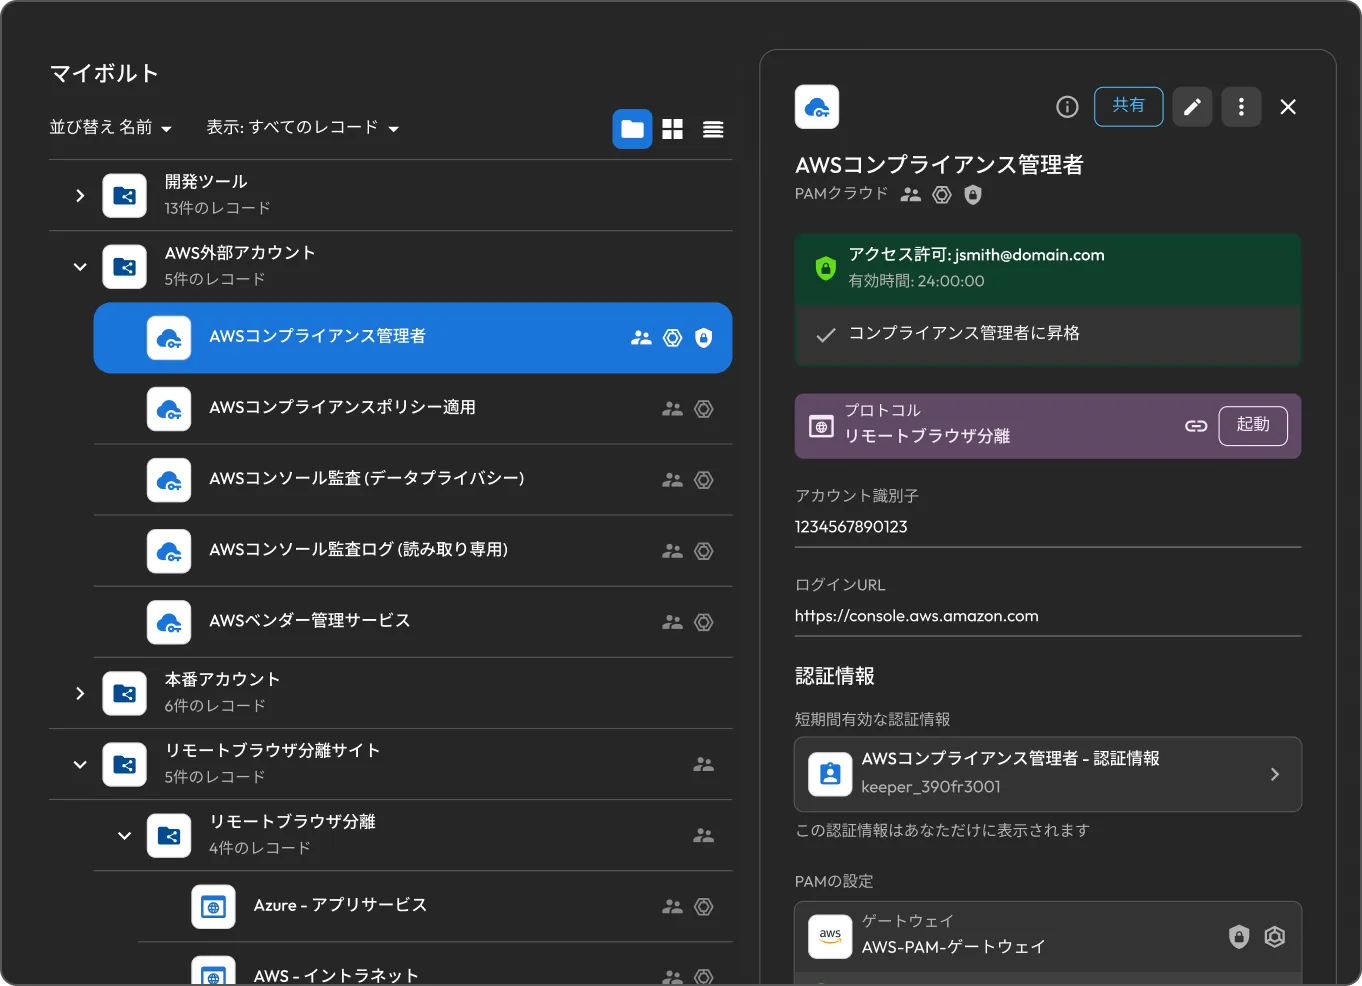
JITアクセスによって常時特権を排除。ユーザーはタスクに必要なアクセス権を取得し、あらかじめ設定された時間内のみ保持でき、時間が終了すると自動的に失われます。
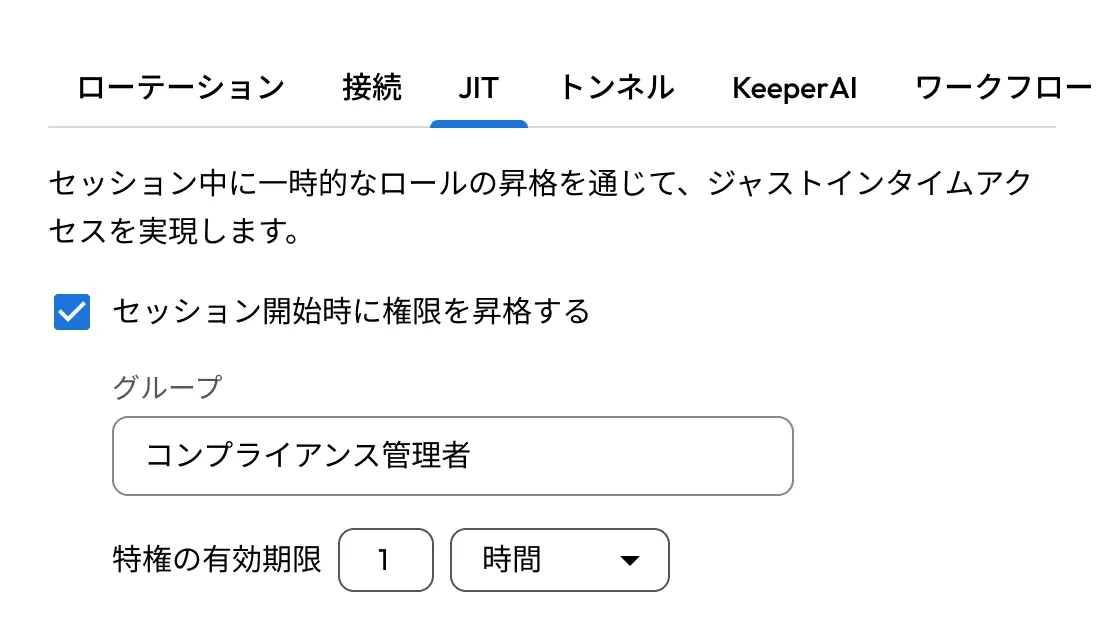
各申請を承認ワークフローに通し、指定された承認者がアクセスの発行前に許可を判断可能。特権アクセスは必ずしも自動で付与される必要はありません。申請には理由の入力やMFAを必須とすることができ、すべての申請、承認、拒否は監査証跡に記録されます。
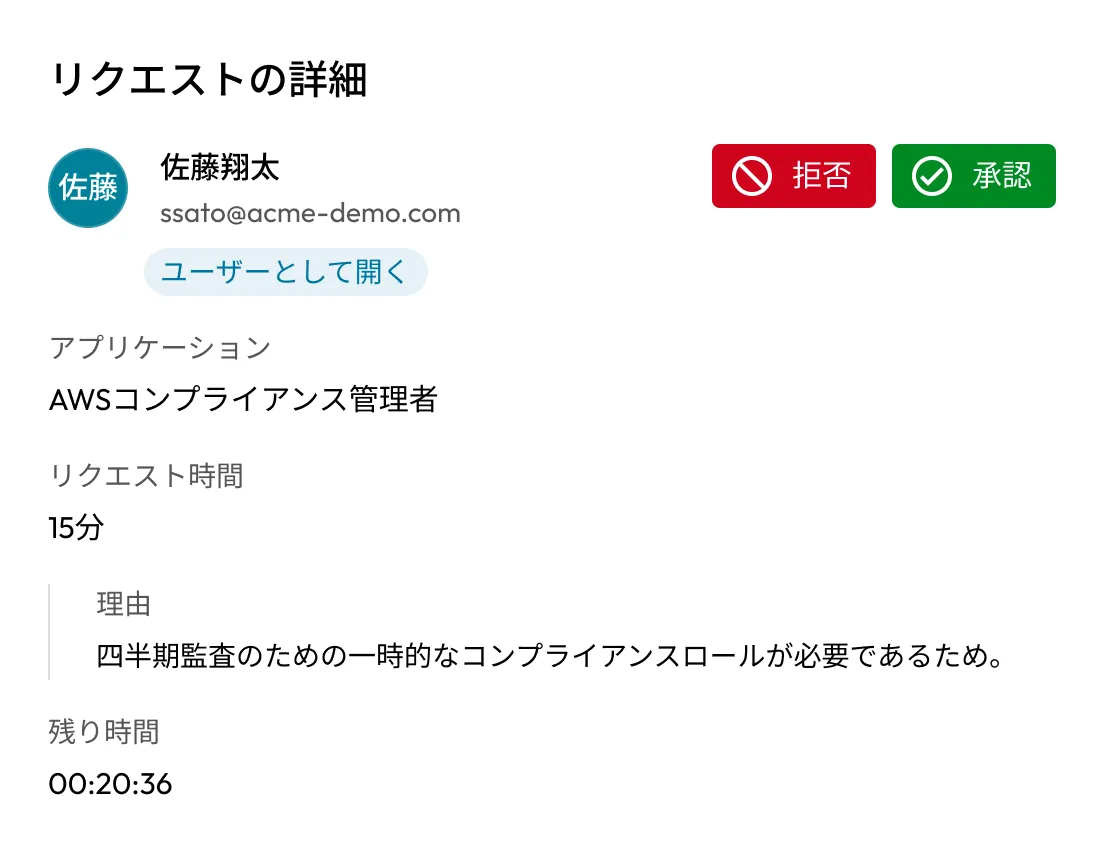
セッション開始時にKeeperボルトから保存された認証情報を取得し、顧客側にデプロイされたKeeperゲートウェイ経由でセッションに挿入。ユーザーは基となる認証情報を目にすることも操作することもないため、認証情報の窃取や再利用のリスクが低減されます。
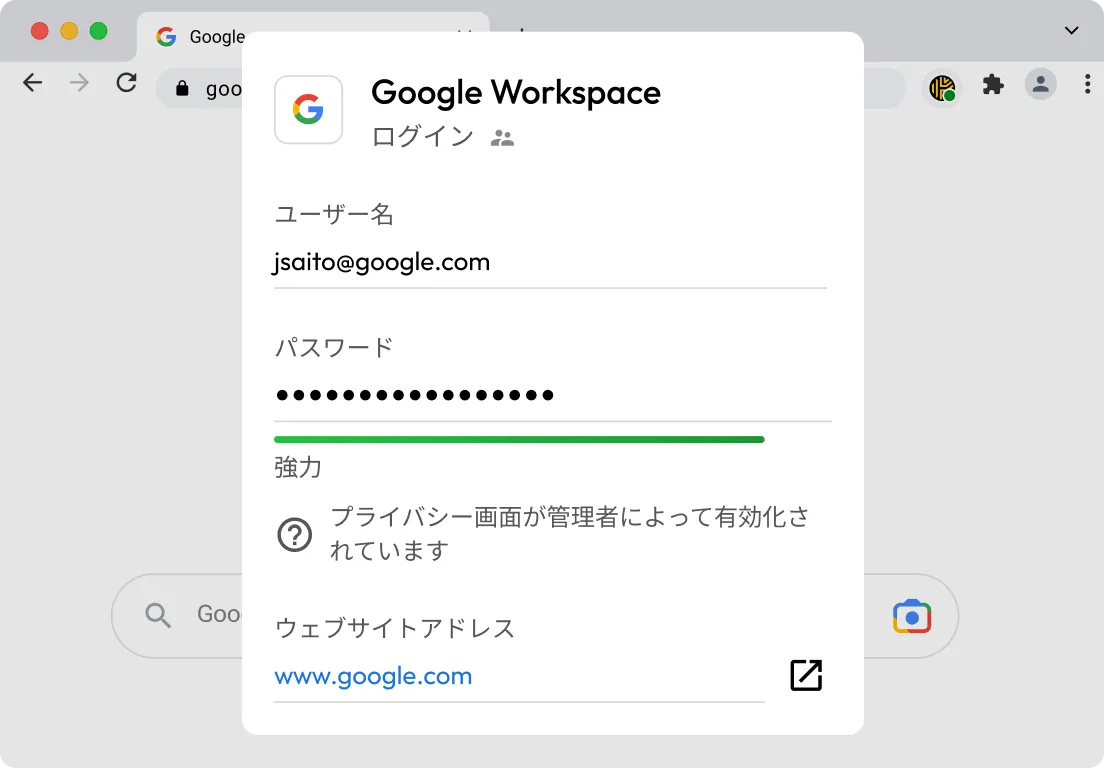
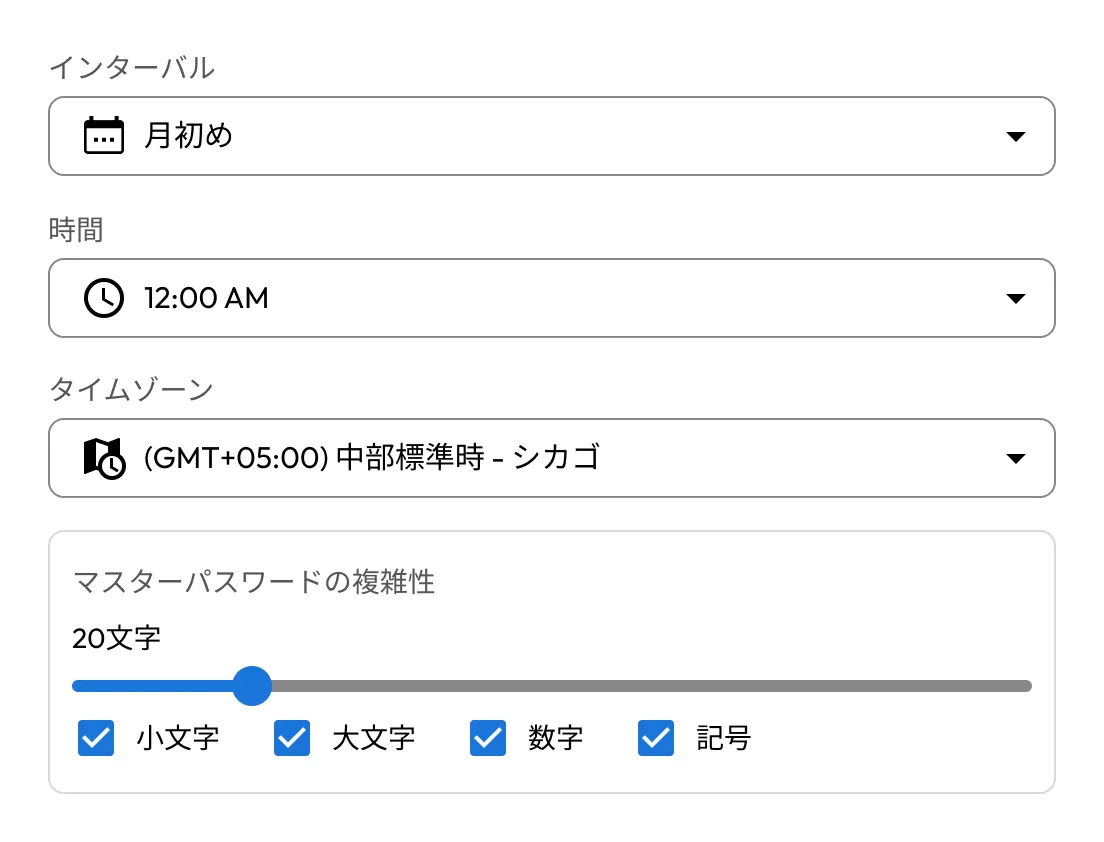
特権アカウントを常設せず、対象システム上にセッション用の短命アカウントを作成し、セッション終了時に削除。クラウドプラットフォームやエンドポイントでは、タスクの実行中だけユーザーのロールを昇格させ、完了後に自動的に削除します。
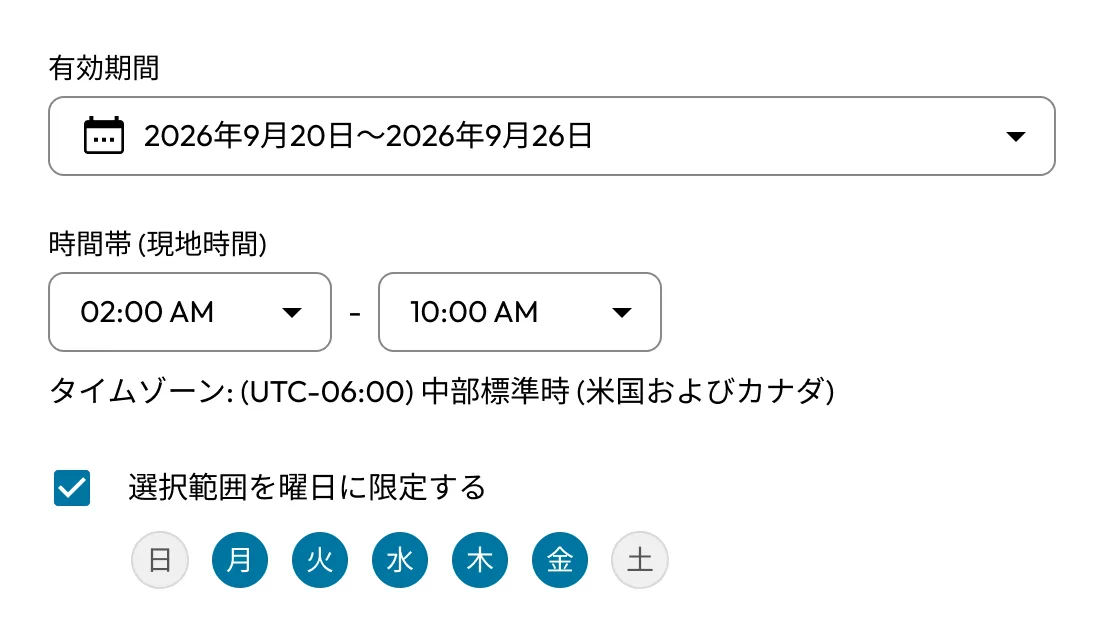
特権アカウントを検出し、オンデマンドまたは設定したスケジュールで認証情報をローテーション。何カ月も変更されないままのシークレットが発生しません。
Keeperゲートウェイは、Keeperクラウドへのアウトバウンド専用接続を介してアクセスを仲介。インバウンドポートを公開する必要がなく、対象システムを外部に晒すこともありません。オンプレミス環境、ハイブリッド環境、クラウドプラットフォーム、データベースを問わず、最小権限を一貫して徹底できます。
ゼロスタンディング特権は業務のスピードを落とすものではありません。ユーザーは許可された対象システムへセッションを開始し、SSH、RDP、データベースクライアントなど普段使っているツールをそのまま利用できます。承認もVPNに妨げられることなく迅速に進みます。
常設アカウントや共有認証情報は、通常は手作業で棚卸し、発行、ローテーション、削除を行う必要があります。Keeperはこのライフサイクルを自動化し、リクエストがあった際にアクセスを作成し、タスクが完了すると自動的に取り消します。
すべてのアクセスリクエスト、承認、セッションは自動的に記録され、標準搭載のレポート機能で確認できます。監査の際に手作業で証拠を収集する代わりに、セキュリティチームはISO 27001、HIPAA、SOC 2といったフレームワークへの準拠を示す記録をすぐに活用できます。
VPNやインバウンドファイアウォールの変更を必要とせず、軽量なゲートウェイとゼロトラストアーキテクチャで導入できます。統合プラットフォームにより、ネットワーク全体を再構築することなくゼロスタンディング特権を実現できます。
KeeperPAMは、常時特権をJITアクセスに置き換え、必要な時だけ認証情報を発行し、各セッション中に一時アカウントを自動的に作成・削除できます。リクエストは承認ワークフローを経由させることができ、残存する静的な認証情報も検出されてスケジュールまたはオンデマンドでローテーションされるため、環境全体での永続的なアクセスを削減できます。
最小権限はアクセスの範囲を制限することに重点を置き、各ユーザーには役割に必要な権限のみを付与します。ゼロスタンディング特権はそれをさらに進め、期間も制限することで、必要な権限を一時的に付与し、自動的に削除します。簡単に言えば、JITアクセスがゼロスタンディング特権を可能にする仕組みです。
いいえ。Keeperは、アウトバウンド専用接続とゼロトラストアーキテクチャを利用したKeeperゲートウェイ経由でアクセスを仲介するため、VPNやインバウンドファイアウォールの変更なしにJITアクセスを実現できます。
最小権限を実際の運用で徹底し、特権的な操作の詳細な監査証跡を記録することで、Keeperは監査やレビューに使える具体的な証拠をチームに提供します。これにより、ISO 27001、HIPAA、SOC 2、NIST 800-53といったフレームワークにおける特権アクセス制御の要件に対応しやすくなります。
チャットサポートを利用する場合、Cookie を有効にしてください。