

露出の可視化から、特権アクセス対応まで
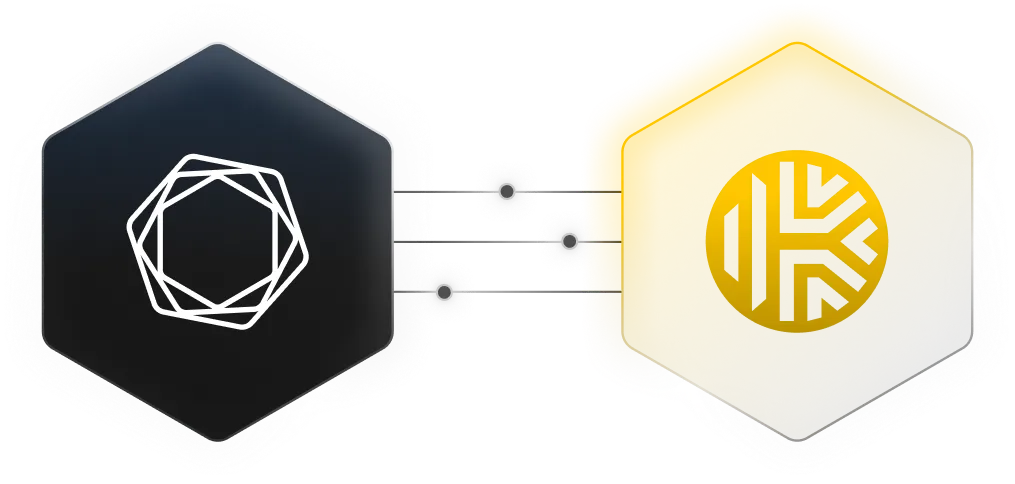
Tenableは、クラウドの露出状況を把握し、優先順位を判断するための材料を明らかにします。Keeperとの連携により、選択したID・アクセスの検出結果がKeeperPAMに取り込まれ、管理者は影響を受けたリソースをオンボードして、認証情報のローテーションから管理アクセスやジャストインタイムアクセスまで、適切な制御を適用できます。Keeperはその後、修復状況をTenableに返し、両チームの状況を常に一致させます。
Tenable Cloud SecurityとKeeperPAM®を連携することで、選定したID・アクセスに関する検出結果をガイド付きの修復ワークフローへ統合。進捗は両プラットフォーム間で常に同期されます。
Tenableは、クラウドの露出状況を把握し、優先順位を判断するための材料を明らかにします。Keeperとの連携により、選択したID・アクセスの検出結果がKeeperPAMに取り込まれ、管理者は影響を受けたリソースをオンボードして、認証情報のローテーションから管理アクセスやジャストインタイムアクセスまで、適切な制御を適用できます。Keeperはその後、修復状況をTenableに返し、両チームの状況を常に一致させます。
Tenable管理者がIDまたはアクセスに関する検出結果を確認し、Keeperに送信。クラウドセキュリティダッシュボードには、検出結果の深刻度、影響を受けるリソース、Tenableのコンテキストが表示されます。
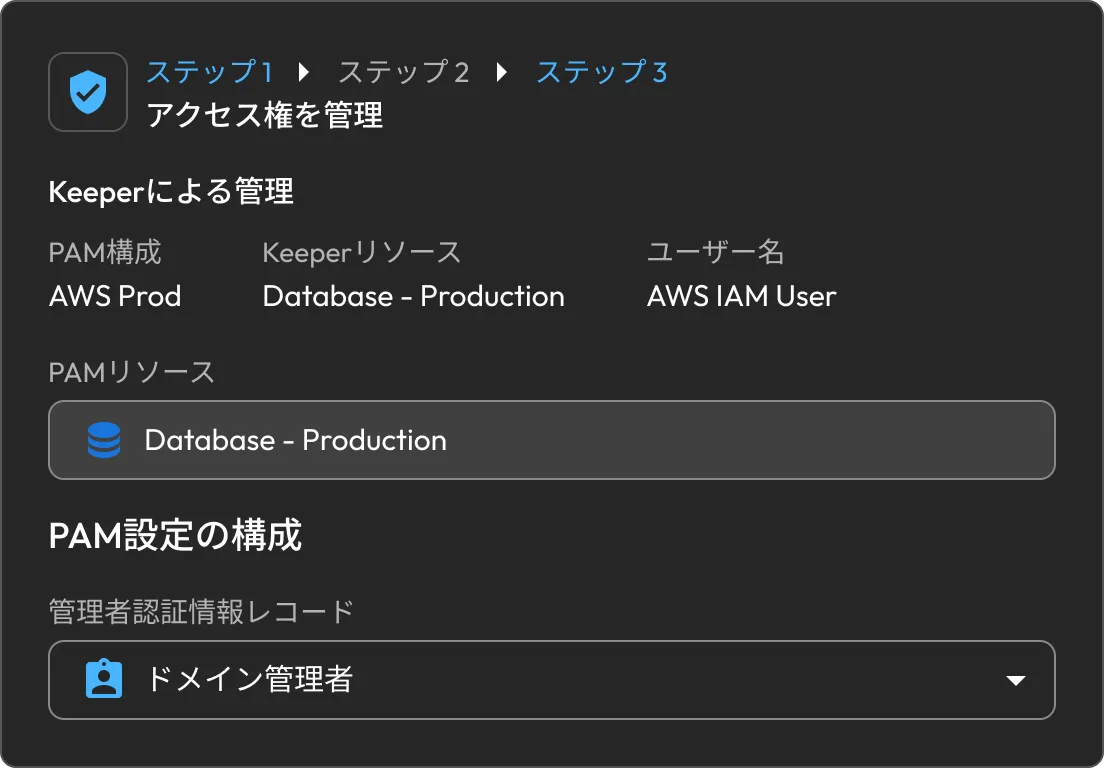
Keeper管理者が影響を受けたリソースをマッピングまたはオンボード。必要に応じてPAMユーザーレコードを紐付けることで、KeeperPAMの制御によって検出結果に対応できるようにします。
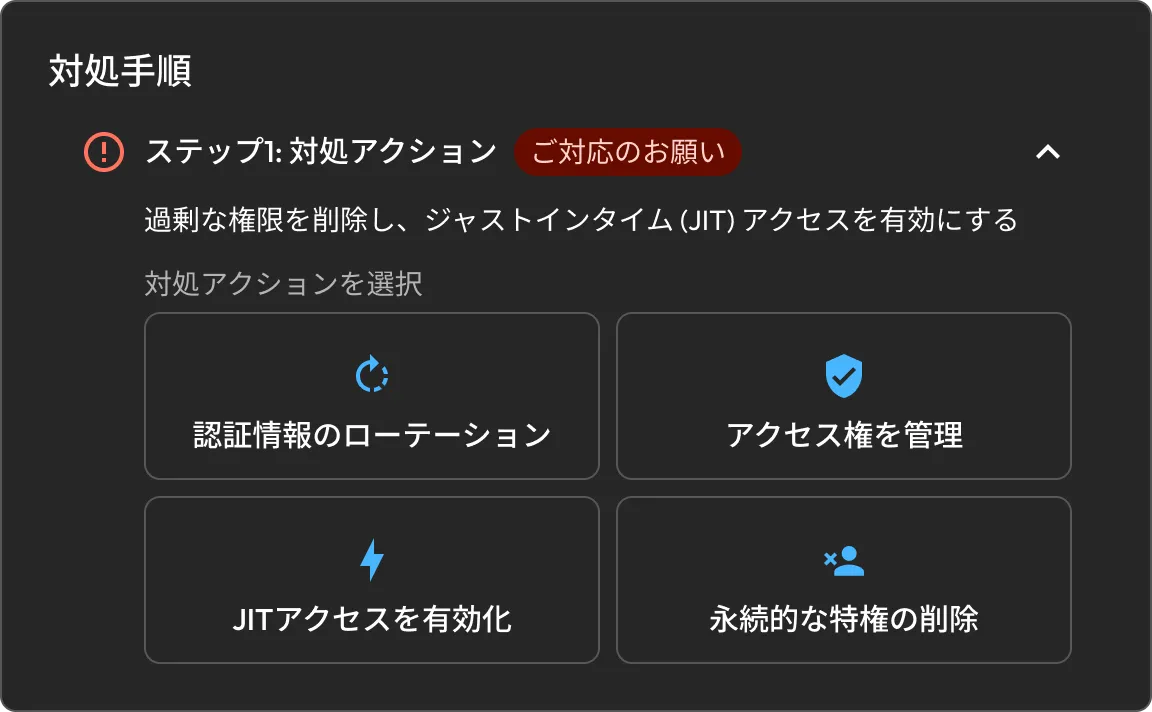
検出結果に適したアクションを選択。認証情報のローテーション、ゼロトラストセッションによるアクセス管理、JITアクセスの有効化、常時付与されている権限の削除などが可能で、複数のアクションの組み合わせも可能です。
アクションが処理されると、Keeperは検出結果を「解決済み」に更新。セキュリティチームが同じ修復記録を共有しているため、新しいステータスはTenable側にも自動的に反映されます。
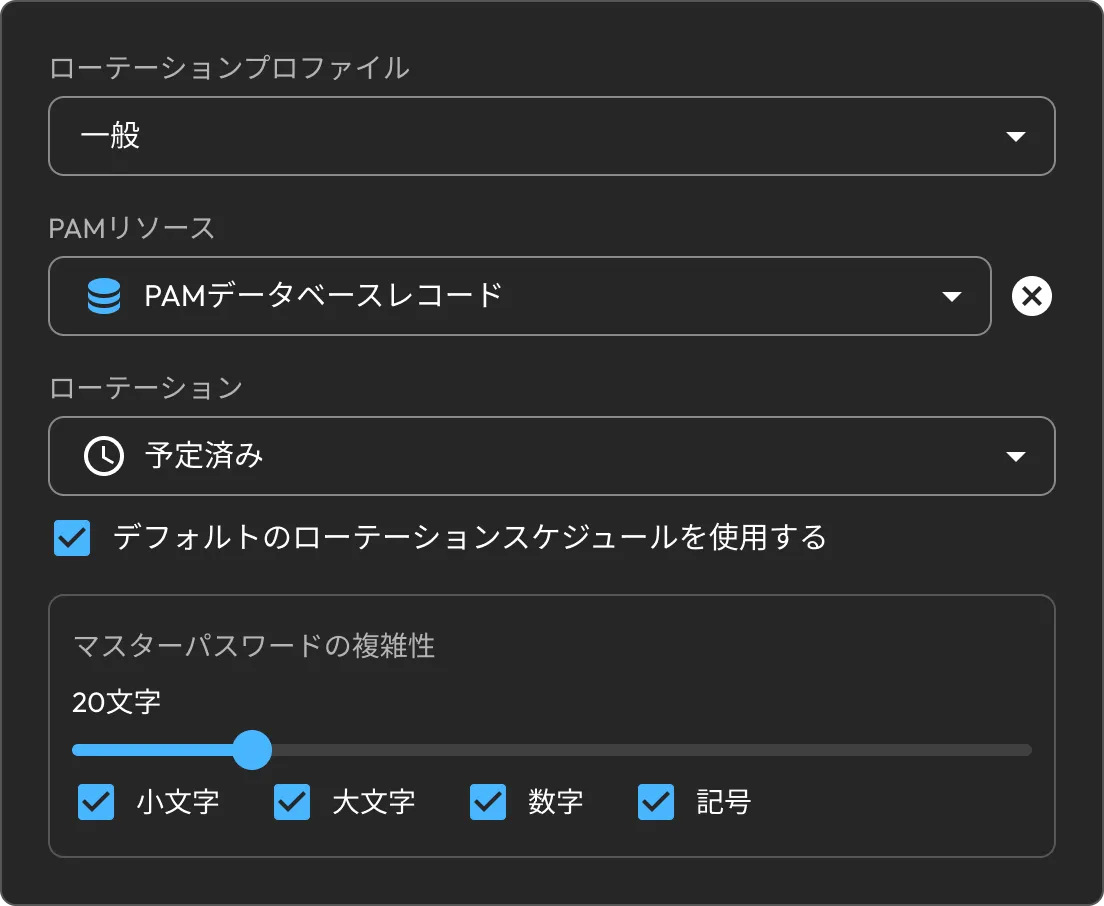
影響を受けた認証情報を必要に応じてローテーションし、新しい認証情報をKeeperボルトに安全に保管。即時対応ではパスワードの複雑さをカスタマイズでき、さらにスケジュールを設定することで認証情報を常に最新の状態に保てます。
オンボード済みのPAMユーザーに割り当てられているグループやロールを確認し、不要になったアクセス権を選択して、修復ワークフローから直接削除可能。
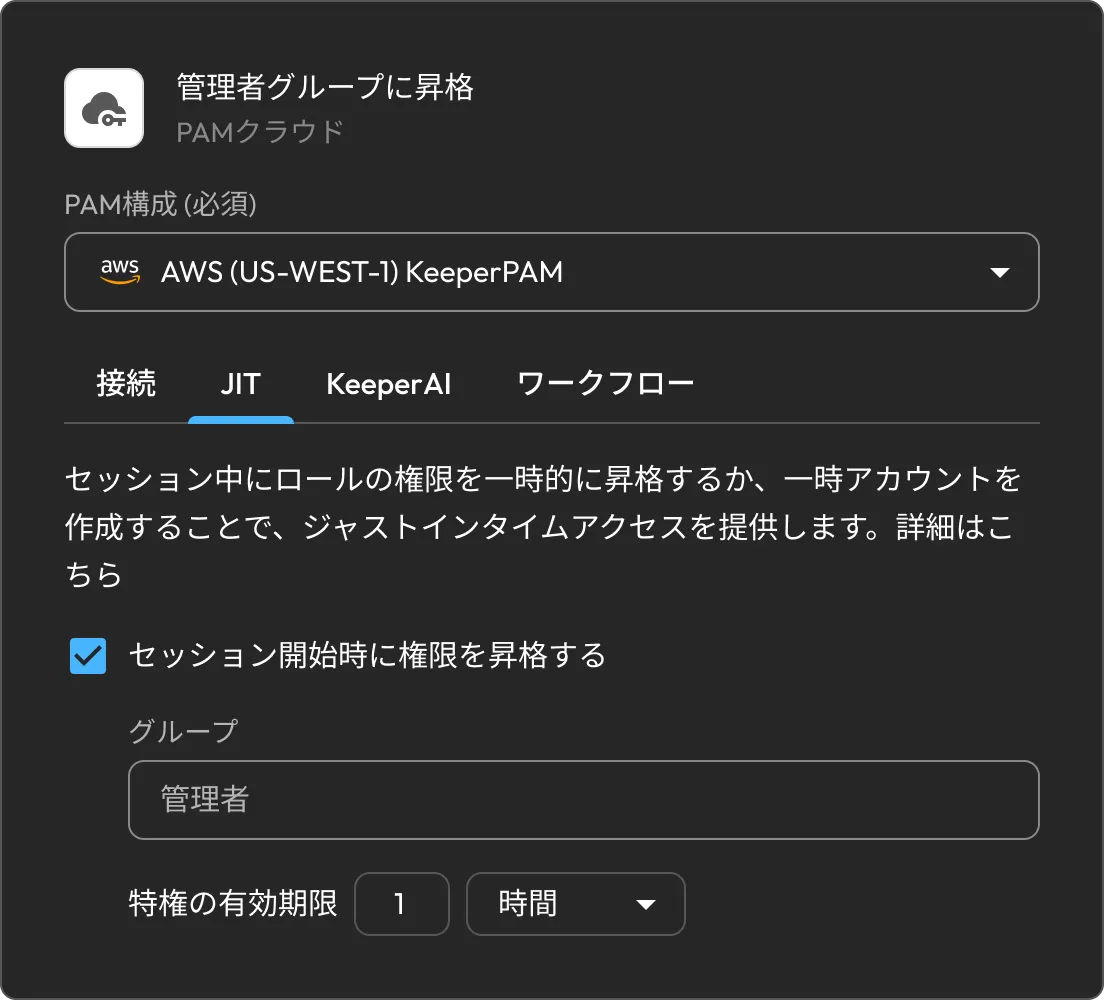
常時付与のアクセス権を、期限付きの権限に置き換え。Keeperは、承認された接続に限り、一時的なアカウントを作成したり、既存のアカウントを昇格したりできます。ワークフローでは、期間の制限、承認者の必須化、MFAの強制、記録のチェックイン、理由やチケット番号の記録が可能です。
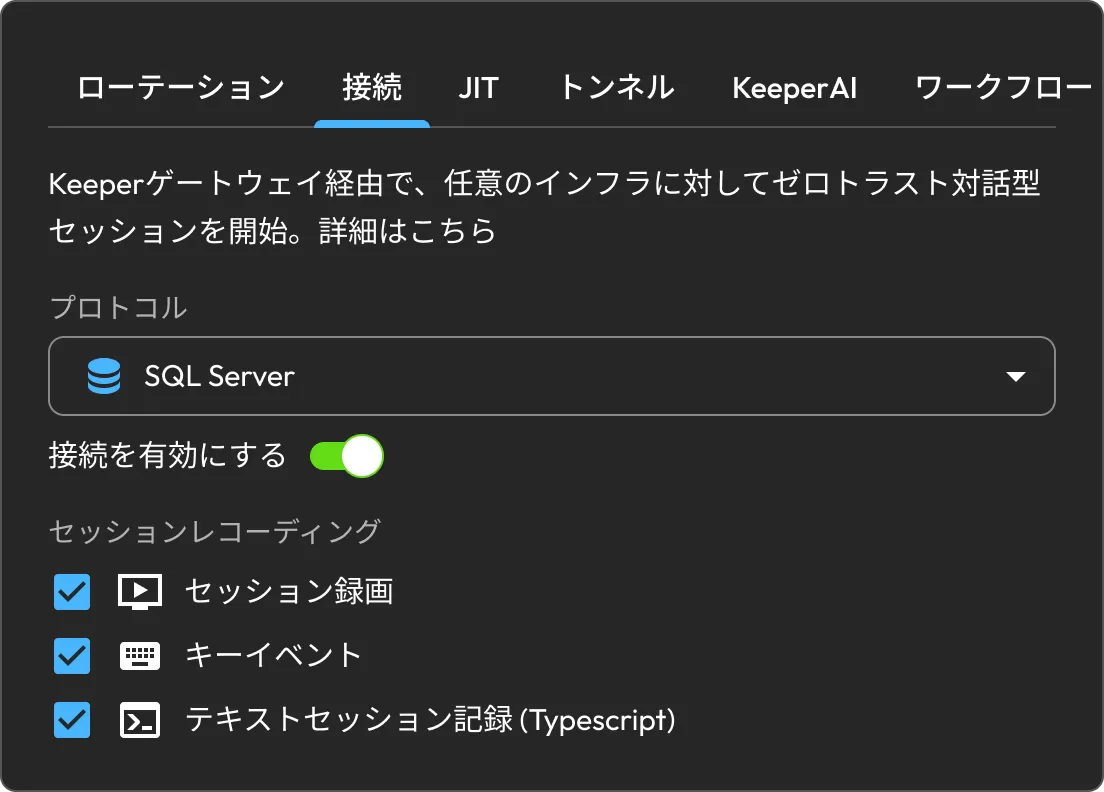
Keeperゲートウェイを経由して、ゼロトラストセッションで影響を受けたリソースへのアクセスを中継。ユーザーに認証情報を開示しません。接続は監査性を確保するために、画面録画、キーイベント記録、テキスト記録を設定できます。
検出結果を、適切なKeeperPAMレコード (PAMデータベース、マシン、ディレクトリ、リモートブラウザ、クラウド、ユーザー) にマッピング。クラウドIDが侵害された場合は、PAMユーザーを直接オンボードできます。
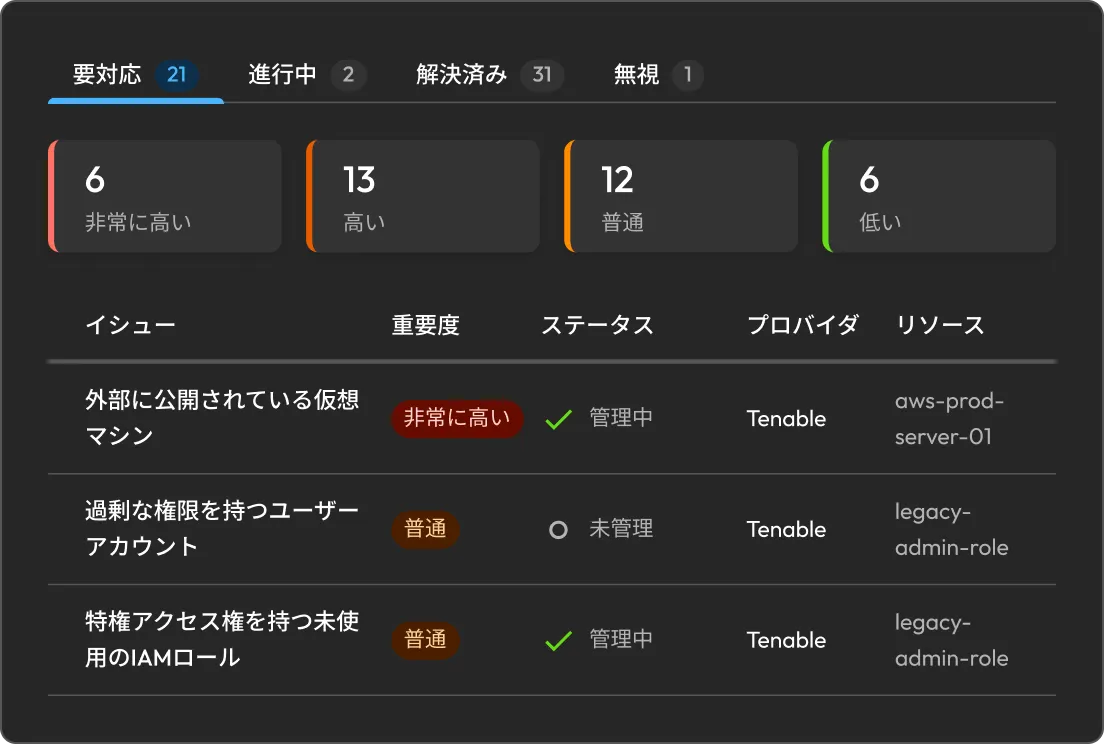
Tenableの検出結果を、深刻度やプロバイダのコンテキストを保持したまま1つの修復キューに集約。日付、深刻度、ステータス、タグでフィルタリングし、「要対応」から「解決済み」までの進捗を追跡できます。
Keeper Encrypterは、お客様の環境内でTenableのWebhookを受信。Keeperに到達する前に連携データを暗号化します。これにより、ワークフロー全体を通じてKeeperのゼロ知識アーキテクチャが維持されます。

Tenableは、チームがリスクを特定し優先順位を付けるためのコンテキストを明らかにします。Keeperはこのワークフローを拡張し、認証情報のローテーション、セッション管理、JITアクセスを含む統制された特権アクセスを実現します。ステータスを共有することで、セキュリティチームとPAMチームが同じ記録に基づいて作業できます。
認証情報のローテーション、リソースのオンボーディング、アクセス管理、JITアクセス、または常時付与の権限の削除によって対応できる、ID・アクセスに関する検出結果です。
Keeper Encrypterは、お客様の環境内でホストされるセルフホスト型のサービスで、Tenableからのwebhookを受信し、Keeperに送信する前に連携データを暗号化することで、ゼロ知識アーキテクチャを維持します。
各検出結果には、クラウドセキュリティ内で「進行中」「解決済み」「無視」「失敗」のいずれかのステータスが付与されます。管理者は現在の状態を確認し、必要に応じてアクションを再試行したり、別の修復方法を選択したりできます。
チャットサポートを利用する場合、Cookie を有効にしてください。