Passwortverwaltung für soziale Medien

Secure your enterprise social media accounts

Der Passwortmanager für Unternehmen von Keeper schützt die Social-Media-Konten Ihres Unternehmens mit zentraler Kontrolle, sicherer Freigabe von Zugangsdaten und vollständiger Auditierbarkeit.
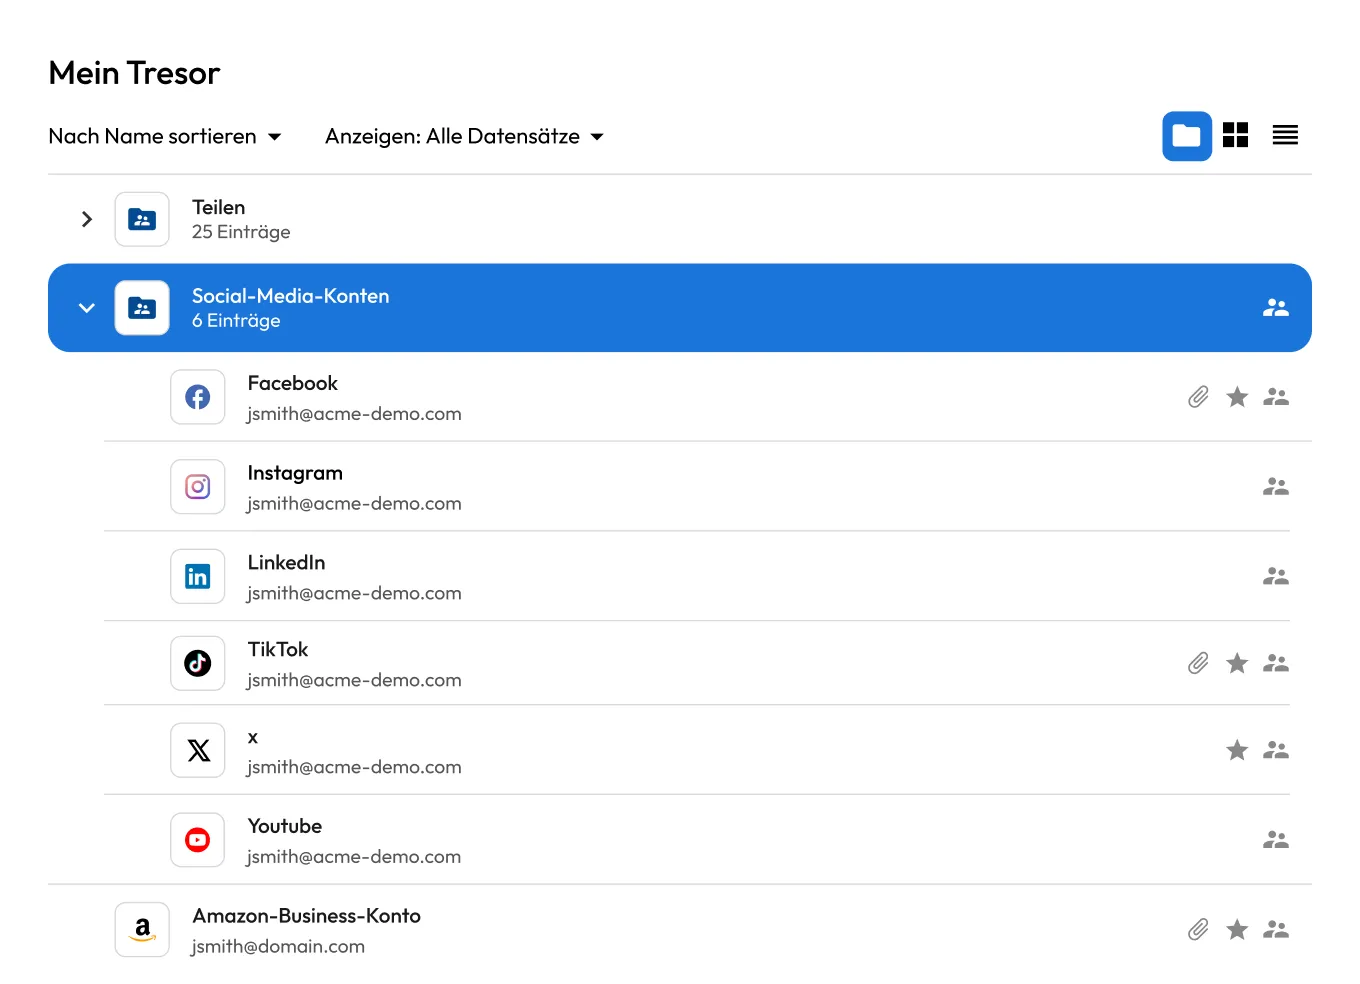
Keeper-Tresor mit Zugangsdaten für Facebook, Instagram, LinkedIn, TikTok, X und YouTube in einem geteilten Ordner für Social-Media-Konten für die sichere Passwortverwaltung sozialer Medien.

Warum Passwortverwaltung für soziale Medien wichtig ist

Verhindert Kontoübernahmen

Unternehmenseigene Social-Media-Konten sind häufige Ziele für Credential Stuffing, Phishing und Social Engineering. Ein einziges kompromittiertes Konto kann zu unautorisierten Beiträgen, Markenschäden und dem Verlust des Vertrauens der Zielgruppe führen, oft innerhalb von Minuten nach dem Verstoß. Die Zentralisierung von Zugangsdaten in einem verschlüsselten Tresor und die Durchsetzung starker, einzigartiger Passwörter verringern dieses Risiko erheblich.

Schützt den Markenruf

Unautorisierte oder böswillige Social-Media-Beiträge können die Glaubwürdigkeit einer Marke auf eine Weise schädigen, die nur schwer rückgängig zu machen ist. Die Absicherung des Zugriffs stellt sicher, dass sich nur autorisierte Benutzer anmelden und Inhalte im Namen des Unternehmens veröffentlichen können.

Kontrolliert, wer Zugriff hat

Marketingteams, Agenturen und Auftragnehmer benötigen häufig gemeinsamen Zugriff auf Social-Media-Konten des Unternehmens. Ohne angemessene Kontrollen verlieren Unternehmen den Überblick darüber, wer sich anmelden kann, welche Aktionen Personen ausführen können und ob ehemalige Mitarbeiter oder Auftragnehmer noch Zugriff haben.

Wie Keeper Social-Media-Konten in großem Umfang schützt

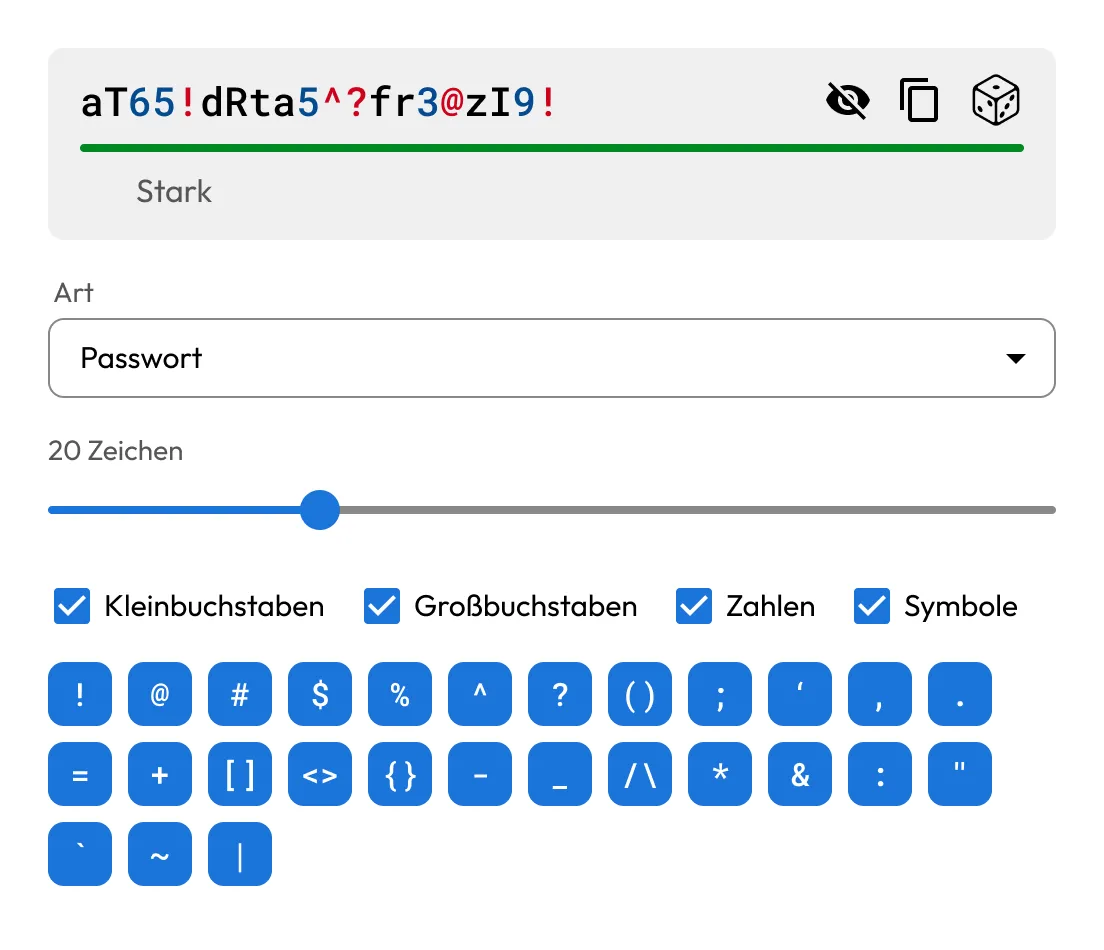
Der Keeper-Passwortgenerator erstellt ein starkes 20-stelliges Passwort unter Verwendung von Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen für sichere Social-Media-Konten.

Zentralisiert, generiert und sichert Zugangsdaten

Speichern Sie alle Zugangsdaten für Social-Media-Konten in einem verschlüsselten Tresor mit Zero-Knowledge. Jedes Konto verwendet sichere, einzigartige Passwörter, die mit dem integrierten Passwortgenerator von Keeper erstellt werden, wodurch eine Wiederverwendung verhindert wird.

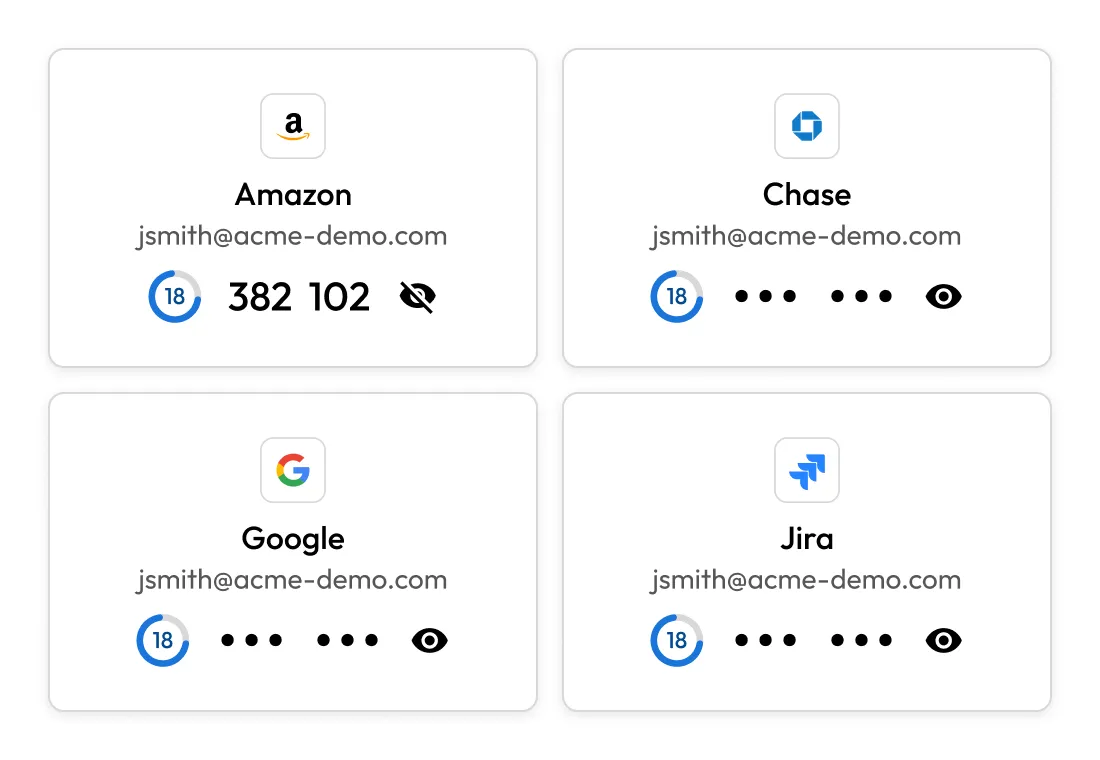
Keeper-Tresorkarten für Amazon, Chase, Google und Jira zeigen integrierte 2FA-Codes an, was die sichere Speicherung und Verwaltung von 2FA zusammen mit Kontozugangsdaten veranschaulicht.

Teilt TOTP-Codes und Passkeys

Keeper speichert die mit jedem Konto verknüpften TOTP-Codes und Passkeys und teilt sie sicher mit allen, die Zugriff haben. Jedes autorisierte Teammitglied kann den Anmeldecode generieren oder sich mit dem Passkey über den eigenen Tresor authentifizieren, ohne dass der Kontoinhaber online sein oder sein Gerät aushändigen muss.

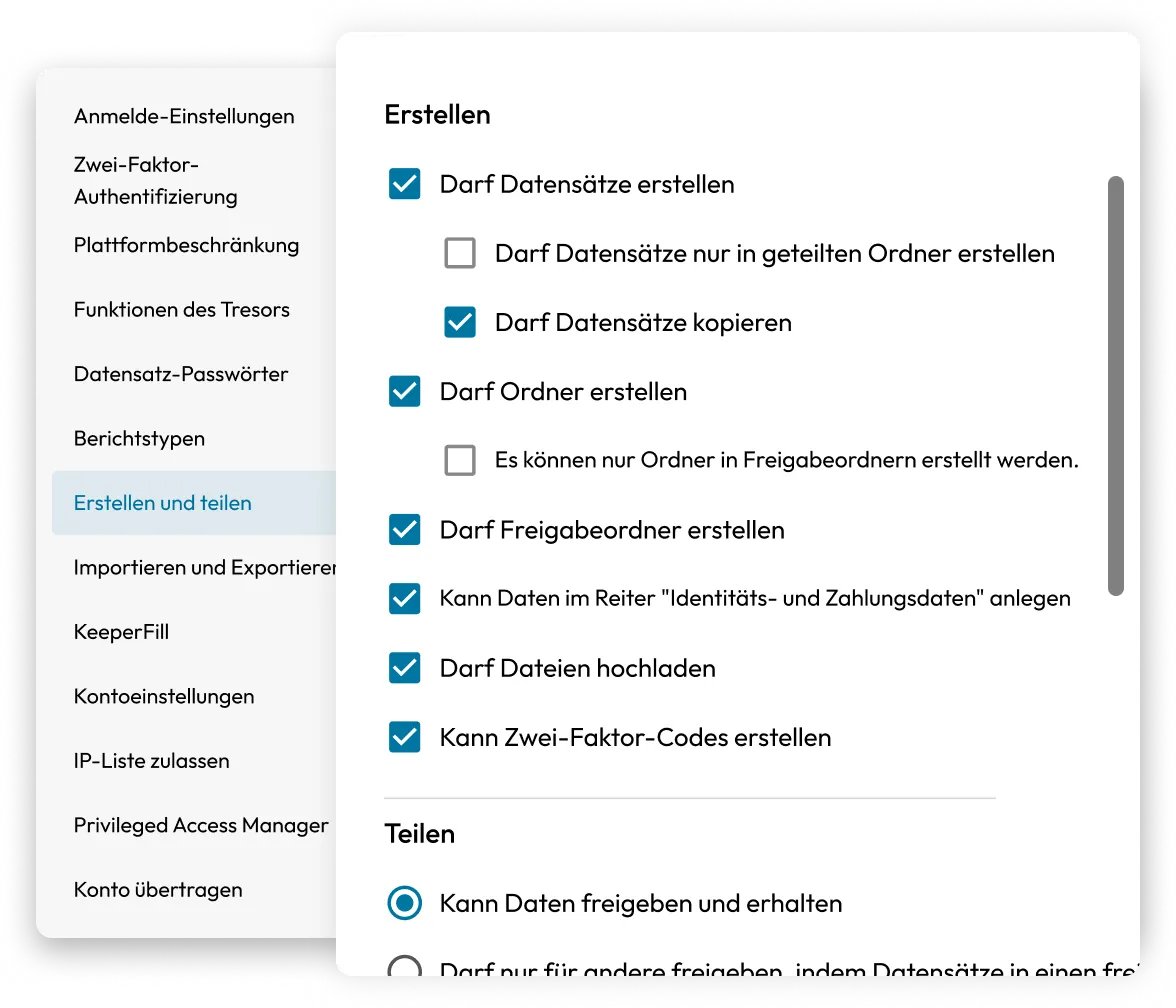
Keeper-Admineinstellungen zeigen granulare Kontrollen zum Erstellen und Teilen von Tresordatensätzen, Ordnern, Dateien und 2FA-Codes.

Erzwingt rollenbasierte Zugriffskontrollen (RBAC)

Administratoren legen fest, wer auf die einzelnen Konten zugreifen kann – basierend auf Rolle, Team oder Projekt. Zugangsdaten werden über KeeperFill eingefügt, sodass sich Benutzer authentifizieren können, ohne jemals das zugrunde liegende Passwort zu sehen.

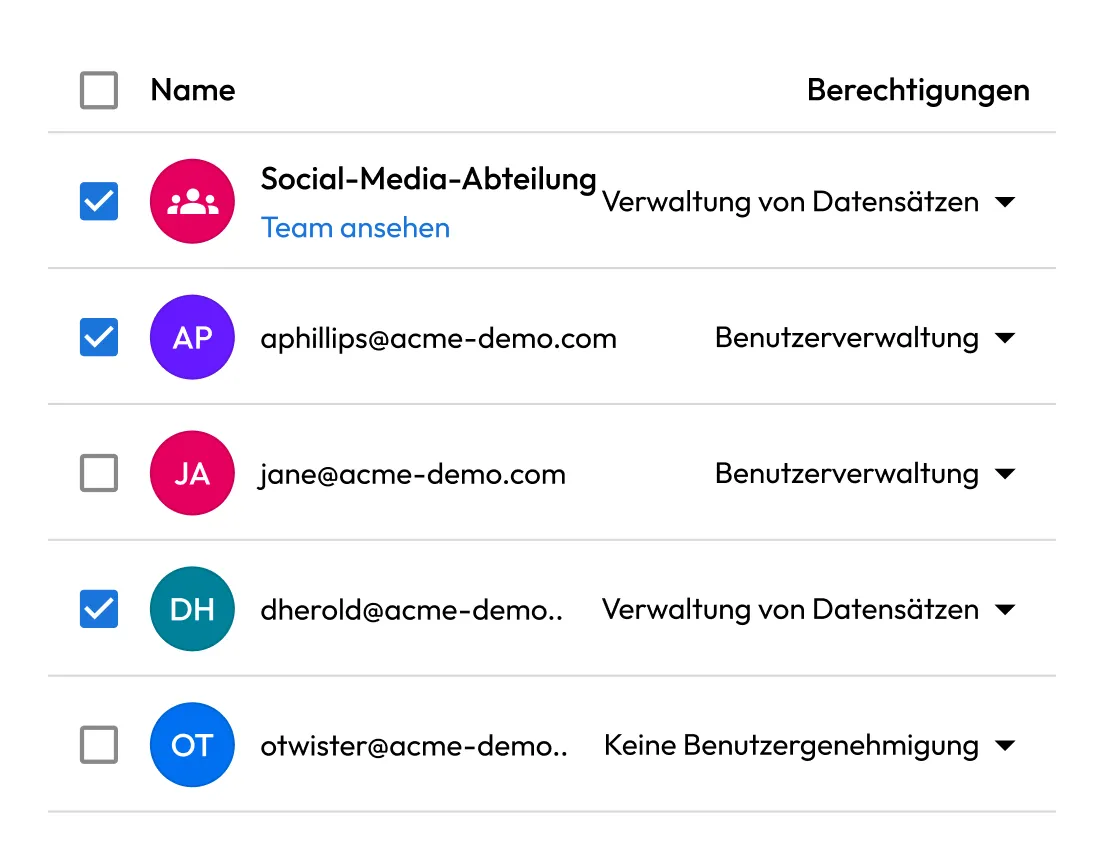
Berechtigungen für geteilte Ordner in Keeper, die ein Social-Media-Team und einzelne Benutzer mit rollenbasierten Zugriffsrechten zur Verwaltung von Datensätzen, zur Verwaltung von Benutzern oder ohne Berechtigungen anzeigen.

Ermöglicht sicheres Teilen über Teams hinweg ohne Offenlegung

Teams, Agenturen und Dritten kann Zugriff auf Konten gewährt werden, ohne das Passwort direkt weiterzugeben. Zugriffsberechtigungen können so eingestellt werden, dass sie automatisch ablaufen, wenn ein Projekt oder Auftrag endet, sodass der Zugriff für Auftragnehmer nicht bestehen bleibt.

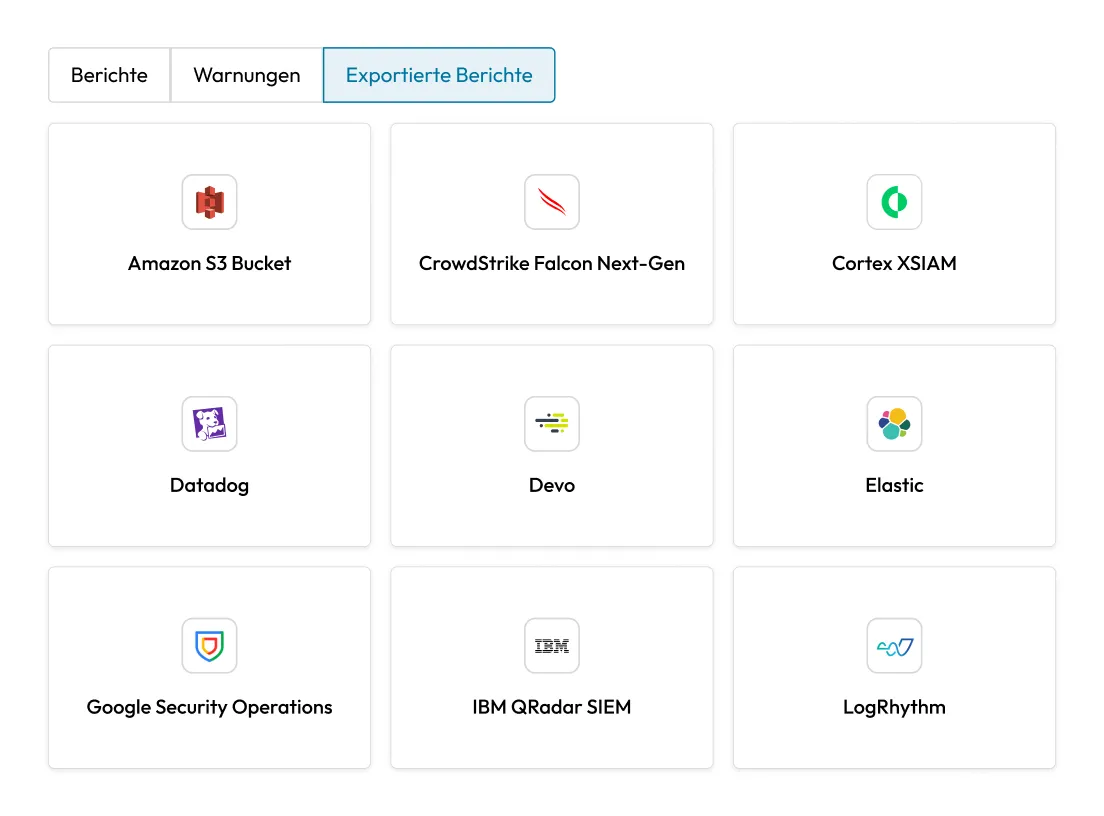
Keeper-Einstellungen für die externe Protokollierung zeigen Integrationen mit SIEM- und Sicherheitsplattformen, darunter Amazon S3, CrowdStrike, Cortex XSIAM, Datadog, Devo, Elastic, Google Security Operations, IBM QRadar und LogRhythm.

Bietet volle Transparenz und unterstützt Compliance

Jede Anmeldung, jede Zugriffsanfrage und jede Änderung von Zugangsdaten wird mit einem Zeitstempel und einer Benutzeridentität protokolliert. Audit-Protokolle können für eine zentrale Überwachung auf SIEM-Plattformen exportiert und zur Erfüllung von Compliance-Anforderungen verwendet werden. Administratoren verfügen über eine vollständige Übersicht darüber, wer wann auf welches Konto zugegriffen hat.

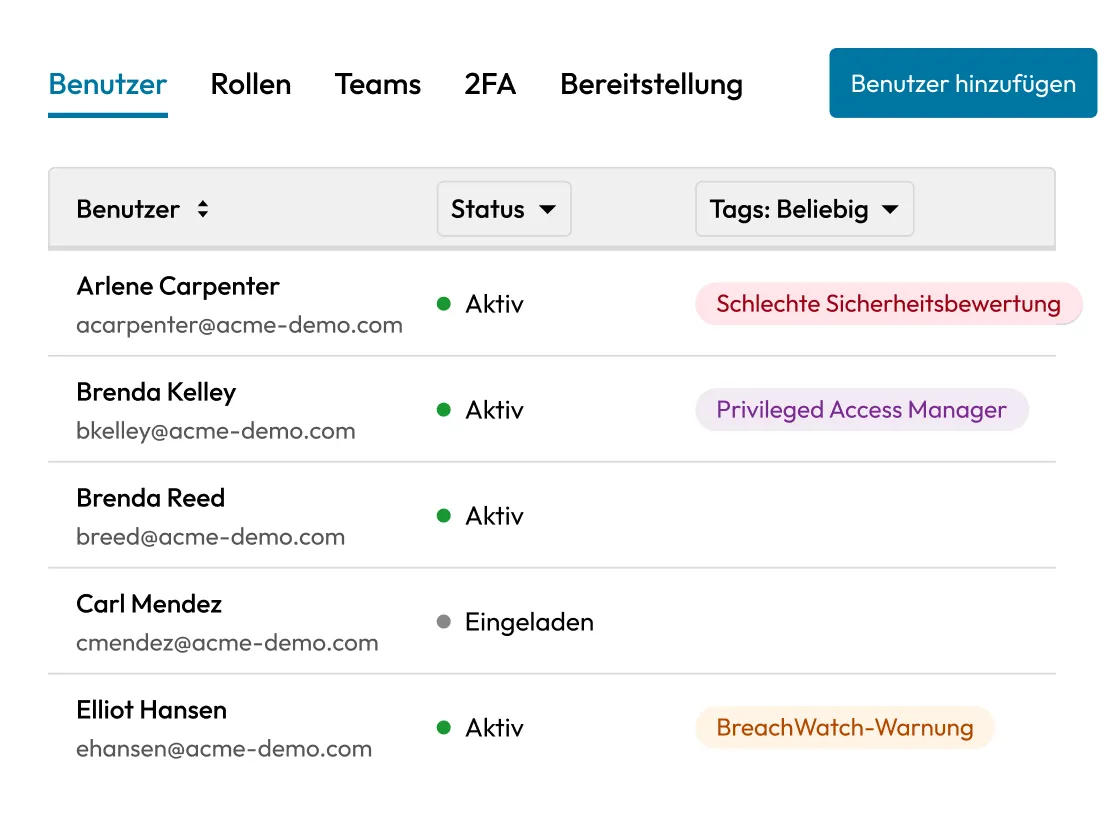
Die zentrale Admin-Konsole von Keeper zeigt Unternehmensbenutzer mit Kontostatus und Sicherheitskennzeichnungen an, darunter „Schlechter Sicherheitswert“, „Privileged Access Manager“ und „BreachWatch-Warnung“.

Vereinfacht das Onboarding und Offboarding

Neue Teammitglieder erhalten innerhalb weniger Minuten Zugriff. Wenn jemand das Unternehmen verlässt oder die Rolle wechselt, wird der Zugriff sofort über die Admin-Konsole entzogen. Für vollständige Sicherheit beim Offboarding sollten Zugangsdaten zusammen mit dem Entzug des Zugriffs auf den Tresor rotiert werden. Der Passwortgenerator von Keeper macht dies zu einem einstufigen Prozess.

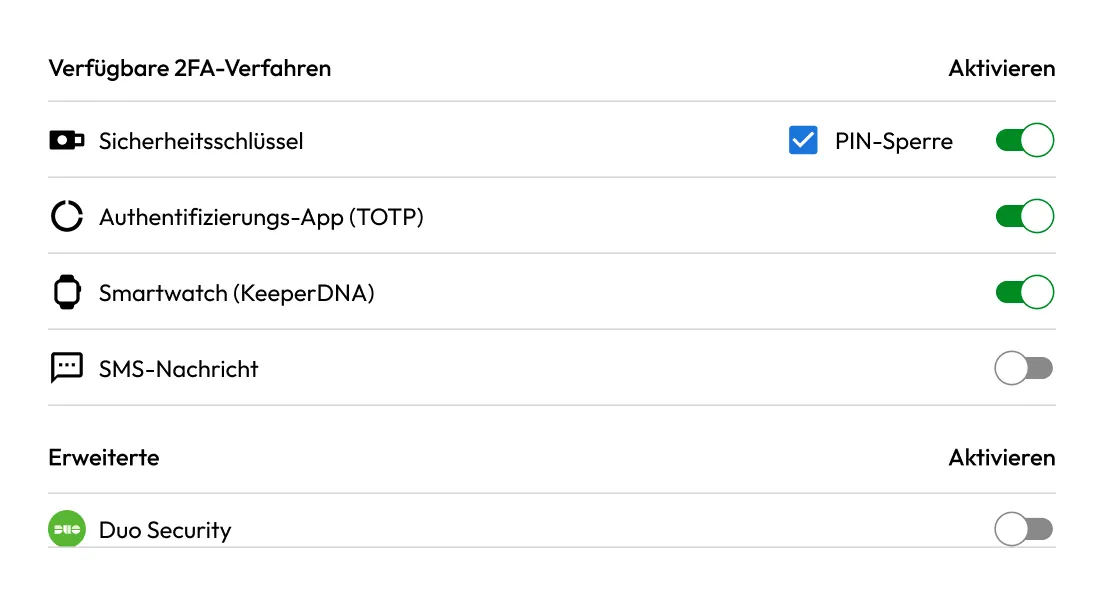
2FA-Einstellungen in Keeper zeigen aktivierte Sicherheitsschlüssel, Authentifizierungs-Apps und KeeperDNA-Smartwatch-Authentifizierung mit zusätzlichen Optionen für Textnachrichten und Duo Security.

Verstärkt die Authentifizierung mit MFA

Multi-Faktor-Authentifizierung (MFA) schützt Social-Media-Konten vor unbefugtem Zugriff, selbst wenn ein Passwort kompromittiert ist. Keeper speichert diese MFA-Codes im selben Tresor wie das Konto, sodass durch die Aktivierung von MFA keine separate Authentifizierungs-App entsteht, die Ihr Team verwalten oder synchron halten muss.

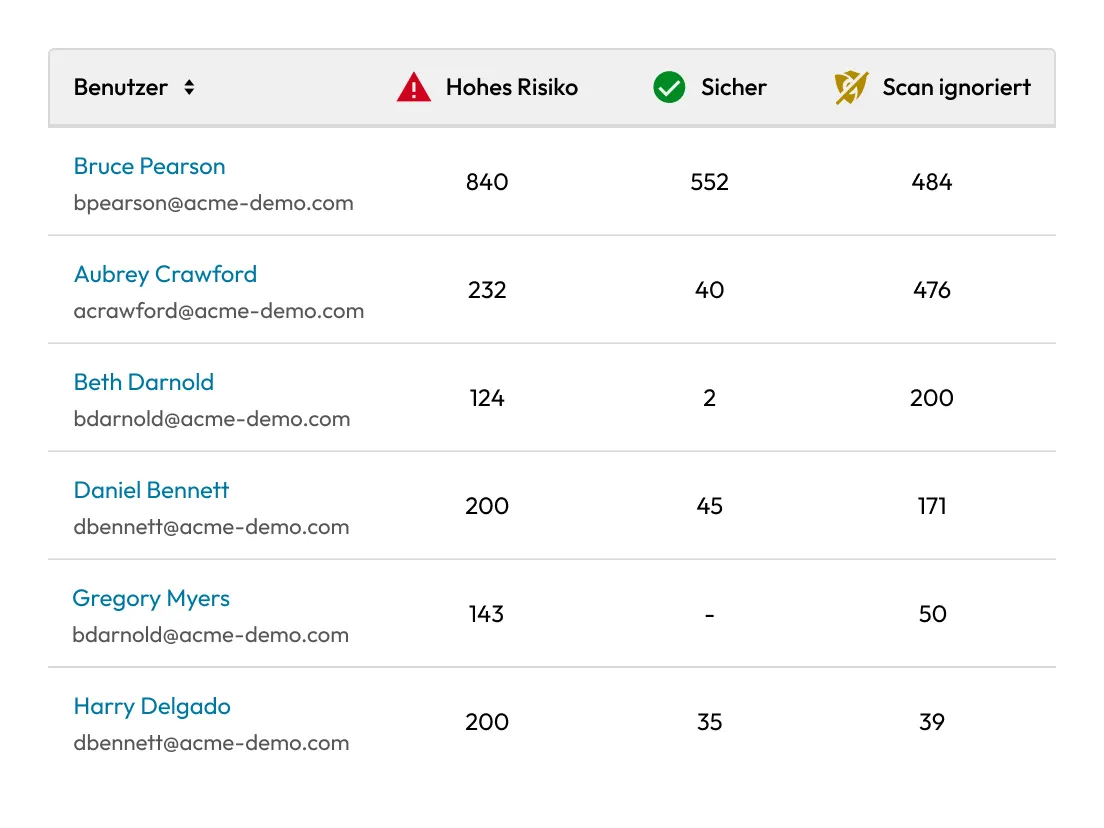
Der Keeper-Sicherheitsbericht, der Benutzer mit der Anzahl hochriskanter, bestandener und ignorierter Passwort-Scans auflistet und Administratoren dabei hilft, Konten zu identifizieren, die besondere Aufmerksamkeit hinsichtlich der Sicherheit erfordern.

Erkennt kompromittierte Zugangsdaten mit Darknet-Überwachung

BreachWatch® von Keeper überwacht kontinuierlich das Dark Web auf gespeicherte kompromittierte Zugangsdaten. Wenn ein Mitarbeiter ein Passwort wiederverwendet, das bei einer bekannten Sicherheitsverletzung offengelegt wurde, benachrichtigt Keeper sowohl den Mitarbeiter als auch Administratoren, sodass Zugangsdaten sofort aktualisiert werden können.

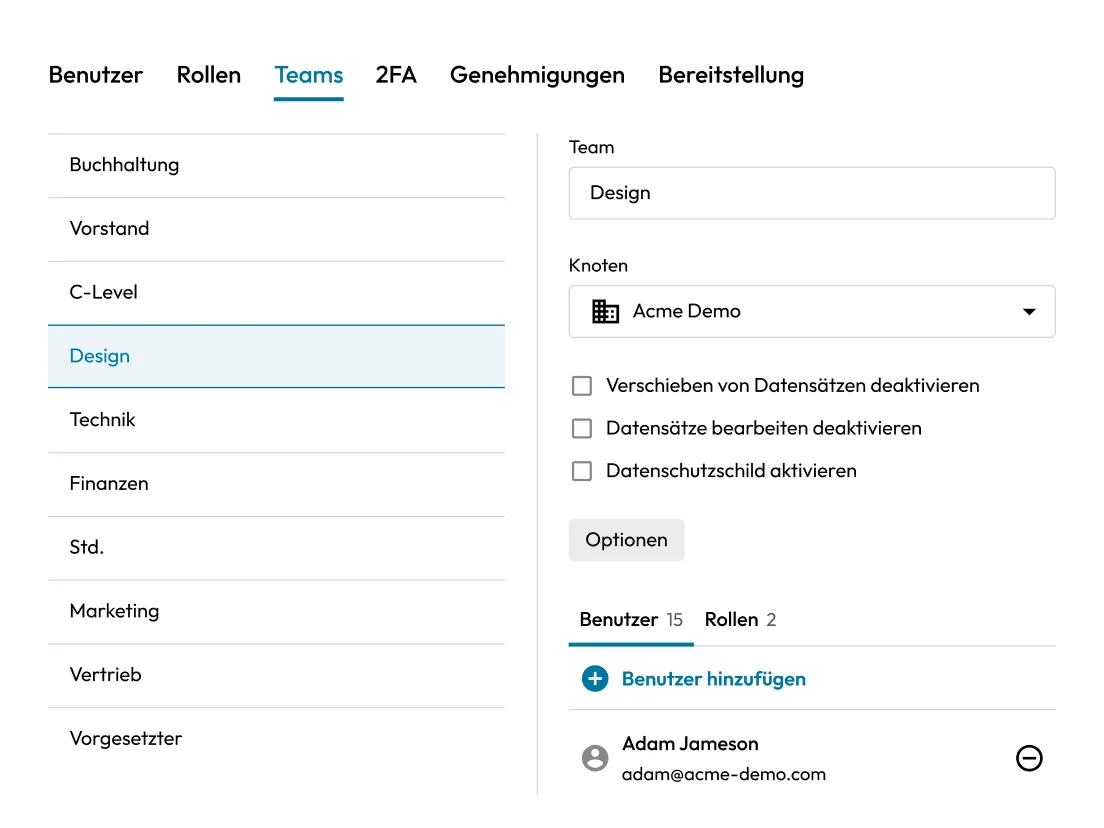
Die zentrale Admin-Konsole von Keeper zeigt die Teameinstellungen mit dem ausgewählten Design-Team, einschließlich Benutzer- und Rollenzuweisungen, Knotenkonfiguration und Sicherheitskontrollen auf Teamebene.

Erweitert die Sicherheit über native Plattformkontrollen hinaus

Einige Social-Media-Plattformen bieten keine Mehrbenutzer-Zugriffskontrollen oder granularen Berechtigungseinstellungen. Keeper ermöglicht sicheres Teilen, berechtigungsbasierten Zugriff und eine zentrale Übersicht für Konten, denen native Funktionen zur Teamverwaltung fehlen.

So schützen Sie Social-Media-Konten mit Keeper

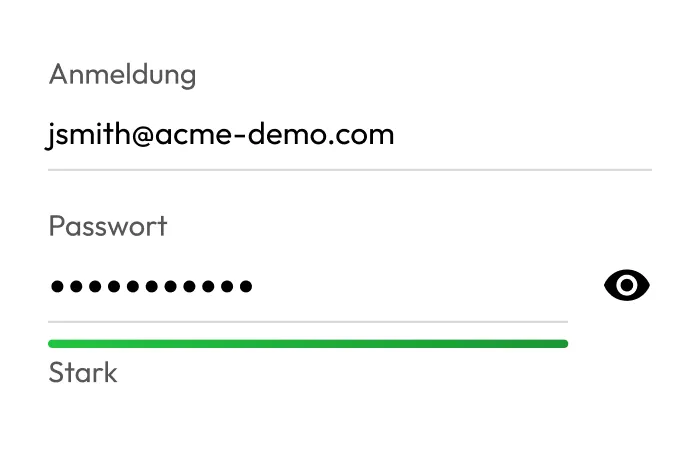
Keeper-Datensatz mit einer E-Mail-Adresse und einem maskierten Passwort mit einer starken Passwortsicherheitsbewertung.

Social-Media-Zugangsdaten zum Tresor hinzufügen

Speichern Sie die Zugangsdaten jedes Kontos als einen Tresordatensatz. Der Passwortgenerator von Keeper erstellt ein starkes, einzigartiges Passwort für jedes Konto.

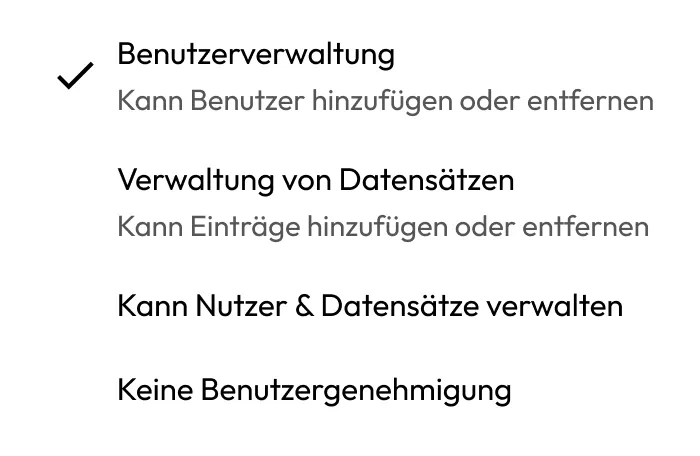
Menü für Keeper-Berechtigungen mit Optionen zur Verwaltung von Benutzern und Datensätzen, zur Verwaltung beider oder zur Zuweisung keiner Benutzerberechtigungen.

Zugriff nach Rolle oder Team zuweisen

Verwenden Sie geteilte Ordner, um Konten nach Marke, Plattform oder Region zu gruppieren, und weisen Sie dann dem entsprechenden Team, der Agentur oder Einzelperson Zugriff zu. Legen Sie Berechtigungen fest, um zu steuern, ob Benutzer Zugangsdaten anzeigen, bearbeiten oder teilen können.

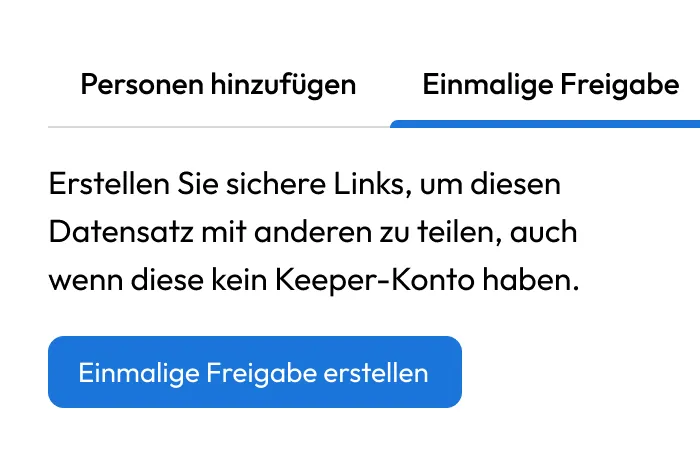
Die einmalige Freigabefunktion von Keeper ermöglicht es, einen sicheren Link zu erstellen, über den ein Tresordatensatz an beliebige Personen weitergegeben werden kann – auch an Personen, die kein Keeper-Konto besitzen.

Sichere Freigabe aktivieren

Geben Sie den Zugriff für externe Agenturen oder Auftragnehmer mithilfe einer zeitlich begrenzten Freigabe frei. Empfänger authentifizieren sich über Keeper und greifen über KeeperFill auf das Konto zu.

Häufig gestellte fragen

Wie sichert Keeper geteilte Social-Media-Konten?

Zugangsdaten werden in einem verschlüsselten Zero-Knowledge-Tresor gespeichert und über das berechtigungsbasierte Freigabemodell von Keeper geteilt, wobei sich Benutzer über KeeperFill bei Konten authentifizieren. Das Passwort wird automatisch eingefügt und niemals angezeigt. Der Zugriff kann nach Rolle beschränkt, auf ein bestimmtes Ablaufdatum festgelegt und über die Admin-Konsole sofort widerrufen werden.

Kann Keeper den Zugriff auf Konten sofort entfernen?

Ja, Administratoren können den Zugriff auf den Tresor sofort über die Admin-Konsole widerrufen. Für vollständige Sicherheit sollten beim Offboarding auch die Zugangsdaten rotiert werden. Der Passwortgenerator und das automatische Ausfüllen von Keeper machen dies zu einem schnellen, einstufigen Prozess, der sicherstellt, dass ein ehemaliger Mitarbeiter nicht auf das Konto zugreifen kann, selbst wenn er sich das Passwort an anderer Stelle notiert hat.

Unterstützt Keeper SSO und MFA zur Absicherung von Social-Media-Konten?

Keeper lässt sich in SAML 2.0-kompatible Identitätsanbieter (IdPs) integrieren, um Single Sign-On (SSO) für den Tresorzugriff zu ermöglichen, und setzt MFA auf Tresorebene durch. Das bedeutet, dass sich Teammitglieder über Ihren bestehenden Identitätsanbieter authentifizieren, um auf ihren Keeper-Tresor zuzugreifen, in dem Social-Media-Zugangsdaten gespeichert und sicher eingefügt werden. MFA kann mithilfe der integrierten TOTP-Speicherung von Keeper auch für einzelne Social-Media-Konten konfiguriert werden.

Ist Keeper für Marketing-Teams schwer bereitzustellen?

Nein. Keeper ist so konzipiert, dass es einfach zu bedienen und schnell bereitzustellen ist, und erfordert keine technischen Fachkenntnisse. Marketing- und PR-Teams können vorhandene Zugangsdaten importieren, Konten in geteilten Ordnern organisieren und den Zugriff in weniger als einer Stunde sicher freigeben. Für die tägliche Nutzung ist keine IT-Beteiligung erforderlich.

Einverständnis zur Cookie-Nutzung widerrufenWir schätzen Ihre Privatsphäre

Wir verwenden Cookies auf unserer Website, um Ihnen das beste Browser-Erlebnis zu bieten, personalisierte Anzeigen zu unseren Produkten und Inhalten zu bieten und den Website-Datenverkehr zu analysieren. Um mehr zu erfahren, lesen Sie bitte unsere Datenschutzrichtlinie.

Für die kostenlose Testversion anmelden

Jetzt kaufen