

Akeyless
平台方法
KeeperPAM® 是一个云原生特权访问管理平台,在单一界面中整合企业密码管理、机密管理、特权会话管理和端点特权管理。它是一个统一的身份安全平台,可通过同一个 Keeper 保管库管理人类、机器、非人类身份和 AI 智能体的访问,并针对每个特权会话提供实时 AI 驱动的威胁检测。Keeper 入选 2025 年 Gartner® 特权访问管理魔力象限™。
根据公开资料,Akeyless 是一个主要围绕机器身份和机密管理构建的身份安全平台。它将机密管理、证书生命周期管理、密钥管理和安全远程访问整合到一个控制平面中,重点面向 DevOps、多云基础设施和 AI 智能体身份。
架构与加密
Keeper 采用零知识、零信任架构。所有加密和解密均在客户端完成,采用 AES-256、PBKDF2 和椭圆曲线加密(ECC)。Keeper 的服务器仅存储密文。
Keeper 将加密机密信息存储在云端,并通过轻量级 Keeper Gateway 代理访问;该网关仅需通过 443 端口建立出站连接。
Keeper 还推出了抗量子密码技术,作为额外的加密层。
Akeyless 采用基于专利分布式片段密码技术(DFC)构建的无保管库架构。DFC 不存储完整的加密密钥,而是将密钥材料拆分为片段,分布在不同地区和提供商之间;完整密钥永远不会被重新组合。
借助可选的客户持有分片,Akeyless 无法解密客户机密信息,从而实现零知识模式。Akeyless 还提供混合后量子加密。
面向 DevOps 的机密管理
Keeper Secrets Manager 是一款完全基于云端的零知识解决方案,用于保护基础设施机密信息,包括 API 密钥、数据库密码、证书和访问密钥。它支持静态和动态机密信息、自动密码轮换,并通过 Commander CLI 和开发者 SDK 原生集成 GitHub Actions、GitLab、Jenkins、Kubernetes、Terraform、Ansible 和 Docker。
Keeper Universal Secrets Sync 会自动将轮换后的机密信息分发至 AWS Secrets Manager、Azure Key Vault 和 Google Cloud Secret Manager,从而消除凭据漂移。
Akeyless 支持静态、动态和短期机密信息,并提供自动轮换、即时(JIT)访问以及将机密信息注入 CI/CD 管道和 IDE 的功能。其通用机密连接器和多保管库治理(“自带保管库”)功能让团队能够通过单一控制平面管理 HashiCorp Vault、AWS Secrets Manager 和 Azure Key Vault 等外部机密存储,无需迁移底层机密信息。
动态机密与零常设特权
KeeperPAM 支持动态、临时凭据预配和即时访问。用户可以获取会话结束后自动轮换的临时凭据,通过连接模板访问资源而无需查看凭据,或使用支持动态角色提升的临时账户预配功能。
通过限时访问以及在撤销访问后自动轮换,可减少常设特权。
Akeyless 会生成动态的即时凭据,这些凭据仅在会话期间存在,且绝不会被存储。机器和工作负载使用其原生云身份(AWS IAM 角色、Azure 托管标识、GCP 服务账号)进行身份验证,从而实现无机密访问。
特权会话管理与录制
KeeperPAM 为 SSH、RDP、VNC、数据库和远程浏览器会话提供全面的特权会话管理和端到端安全会话录制。录制内容使用每个会话独有的密钥在本地进行加密和解密。
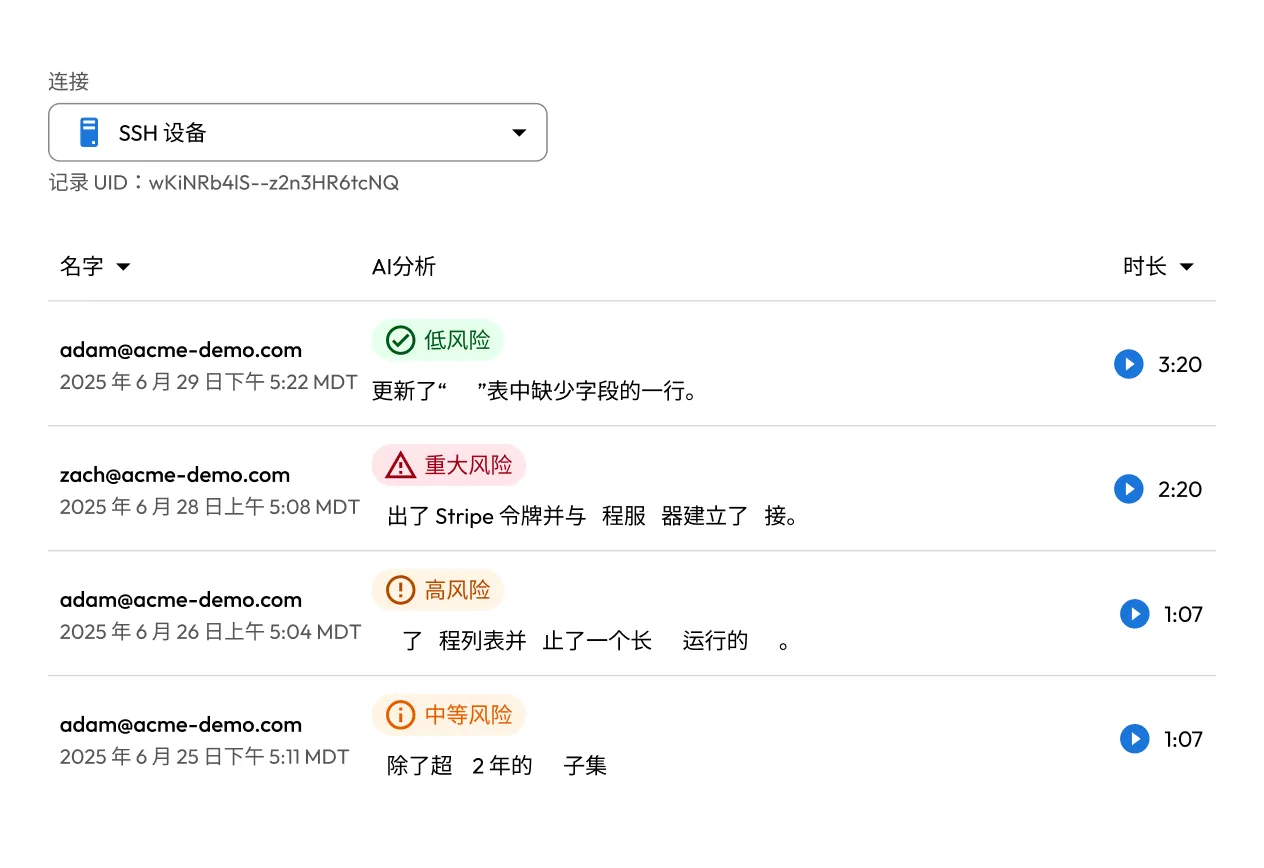
KeeperAI® 提供实时 AI 驱动的威胁检测功能,可分析会话活动、按风险等级进行分类,并在检测到可疑活动时自动终止会话。
Akeyless 提供安全远程访问,支持无密码即时访问基础设施,并记录会话活动。其侧重点在于无凭据的基础设施访问,而非跨所有协议的完整会话录制和回放,因此审计可能更加困难。
AI 与威胁检测
KeeperAI 针对每个特权会话提供实时 AI 原生威胁检测,按风险等级对用户操作进行分类,并在检测到高风险活动时自动终止会话。所有处理均在客户环境中进行,KeeperAI 兼容任何兼容 OpenAI 的 LLM 提供商。
KeeperPAM 还可以管理非人类身份(NHI)的访问,并支持组织通过其统一控制平面保护 AI 智能体。管理员可以全面了解其环境中的 AI 智能体数量,以及每个智能体正在执行的工作负载数量。
Akeyless AI Agent Identity Security 通过无机密访问保护自主 AI 智能体,而 Akeyless Jarvis/AI Insights 则提供自然语言身份智能。
Akeyless 的 AI 重点在于保护和治理机器身份及智能体身份,而非实时会话威胁检测和自动响应。
证书和密钥管理
Keeper 专注于机密信息、密码和特权访问。证书可以作为机密信息存储在 Keeper Secrets Manager 中并进行管理,Keeper 还可与外部 KMS 和 PKI 系统集成。
Akeyless 可自动执行证书签发、续订和 PKI 管理,并提供加密即服务、令牌化以及集成 HSM 的多云 KMS。
人类密码管理
密码管理是 Keeper 的基础功能之一。除了通过零知识加密存储密码、通行密钥、TOTP 代码、安全文件和自定义记录外,Keeper 还提供安全密码共享、精细的基于角色的访问控制(RBAC)、强制执行策略、加密记录和文件夹共享、与任何 SAML 2.0 身份提供商的 SSO 集成、SCIM 和 Active Directory 预配、BreachWatch® 暗网监控,以及包含合规性和审计报告的风险管理仪表板。
Akeyless 提供企业密码管理功能,为个人和团队提供密码生成、存储、共享和浏览器自动填充功能。
部署模式
KeeperPAM 原生采用 SaaS 架构,且完全基于云端,后端服务托管在 AWS 中,客户无需预配、扩展或维护任何基础设施。客户仅需部署轻量级 Keeper Gateway,该网关只需通过 443 端口建立出站连接,因此部署迅速。
Akeyless 原生采用 SaaS 架构,并在客户环境中部署无状态网关,该网关仅进行出站通信。其无保管库模型意味着无需预配、扩展或复制保管库集群,从而简化多区域部署。Akeyless 支持混合环境和本地环境,但不提供开源版本,因此对于需要完全自托管或代码透明度的团队而言并不适用。
合规认证
Keeper 持有 SOC 2 Type II、ISO 27001/27017/27018、FedRAMP High 认证和 GovRAMP High 授权,并符合 HIPAA、GDPR、PCI DSS、FIPS 140-3 和 ITAR 要求。Keeper 的 FedRAMP High 认证使其成为联邦政府及国防相关组织的重要选择之一。
Akeyless 持有 SOC 2 Type II、ISO 27001/27701、PCI DSS、HIPAA、DORA 和 FIPS 140-2 认证。Akeyless 目前尚未获得 FedRAMP 认证或 GovRAMP 授权,这一点对于美国政府机构和受监管环境可能十分重要。


