

面向联邦政府和 OT 网络的自托管特权访问管理
Self-Managed Keeper(SMK)是一款本地部署、物理隔离的身份安全平台,专为隔离的运营技术(OT)、信息技术(IT)及国防环境而设计。保护关键基础设施、管理特权访问,并满足严格的法规合规要求。
Self-Managed Keeper(SMK)是一款本地部署、物理隔离的身份安全平台,专为隔离的运营技术(OT)、信息技术(IT)及国防环境而设计。保护关键基础设施、管理特权访问,并满足严格的法规合规要求。
当组织需要在 OT 网络边界内实施零信任特权访问管理,并在完全离线、无需依赖云服务的情况下保护关键资产、防止停机并确保合规时。
无需通过外部服务传输凭据,即可安全管理对工业控制系统、工厂网络和现场基础设施的特权访问。
通过会话管理功能安全管控对管道和生产系统的特权访问,即使互联网连接中断,该功能仍可正常运行。
在发电、输电和配电网络中贯彻最小特权原则,同时确保数据始终处于自身的安全边界内。
将 Keeper 部署在由机构自行控制的基础设施中,以满足严格的数据主权和托管要求。
在完全隔离、不依赖任何外部服务的环境中运行 PAM。
Self-Managed Keeper 以容器形式部署并运行在您的环境中。Keeper 的实施团队协助您完成部署和更新。

部署在自有基础设施中
使用 Docker 将 SMK 安装在 64 位 Linux 虚拟机上,支持本地部署、私有云和物理隔离环境。

管控访问入口
用户和应用程序连接到由您自行管理的内部地址,而非外部服务。所有加密数据均存储在虚拟机(VM)和容器中。

在 Keeper 指导下协调产品更新
Keeper 的实施团队负责协调所有产品更新,确保各部署环境的安全性和稳定性。所有变更均遵循 Keeper 的安全指南和测试规程。

使用完整的身份安全平台
SMK 基于 Keeper 的核心架构构建,具备与云托管版本相同的保管库、特权访问管理功能和管理控制台。
Self-Managed Keeper 提供组织所需的完整凭据管理和特权访问管理功能。

在 Keeper 保管库中存储和共享凭据,并通过基于角色的权限和精细化共享控制来管理凭据访问。

借助 Keeper Secrets Manager,消除脚本、应用程序和基础设施中的硬编码凭据。

通过 KeeperPAM Gateway 安全地连接关键系统并启动特权会话,无需将凭据暴露给最终用户的设备。

通过 KeeperDB 连接企业数据库,使用由保管库管理的凭据,并对特权会话实施管控。

通过 Keeper 管理控制台执行策略、管理用户并审查活动记录。

通过 Keeper 的 API,将 Self-Managed Keeper 集成到内部工具和工作流中。
如果您的云环境发生故障或互联网连接中断,会发生什么?Self-Managed Keeper 在您自己的环境中独立运行,因此即使发生服务中断、网络隔离或连接故障,您的团队仍可访问关键凭据并继续使用特权会话。
对于运营关键基础设施的组织而言,能否保持这种连续性,决定了安全事件能否得到控制,还是会演变为长期停运。
组织可以将 Keeper 云平台用于企业 IT,并将 Self-Managed Keeper 部署在 OT 网络或受限网络中。每个部署都作为独立且完全隔离的租户运行。
即使云服务或互联网不可用,特权访问仍可继续。
所有数据均保留在您的基础设施中,由您全权掌控。
数据在用户设备上加密和解密。
在断开连接的网络中也能完整运行,无需依赖任何外部服务。
满足联邦政府及受监管行业对数据驻留、托管和安全的要求。
您的团队可控制每次版本发布,并在获批的变更窗口内应用更新。
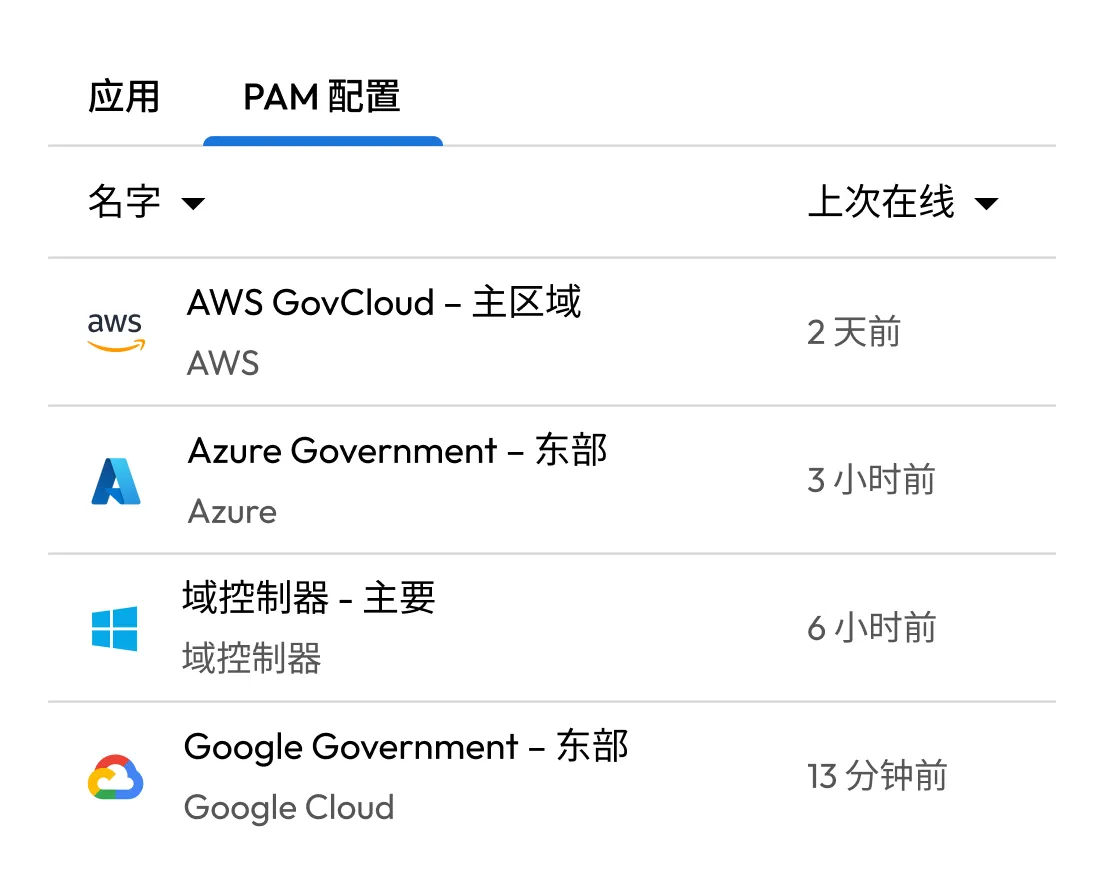
政府机构和公共部门组织通常需要在自有且自行运营的基础设施中运行安全工具。Self-Managed Keeper 允许政府机构在其控制的环境中(包括断开连接的网络)部署 Keeper 的特权访问管理、机密管理、端点特权管理和凭据管理,同时完全掌控托管、访问权限和更新。
Self-Managed Keeper 是 Keeper 平台的一种基于容器的自托管部署方案。它使组织能够完全在自己的基础设施中运行 Keeper 的密码管理、机密管理和特权访问管理服务,支持本地数据中心、私有云和物理隔离网络等环境。
可以。Self-Managed Keeper 是一个完整、独立的平台,可完全在您的基础设施中运行。运行时无需连接 Keeper 云服务。非常适合物理隔离或断开连接的网络环境。
两者均提供 Keeper 的核心功能,包括凭据管理、机密管理、会话管理和数据库访问。两者的区别在于基础设施:Self-Managed Keeper 运行在您自己的环境中,而 Keeper Cloud 运行在由 Keeper 管理的基础设施上。
可以。Self-Managed Keeper 不依赖 Keeper 云服务,因此能够在完全物理隔离或断开连接的网络中运行。
可以。许多组织会将 Keeper Cloud 部署用于企业 IT,并将 Self-Managed Keeper 部署用于 OT 网络或受限网络。每个部署都作为独立租户运行,用户和数据彼此隔离。
Self-Managed Keeper 以一组 Docker 容器的形式运行在采用 AMD64 架构的 Linux 虚拟机上。您可以在本地环境、私有云或隔离网络中部署该平台。
由于 Self-Managed Keeper 运行在您自己的环境中,即使互联网连接中断或云服务不可用,您的团队仍可访问关键凭据并继续使用特权会话。
Self-Managed Keeper 不会自动更新。Keeper 团队会与您协作,协调并部署所有产品更新,确保相关变更遵循 Keeper 的安全指南和测试规程。
Self-Managed Keeper 采用与 Keeper 云平台相同的许可模式。每个自托管部署均作为独立租户单独获得许可。申请产品演示,与我们的团队讨论您的部署环境。
是的,与 Keeper 的所有产品一样,Self-Managed Keeper 也基于 Keeper 的零信任、零知识架构构建。数据在用户设备上加密和解密。因此,无论您使用 Keeper 云平台还是自行托管该平台,Keeper 都无法访问您的凭据或数据。
申请产品演示,了解 Self-Managed Keeper 的实际运行方式,并与我们的团队讨论您的部署需求。
您必须启用 Cookie 才能使用在线聊天。