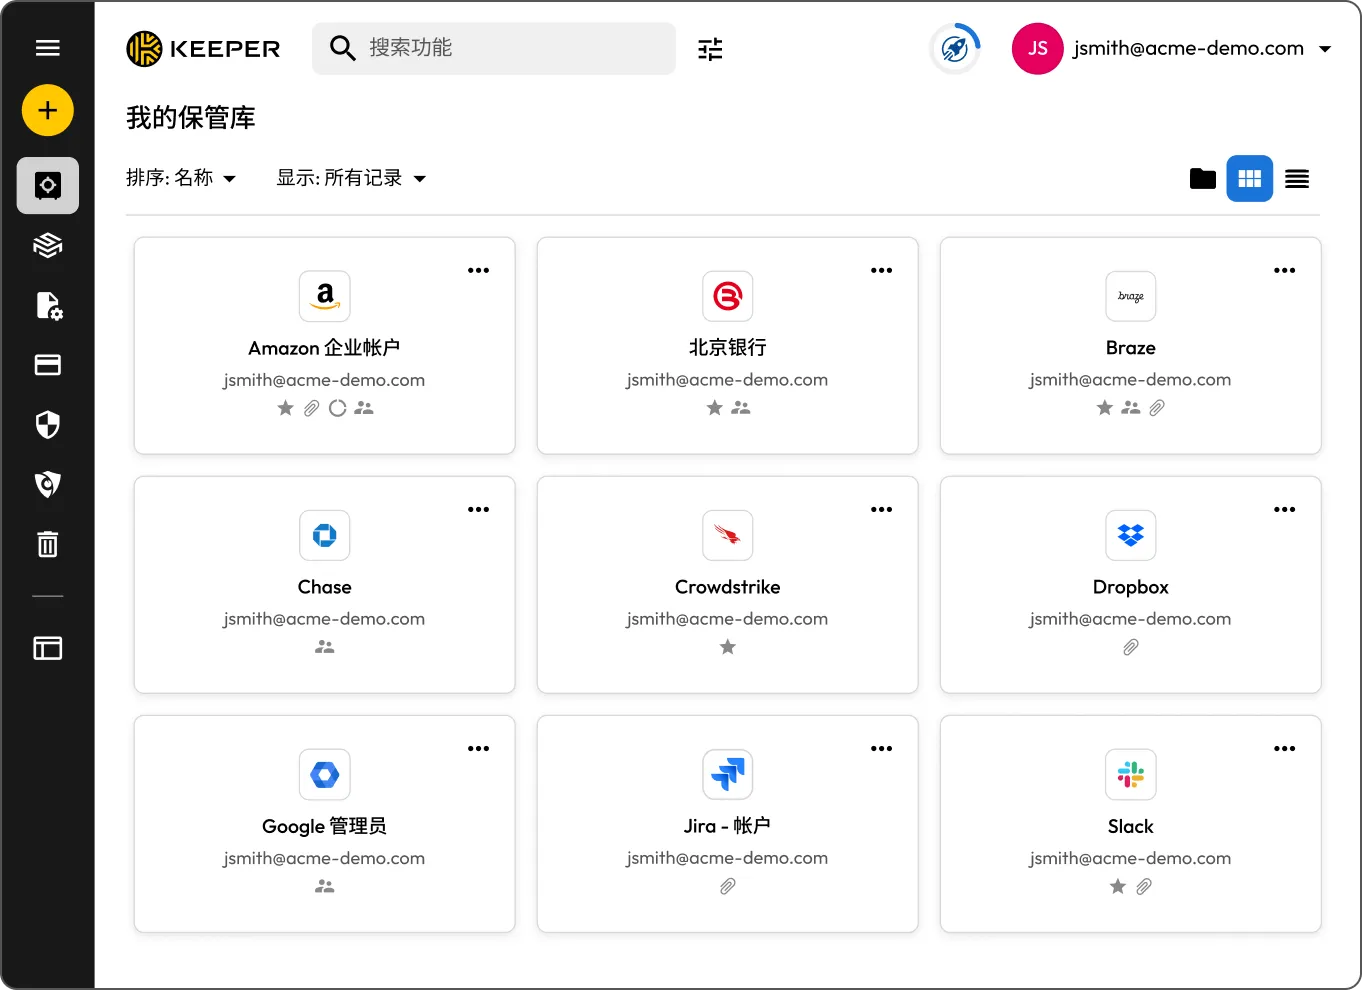
企业密码管理
借助 Keeper 的零信任密码管理器保护企业凭据
Keeper 的企业密码管理器可验证每个访问请求,使用端到端加密保护凭据,并实施最低特权。
Keeper 的统一身份安全平台为组织提供所需的可见性和控制力,帮助在所有用户、设备和系统中保护凭据、实施访问策略并保护敏感数据。Keeper 深受全球数千家组织信赖,客户涵盖中小企业、财富 500 强企业和美国联邦机构。
Keeper 基于零知识架构,通过端到端加密确保数据完全私密。所有加密和解密均在用户设备本地进行,这意味着只有终端用户才能查看或解密数据,甚至连 Keeper 也无法查看或解密。
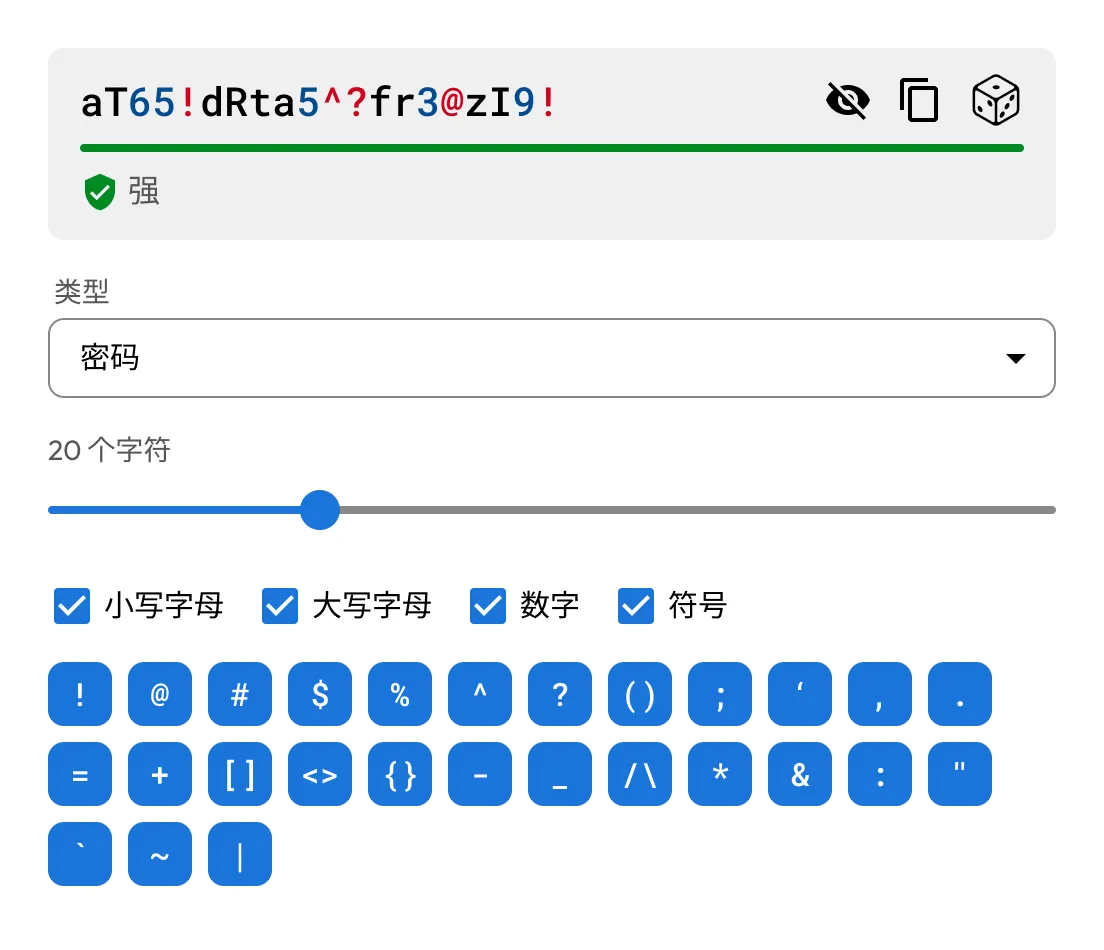
每位员工都拥有一个私密的加密保管库,用于存储人类和机器使用的密码、通行密钥、机密信息及其他敏感数据。Keeper 内置的密码生成器和安全自动填充功能协同工作,可创建并填充强密码、唯一密码和通行密钥,在不增加操作负担的情况下杜绝密码重复使用。
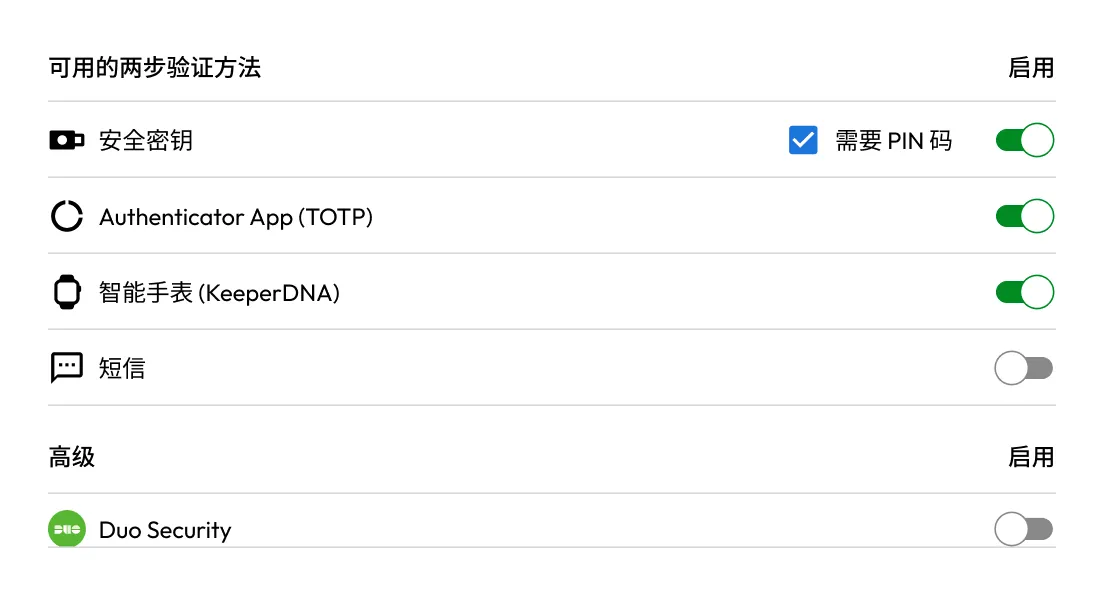
Keeper 支持 TOTP、硬件安全密钥和生物识别等多种 MFA 方法,从而增强访问安全性。
借助 Keeper SSO Connect,组织可以通过现有身份提供商 (IdP) 启用无密码身份验证,从而确保安全访问 Keeper 保管库。这有助于减少对传统密码的依赖,进一步强化所有用户和设备的零信任安全。
Keeper 让组织能够精准控制哪些用户可以在何时访问哪些资源。通过将基于角色的访问控制 (RBAC) 与基于属性的访问控制 (ABAC) 以及基于时间和上下文的限制相结合,团队能够通过有针对性的细粒度策略,在所有用户和系统中实施最低特权。
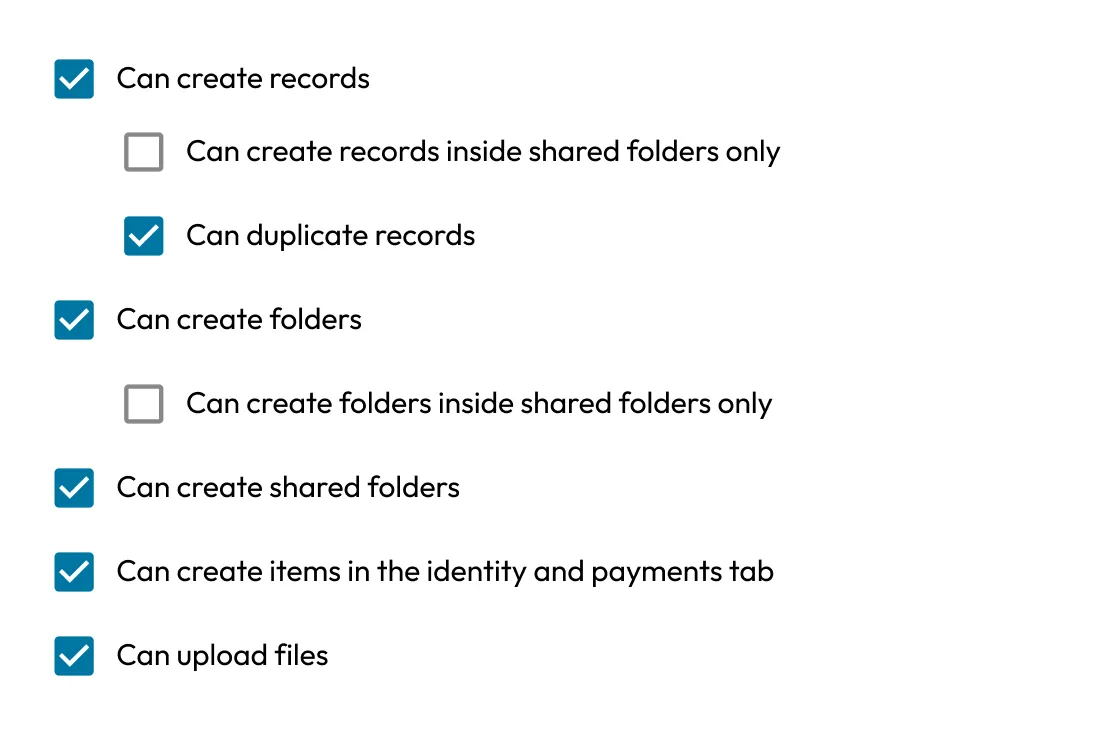
Keeper 通过端到端加密、精细化访问控制和基于时间的访问,实现密码和机密信息的安全共享,让员工能够轻松协作处理机密数据。
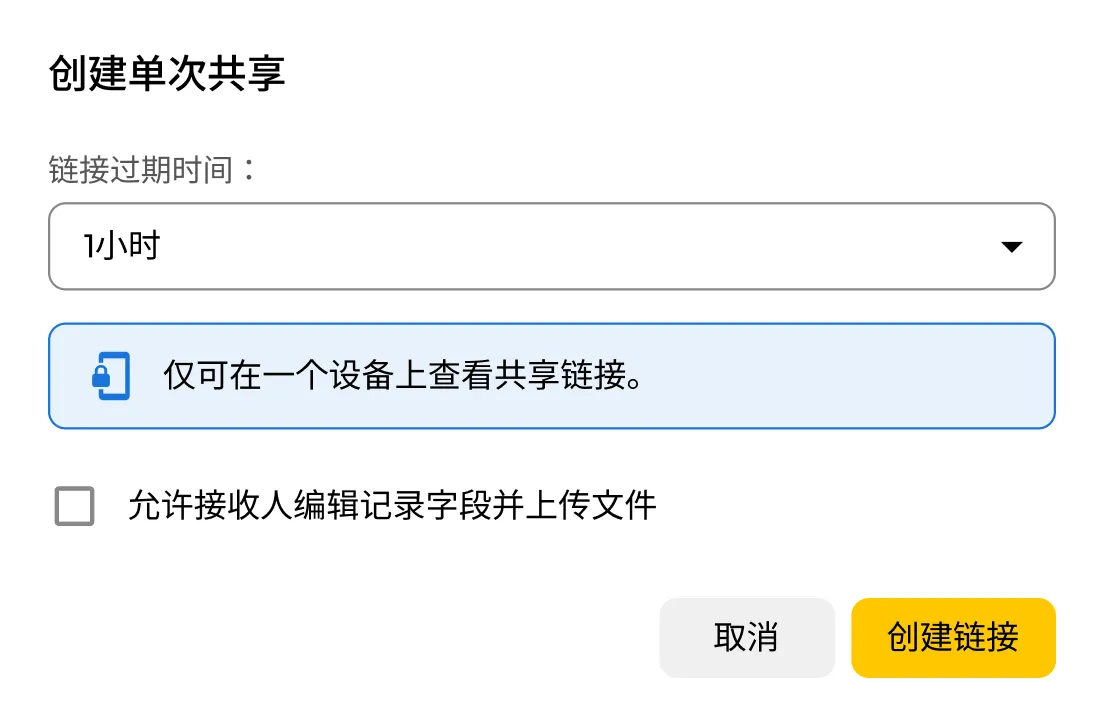
借助一次性共享功能,员工可以在适当情况下,并在访问控制策略允许的范围内,与外部人员安全交换临时凭据或私密数据。一次性共享是向外部人员或承包商发送机密信息的最安全方式,无需通过电子邮件、短信或即时通讯发送,从而避免信息暴露。
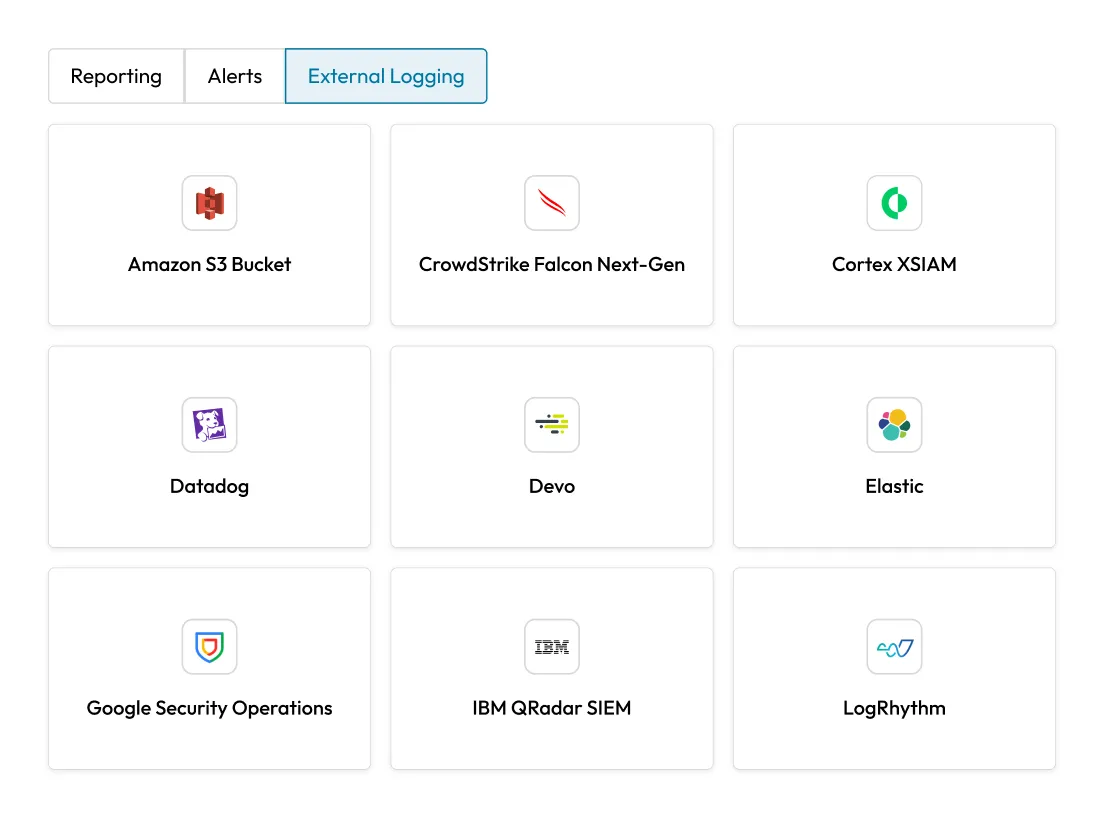
Keeper 可与现有的身份和安全基础设施无缝集成,包括 Microsoft Entra ID、Okta 和 Google Workspace 等 IdP、Active Directory 和 LDAP 等目录服务,以及安全信息与事件管理 (SIEM) 工具。这可支持在本地部署、混合云和多云环境中快速部署。
BreachWatch 持续监控暗网,将存储的凭据与已知的泄露凭据进行比对,并在发现匹配项时立即向用户发出实时警报。BreachWatch 采用零知识匹配架构。凭据会在进行任何比对之前完成匿名处理,因此在此过程中,Keeper 和任何外部服务均无法查看您的明文密码。这为组织提供所需的可视性,以便快速响应凭据泄露,并主动防范账户接管。
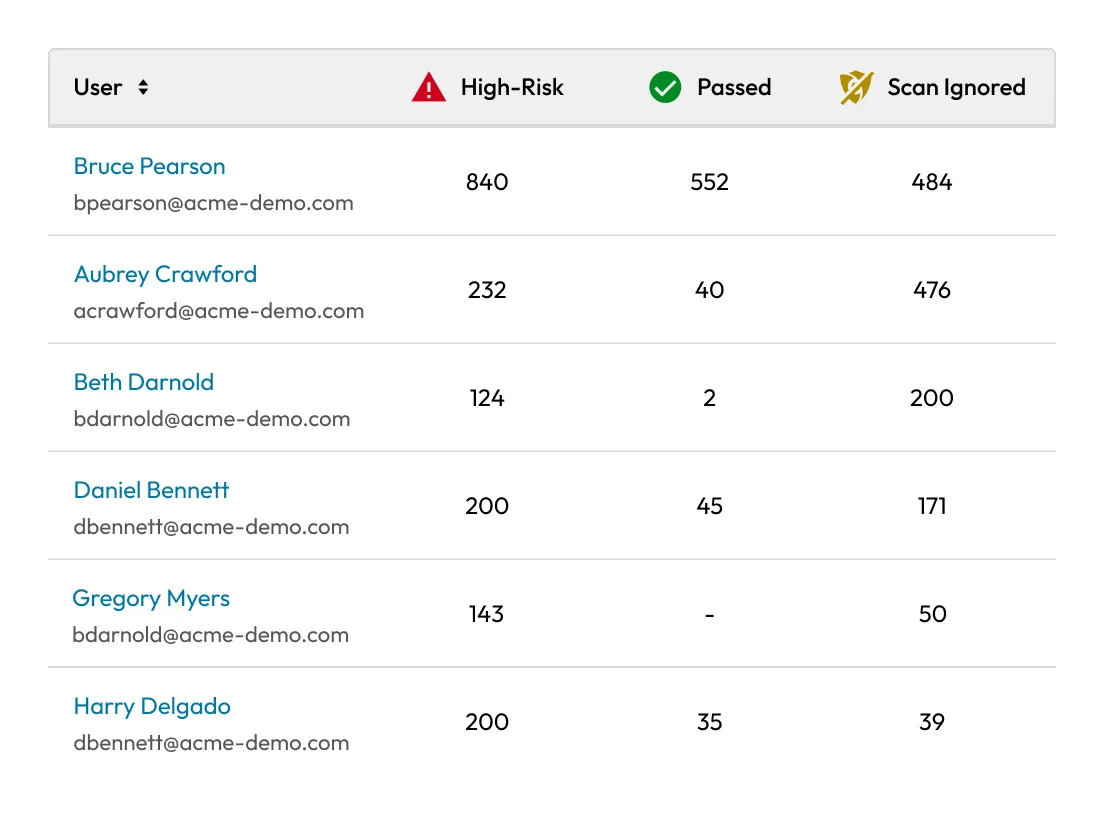
Keeper 通过详细的审计记录、可自定义的报告以及对 300 多种事件类型的追踪,为管理员全面掌握用户活动提供可见性。Keeper 支持符合 SOC 2 和 ISO 27001 等主要框架的合规要求,将审计准备工作从一项负担转变为简单、可重复的流程。
企业密码管理使组织能够在员工、部门和团队之间安全地存储、管理和共享凭据。它使 IT 和安全团队能够实施强密码策略、减少基于凭据的威胁,并全面了解用户、应用程序和系统的访问管理情况。
Keeper 为每位用户提供专属的安全加密保管库,可在各种设备和应用程序中自动生成、存储和自动填充凭据,从而简化企业密码管理。借助 Keeper,用户无需再依赖记忆或重复使用弱密码。自动填充、安全共享和无密码身份验证等功能可帮助 Keeper 在强力保护凭据和数据的同时简化访问。
Keeper 让安全和 IT 团队能够全面了解和控制凭据在整个组织中的使用方式。管理员可以实施 RBAC、实时监控用户活动并生成详细的审计记录。这种监督有助于组织更高效地应对潜在网络威胁,并持续满足监管要求。
您必须启用 Cookie 才能使用在线聊天。