什么是网络钓鱼?
网络钓鱼是一种网络攻击,网络犯罪分子会冒充合法的个人或组织,诱骗受害者透露密码或财务信息等敏感信息。他们会利用虚假电子邮件、短信或网站,以及电话和社交媒体消息,以未经授权的方式访问关键系统和账户。
网络钓鱼是一种网络攻击,网络犯罪分子会冒充合法的个人或组织,诱骗受害者透露密码或财务信息等敏感信息。他们会利用虚假电子邮件、短信或网站,以及电话和社交媒体消息,以未经授权的方式访问关键系统和账户。
的网络钓鱼电子邮件据估计在 2025 年利用了 AI 生成的内容。
的组织称 2025 年每周甚至每天都会遭遇网络钓鱼诈骗。
的网络犯罪分子据报告在 2025 年曾将网络钓鱼作为初始访问途径。
尽管网络钓鱼攻击有多种类型,但它们往往遵循相似的模式。
网络犯罪分子会在消息中冒充可信品牌,营造紧迫感,迫使用户在核实请求前采取行动。
该消息会诱使用户点击链接或打开附件,从而将用户引导至仿冒网站,或导致恶意软件被投放。
用户与恶意内容互动后,网络犯罪分子可以窃取登录凭据和其他敏感数据,以实施身份盗用或接管账户。
电子邮件网络钓鱼是最常见的网络钓鱼类型,网络犯罪分子会发送看似来自可信来源的电子邮件。这些电子邮件通常包含旨在窃取凭据或安装恶意软件的恶意链接或附件。
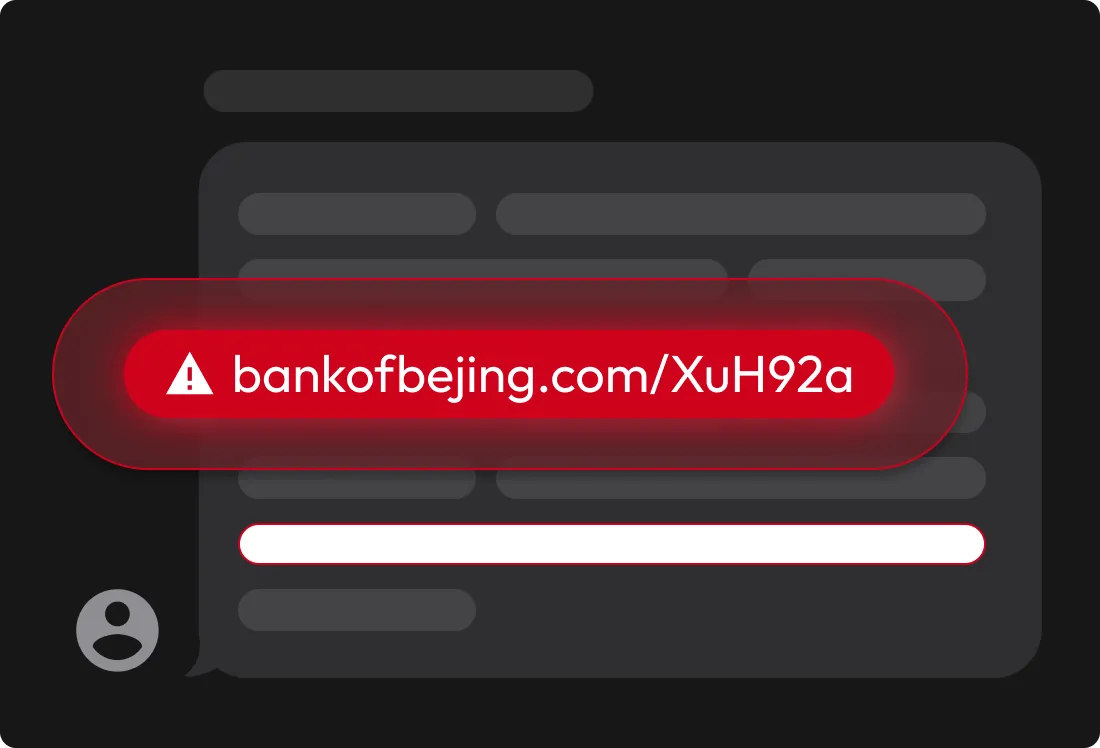
短信钓鱼,即短信网络钓鱼,会通过短信冒充银行或配送服务等可信机构。受害者会被诱使点击恶意链接,或回复消息并提供敏感信息。
语音网络钓鱼(也称语音钓鱼)通过电话诈骗受害者,最常见的手法是冒充 IT 支持人员、政府机构或银行。他们利用社会工程手段向受害者施压,诱使其透露凭据或一次性密码 (OTPs)。
恶意广告是指在合法网站或广告网络上投放恶意广告。这些广告被点击后,会将用户重定向到伪造的登录页面,或触发恶意软件感染。
BEC 会冒充高管或第三方供应商,以员工为目标索要资金或敏感信息。这些电子邮件看起来非常可信,并利用组织内部的信任关系。
普通网络钓鱼没有特定目标,而鱼叉式网络钓鱼则具有很强的针对性,会利用公开可用或此前泄露的数据来编写具有欺骗性的消息。鱼叉式网络钓鱼的目的是诱骗特定个人点击链接或分享敏感数据。
捕鲸式网络钓鱼会通过仿冒法律或财务通信的钓鱼邮件,针对高管或其他高级别人士。这些攻击旨在获取特权账户的访问权限或高度机密的信息。
在水坑攻击中,网络犯罪分子会入侵目标经常访问的网站,例如在线论坛或登录门户网站。受害者访问遭入侵的网站时,可能会在不知情的情况下下载恶意软件,或被重定向至仿冒网站。
点击网络钓鱼链接可能会立即或延迟产生后果。您可能会被重定向到一个会窃取您登录凭据的仿冒网站,或者触发一次悄无声息的恶意软件感染——例如勒索软件、间谍软件或键盘记录器——从而危害您的设备或整个网络。
不要点击意外收到的电子邮件或短信中的链接,也不要打开其中的文件,即使它们看起来来自熟悉的来源。在进行互动之前,务必通过其他联系方式核实发件人身份。
启用电子邮件过滤和反网络钓鱼工具,以便自动扫描邮件中的恶意内容。许多电子邮件平台都提供内置安全功能,应定期配置并监控这些功能,以确保安全。
请保持您的防病毒软件处于最新状态,以便检测并消除与网络钓鱼相关的网络威胁,例如勒索软件或间谍软件;这些威胁可能通过恶意链接或附件传播。
Keeper 密码管理器仅在保存了凭据的网站上自动填充凭据,从而有助于防范网络钓鱼。其反网络钓鱼功能“验证模式”还会在密码被粘贴到与您保管库中保存的内容不匹配的网站上时向您发出警告。
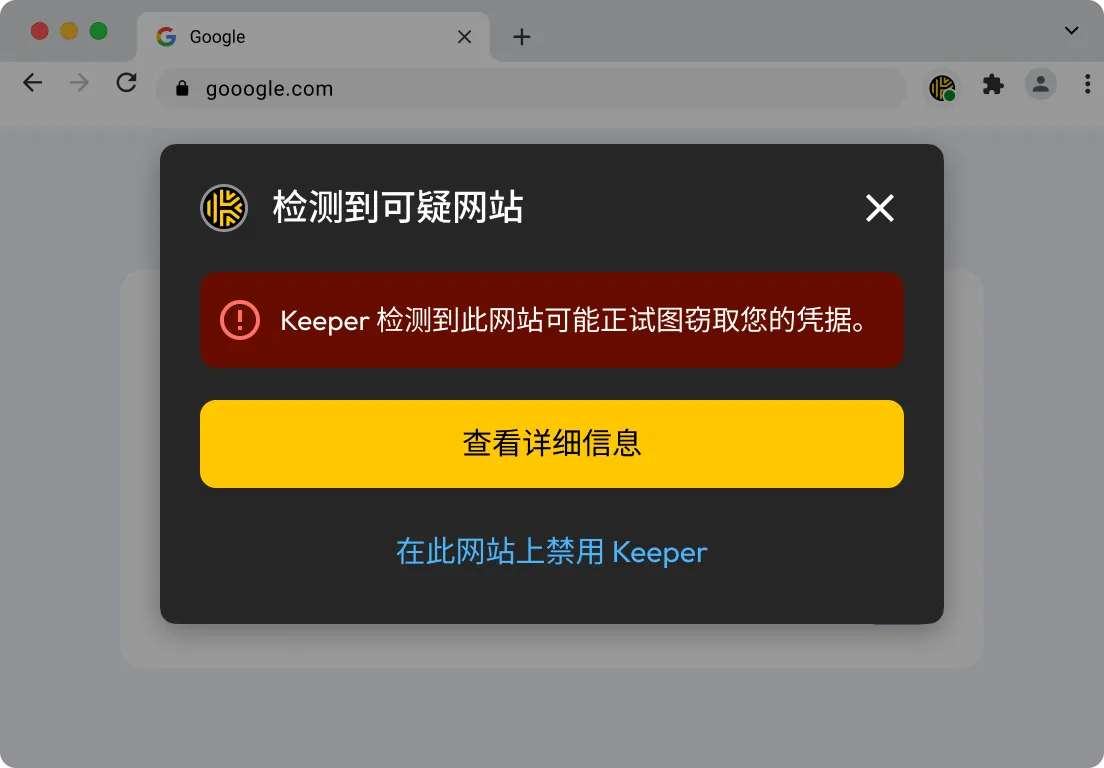
有些钓鱼网站极具迷惑性,但 Keeper 的 AI 驱动型网络钓鱼防护会检查您访问的网站,查找虚假登录页面常见的危险信号。Keeper 使用在您的浏览器中本地运行的零知识 AI 模型,在您登录前,如果某个网站看起来可疑,就会向您发出提醒。
您必须启用 Cookie 才能使用在线聊天。