社交媒体密码管理
Secure your enterprise social media accounts
Keeper 的企业密码管理器通过集中控制、安全凭据共享和全面的可审计性,保护您组织的社交媒体账户。
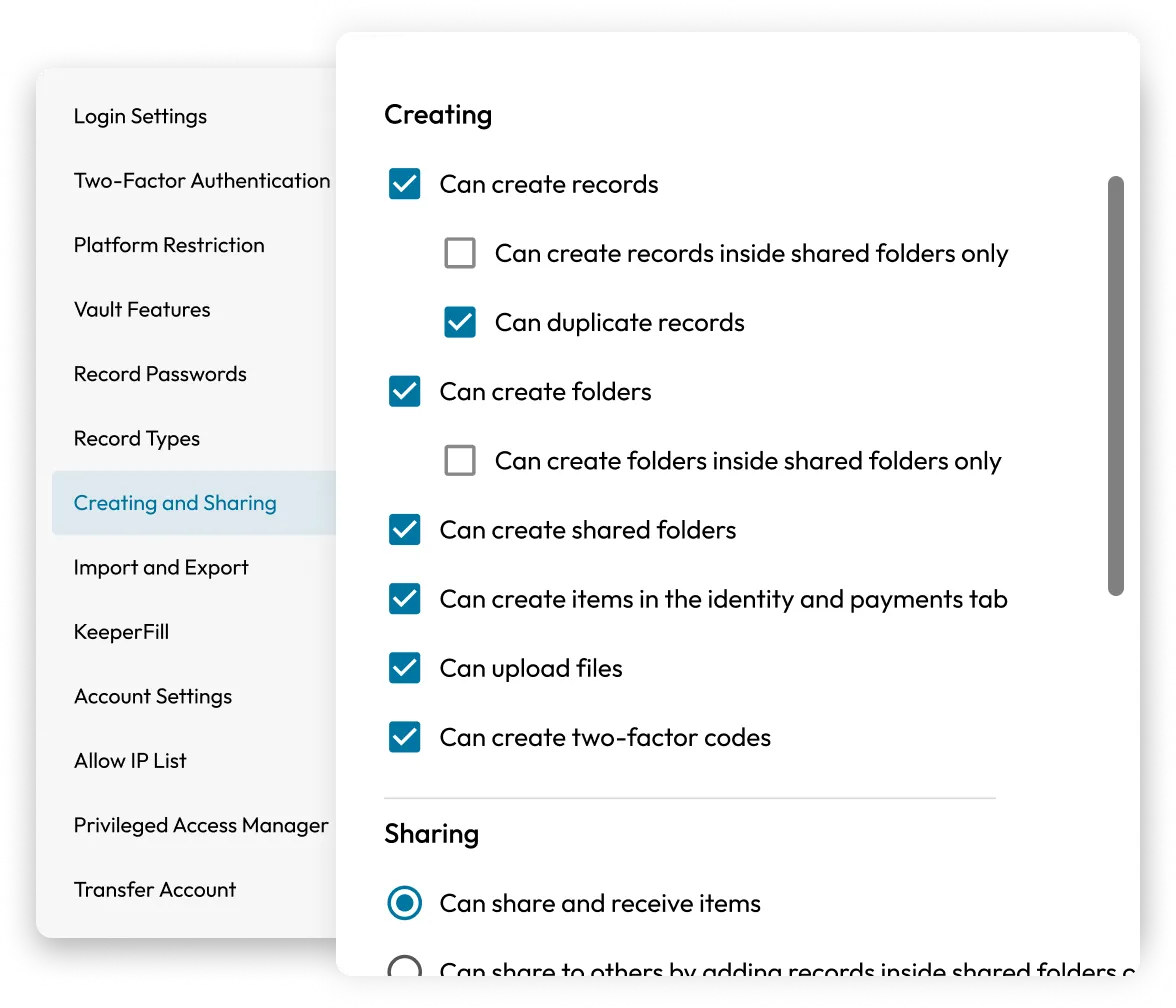
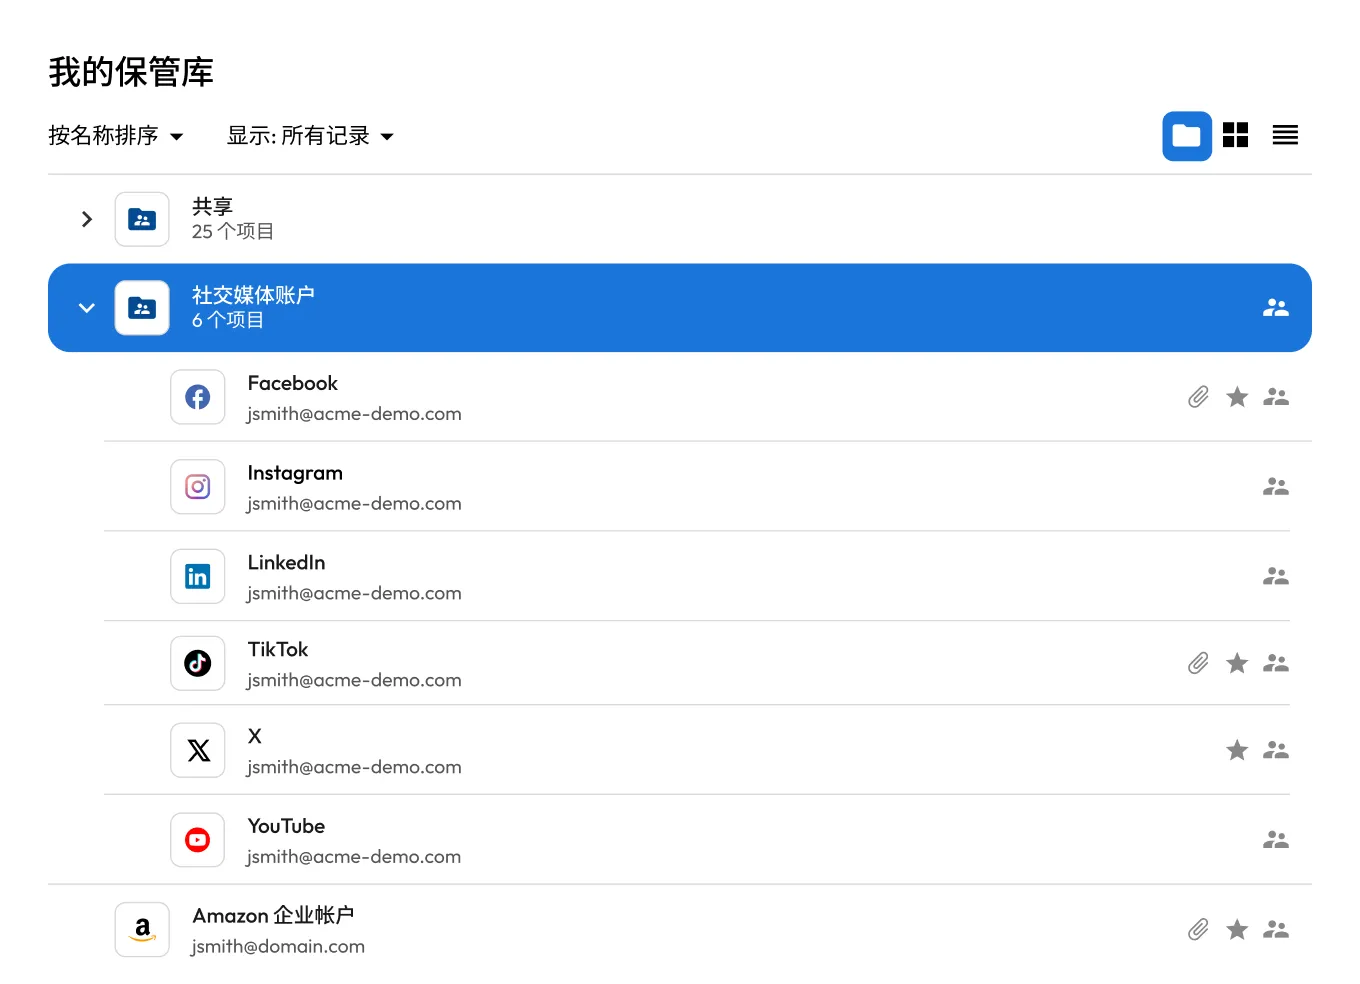
管理员根据角色、团队或项目定义谁可以访问每个账户。凭据通过 KeeperFill 注入,使用户无需查看底层密码即可进行身份验证。
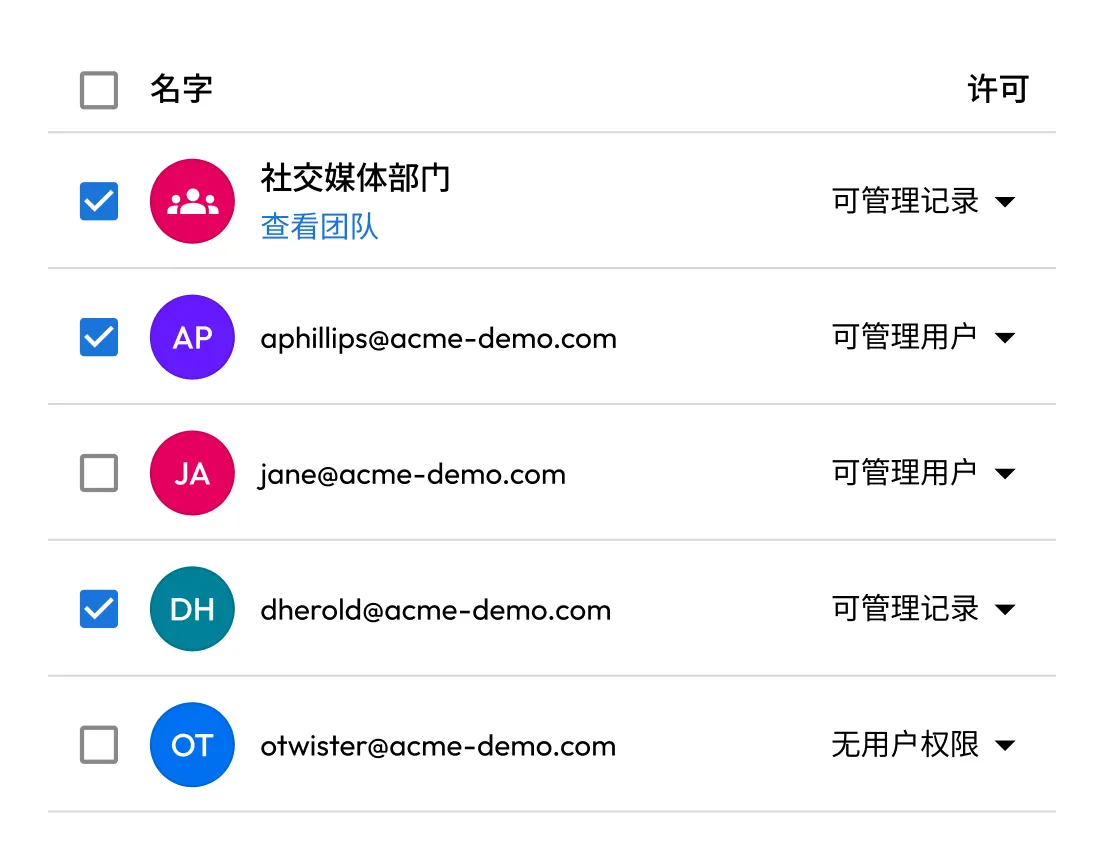
可授予团队、代理机构和第三方访问账户的权限,而无需直接共享密码。可设置访问权限在项目或合作结束时自动过期,从而避免承包商的访问权限长期保留。
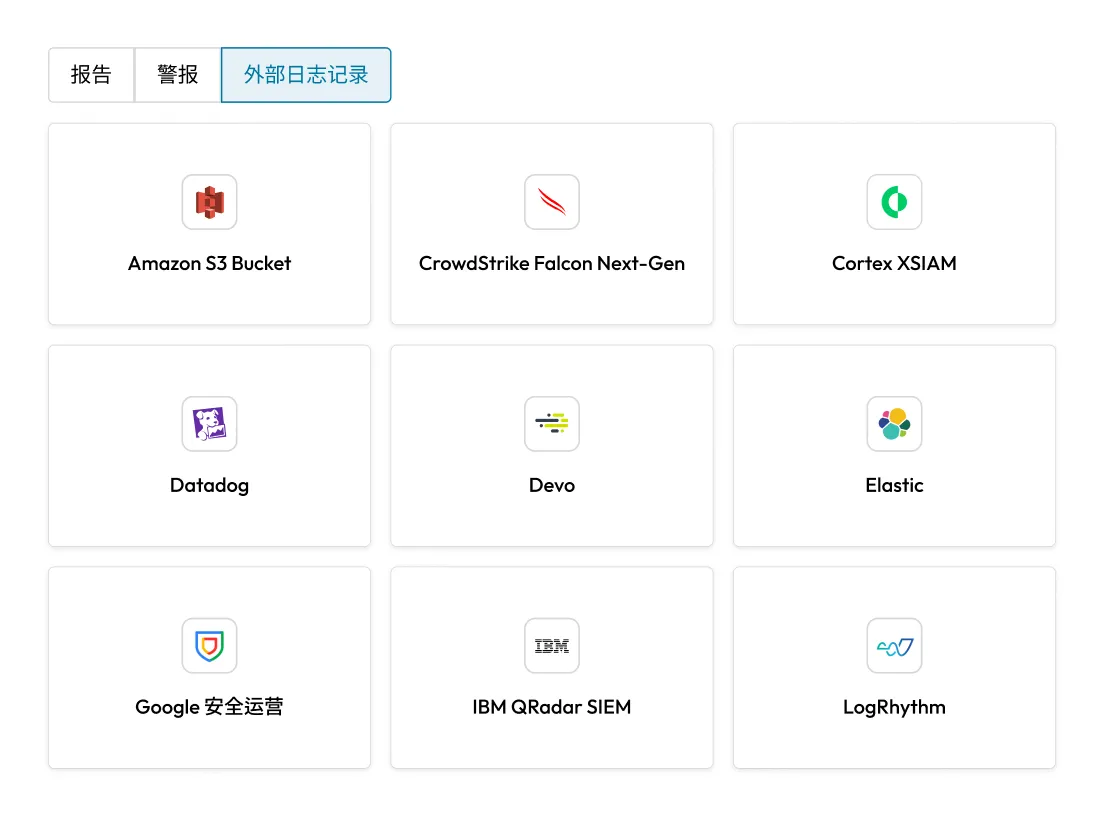
每次登录、访问请求和凭据更改都会记录时间戳和用户身份。审计日志可导出至 SIEM 平台,用于集中监控并支持合规要求。管理员拥有一份完整记录,显示谁在何时访问了哪个账户。
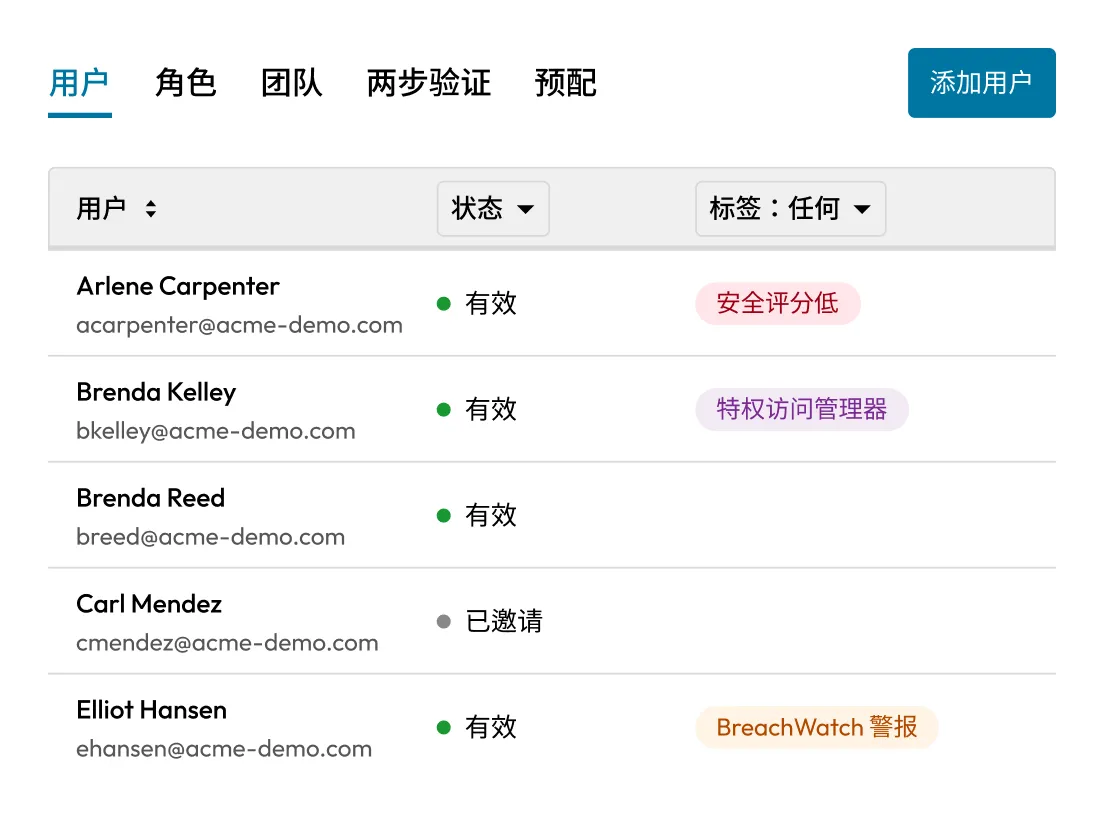
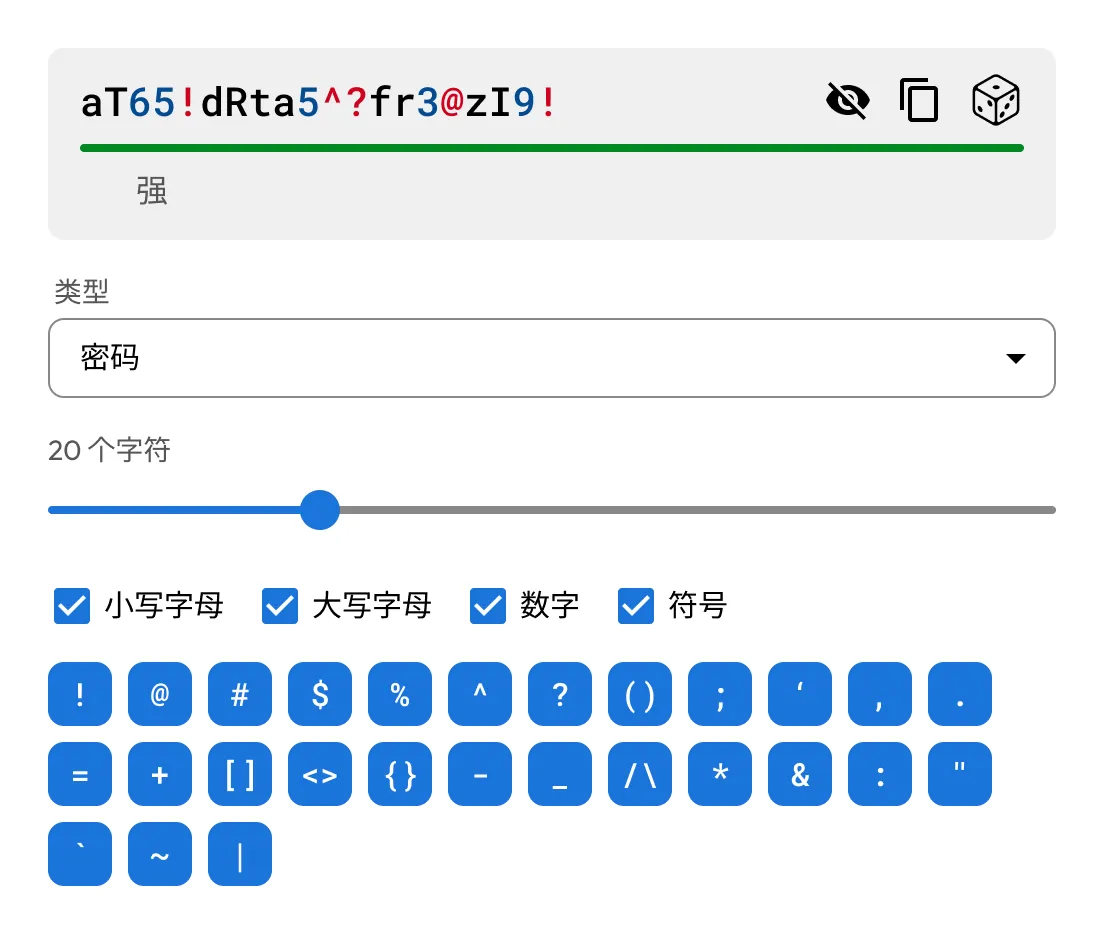
新团队成员可在几分钟内获得访问权限。当有人离职或变更角色时,可通过管理控制台立即撤销其访问权限。为确保完整的离职安全,应在撤销保管库访问权限的同时轮换凭证。Keeper 的密码生成器可让此过程一步完成。
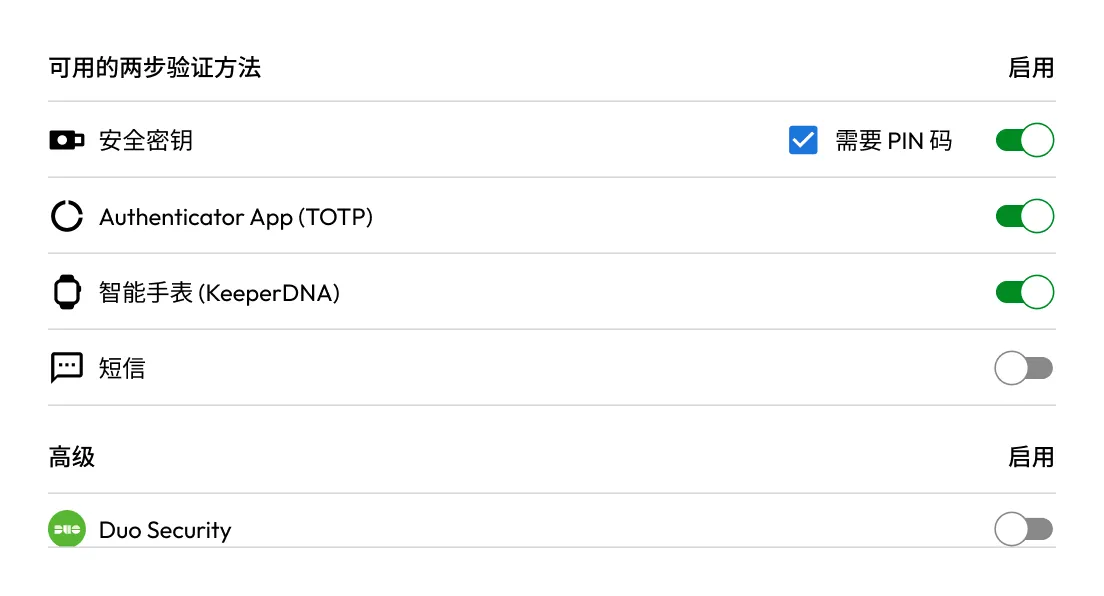
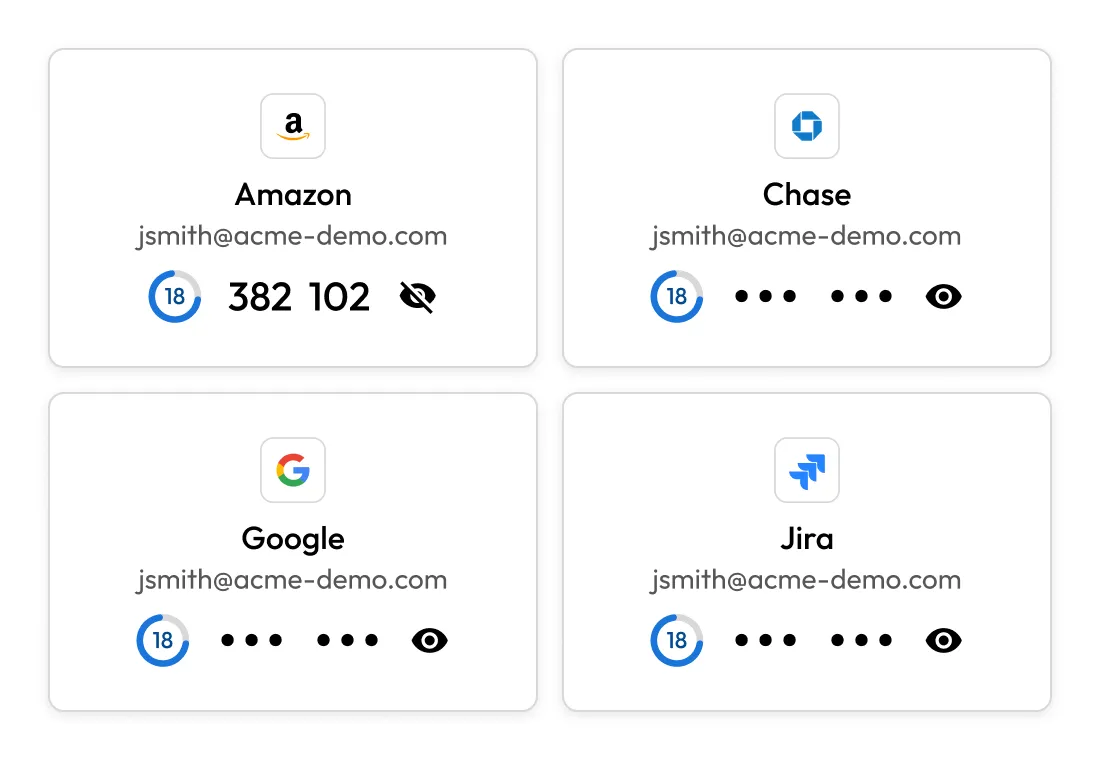
多因素身份验证 (MFA) 即使在密码泄露的情况下,也能保护社交媒体账户免受未经授权的访问。Keeper 将这些 MFA 代码与账户存储在同一个保管库中,因此启用 MFA 不会产生需要您的团队管理或保持同步的单独身份验证器应用程序。
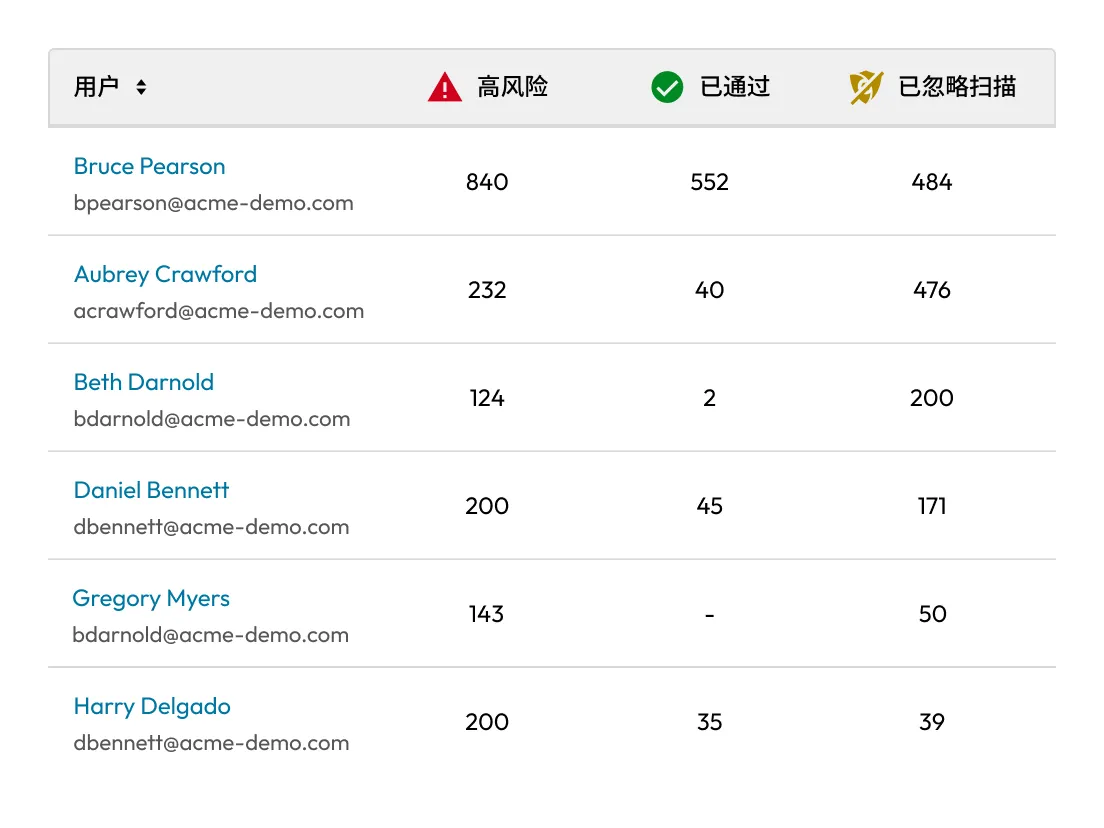
Keeper 的 BreachWatch® 持续监控暗网,筛查已存储的泄露凭据。如果员工重复使用曾在已知数据泄露中暴露的密码,Keeper 会同时向该员工和管理员发出警报,以便立即更新凭据。
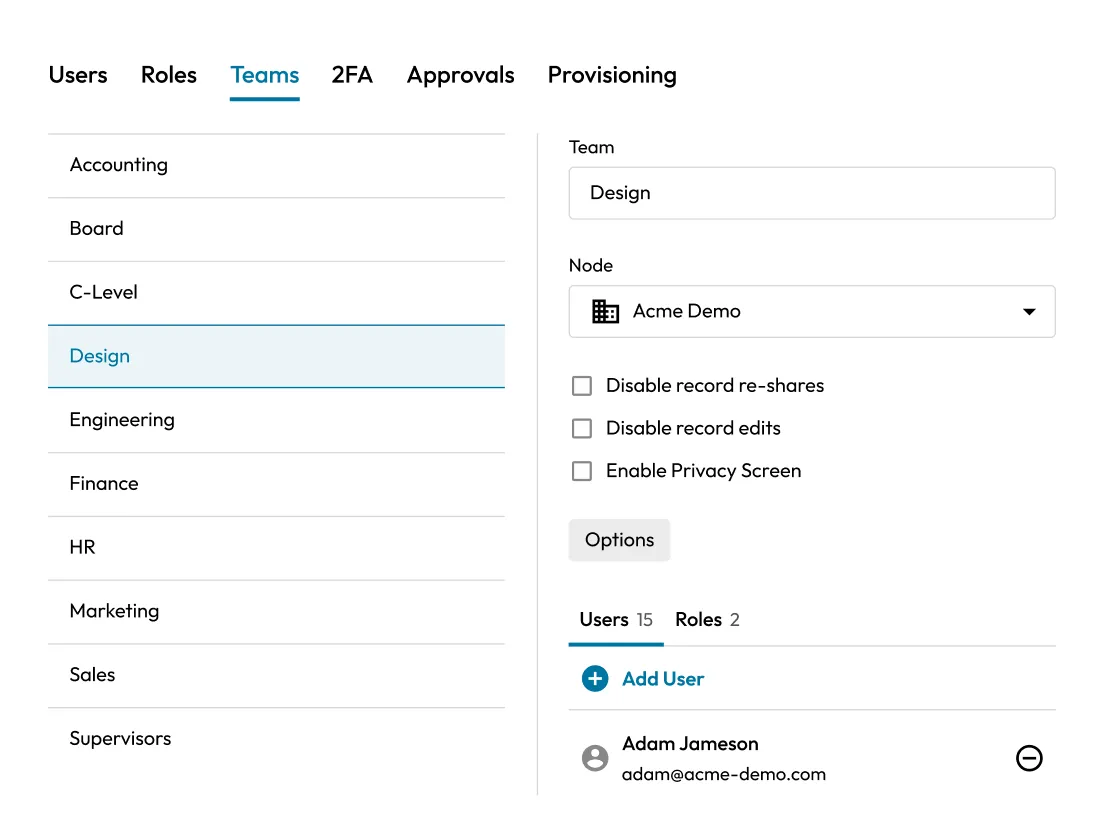
一些社交媒体平台不提供多用户访问控制或精细化权限设置。Keeper 为缺乏原生团队管理功能的账户提供安全共享、基于权限的访问和集中化监督。
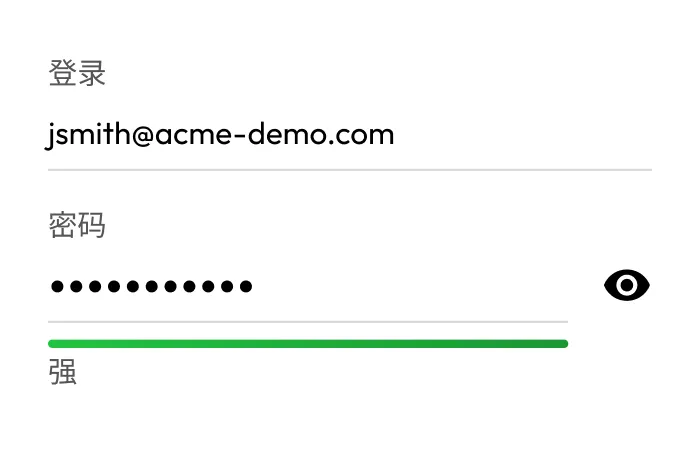
将每个账户的登录凭据存储为保管库记录。Keeper 的密码生成器可为每个账户创建强大且唯一的密码。
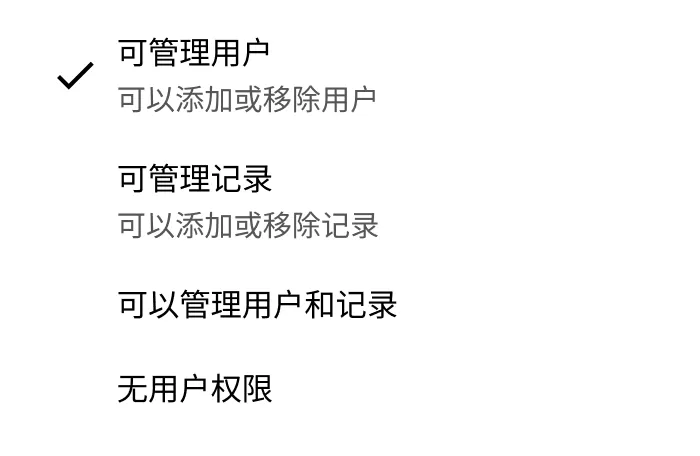
使用共享文件夹按品牌、平台或地区对账户进行分组,然后向相关团队、代理机构或个人分配访问权限。设置权限,以控制用户是否可以查看、编辑或共享凭证。
使用限时共享与外部机构或承包商共享访问权限。接收者通过 Keeper 进行身份验证,并通过 KeeperFill 访问账户。
凭据存储在零知识加密保管库中,并通过 Keeper 基于权限的共享模型进行共享,用户可通过 KeeperFill 对账户进行身份验证。密码会自动注入,且从不显示。访问权限可按角色限定、设置为在特定日期到期,并可从管理控制台立即撤销。
是的,管理员可以从管理控制台立即撤销保管库访问权限。为了确保全面安全,在员工离职期间还应轮换凭据。Keeper 的密码生成器和自动填充功能使这一流程变得快捷且一步到位,确保即使前员工在其他地方记录了密码,也无法访问该账户。
Keeper 与兼容 SAML 2.0 的身份提供商 (IdP) 集成,以实现用于保管库访问的单点登录 (SSO),并在保管库级别强制执行 MFA。这意味着团队成员可以通过您现有的身份提供商进行身份验证来访问其 Keeper 保管库,并在其中安全地存储和注入社交媒体凭据。还可以使用 Keeper 的内置 TOTP 存储为单个社交媒体账户配置 MFA。
不难。Keeper 设计简便、部署迅速,无需任何技术专长。营销和公关团队可以导入现有凭据,将账户整理到共享文件夹中,并在不到一小时内开始安全地共享访问权限。日常使用无需 IT 部门参与。
您必须启用 Cookie 才能使用在线聊天。