Keeper czy AutoElevate? Porównanie platform bezpieczeństwa tożsamości

Firma CyberFOX łączy ze sobą oddzielne narzędzia do rozwiązania każdego problemu. KeeperPAM łączy zarządzanie hasłami, zarządzanie uprawnieniami punktów końcowych i dostęp uprzywilejowany w ramach jednej platformy z architekturą zero-trust.
Poproś o wersję demo

Co sprawia, że Keeper jest najlepszą alternatywą dla AutoElevate?

Analiza opiera się na publicznie dostępnej dokumentacji i informacjach aktualnych na dzień 12 sierpnia 2026 r.

Keeper
AutoElevate
Zakres platformy

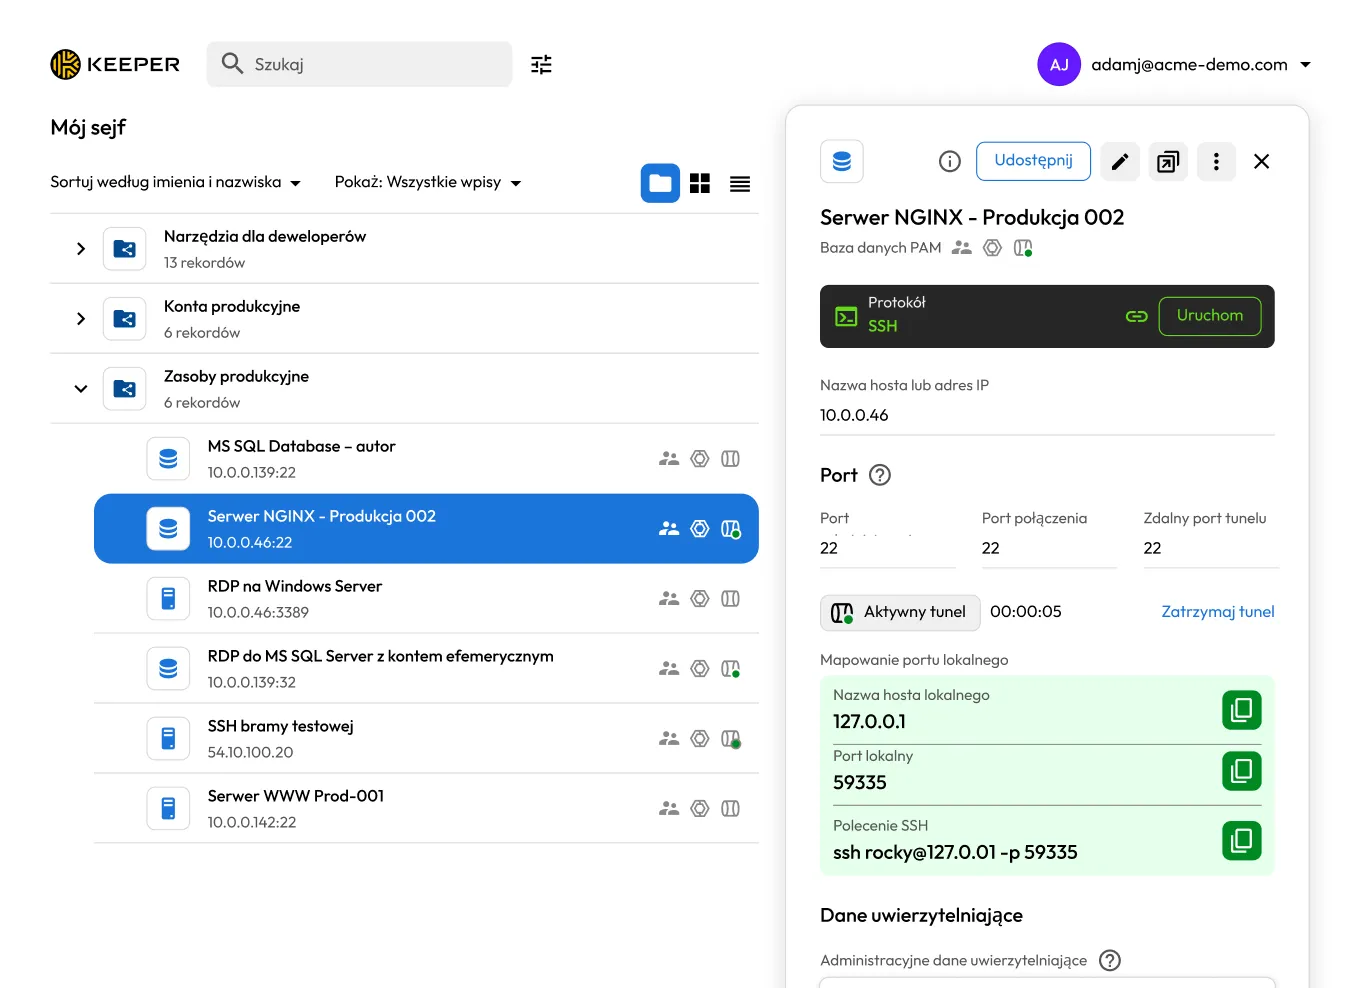
KeeperPAM łączy korporacyjne zarządzanie hasłami, zarządzanie tajnymi danymi, zarządzanie sesjami uprzywilejowanymi, zdalną izolację przeglądarki (ang. Remote Browser Isolation, RBI) oraz zarządzanie uprawnieniami punktów końcowych w jednej platformie zero-knowledge. Bez dodatkowych narzędzi, bez przełączania między platformami i z pełną obsługą wszystkich urządzeń oraz systemów operacyjnych.

Ponieważ wszystko znajduje się w jednej konsoli, technicy MSP mogą zarządzać danymi uwierzytelniającymi, zatwierdzać wnioski o podniesienie uprawnień i przeglądać nagrania sesji z poziomu tego samego miejsca, bez konieczności zarządzania wieloma produktami i relacjami z dostawcami.

Platforma firmy CyberFOX składa się z trzech oddzielnych produktów: AutoElevate do zarządzania uprawnieniami punktów końcowych w systemie Windows, Password Boss do zarządzania hasłami oraz CyberFOX DNS Filtering. Każdy z nich działa na własnej platformie z własnym interfejsem — nie ma jednolitego sejfu ani pojedynczej konsoli, która obejmowałaby wszystkie trzy komponenty.

AutoElevate zapewnia dobrą obsługę punktów końcowych z systemem Windows, ale system macOS jest we wczesnym dostępie, a system Linux nie jest obsługiwany. Password Boss oferuje wielodostępne zarządzanie hasłami z uwierzytelnianiem dwuskładnikowym i integracją z PSA. DNS Filtering zapewnia blokowanie treści i zagrożeń wspierane przez AI. Razem odpowiadają na typowe potrzeby dostawców MSP — ale jako oddzielne narzędzia, a nie kompleksowa platforma.

Zarządzanie uprawnieniami punktów końcowych

Menedżer Uprawnień Punktów Końcowych Keeper wdraża lekkiego agenta, który usuwa stałe lokalne uprawnienia administratora i zastępuje je tymczasowym, opartym na zasadach podniesieniem uprawnień. Podniesienie uprawnień jest przyznawane na poziomie procesu, a nie urządzenia, dzięki czemu użytkownicy otrzymują dokładnie taki dostęp, jakiego potrzebują do wykonania określonego zadania przez konkretny okres. Dostęp doraźny (JIT) ma zastosowanie zarówno na poziomie procesu, jak i urządzenia, z automatycznym wygaśnięciem i pełnym wsparciem dla procesów eskalacji uprawnień.

Ponieważ Menedżer Uprawnień Punktów Końcowych działa w ramach tej samej platformy KeeperPAM, żądania podniesienia uprawnień, zatwierdzenia i dzienniki audytu trafiają do tej samej konsoli co przechowywanie danych uwierzytelniających w sejfie, rejestrowanie sesji i zarządzanie tajnymi danymi. Dane dotyczące podniesienia uprawnień są szyfrowane lokalnie i dostępne wyłącznie dla upoważnionych administratorów za pośrednictwem konsoli administracyjnej Keeper — zgodnie z tą samą architekturą zero-trust i zero-knowledge co pozostała część platformy.

AutoElevate dobrze radzi sobie z podnoszeniem uprawnień UAC w systemie Windows. Usuwa lokalne uprawnienia administratora, zarządza wnioskami o podwyższenie uprawnień w czasie rzeczywistym i zapewnia technikom MSP aplikację mobilną do zatwierdzania wniosków na bieżąco. W przypadku codziennych operacji helpdesku na punktach końcowych z systemem Windows spełnia swoje zadanie przy minimalnej konfiguracji i niewielkim nakładzie pracy.

Obsługa systemu macOS jest we wczesnym dostępie, a system Linux nie jest obsługiwany. Zatwierdzenia podniesienia uprawnień oraz dzienniki audytu są ograniczone do własnego interfejsu platformy AutoElevate i nie łączą się z platformami Password Boss ani DNS Filtering. Oznacza to, że w całym pakiecie produktów CyberFOX nie ma jednolitego mechanizmu zasad ani wspólnej ścieżki audytu.

Widoczność i audyt sesji

Każda sesja uprzywilejowana w systemie Keeper jest rejestrowana i przechowywana jako niezmienne, możliwe do wyeksportowania dowody audytowe we wszystkich dzierżawach. KeeperAI® monitoruje sesje w czasie rzeczywistym i może automatycznie zakończyć każdą sesję, w której wykryto podejrzaną aktywność.

Klientom można przyznać bezpośredni dostęp do nagrań sesji i dzienników audytu, co ułatwia spełnianie wymogów zgodności i rozstrzyganie sporów.

Żaden z produktów CyberFOX — AutoElevate, Password Boss ani DNS Filtering — nie obejmuje rejestrowania sesji uprzywilejowanych. Gdy AutoElevate rejestruje, że aplikacja została zatwierdzona do podniesienia uprawnień, nie rejestruje tego, co działo się wewnątrz sesji — nie ma możliwości odtworzenia wideo ani naciśnięć klawiszy z działań technika.

Klienci, którzy potrzebują wglądu w to, co zostało wykonane w ich systemach, polegają na raportach lub zgłoszeniach serwisowych dostarczanych przez dostawcę MSP, a nie na nagraniach sesji.

Wykrywanie zagrożeń oparte na sztucznej inteligencji

Narzędzie KeeperAI jest bezpośrednio wbudowane w warstwę sesji uprzywilejowanych platformy KeeperPAM. Analizuje ono aktywność podczas sesji w czasie rzeczywistym, klasyfikuje ryzyko na bieżąco i może automatycznie kończyć sesje wysokiego ryzyka, zanim dojdzie do szkód. Każda decyzja dotycząca zabezpieczeń jest rejestrowana w ramach niezmiennego zapisu audytowego sesji.

Oprócz reagowania na zagrożenia KeeperAI generuje zaszyfrowane, gotowe do analizy kryminalistycznej podsumowania aktywności sesji, zapewniając zespołom ds. bezpieczeństwa i audytorom przystępny opis tego, co wydarzyło się podczas każdej sesji uprzywilejowanej, bez konieczności przeglądania pełnych nagrań.

CyberFOX DNS Filtering wykorzystuje rozpoznawanie wzorców AI do identyfikowania i blokowania złośliwych domen w czasie rzeczywistym. Ani AutoElevate, ani Password Boss nie zawierają żadnego rodzaju wykrywania zagrożeń opartego na AI.

Na platformie CyberFOX nie ma zautomatyzowanego mechanizmu wykrywania ani reagowania na nietypowe zachowania podczas sesji uprzywilejowanej. Identyfikacja podejrzanych działań po przyznaniu dostępu zależy wyłącznie od analizy dzienników przez człowieka po fakcie.

Zarządzanie dostępem do baz danych

KeeperDB to w pełni funkcjonalny interfejs do zarządzania bazami danych, który działa jako w pełni nadzorowana, osadzona sesja w sejfie Keeper Vault. Programiści i administratorzy baz danych mogą uruchamiać sesje dla baz PostgreSQL, MySQL, SQL Server, Oracle, Amazon Redshift i SQLite bezpośrednio z wpisu bazy danych, przy czym dane uwierzytelniające są odszyfrowywane w bramie Keeper Gateway i nigdy nie są ujawniane ani przechowywane na urządzeniu użytkownika. Cała aktywność odbywa się za pośrednictwem warstwy Remote Browser Isolation firmy Keeper, dzięki czemu połączenie jest w pełni odizolowane i nadzorowane od samego początku.

Po uruchomieniu z sejfu każda sesja KeeperDB jest w pełni rejestrowana, a KeeperAI monitoruje aktywność w czasie rzeczywistym. Szczegółowe mechanizmy kontroli, takie jak dostęp tylko do odczytu i zarządzane zasady przesyłania danych, zmniejszają ryzyko eksfiltracji. Dla zespołów, które wolą korzystać z dotychczasowych narzędzi, tryb proxy umożliwia nawiązywanie połączeń za pośrednictwem pgAdmin, MySQL Workbench, DBeaver i podobnych klientów, jednocześnie kierując ruch przez infrastrukturę Keeper w celu egzekwowania zasad i rejestrowania sesji.

Żaden z trzech produktów CyberFOX nie obejmuje zarządzania dostępem do baz danych. W środowisku CyberFOX poświadczenia do baz danych są zarządzane poza narzędziami CyberFOX, dlatego nie podlegają kontroli dostępu, rejestrowaniu sesji ani audytowi.

Zarządzanie dostępem do baz danych Keeper dodaje połączenia pośredniczone, rejestrowanie sesji i mechanizmy kontroli najniższych uprawnień w dostępie do baz danych, których CyberFOX nie zapewnia.

Przepływy pracy dotyczące zatwierdzania i zarządzanie dostępem

Keeper obsługuje dostęp Just-In-Time (JIT) z automatycznym wygasaniem, wieloetapowe procesy zatwierdzania, ograniczony czasowo dostęp oraz natywną integrację ze Slack, Jira i ServiceNow. Zatwierdzenia odbywają się w narzędziach, z których zespoły MSP już korzystają, bez konieczności oddzielnego logowania.

Precyzyjna kontrola dostępu oparta na rolach (ang. Role-Based Access Control, RBAC) stosuje zasady najmniejszych przywilejów wobec techników MSP i użytkowników klientów. Keeper nigdy nie ujawnia danych uwierzytelniających podczas przyznawania dostępu; sesja uruchamia się bez możliwości zobaczenia przez technika hasła źródłowego.

Przepływ pracy platformy AutoElevate to jednoetapowe zatwierdzanie przez technika MSP z opcją ustawienia reguł „zawsze zezwalaj” dla powtarzających się żądań. Password Boss obsługuje udostępnianie danych uwierzytelniających za pośrednictwem własnego, oddzielnego interfejsu. Te dwa produkty nie współdzielą silnika polityk ani ujednoliconego procesu zatwierdzania.

Dla klientów, którzy potrzebują wieloosobowych zatwierdzeń w przypadku poufnych żądań, dostępu ograniczonego czasowo lub integracji z procesami zarządzania usługami IT, CyberFOX nie oferuje takich mechanizmów kontroli.

Security architecture

System Keeper został zbudowany w oparciu o architekturę bezpieczeństwa zero-knowledge i zero-trust. Dane sejfu są szyfrowane i deszyfrowane lokalnie na urządzeniu użytkownika przy użyciu szyfrowania AES-256, a serwery Keeper przechowują tekst zaszyfrowany, a nie dane uwierzytelniające lub zawartość sejfu w postaci zwykłego tekstu. Moduł kryptograficzny Keeper posiada walidację FIPS 140-3, co zapewnia dostawcom usług zarządzanych (MSP) silniejszą warstwę gwarancji bezpieczeństwa w przypadku klientów regulowanych i dbających o bezpieczeństwo.

Keeper rozszerza również mechanizmy kontroli zero-trust na przepływy pracy związane z dostępem uprzywilejowanym. Dostęp można zarządzać na podstawie tożsamości, roli, zasad i wymogów zatwierdzania przed otwarciem uprzywilejowanej sesji lub połączenia. Dane uwierzytelniające nie muszą być ujawniane technikom, a dostęp JIT można ograniczyć do zatwierdzonego zadania lub sesji. Keeper integruje się z głównymi dostawcami tożsamości, w tym Microsoft Entra ID, Okta i Ping Identity, oferując obsługę logowania jednokrotnego (SSO) oraz wdrażania użytkowników (provisioning), co pozwala powiązać decyzje dotyczące dostępu ze zweryfikowaną tożsamością w przedsiębiorstwie.

AutoElevate nie jest produktem o charakterze sejfu opartego na architekturze zero-knowledge — jest platformą do zarządzania uprawnieniami punktów końcowych. Jej architektura bezpieczeństwa opiera się na usuwaniu stałych lokalnych uprawnień administratora, egzekwowaniu zasad najmniejszych uprawnień oraz kierowaniu żądań podniesienia uprawnień przez oparte na zasadach przepływy pracy zatwierdzania. Szyfrowanie zero-knowledge dotyczy Password Boss, odrębnego menedżera haseł firmy CyberFOX, a nie AutoElevate.

AutoElevate obsługuje zatwierdzanie w czasie rzeczywistym, reguły zaufanych aplikacji, uprawnienia techników oraz logowanie administratora Just-in-Time, a dostęp administracyjny jest zarządzany za pośrednictwem portalu AutoElevate.

Zgodność i certyfikacje

Keeper posiada certyfikat FedRAMP High oraz autoryzację GovRAMP High. Posiada certyfikaty SOC 2 Type II, ISO 27001, 27017 i 27018 oraz zapewnia zgodność z HIPAA i PCI DSS.

CyberFOX posiada atestacje SOC 2 Type II i SOC 3 oraz certyfikat ISO/IEC 27001:2022 obejmujące produkty AutoElevate i Password Boss, a także ukończył samoocenę CMMC Level 1.

CyberFOX nie posiada certyfikacji FedRAMP ani autoryzacji GovRAMP.

Keeper czy AutoElevate? Oceny i opinie użytkowników

Keeper
AutoElevate
App Store dla iOS

App Store dla iOS

Aplikacja z Microsoft Store

Aplikacja z Microsoft Store

Rozszerzenie Chrome

Rozszerzenie Chrome

Android

Android

Chcesz zastąpić trzy narzędzia jedną platformą?

Zobacz, jak platforma KeeperPAM pomaga MSP centralizować widoczność i kontrolę w zakresie bezpieczeństwa tożsamości.

Często zadawane pytania (FAQ)

Czym jest CyberFOX AutoElevate?

CyberFOX AutoElevate to narzędzie do zarządzania uprawnieniami punktów końcowych w środowiskach Windows. Usuwa użytkownikom uprawnienia administratora lokalnego, a następnie kontroluje sposób, w jaki żądają oni podwyższonego dostępu i go otrzymują. Gdy ktoś musi uruchomić aplikację wymagającą uprawnień administratora, AutoElevate kieruje żądanie przez oparty na zasadach proces zatwierdzania; dział IT lub dostawca MSP może je jednorazowo zatwierdzić albo ustanowić stałą regułę.

Czy AutoElevate jest rozwiązaniem PAM czy EPM?

AutoElevate można najlepiej opisać jako narzędzie do zarządzania uprawnieniami punktów końcowych. Usuwa uprawnienia administratora lokalnego z punktów końcowych systemu Windows i zarządza żądaniami podniesienia uprawnień UAC. Aby platforma oferowała pełne zarządzanie dostępem uprzywilejowanym, musi również obejmować przechowywanie danych uwierzytelniających w sejfie dla serwerów i kont w chmurze, rejestrowanie sesji uprzywilejowanych, zarządzanie tajnymi danymi oraz raportowanie zgodności. AutoElevate obsługuje jeden element tego obrazu — Keeper zapewnia wszystkie te funkcje w ramach jednej platformy.

Czy AutoElevate może zastąpić menedżer haseł dla MSP?

Nie, AutoElevate nie obejmuje przechowywania danych uwierzytelniających w sejfie. CyberFOX oferuje Password Boss jako oddzielny produkt na oddzielnej platformie w tym celu. Keeper łączy zarządzanie hasłami przedsiębiorstwa i zarządzanie dostępem uprzywilejowanym w ramach jednej zintegrowanej platformy, dzięki czemu dostawcy MSP nie muszą zarządzać relacjami z wieloma dostawcami, cyklami rozliczeniowymi ani przełączać się między narzędziami podczas obsługi różnych typów dostępu uprzywilejowanego.

Czym różni się nagrywanie sesji między platformami KeeperPAM i AutoElevate?

AutoElevate rejestruje zdarzenia związane z podnoszeniem uprawnień — zapisuje fakt, że aplikacja została zatwierdzona do podwyższenia uprawnień, ale nie tego, czym zajmował się technik podczas sesji. Keeper w pełni rejestruje każdą sesję uprzywilejowaną: odtwarzanie wideo i rejestry naciśnięć klawiszy są przechowywane jako niezmienne dowody audytowe we wszystkich dzierżawach. KeeperAI może także monitorować sesje w czasie rzeczywistym i automatycznie blokować sesję w przypadku wykrycia podejrzanej aktywności. Taki poziom widoczności jest wymagany przez audytorów ds. zgodności i klientów działających w regulowanych branżach.

Czy Keeper może obsługiwać klientów z branż podlegających regulacjom, takich jak służba zdrowia lub administracja publiczna?

Tak, Keeper posiada certyfikat FedRAMP High i autoryzację GovRAMP, certyfikat ISO 27001 oraz jest zgodny z wymaganiami HIPAA i PCI DSS. To połączenie umożliwia współpracę z klientami z sektora ochrony zdrowia, usług finansowych oraz administracji federalnej, stanowej i lokalnej. CyberFOX posiada certyfikaty SOC 2 Type II, SOC 3 i ISO 27001 oraz ukończył samoocenę CMMC Level 1, ale nie posiada certyfikatu FedRAMP ani autoryzacji GovRAMP, które są zazwyczaj wymagane przy zamówieniach dla administracji federalnej i sektora obronnego.

Co oznacza architektura zero-knowledge i dlaczego ma znaczenie dla MSP?

Zero-knowledge oznacza, że całe szyfrowanie i odszyfrowywanie odbywa się na urządzeniu użytkownika. Keeper nigdy nie ma dostępu do zawartości sejfu, danych uwierzytelniających ani danych sesji. Dzięki temu dostawcy MSP mogą zgodnie z prawdą zapewnić klientów, że nikt spoza ich organizacji nie ma dostępu do ich danych. AutoElevate nie stosuje modelu zero-knowledge.

Czy KeeperPAM sprawdzi się u dostawców usług MSP, którzy już korzystają z AutoElevate?

Tak, moduł zarządzania uprawnieniami punktów końcowych Keeper obejmuje możliwości oferowane przez AutoElevate, w tym podnoszenie uprawnień Windows UAC, egzekwowanie zasady najniższych uprawnień oraz przepływy pracy zatwierdzania, oferując jednocześnie przechowywanie danych uwierzytelniających w sejfie, pełne rejestrowanie sesji, zarządzanie tajnymi danymi i zapewnienie zgodności w ramach tej samej platformy.

Wycofaj zgodę dot. plików cookieDbamy o prywatność użytkowników

Wykorzystujemy na naszej stronie pliki cookie na potrzeby zapewnienia jak najlepszej jakości przeglądania, wyświetlania spersonalizowanych reklam dotyczących naszych produktów i treści oraz analizy ruchu na stronie. Aby uzyskać więcej informacji, zapoznaj się z naszą polityką prywatności.

Zarejestruj się na darmowy okres próbny

Kup teraz