Sprawnie rozwiązuj problemy wykryte przez Wiz za pomocą Keeper

Wiz identyfikuje ujawnione tożsamości, ryzykowne ścieżki dostępu i błędy konfiguracji chmury. KeeperPAM® przekłada istotne wykryte problemy na działania, takie jak rotacja danych uwierzytelniających, zarządzanie dostępem lub dostęp JIT, a następnie przekazuje status działań naprawczych do Wiz.

Grafika przedstawiająca integrację Keeper z Wiz – logo Wiz połączone z logo Keeper.

Od wykrycia problemu w chmurze do potwierdzenia jego rozwiązania

Wiz identyfikuje ujawnione tożsamości, ryzykowne ścieżki dostępu i błędy konfiguracji chmury. Keeper Cloud Security przekazuje informacje o istotnych problemach do KeeperPAM, przyporządkowuje je odpowiednim tożsamościom i zasobom infrastruktury oraz przekształca w monitorowane działania naprawcze, takie jak rotacja danych uwierzytelniających, zarządzanie dostępem lub dostęp JIT. Keeper Encrypter zabezpiecza wymianę danych, zachowując architekturę zero-knowledge Keeper.
Jak przebiega wspólny proces pracy Keeper i Wiz

1. Przesłano informację o wykrytym problemie do Keeper

Administrator przesyła z Wiz do Keeper informacje o problemie dotyczącym tożsamości lub danych uwierzytelniających. Problem pojawia się na pulpicie zabezpieczeń w chmurze wraz ze wszystkimi powiązanymi informacjami – bez konieczności eksportowania danych ani przełączania się między narzędziami.

2. Dodano zasób, którego dotyczy problem

Administrator Keeper przypisuje wykryty problem do istniejącego zasobu KeeperPAM lub dodaje do systemu nową tożsamość, maszynę, bazę danych, katalog, przeglądarkę zdalną lub zasób w chmurze. Tożsamości w chmurze, których bezpieczeństwo zostało naruszone, można dodać bezpośrednio jako wpisy PAM User.

3. Zastosowano odpowiedni mechanizm kontroli

Zastosuj mechanizm kontroli odpowiedni do poziomu ryzyka: przeprowadź rotację danych uwierzytelniających, przyznaj dostęp na określony czas w ramach procesu zatwierdzania lub zapewnij monitorowaną sesję za pośrednictwem połączeń.

4. Potwierdzenie rozwiązania problemu

Po przeprowadzeniu działań naprawczych Keeper nadaje wykrytemu problemowi status In Progress i powiadamia Wiz. Podczas kolejnego skanowania Wiz weryfikuje skuteczność działań naprawczych i przesyła do Keeper informację o rozwiązaniu problemu.

Wszystko, czego potrzebujesz do rozwiązania problemów wykrytych przez Wiz

Rotacja przejętych danych uwierzytelniających

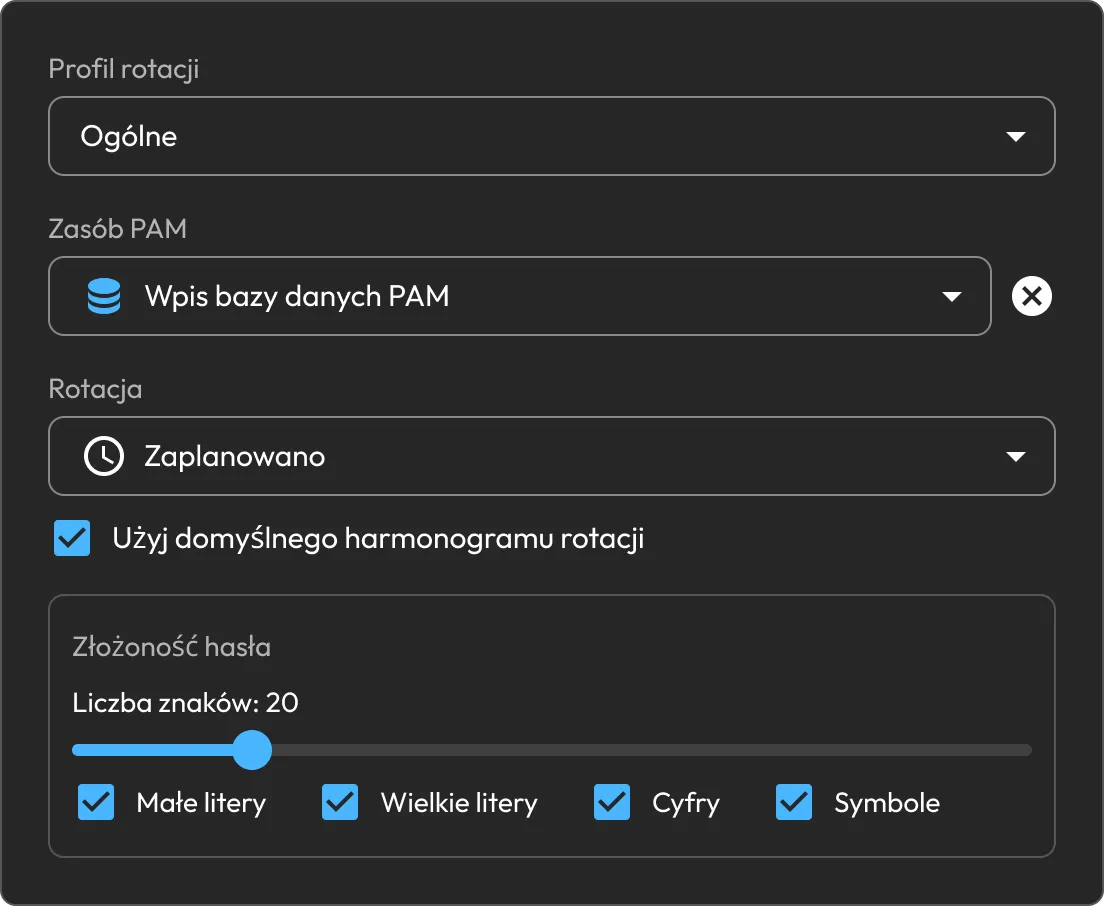
Przeprowadź rotację nieaktualnych lub przejętych danych uwierzytelniających i zapisz nowe dane w sejfie Keeper, bez kopiowania wpisów tajnych między narzędziami ani korzystania z procedur poza zintegrowanym procesem.

Ustawienia rotacji haseł w Keeper przedstawiające zaplanowaną rotację danych uwierzytelniających bazy danych objętej PAM oraz opcje złożoności hasła.

Zastąp stały dostęp dostępem JIT

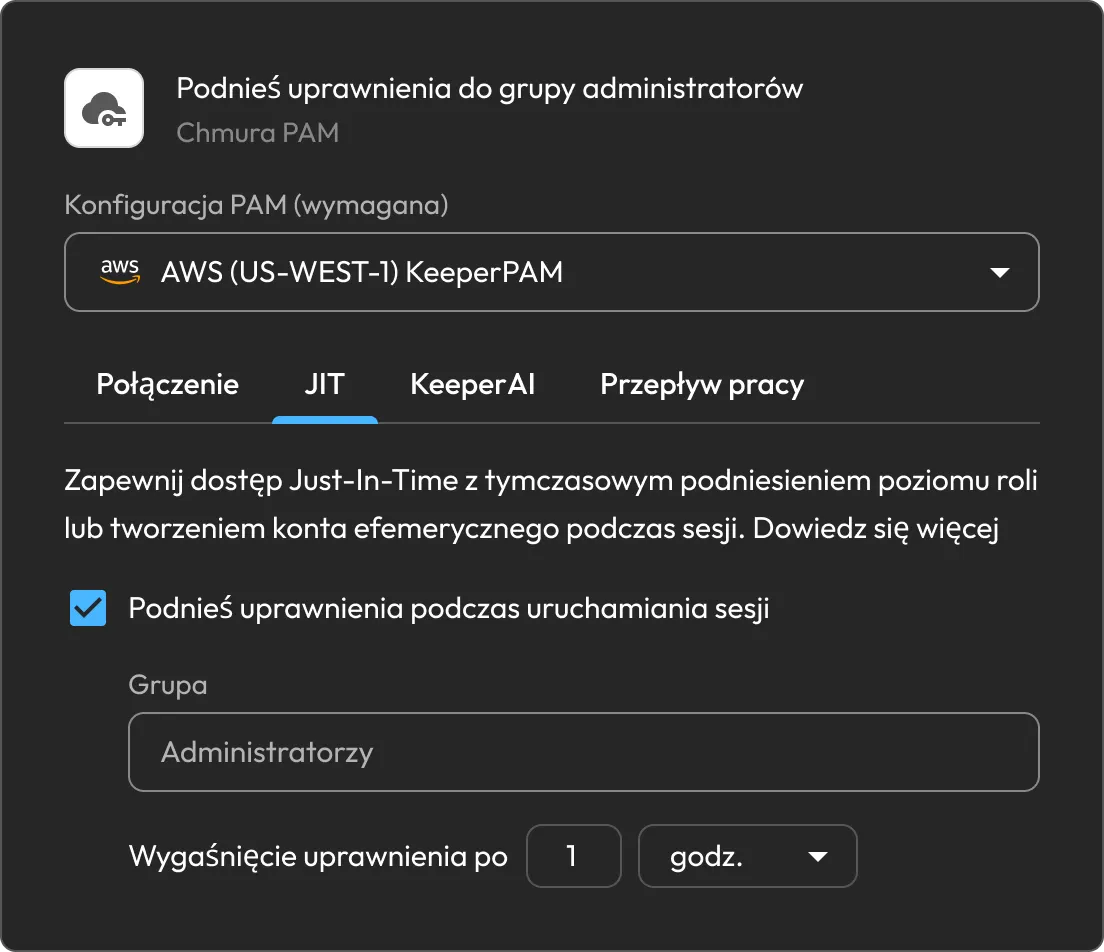
Przyznawaj dostęp na określony czas z wykorzystaniem procesów zatwierdzania, zdefiniowanych przedziałów czasowych, procedur check-in i MFA, bez pozostawiania stałych uprawnień.

Ustawienia dostępu JIT w Keeper przedstawiające tymczasowe podwyższenie uprawnień do poziomu grupy Admins na godzinę.

Pośredniczenie w dostępie bez ujawniania danych uwierzytelniających

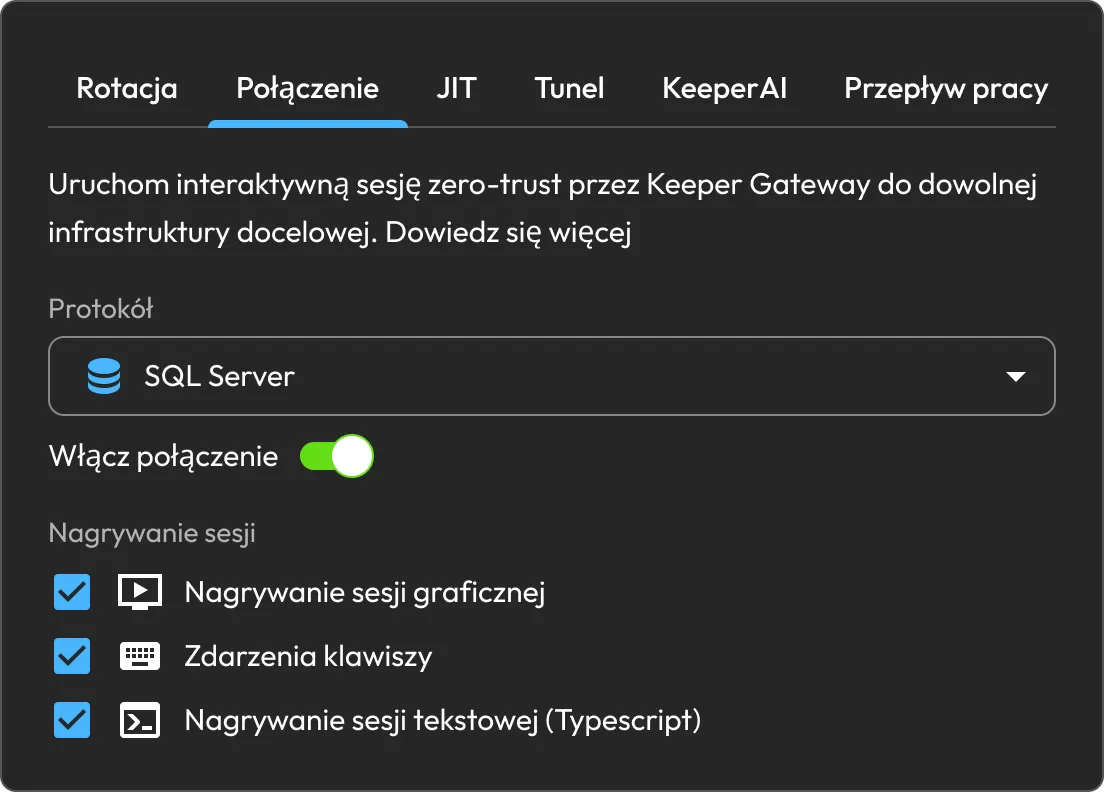
Skonfiguruj funkcję Zarządzaj dostępem, aby uruchamiać interaktywne sesje w modelu zero-trust za pośrednictwem Keeper Gateway bez ujawniania użytkownikowi danych uwierzytelniających.

Ustawienia połączenia KeeperPAM przedstawiające sesję SQL Server z włączonym nagrywaniem obrazu, rejestrowaniem zdarzeń klawiatury i nagrywaniem tekstu.

Dodaj zasoby, których dotyczy problem

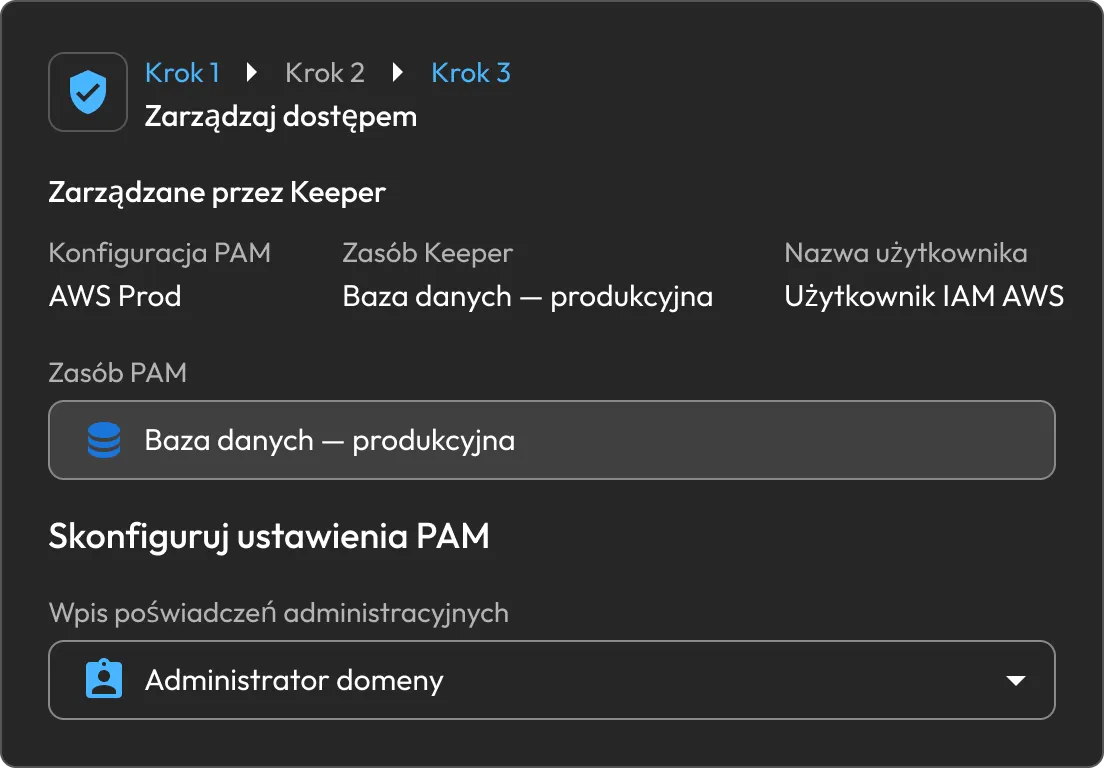
Na podstawie wykrytego problemu obejmij odpowiednią tożsamość, maszynę, bazę danych, katalog lub zasób w chmurze nadzorem KeeperPAM.

Ekran procesu Zarządzaj dostępem w Keeper przedstawiający zasób PAM produkcyjnej bazy danych i konfigurację administracyjnych danych uwierzytelniających.

Monitoruj wszystkie wykryte problemy w jednym miejscu

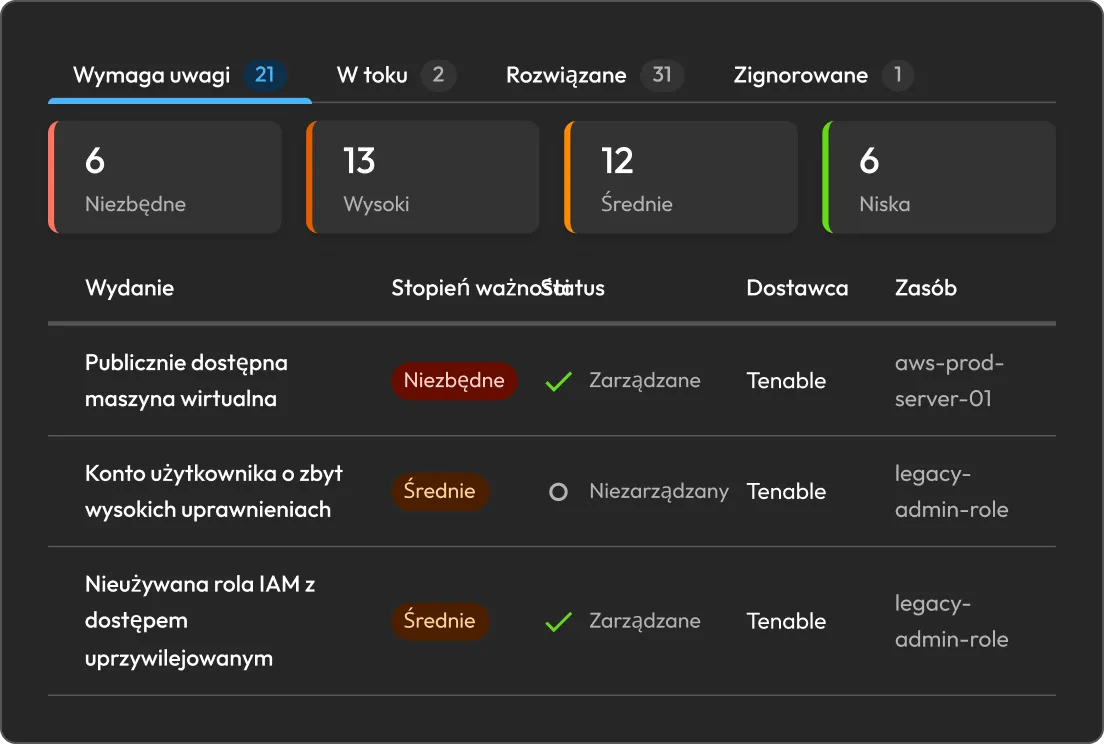
Przeglądaj wykryte problemy i monitoruj status działań naprawczych na pulpicie zabezpieczeń w chmurze. Problemy objęte działaniami naprawczymi otrzymują status W toku, a po potwierdzeniu rozwiązania problemu przez Wiz ich status zmienia się na Rozwiązane.

Pulpit zarządzania działaniami naprawczymi w Keeper przedstawiający problemy związane z bezpieczeństwem wykryte przez Tenable, uporządkowane według poziomu ważności, statusu i zasobu.

Chroń integrację za pomocą Keeper Encrypter

Uruchom Keeper Encrypter we własnym środowisku jako usługę Docker. Usługa odbiera webhooki Wiz i szyfruje dane przesyłane w ramach integracji za pomocą 256-bitowego klucza AES zarządzanego przez klienta i przechowywanego w Keeper.

Grafika Keeper Security przedstawiająca tożsamości, urządzenia i dostęp do witryn internetowych przechodzące przez scentralizowane mechanizmy kontroli bezpieczeństwa w celu zapewnienia zweryfikowanej ochrony.

Rozwiązanie stworzone dla zespołów odpowiedzialnych za zarządzanie ryzykiem w chmurze

Operacje związane z bezpieczeństwem

Przekształcaj problemy wykryte przez Wiz w spójne procesy działań naprawczych. Przeprowadzaj rotację danych uwierzytelniających, ograniczaj dostęp lub dodawaj zasoby, aby skrócić czas od wykrycia problemu do jego rozwiązania.

Chmura i DevOps

Obejmuj niezarządzane zasoby chmurowe kontrolą bezpośrednio na podstawie wykrytych problemów. Dodaj procesy zatwierdzania i dostęp JIT, a następnie wprowadź jednolite zasady bezpiecznego dostępu za pośrednictwem połączeń i tuneli.

Zgodność

Zapewnij spójność statusu działań naprawczych między Keeper i Wiz. W miarę postępu działań naprawczych wykryte problemy przechodzą od etapu przeglądu do statusów In Progress i Resolved.

Przekształcaj problemy wykryte w chmurze w zweryfikowane działania naprawcze

Rozwiązanie dostępne dla klientów z aktywną subskrypcją KeeperPAM. Wdróż Keeper Encrypter, połącz Wiz z Keeper i zarządzaj wykrytymi problemami w ramach monitorowanych procesów działań naprawczych, synchronizując ich status między oboma systemami.

Często zadawane pytania (FAQ)

Co umożliwia integracja Keeper z Wiz?

Wiz przesyła informacje o istotnych problemach do Keeper Cloud Security. Administrator Keeper przypisuje odpowiedni zasób i przeprowadza rotację danych uwierzytelniających lub stosuje funkcję Zarządzaj dostępem albo dostęp JIT. Keeper przekazuje do Wiz status działań naprawczych, a Wiz weryfikuje skuteczność tych działań podczas kolejnego skanowania.

Jakie problemy wykryte przez Wiz można rozwiązać za pomocą Keeper?

Istotne problemy wykryte przez Wiz, które można rozwiązać przez rotację danych uwierzytelniających, dodawanie zasobów do systemu zarządzania lub zaostrzenie mechanizmów kontroli dostępu uprzywilejowanego.

W jaki sposób Keeper może rozwiązać wykryty problem?

Przeprowadź rotację ujawnionych danych uwierzytelniających, przyznaj dostęp na określony czas po zatwierdzeniu lub zapewnij monitorowany dostęp za pośrednictwem połączeń. Mechanizmy kontroli można stosować osobno lub łączyć, aby dostosować je do poziomu ryzyka.

W jaki sposób synchronizowany jest status działań naprawczych?

Po przeprowadzeniu działań naprawczych Keeper nadaje wykrytemu problemowi status In Progress i powiadamia Wiz. Po potwierdzeniu wyeliminowania zagrożenia podczas kolejnego cyklu weryfikacji Wiz przesyła do Keeper informację o rozwiązaniu problemu.

Wycofaj zgodę dot. plików cookieDbamy o prywatność użytkowników

Wykorzystujemy na naszej stronie pliki cookie na potrzeby zapewnienia jak najlepszej jakości przeglądania, wyświetlania spersonalizowanych reklam dotyczących naszych produktów i treści oraz analizy ruchu na stronie. Aby uzyskać więcej informacji, zapoznaj się z naszą polityką prywatności.

Zarejestruj się na darmowy okres próbny

Kup teraz