
Od analizy ekspozycji na zagrożenia do działań związanych z dostępem uprzywilejowanym
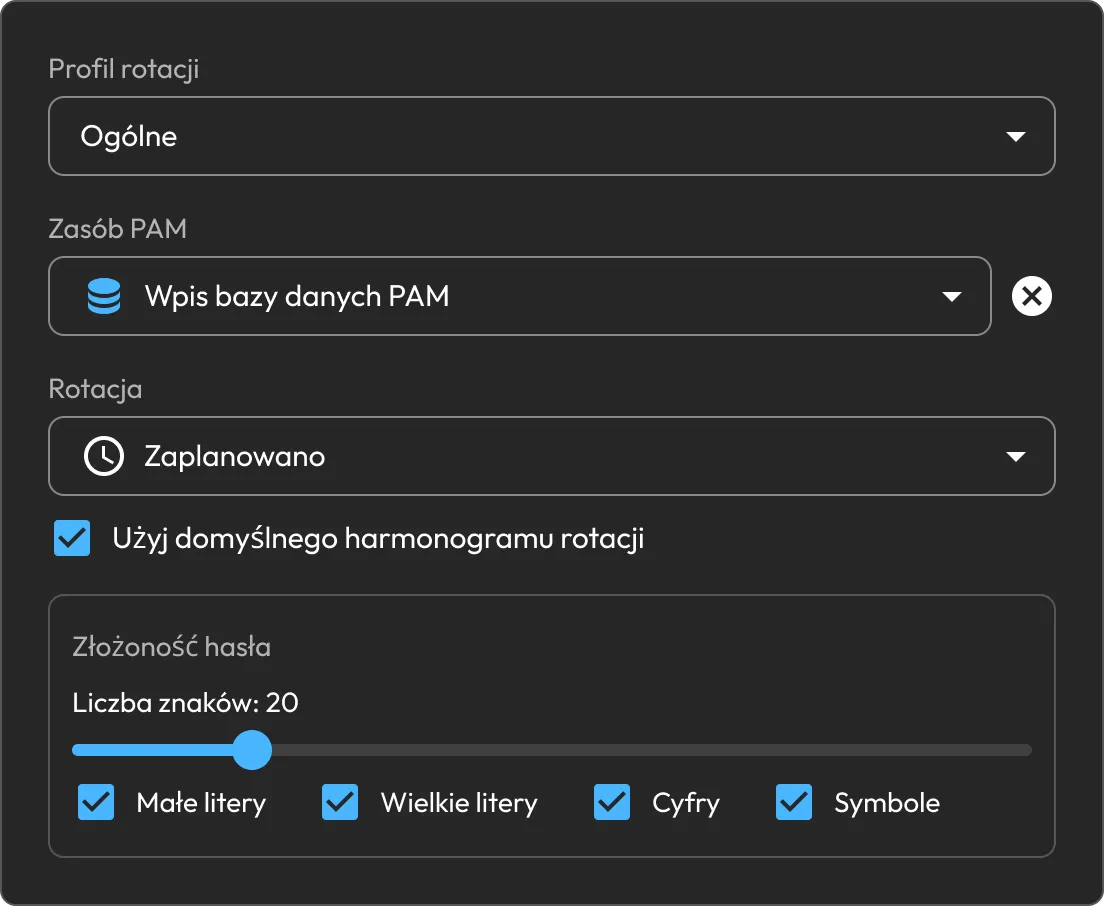
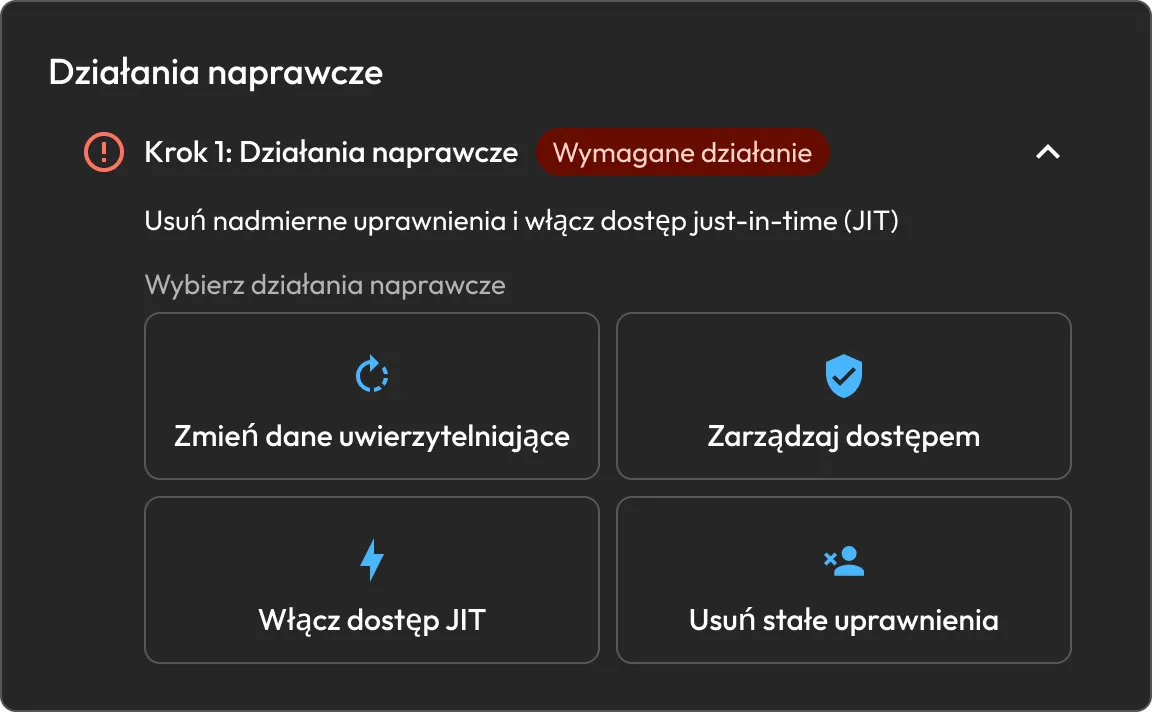
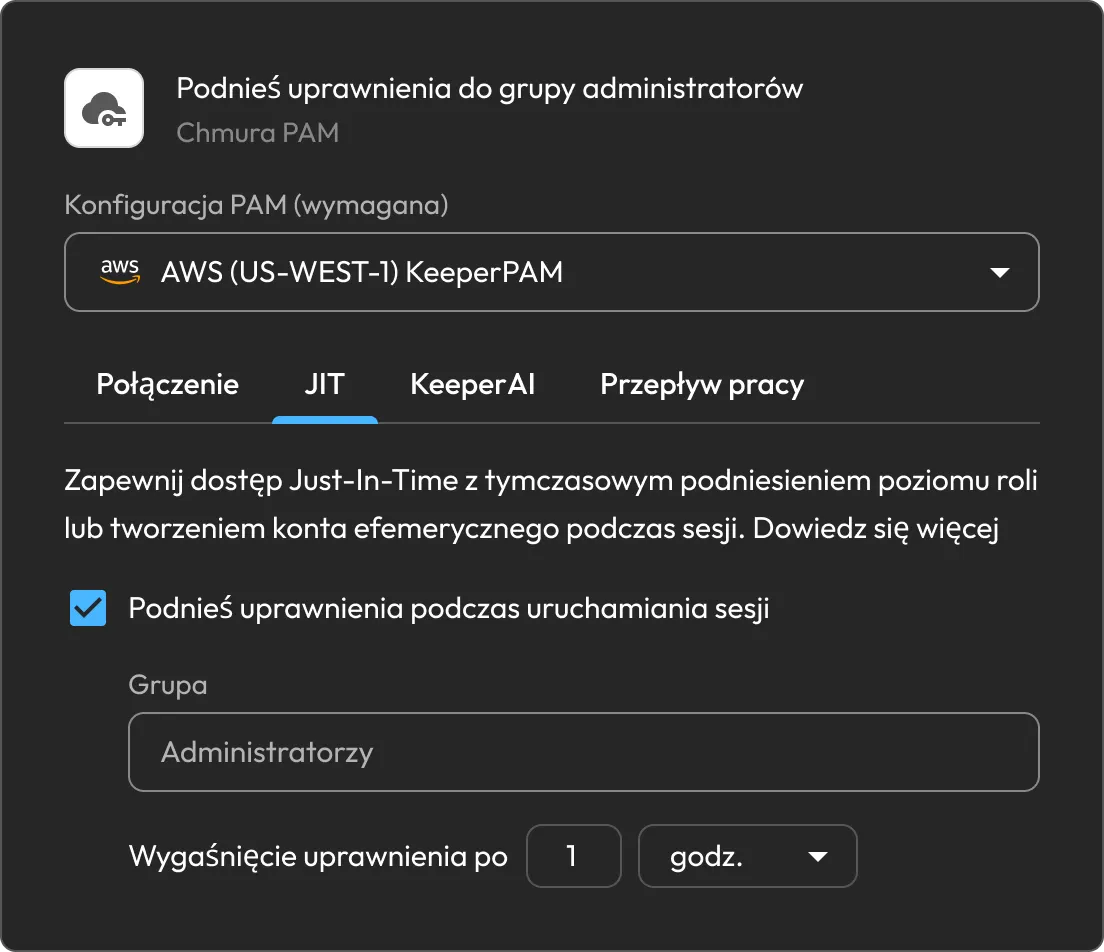
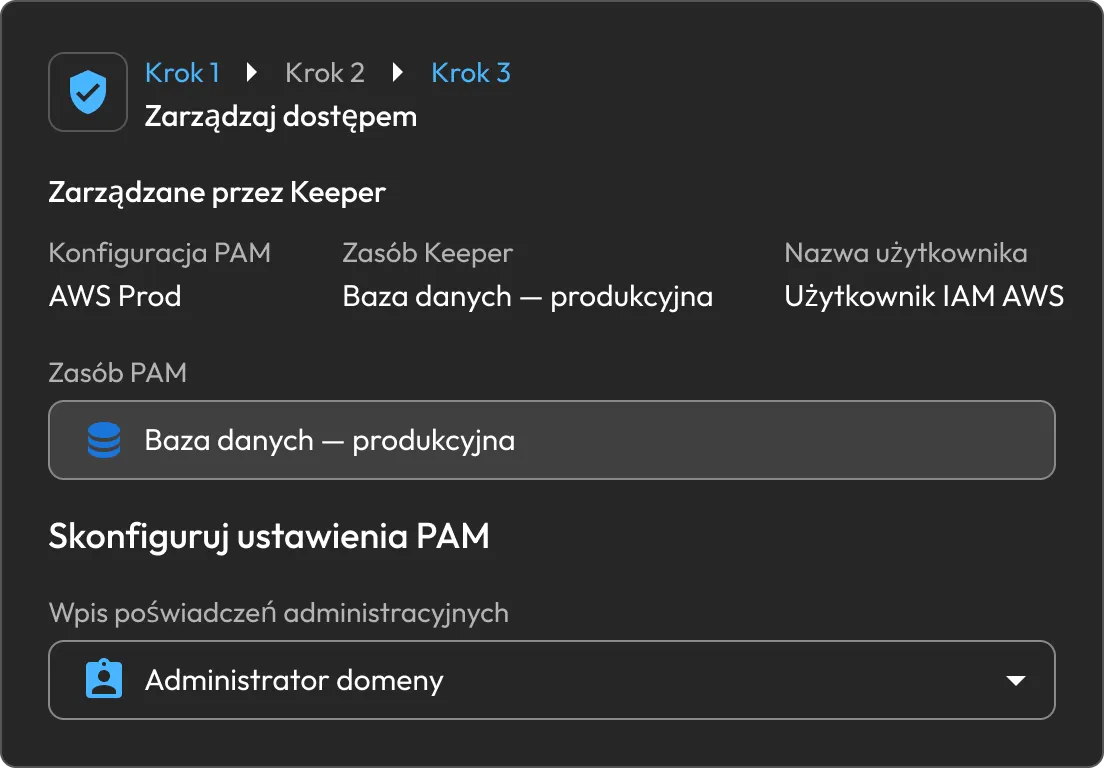
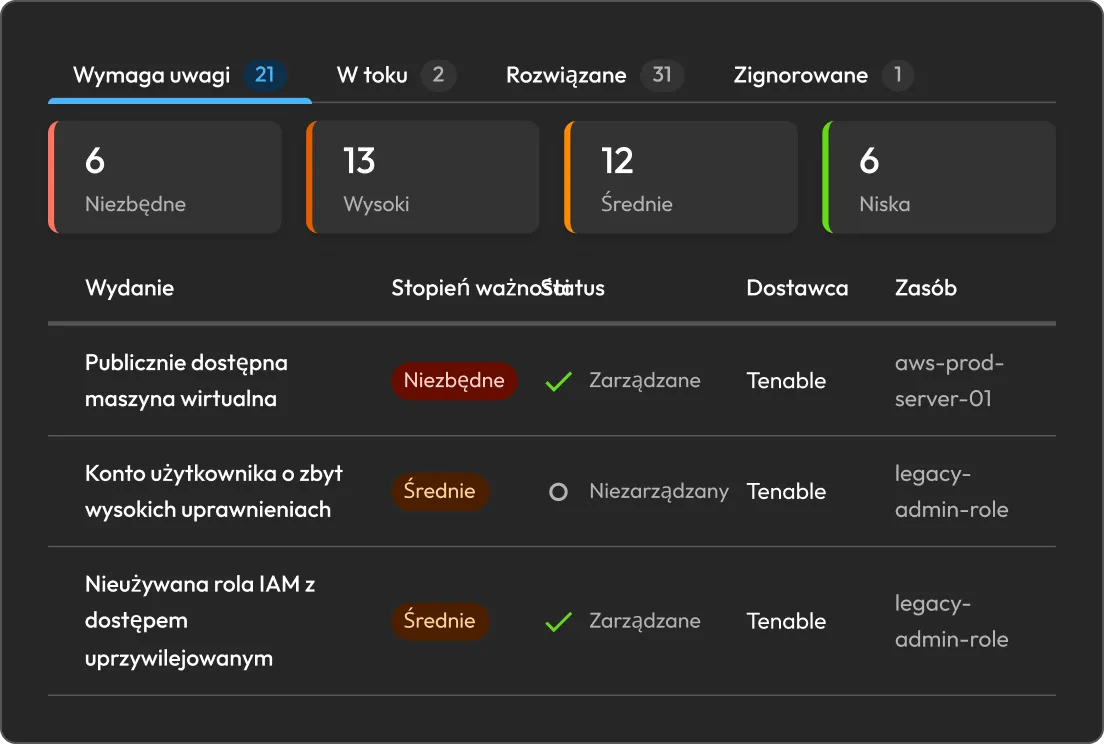
Tenable dostarcza zespołom informacji potrzebnych do zrozumienia i ustalenia priorytetów zagrożeń związanych z ekspozycją zasobów w chmurze. Integracja z Keeper przekazuje wybrane problemy dotyczące tożsamości i dostępu do KeeperPAM, gdzie administratorzy mogą dodawać zasoby, których dotyczą te problemy, i stosować odpowiednie mechanizmy kontroli – od rotacji danych uwierzytelniających po dostęp zarządzany lub dostęp just-in-time. Następnie Keeper przesyła status działań naprawczych z powrotem do Tenable, zapewniając obu zespołom spójny obraz postępów.