Rozszerzenie dostępu do aplikacji Teams z szyfrowaniem zero-knowledge
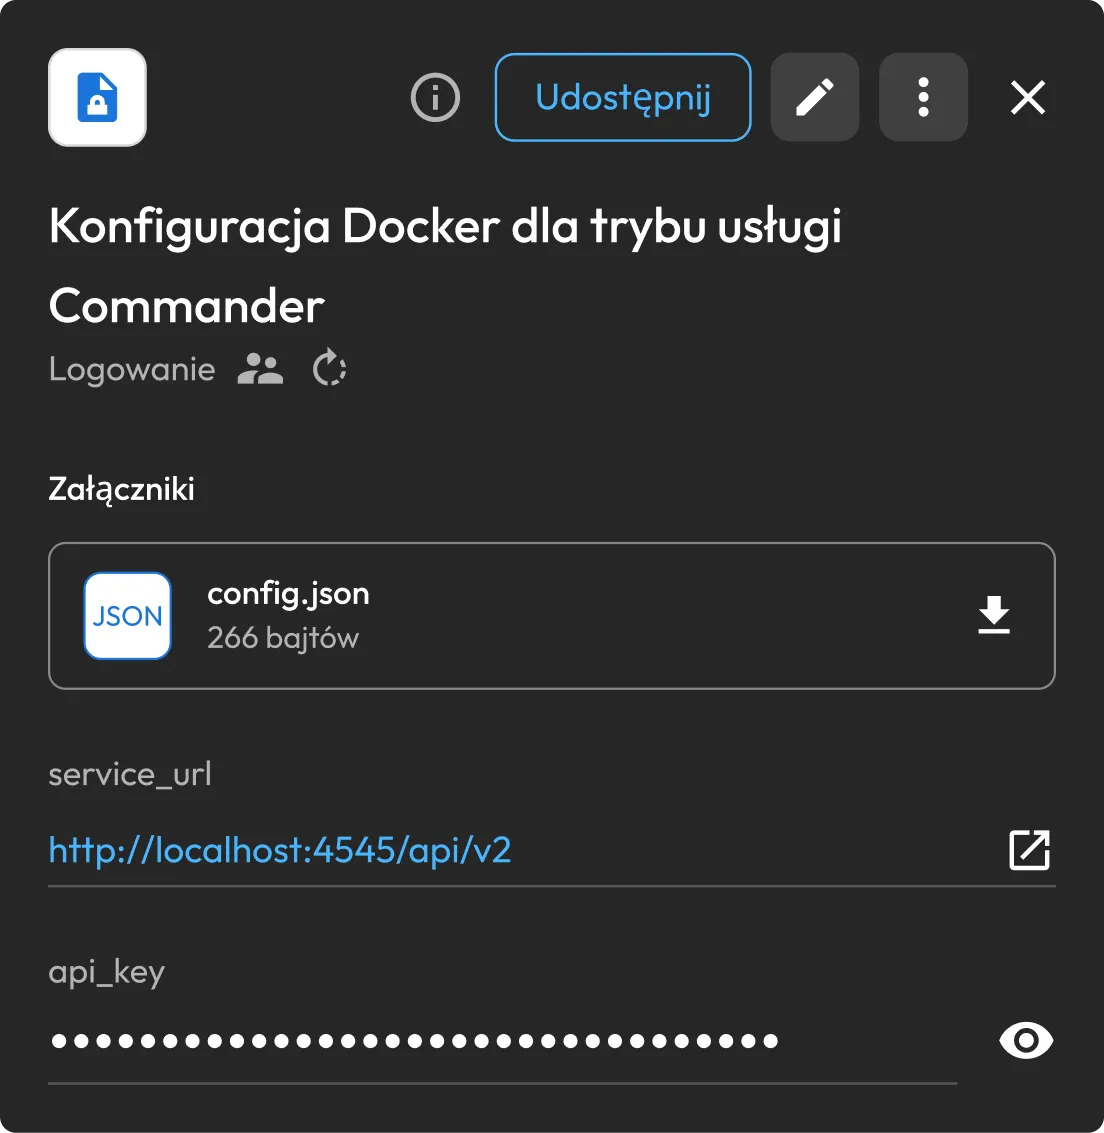
Przepływ pracy w aplikacji Teams firmy Keeper jest wdrażany we własnym środowisku, co pozwala organizacjom rozszerzyć bezpieczny dostęp do programu Microsoft Teams przy jednoczesnym zachowaniu architektury zero-knowledge firmy Keeper. Agent Teams oraz Keeper Commander® działają w kontenerach Docker hostowanych w Państwa infrastrukturze i komunikują się z chmurą aplikacji Microsoft Teams za pośrednictwem kontrolowanego przez Państwa połączenia wychodzącego.
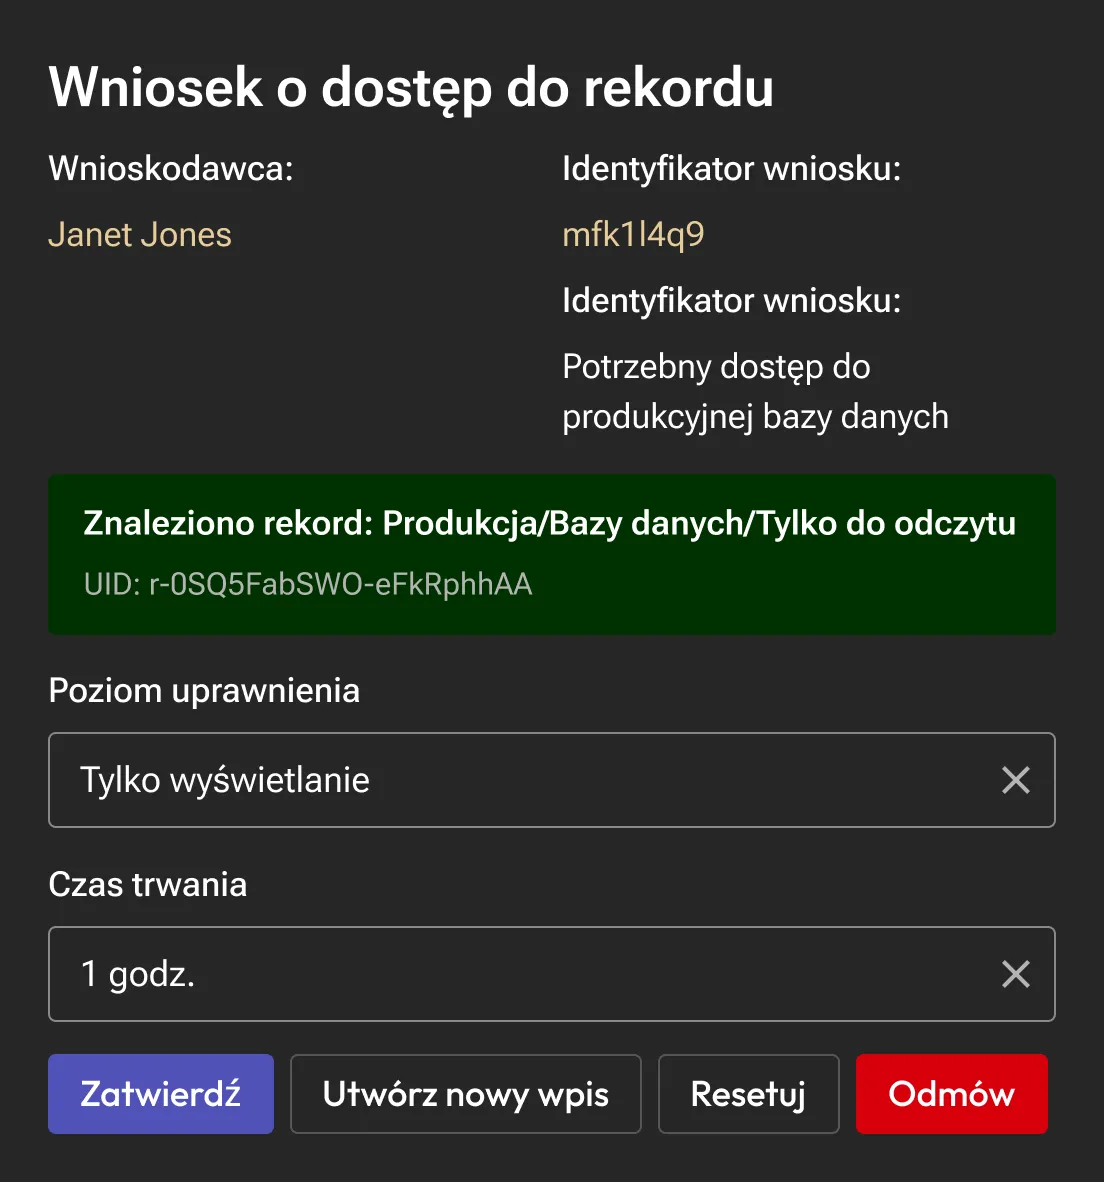
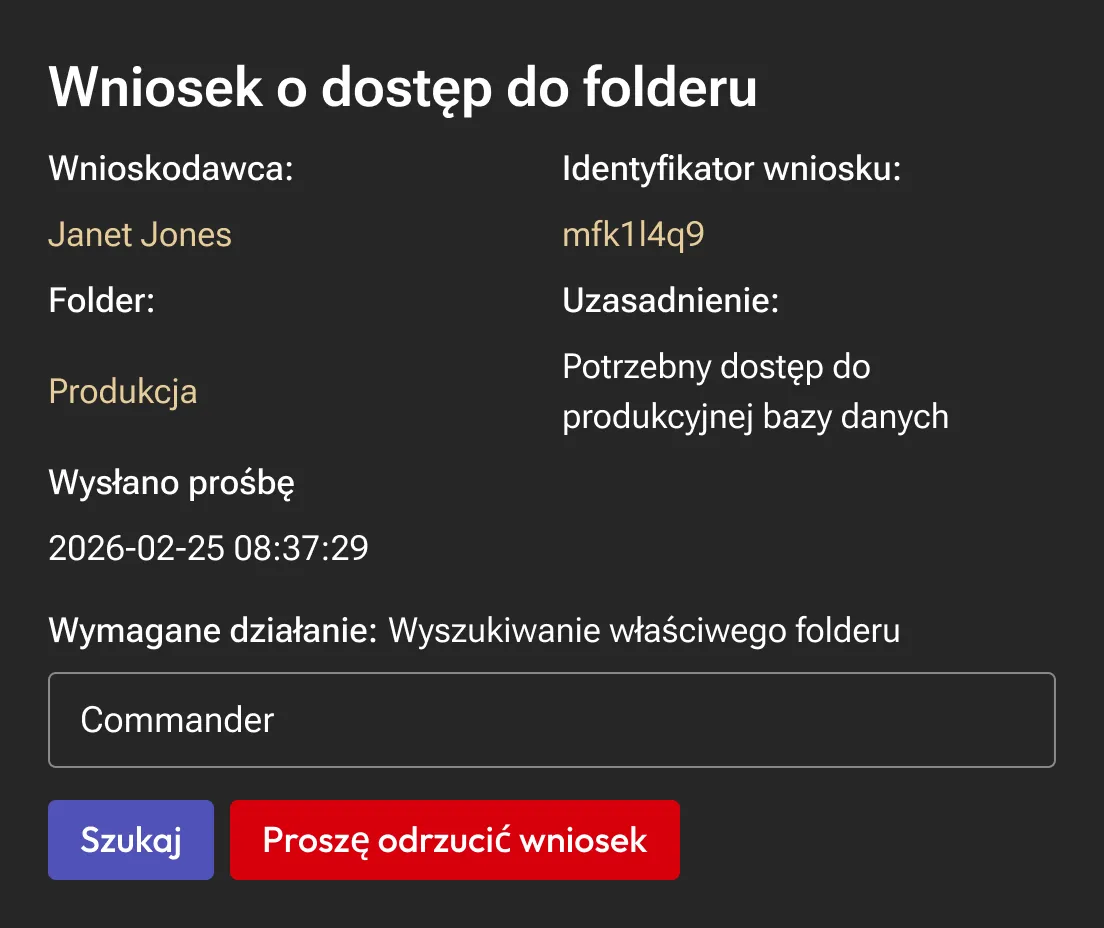
Klucze szyfrujące pozostają pod Państwa kontrolą, dzięki czemu tajne dane pozostają zaszyfrowane w całym przepływie pracy, a nikt — nawet firma Keeper — nie ma dostępu do żadnych danych. Przepływ pracy w aplikacji Teams pomaga organizacjom wdrożyć zasadę Zero Standing Privilege (ZSP), umożliwiając użytkownikom wnioskowanie o dostęp tymczasowy, uzyskiwanie zatwierdzeń i automatyczne egzekwowanie uprawnień ograniczonych czasowo bez ujawniania danych uwierzytelniających. Ponieważ aplikacja Teams jest publikowana wyłącznie w prywatnym katalogu aplikacji Państwa organizacji, nie jest ona dostępna w publicznym sklepie Microsoft Teams.