Sejf Keeper Vault w ServiceNow

Dzięki współpracy Keeper i ServiceNow tajne dane pozostają w sejfie, a Państwa zespół może z nich korzystać w swoim środowisku pracy. Keeper pobiera dane uwierzytelniające podczas wykonywania zadań ServiceNow, przesyła alerty bezpieczeństwa w postaci zgłoszeń incydentów i przyznaje dostęp do sejfu na podstawie wniosków i zatwierdzeń w ServiceNow. Można włączyć tylko potrzebne funkcje.

Grafika przedstawiająca integrację Keeper z ServiceNow: logo ServiceNow połączone z logo Keeper.

Pobieranie danych uwierzytelniających podczas wykonywania zadań

Moduły ServiceNow Discovery, Orchestration i Service Mapping uwierzytelniają się za pomocą tajnych danych z sejfu Keeper Vault, pobieranych za pośrednictwem Keeper Secrets Manager w chwili uruchomienia zadania. Instancja nigdy nie przechowuje danych uwierzytelniających. Przechowuje jedynie odwołanie, na podstawie którego serwer MID pobiera odpowiednie dane uwierzytelniające z sejfu, gdy są potrzebne.

Brak danych uwierzytelniających w instancji

ServiceNow przechowuje identyfikator i typ danych uwierzytelniających. Same tajne dane pozostają w Keeper.

Zasada zero-knowledge

Mechanizm pobierania danych uwierzytelniających lokalnie przeszukuje i odszyfrowuje rekordy, pobierając tylko dane potrzebne do wykonania zadania.

Elastyczne dopasowywanie i mapowanie

Rekord można dopasować na podstawie identyfikatora UID lub wartości type:title, a dowolny rekord Keeper można przypisać do dowolnego typu danych uwierzytelniających za pomocą pól z etykietami mid_.

Zarządzanie dostępem do sejfu z poziomu ServiceNow

Keeper Commander®, narzędzie wiersza poleceń, działa jako usługa na serwerze MID i obsługuje operacje w sejfie za pośrednictwem IntegrationHub, Flow Designer i portalu katalogu usług w ServiceNow. Użytkownicy składają wnioski o dostęp, osoby zatwierdzające udzielają go lub odmawiają, a rekordy są przenoszone – wszystko bez opuszczania ServiceNow.

Samoobsługowe składanie i zatwierdzanie wniosków

Wniosek o dostęp do rekordu lub folderu bądź o jednorazowe udostępnienie jest kierowany do grupy zatwierdzającej przed przyznaniem lub odebraniem dostępu.

Zapisywanie i wyszukiwanie z poziomu ServiceNow

Dodawanie do sejfu danych logowania, danych uwierzytelniających do baz danych i serwerów, kluczy SSH, licencji na oprogramowanie, bezpiecznych notatek i innych informacji oraz przeszukiwanie istniejących rekordów i folderów.

Zatwierdzanie wniosków EPM i rotacja haseł PAM

Zatwierdzanie lub odrzucanie wniosków w Menedżerze Uprawnień Punktów Końcowych oraz automatyczna rotacja hasła w rekordzie PAM po wygaśnięciu przyznanego dostępu.

Dlaczego zespoły łączą Keeper z ServiceNow

Mniejsze rozproszenie danych uwierzytelniających

Zarządzanie jednym zestawem tajnych danych w Keeper eliminuje potrzebę kopiowania ich do rekordów danych uwierzytelniających w ServiceNow, które z czasem tracą aktualność. Wystarczy jednorazowo przeprowadzić rotację lub aktualizację tajnych danych, a kolejne zadanie pobierze ich aktualną wartość podczas wykonywania – bez konieczności odnajdywania i aktualizowania drugiej kopii.

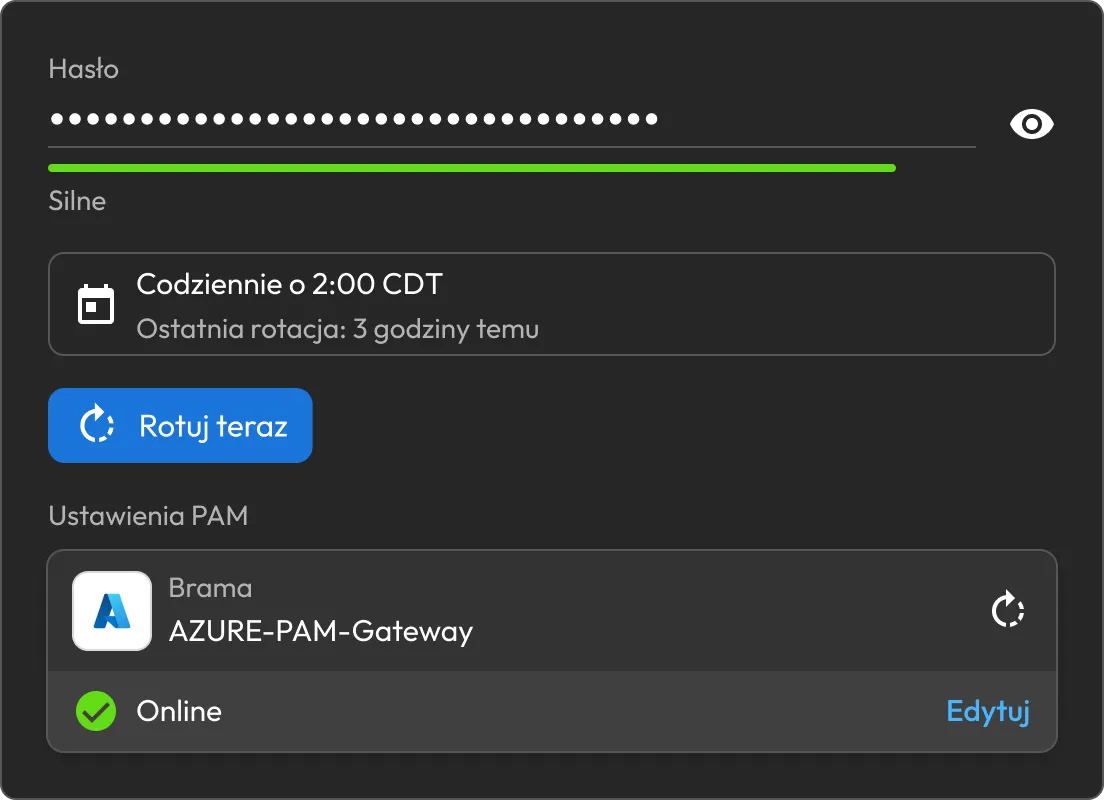
Ustawienia rotacji haseł w Keeper przedstawiające silne hasło, harmonogram codziennej rotacji i bramę Azure PAM ze statusem online.

Szybsze reagowanie na zagrożenia

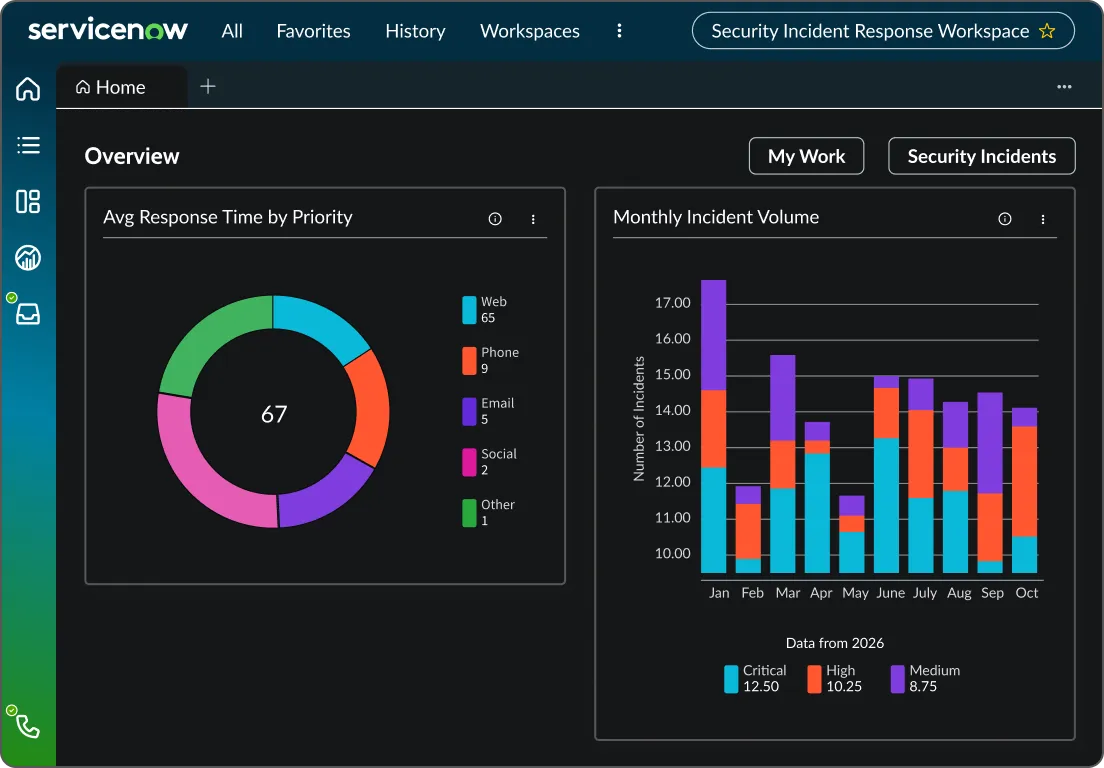
Alerty Keeper automatycznie trafiają do ServiceNow jako zgłoszenia w module Security Incident Response, bez opóźnień związanych z ręcznym przyjmowaniem zgłoszeń czy kopiowaniem danych między systemami. Mapowanie priorytetów umieszcza najpilniejsze typy zdarzeń na początku kolejki, dzięki czemu Państwa zespół najpierw zajmuje się najważniejszymi incydentami.

Panel ServiceNow Security Incident Response z wykresami liczby incydentów i czasu reakcji.

Wszystkie działania są rejestrowane

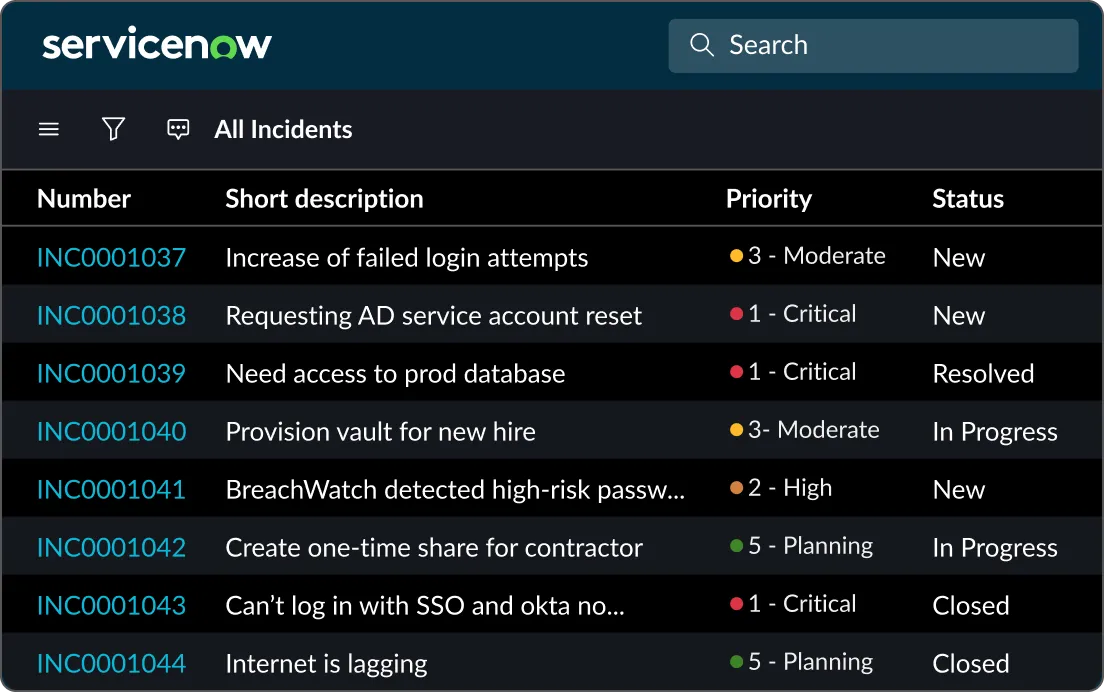
Wszystkie operacje wyszukiwania danych uwierzytelniających, wnioski o dostęp i zatwierdzenia są rejestrowane, co pozwala sprawdzić, kto o co wnioskował, do jakich zasobów uzyskano dostęp i kto go zatwierdził. Zapewnia to przejrzystą ścieżkę audytu obejmującą wszystkie obszary współpracy Keeper z ServiceNow.

Lista incydentów w ServiceNow z priorytetami i statusami incydentów dotyczących bezpieczeństwa i dostępu.

Współpraca z już używanymi narzędziami

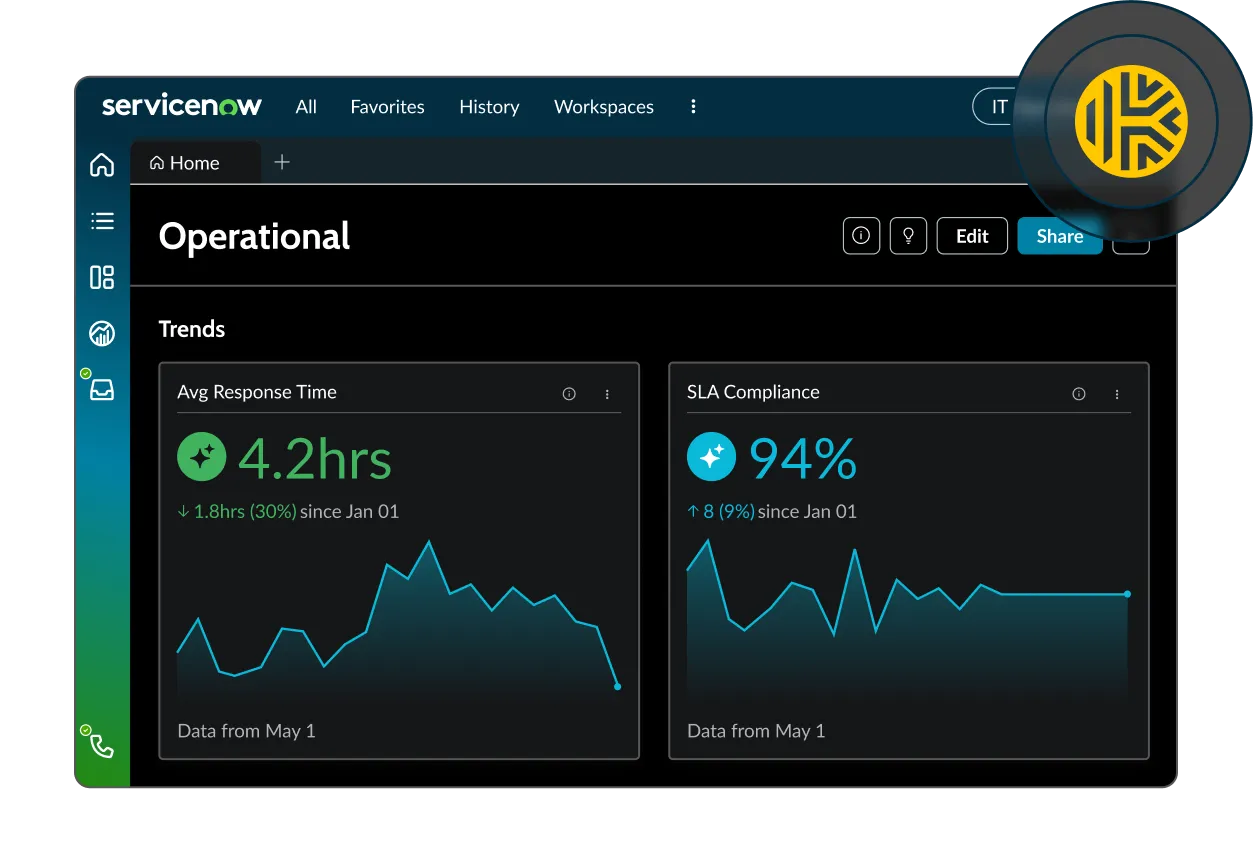
Integracja wpisuje się w procesy ServiceNow, z których Państwa zespół już korzysta – od skanowania w Discovery, przez kolejki SIR, po katalog usług – bez konieczności nauki nowych rozwiązań. Keeper działa w tle używanych już narzędzi, dzięki czemu jego wdrożenie nie wymaga zmiany sposobu pracy.

Panel integracji Keeper z ServiceNow przedstawiający trendy dotyczące czasu reakcji operacyjnej i dotrzymywania warunków SLA.

Tajne dane pozostają w Keeper

Niezależnie od tego, czy Keeper pobiera dane uwierzytelniające, wysyła alert, czy realizuje wniosek o dostęp, sejf pozostaje nadrzędnym źródłem danych, a wszystkie tajne dane są nadal chronione szyfrowaniem zero-knowledge. Zero-knowledge oznacza, że dane są szyfrowane i odszyfrowywane wyłącznie po Państwa stronie, więc nikt inny nie może ich odczytać – nawet Keeper.

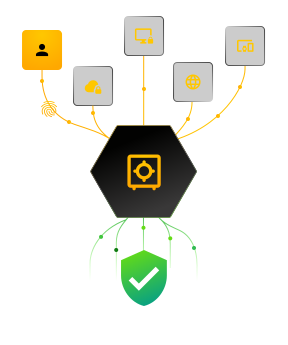
Grafika sejfu Keeper Vault przedstawiająca tożsamości, urządzenia i dostęp do Internetu obejmowane bezpieczną, zweryfikowaną ochroną.

Przekształcanie alertów Keeper w zgłoszenia incydentów

Keeper wysyła alerty bezpieczeństwa bezpośrednio do modułu Security Incident Response (SIR) w ServiceNow, gdzie stają się zgłoszeniami, które Państwa zespół klasyfikuje i priorytetyzuje w ramach istniejących procesów SIR. Alerty są odbierane za pośrednictwem webhooka, zapisywane i automatycznie przekształcane w rekordy incydentów.

Bezpieczny odbiór alertów przez webhook

Punkt końcowy zabezpieczony protokołem OAuth 2.0 przyjmuje alerty wyłącznie z autoryzowanych źródeł, korzystając z tokenów typu bearer zarządzanych w aplikacji.

Automatyczne tworzenie zgłoszeń

Przychodzące alerty trafiają do tabeli zestawu importu i są przekształcane w rekordy SIR zgodnie ze zdefiniowanymi regułami mapowania.

Mapowanie priorytetów dla ponad 300 typów zdarzeń

Przypisanie każdemu typowi zdarzenia Keeper priorytetu w ServiceNow pozwala zespołom zajmować się najpilniejszymi incydentami w pierwszej kolejności.

Połączenie Keeper z ServiceNow

Często zadawane pytania (FAQ)

Czy mogę korzystać tylko z jednej funkcji integracji z ServiceNow?

Tak, każda funkcja działa niezależnie, więc można zacząć od jednej, a pozostałe dodawać w miarę potrzeb. Jedynym wyjątkiem jest zatwierdzanie wniosków Menedżera Uprawnień Punktów Końcowych w aplikacji Workflow, które wymaga aplikacji ITSM do utworzenia incydentu.

Gdzie są przechowywane moje dane uwierzytelniające?

Wyłącznie w Państwa sejfie Keeper Vault. ServiceNow nigdy nie pełni funkcji nadrzędnego systemu przechowywania tajnych danych. Credential Resolver przechowuje odwołanie do instancji i pobiera tajne dane podczas wykonywania zadania, natomiast aplikacja Workflow przenosi rekordy do sejfu i z sejfu bez zapisywania ich w ServiceNow.

Z którymi modułami ServiceNow współpracuje integracja?

Pobieranie danych uwierzytelniających obejmuje moduły Discovery, Orchestration i Service Mapping. Do tworzenia zgłoszeń na podstawie alertów służy moduł Security Incident Response. Aplikacja Workflow korzysta z IntegrationHub, Flow Designer i katalogu usług.

Co jest potrzebne, aby rozpocząć?

Pobieranie danych uwierzytelniających wymaga rozwiązania Keeper Secrets Manager, skonfigurowanego serwera MID i włączonej wtyczki ServiceNow External Credential Storage. Aplikacja ITSM wymaga modułu Security Incident Response oraz skonfigurowania alertów w konsoli administratora Keeper. Aplikacja Workflow wymaga serwera MID, na którym Keeper Commander działa w trybie usługi. Każda aplikacja ma osobną instrukcję konfiguracji: Credential Resolver, ITSM i Workflow.

Wycofaj zgodę dot. plików cookieDbamy o prywatność użytkowników

Wykorzystujemy na naszej stronie pliki cookie na potrzeby zapewnienia jak najlepszej jakości przeglądania, wyświetlania spersonalizowanych reklam dotyczących naszych produktów i treści oraz analizy ruchu na stronie. Aby uzyskać więcej informacji, zapoznaj się z naszą polityką prywatności.

Zarejestruj się na darmowy okres próbny

Kup teraz