+

Rozszerz możliwości Ping SSO o ochronę haseł, wpisów tajnych i plików w Keeper.

Zespoły logują się do Keeper przy użyciu danych uwierzytelniających Ping, a wszystkie hasła i wpisy tajne pozostają zaszyfrowane metodą end-to-end. Rozwiązanie oparte na protokole SAML 2.0, obsługujące zarówno PingOne, jak i starsze wdrożenia Ping Identity.

Logo Ping Identity i logo Keeper połączone liniami symbolizującymi integrację obu rozwiązań.

Jak działa integracja Keeper z Ping

Keeper łączy się z Ping za pośrednictwem protokołu SAML 2.0. Użytkownicy uwierzytelniają się za pomocą konta Ping, a Keeper zapewnia im dostęp do zaszyfrowanego sejfu opartego na architekturze zero-knowledge – bez konieczności stosowania łączników ani niestandardowego kodu. Konfigurację przeprowadza się za pomocą konsoli administratora Keeper i katalogu aplikacji Ping. Dokładna procedura zależy od tego, czy stosowane jest PingOne, czy Ping Identity.

Logo Keeper otoczone niebieskimi zakrzywionymi liniami.

1. Połącz Keeper z Ping

Skonfiguruj w Keeper metodę SSO Connect Cloud, a następnie dodaj aplikację Keeper w Ping. Oba systemy wymieniają dane konfiguracyjne SAML, aby ustanowić wzajemne zaufanie. W PingOne odbywa się to przez wymianę metadanych i certyfikatu, natomiast starsze konfiguracje Ping Identity wymagają ręcznego wprowadzenia kilku wartości.

Interfejs Keeper przedstawiający pola imienia i nazwiska oraz adresu e-mail.

2. Skonfiguruj mapowanie tożsamości i uprawnień dostępu

Keeper pobiera z Ping wartości atrybutów First, Last i Email, a uprawnienia dostępu zależą od przypisanych grup Ping. Użytkownicy i uprawnienia zarządzane w Ping są przenoszone bezpośrednio do Keeper.

Ikona zielonego znacznika wyboru.

3. Użytkownicy logują się za pomocą Ping

Po uruchomieniu integracji użytkownicy uzyskują dostęp do swoich sejfów za pomocą konta Ping. Po pierwszym logowaniu wystarczy podać adres e-mail, aby uzyskać przekierowanie bezpośrednio do Ping – bez konieczności zarządzania osobnym hasłem.

W jaki sposób Keeper rozszerza możliwości Ping

Zaszyfrowany sejf dostępny po każdym logowaniu

Ping obsługuje logowanie użytkowników, a Keeper udostępnia im zaszyfrowany sejf do przechowywania haseł, wpisów tajnych i danych połączeń, których nie obejmuje samo SSO. Dane niezwiązane z dostawcą tożsamości również są przechowywane w bezpiecznym miejscu i dostępne za pomocą tej samej metody logowania.
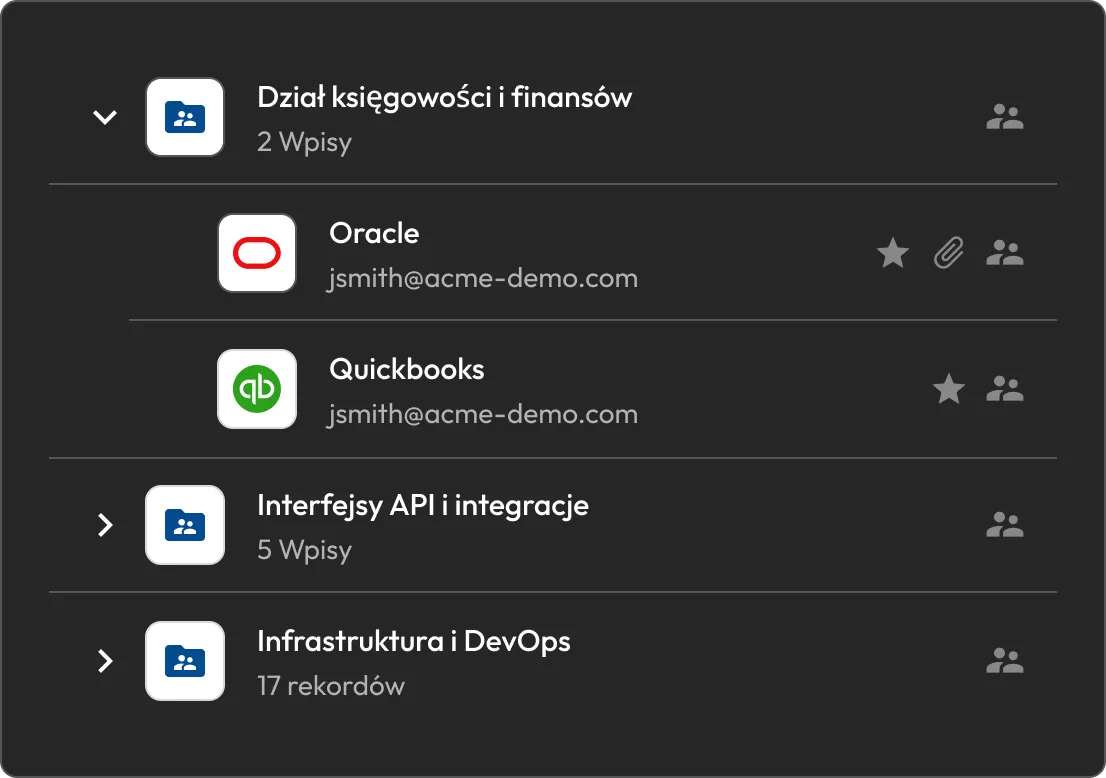
Interfejs Keeper przedstawiający foldery Accounting & Finance, APIs & Integrations i Infrastructure & DevOps oraz wpisy Oracle i QuickBooks.

Bez konieczności hostowania i utrzymywania infrastruktury

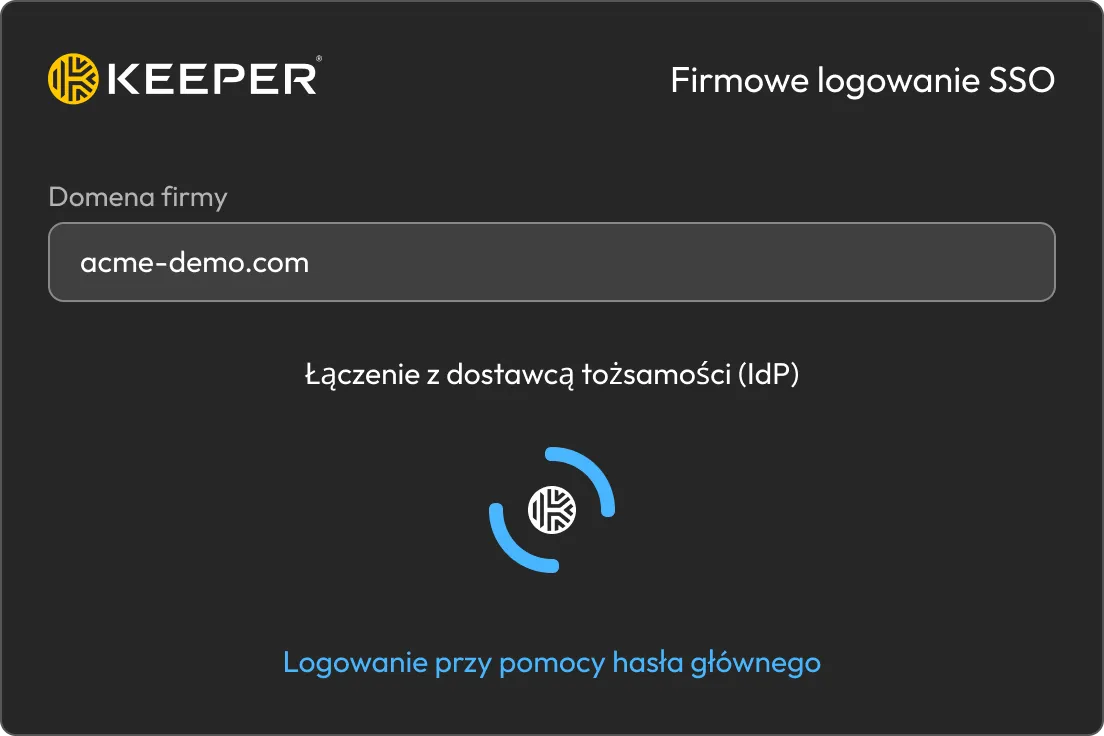
Keeper SSO Connect Cloud działa jako usługa w chmurze, więc nie trzeba wdrażać, zabezpieczać ani aktualizować serwera aplikacji. Zespoły preferujące wdrożenie we własnej infrastrukturze mogą zamiast tego korzystać z SSO Connect On-Prem.

Ekran logowania SSO w Keeper Enterprise przedstawiający połączenie z dostawcą tożsamości.

Konta tworzone automatycznie

W trybie just-in-time Keeper tworzy konto użytkownika podczas pierwszego uwierzytelnienia przez Ping. Nie wymaga to osobnego tworzenia konta ani jego synchronizacji. Nowi pracownicy uzyskują dostęp do swoich sejfów natychmiast po dodaniu do odpowiedniej grupy Ping.

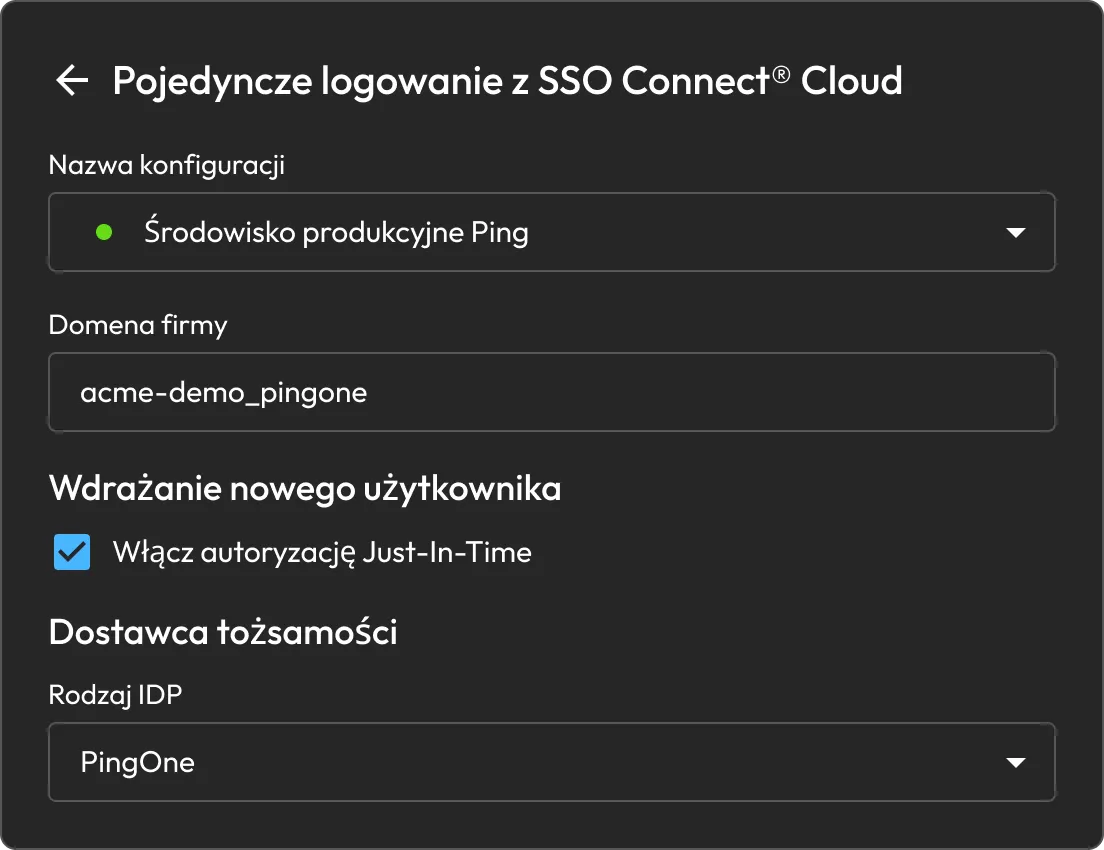
Ekran konfiguracji Keeper SSO Connect Cloud dla PingOne z włączonym automatycznym tworzeniem kont użytkowników w trybie just-in-time.

Dostęp zależny od grup Ping

Keeper przyznaje dostęp do sejfu na podstawie grup Ping przypisanych do aplikacji. Można przyznać dostęp wszystkim użytkownikom lub ograniczyć go do określonych grup, zachowując zgodność uprawnień ze strukturą zarządzaną przez administratorów.

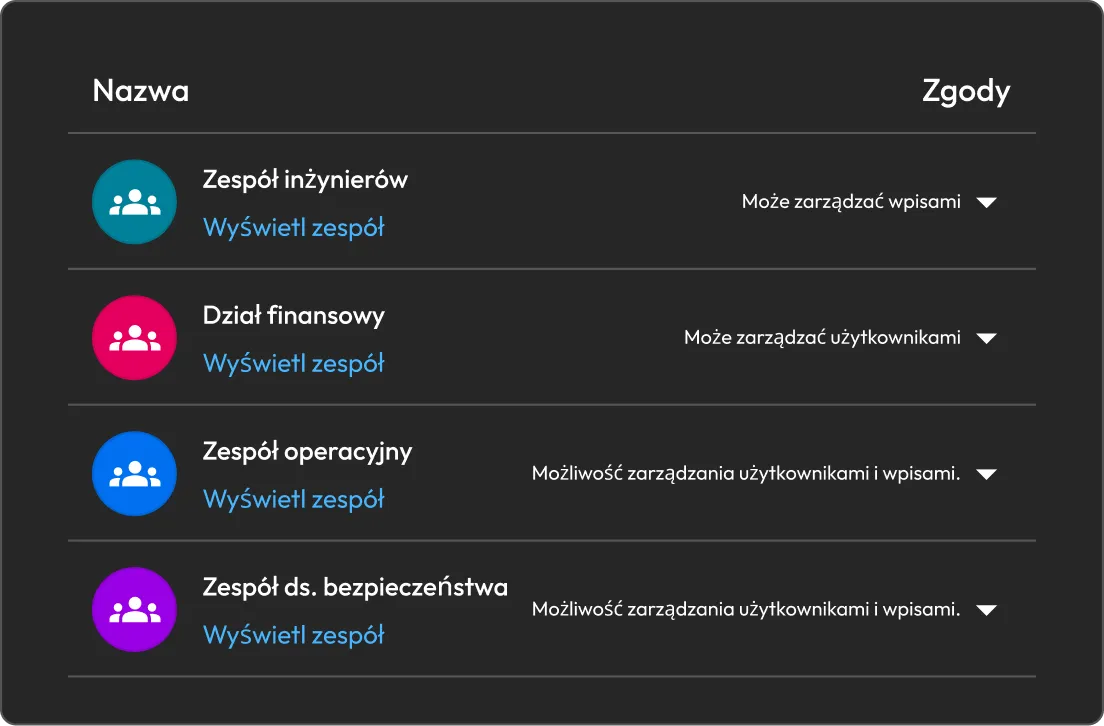
Interfejs użytkownika Keeper przedstawiający uprawnienia zespołów ds. inżynierii, finansów, operacji i bezpieczeństwa.

Logowanie użytkowników za pomocą samego adresu e-mail

Po pierwszym logowaniu Keeper przekierowuje użytkowników bezpośrednio do Ping na podstawie ich adresu e-mail. Nie trzeba zapamiętywać nazwy domeny ani wpisywać hasła głównego.

Ekran pomyślnego uwierzytelnienia w Ping Identity z komunikatem „Logowanie w toku…”

Szyfrowanie w modelu zerowej wiedzy

Ping weryfikuje tożsamość użytkownika, a Keeper szyfruje dane lokalnie na urządzeniu za pomocą kluczy, które nigdy go nie opuszczają. Wprowadzenie SSO zmienia sposób logowania użytkowników, ale nie to, kto ma dostęp do ich danych. Zawartość sejfów pozostaje niemożliwa do odczytania zarówno dla Keeper, jak i Ping, a architektura zero-knowledge pozostaje nienaruszona.

Zero trust. Zero knowledge. Zero wyjątków.

Połącz Keeper z logowaniem przez Ping

Dzięki Keeper każdy pracownik może korzystać z bezpiecznego sejfu dostępnego przy użyciu dotychczasowej metody logowania, a stosowanie silnych haseł staje się standardem.

Często zadawane pytania (FAQ)

Które produkty Ping są obsługiwane i czy sposób ich konfiguracji się różni?

Obsługiwane są zarówno PingOne, jak i starsze wdrożenia Ping Identity. W konsoli administratora Keeper ustaw w polu IDP Type wartość PingOne w przypadku PingOne lub Generic w przypadku starszych wdrożeń Ping Identity.

Czy można hostować Keeper we własnej infrastrukturze zamiast korzystać z usługi w chmurze?

Tak. SSO Connect Cloud jest rozwiązaniem zalecanym dla większości organizacji, ale zespoły wymagające wdrożenia we własnej infrastrukturze mogą korzystać z SSO Connect On-Prem na własnym serwerze z systemem Windows lub Linux.

Co dzieje się z istniejącymi użytkownikami podczas konfiguracji i czy nadal będą potrzebować hasła głównego?

Istniejący użytkownicy są przenoszeni z węzła głównego do węzła podrzędnego z włączoną obsługą SSO. Przy pierwszym logowaniu po przeniesieniu może być wymagane jednorazowe podanie hasła głównego. Od tego momentu uwierzytelnianie odbywa się za pośrednictwem Ping.

Które atrybuty należy zmapować w Ping?

Trzy: imię, nazwisko i adres e-mail. W nazwach atrybutów rozróżniana jest wielkość liter i muszą się one zaczynać wielką literą, ponieważ zapis małymi literami powoduje błędy parsowania podczas konfiguracji.

Adres e-mail użytkownika nie powoduje przekierowania do logowania SSO przez Ping. Co należy sprawdzić?

Należy sprawdzić, czy w konfiguracji Keeper SSO włączono automatyczne tworzenie kont użytkowników w trybie just-in-time oraz czy domena poczty e-mail została zarezerwowana w Keeper. Rezerwacja domeny umożliwia kierowanie użytkowników do właściwego połączenia SSO na podstawie ich adresów e-mail.

Wycofaj zgodę dot. plików cookieDbamy o prywatność użytkowników

Wykorzystujemy na naszej stronie pliki cookie na potrzeby zapewnienia jak najlepszej jakości przeglądania, wyświetlania spersonalizowanych reklam dotyczących naszych produktów i treści oraz analizy ruchu na stronie. Aby uzyskać więcej informacji, zapoznaj się z naszą polityką prywatności.

Zarejestruj się na darmowy okres próbny

Kup teraz