
Keeper Securityで重要インフラを保護
KeeperPAM®は、FedRAMP High認証を取得したAI搭載の特権アクセス管理プラットフォームです。国家の経済安全保障や国民の健康と安全を支える重要インフラ (CI) 分野を保護します。
KeeperPAM®は、FedRAMP High認証を取得したAI搭載の特権アクセス管理プラットフォームです。国家の経済安全保障や国民の健康と安全を支える重要インフラ (CI) 分野を保護します。
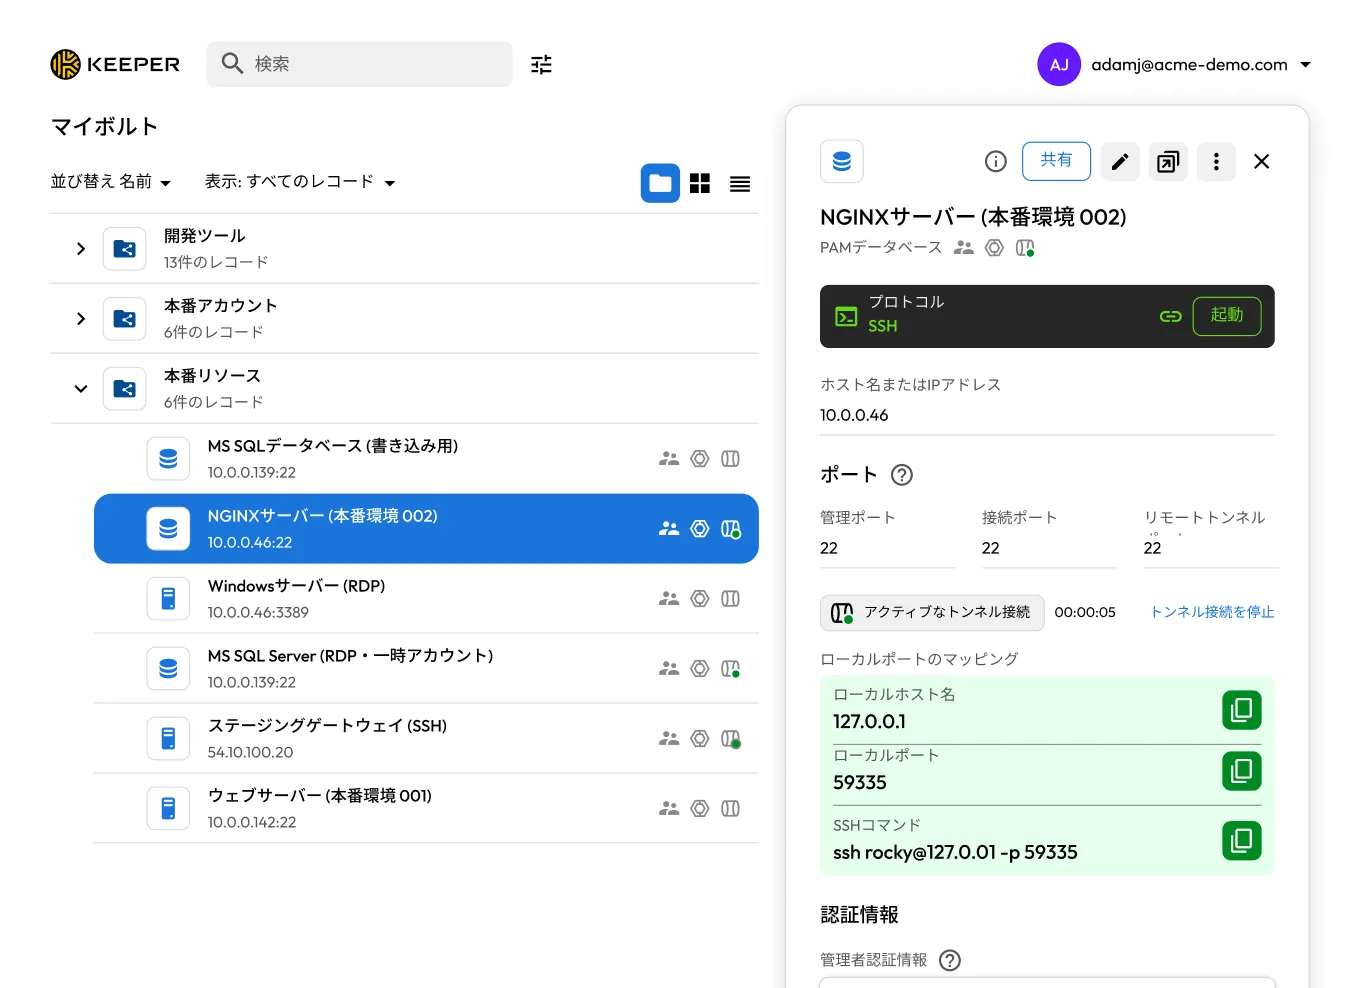
米国サイバーセキュリティ・社会基盤安全保障庁 (CISA) は、米国の社会・経済を支える上で不可欠な16の重要インフラ (CI) 分野を指定しています。
Keeper Security公的機関向けクラウドは、FedRAMP High認証およびGovRAMP High認可を取得し、FIPS 140-3に準拠しているほか、CISAのCDM承認製品リストにも掲載されています。またKeeperへの投資は、州・地方自治体サイバーセキュリティ助成プログラム (SLCGP) による費用補助の対象となります。
国家を支えるシステムを保護するには、厳格かつ変化し続けるさまざまな連邦政府のサイバーセキュリティ要件に対応する必要があります。重要インフラの所有者や運用事業者にとって、こうした基準への準拠は、単に罰則を回避するためだけのものではなく、国家全体のレジリエンスを確保する上でも不可欠です。Keeper Securityは、組織の継続的なコンプライアンスを支援します。


CISAが策定した、すべての重要インフラ組織が実施すべき共通のセキュリティ対策です。既知のサイバーセキュリティリスクや脅威が発生する可能性と、その影響を大幅に低減することを目的としています。

米国国立標準技術研究所 (NIST) が策定した、任意で採用できるガイドラインとベストプラクティスです。組織は、柔軟かつ成果を重視したアプローチに基づき、サイバーセキュリティリスクやサプライチェーンリスクを管理・低減できます。

大規模電力系統を対象とする北米電力信頼度協会の重要インフラ保護基準 (NERC CIP) や、パイプラインの所有者および運用事業者を対象とする米国運輸保安局 (TSA) のセキュリティ指令など、厳格かつ遵守が義務付けられた基準や要件が含まれます。
重要インフラ環境では、デフォルトパスワード、不十分な認証情報ポリシー、共有アカウントの利用により、システムがリスクにさらされています。州政府や連邦政府の規制により対策が求められる一方、多くの重要インフラ事業者では必要なリソースが不足しています。
従来型のアクセス手法では、最新のゼロトラスト要件への対応が困難です。VPNや従来型のリモートアクセスツールは、安全性が確保されていない接続によって重要インフラのネットワークをリスクにさらすほか、エアギャップ環境やセグメント化された環境の保護に必要なきめ細かなアクセス制御も十分ではありません。従来のインフラは、今日のサイバー脅威を想定した設計ではありません。
組織全体で強力かつ一意のパスワードを徹底することで、CISAやNISTの基準への準拠を支援。IT環境や重要なOTシステムからハードコードされた認証情報や共有認証情報を排除し、重要な業務を支える認証情報を安全に保護します。
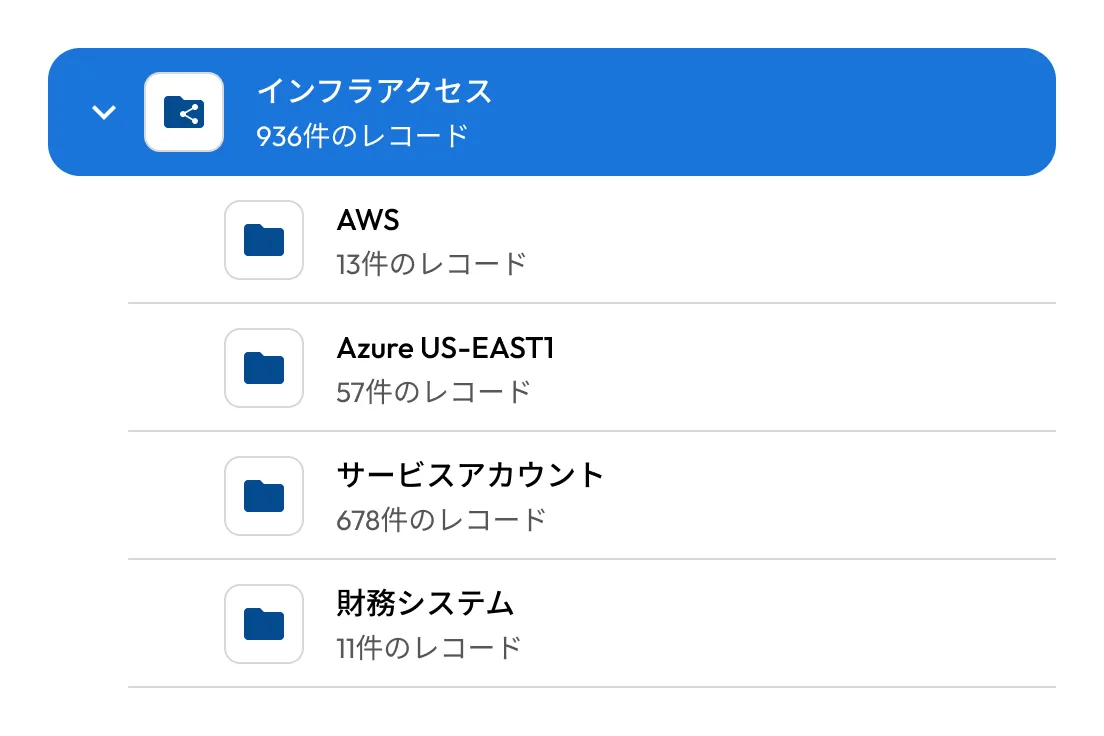
特権アカウントを可視化・管理し、従業員や外部委託先のアクセスを業務に必要な最小限に制限。重要インフラ事業者は、業務の継続性を維持しながら、厳格なアクセス制御を実施できます。
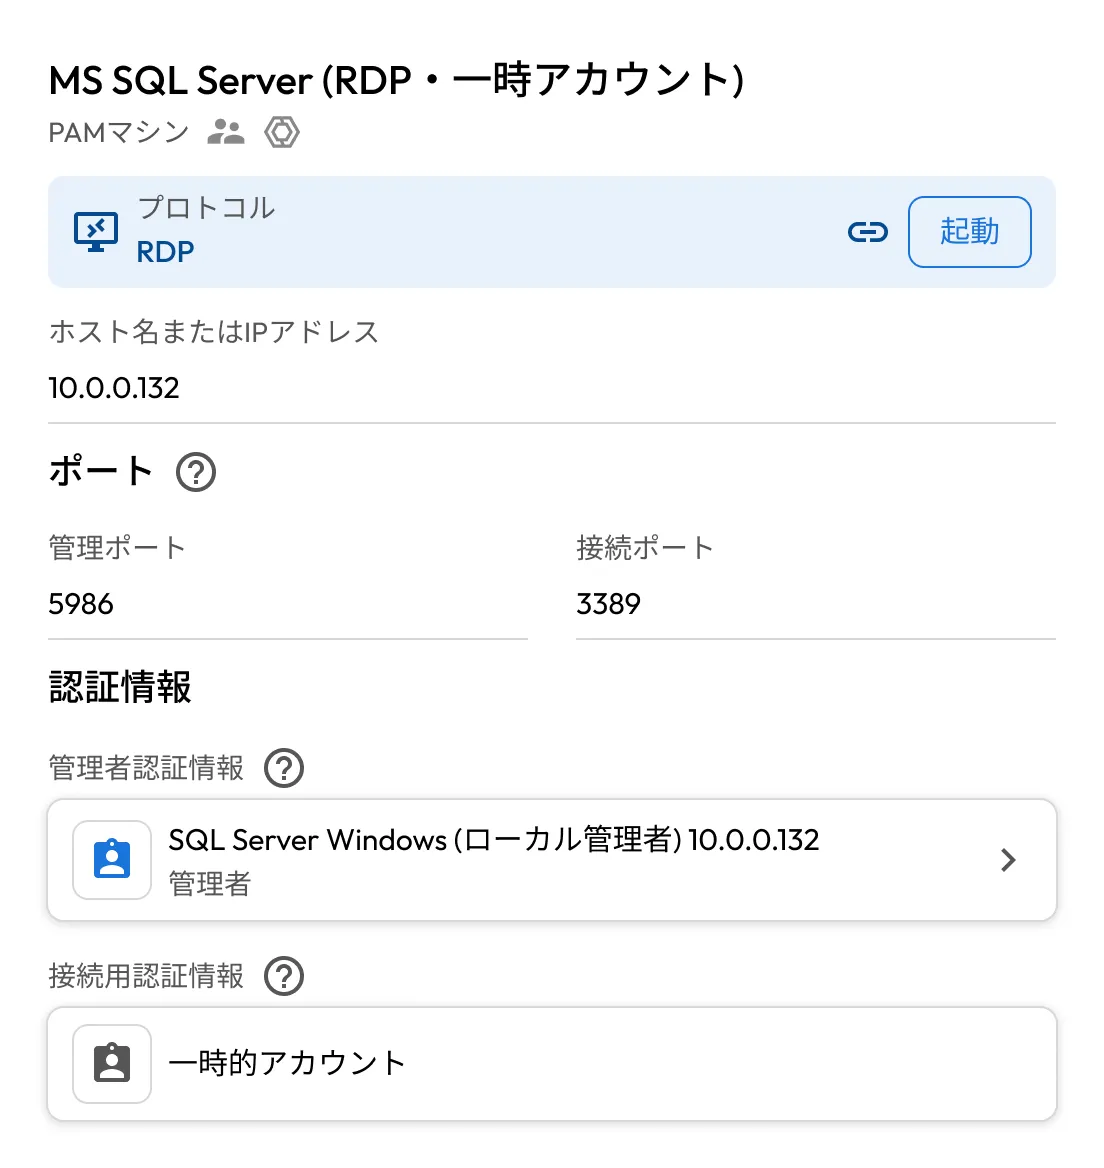
KeeperPAMは、セッションを継続的に記録し、イベントログを自動で生成。最小権限アクセスの徹底、多要素認証 (MFA) の必須化、可視性の欠如の解消により、外部および内部からの脅威から重要インフラを保護します。
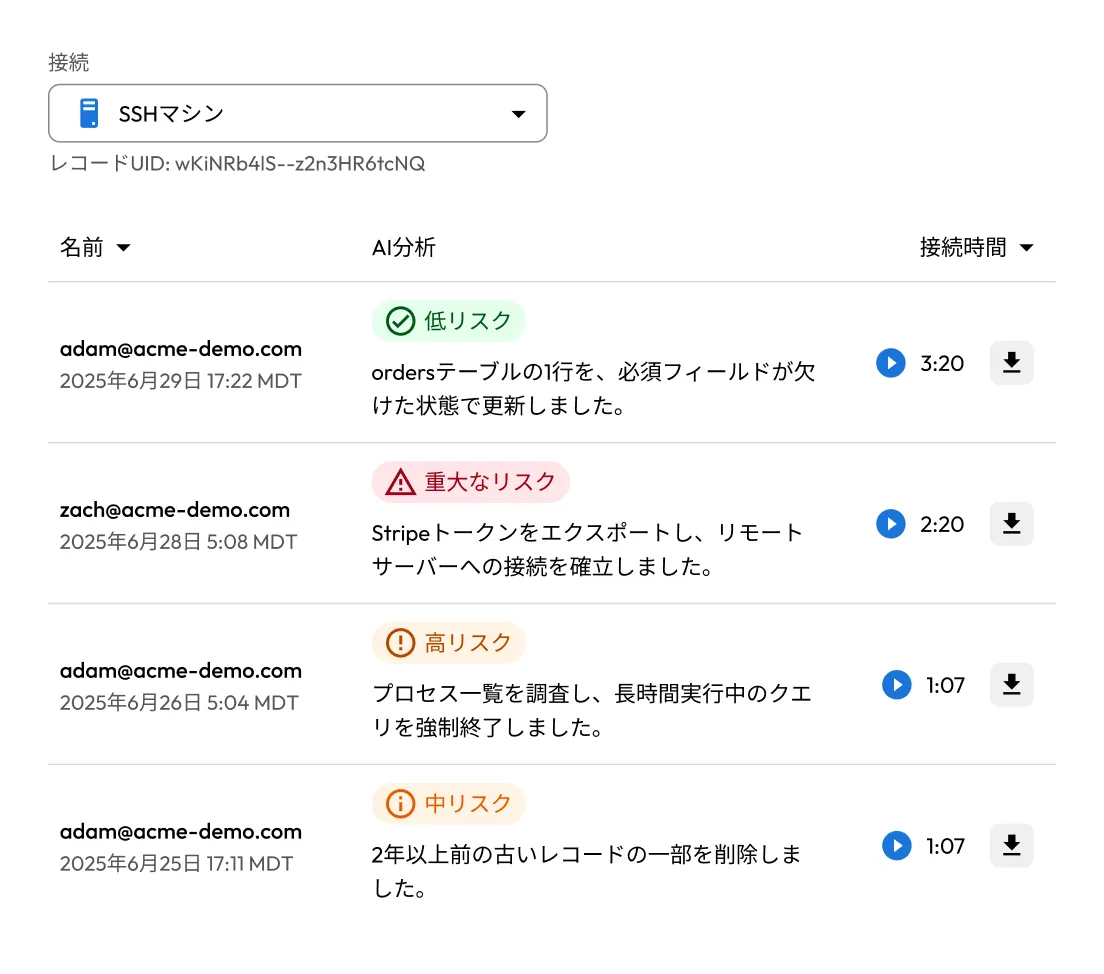
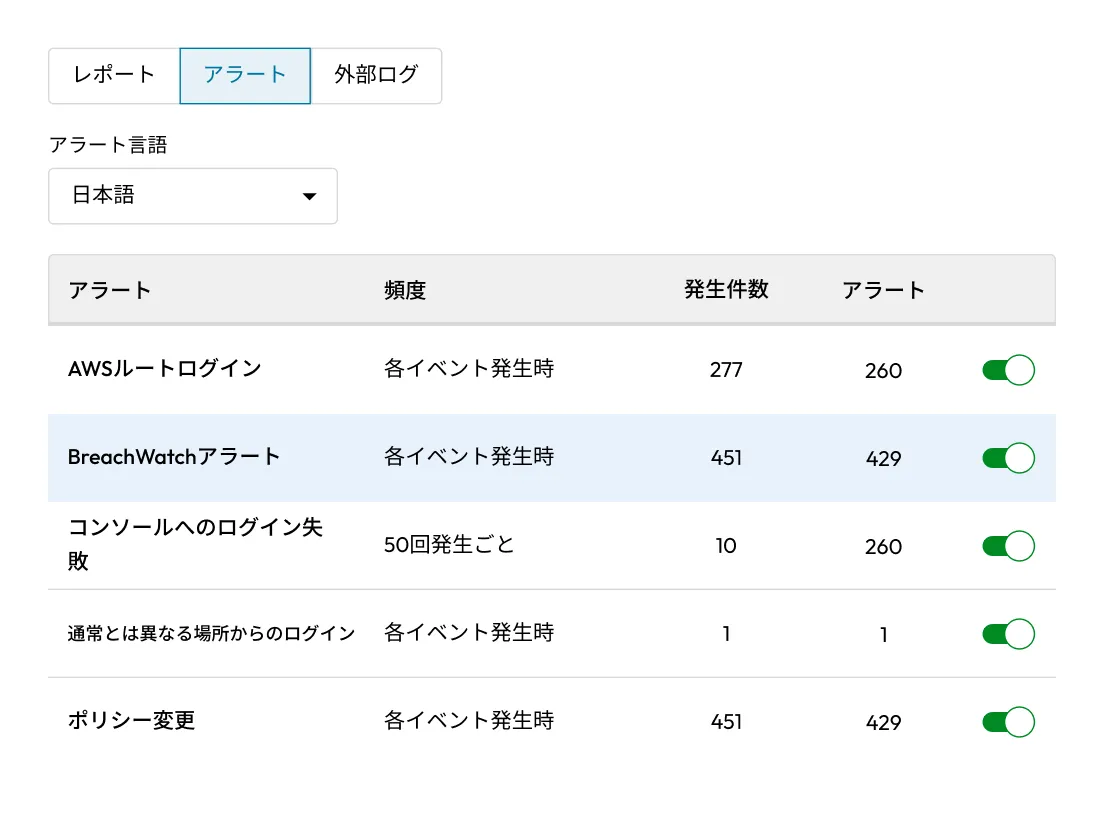
認証情報の使用状況やアクセスをすべて追跡し、改ざん不可能な詳細な監査ログを記録。こうしたきめ細かな可視性により、コンプライアンス担当者は、連邦政府が定めるレポートおよび追跡要件への準拠を容易に証明できます。
従来型PAMの導入には、複雑な設定に数か月を要することがあります。Keeperなら、エンタープライズレベルのゼロトラストセキュリティをわずか数日で導入でき、セキュリティ体制をすばやく強化しながら、コンプライアンス対応を加速できます。
チャットサポートを利用する場合、Cookie を有効にしてください。
