Gestione delle password dei social media

Secure your enterprise social media accounts

Il gestore di password aziendale di Keeper protegge gli account social della tua organizzazione con controllo centralizzato, condivisione sicura delle credenziali e piena verificabilità.
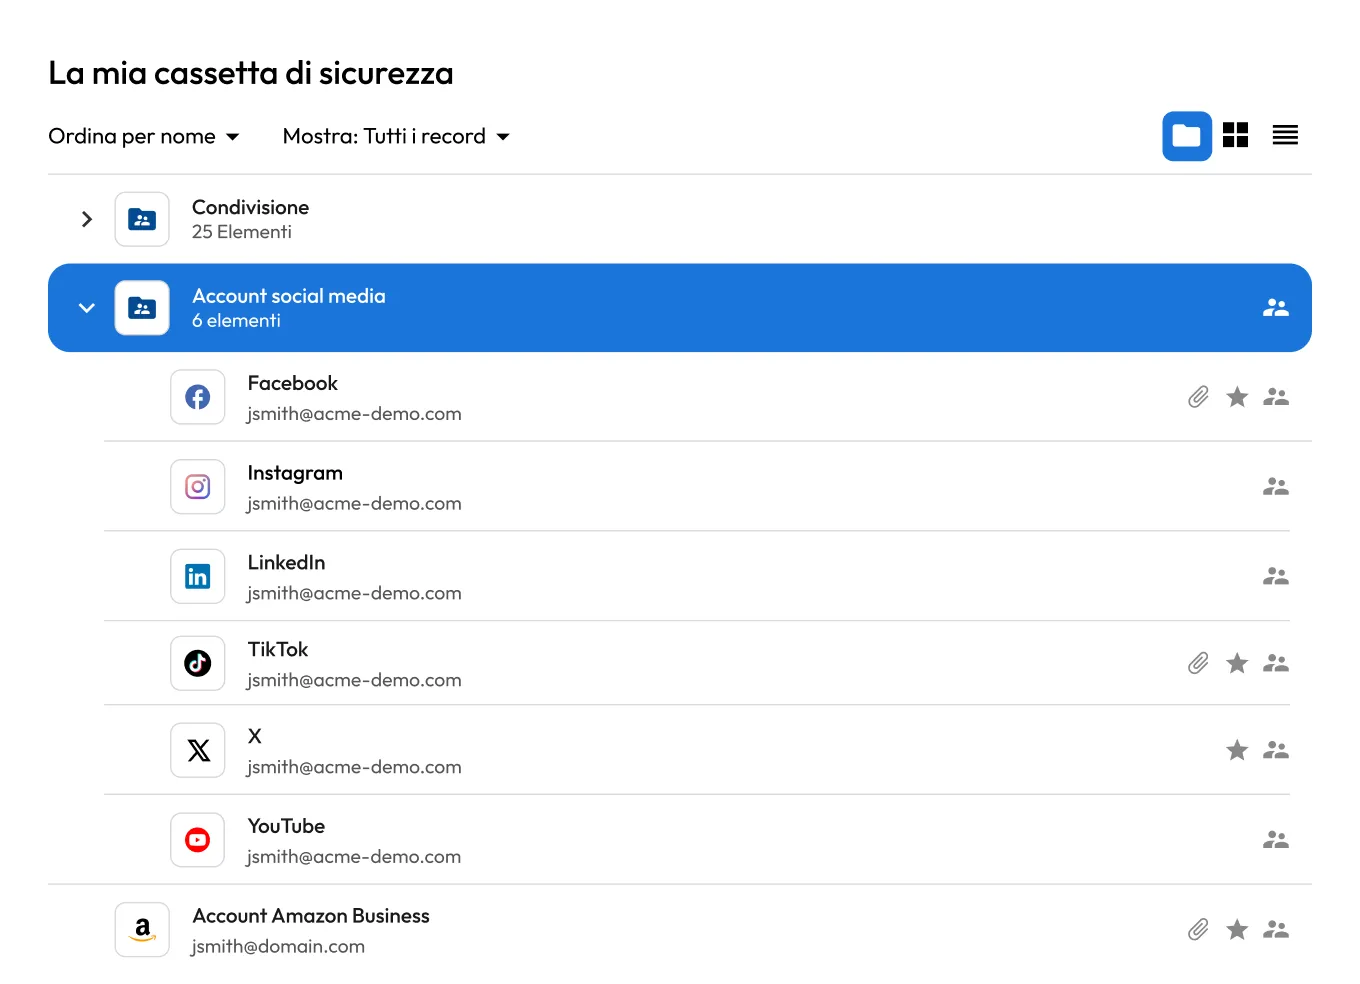
Cassaforte Keeper con le credenziali di Facebook, Instagram, LinkedIn, TikTok, X e YouTube in una cartella condivisa con gli account dei social media per una gestione sicura delle password dei social media.

Perché la gestione delle password dei social media è importante

Previene i furti di account

Gli account aziendali sui social media sono spesso presi di mira per attacchi di credential stuffing, phishing e ingegneria sociale. Un singolo account compromesso può comportare post non autorizzati, danni al brand e perdita della fiducia del pubblico, spesso entro pochi minuti dalla violazione. Centralizzare le credenziali in una cassaforte crittografata e imporre password complesse e univoche riduce significativamente questo rischio.

Protegge la reputazione del brand

I post sui social media non autorizzati o di natura dolosa possono danneggiare la credibilità del marchio con conseguenze difficili da risolvere. Proteggere l'accesso garantisce che solo gli utenti approvati possano accedere e pubblicare contenuti per conto dell'organizzazione.

Controlla chi ha accesso

I team di marketing, le agenzie e gli appaltatori hanno spesso bisogno di un accesso condiviso agli account dei social media aziendali. Senza controlli adeguati, le organizzazioni perdono visibilità su chi può accedere agli account, quali azioni può intraprendere e se gli ex dipendenti o gli appaltatori hanno ancora accesso.

In che modo Keeper protegge gli account dei social media su larga scala

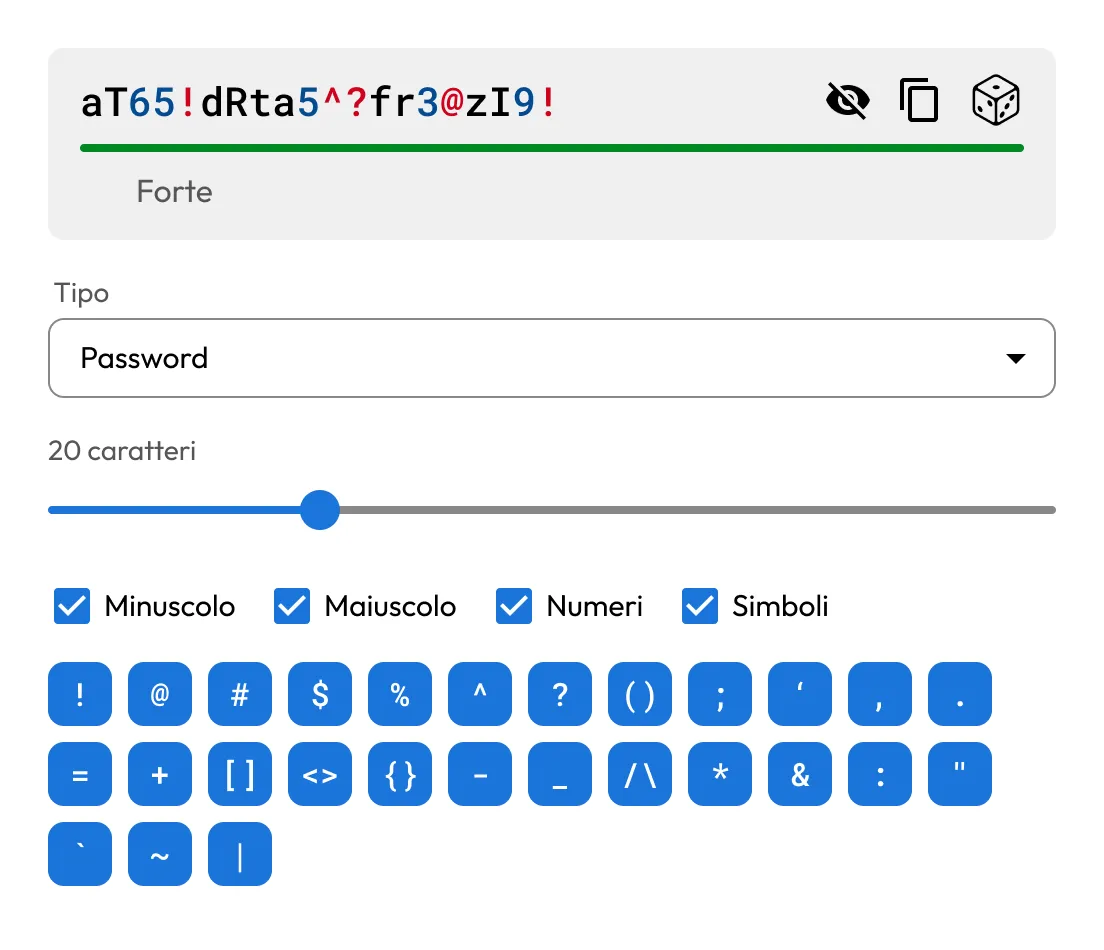
Generatore di password Keeper che crea una password complessa di 20 caratteri utilizzando lettere maiuscole e minuscole, numeri e simboli personalizzabili per account di social media sicuri.

Centralizza, genera e protegge le credenziali

Archivia tutte le credenziali degli account dei social media in una cassaforte crittografata zero-knowledge. Ogni account utilizza password complesse e univoche create dal generatore di password integrato di Keeper, impedendo così che vengano riutilizzate.

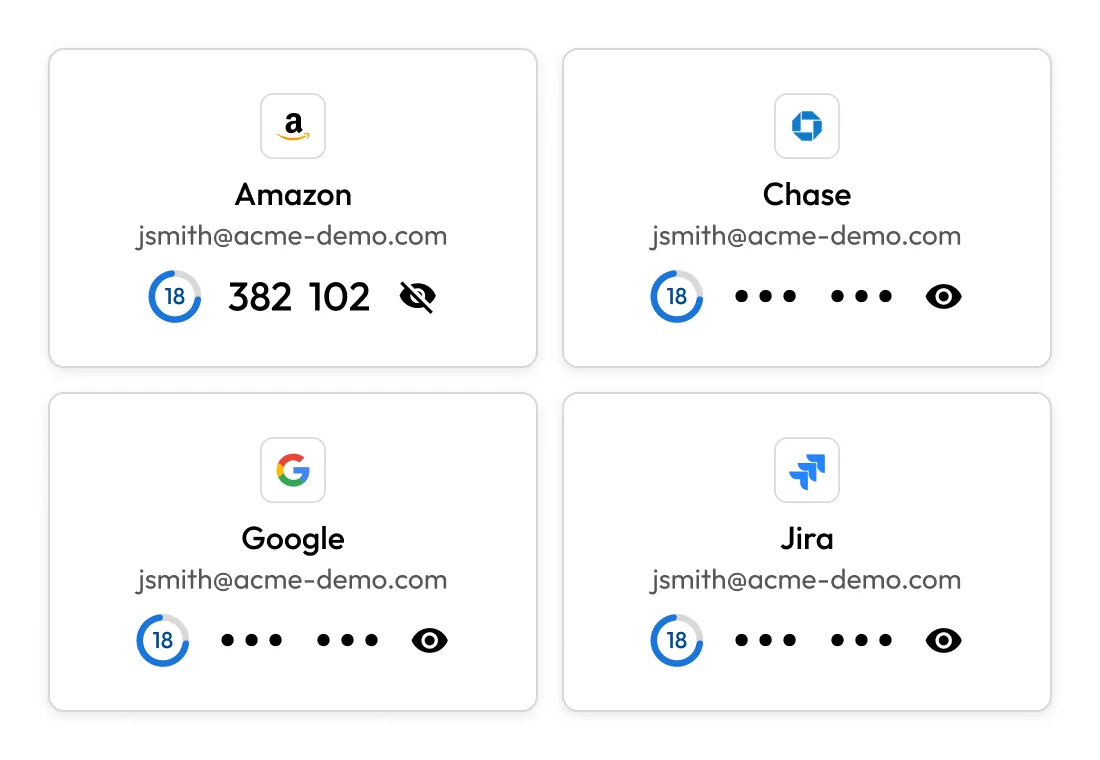
Schede della Cassaforte Keeper per Amazon, Chase, Google e Jira che mostrano codici 2FA integrati, a dimostrazione dell'archiviazione e della gestione sicura della 2FA insieme alle credenziali dell'account.

Condivide codici TOTP e passkey

Keeper archivia i codici TOTP e le chiavi d'accesso associati a ciascun account e li condivide in modo sicuro con chiunque disponga dell'accesso. Qualsiasi membro autorizzato del team può generare il codice di accesso o autenticarsi con la chiave d'accesso dalla propria cassaforte, senza che il proprietario dell'account debba essere online o cedere il proprio dispositivo.

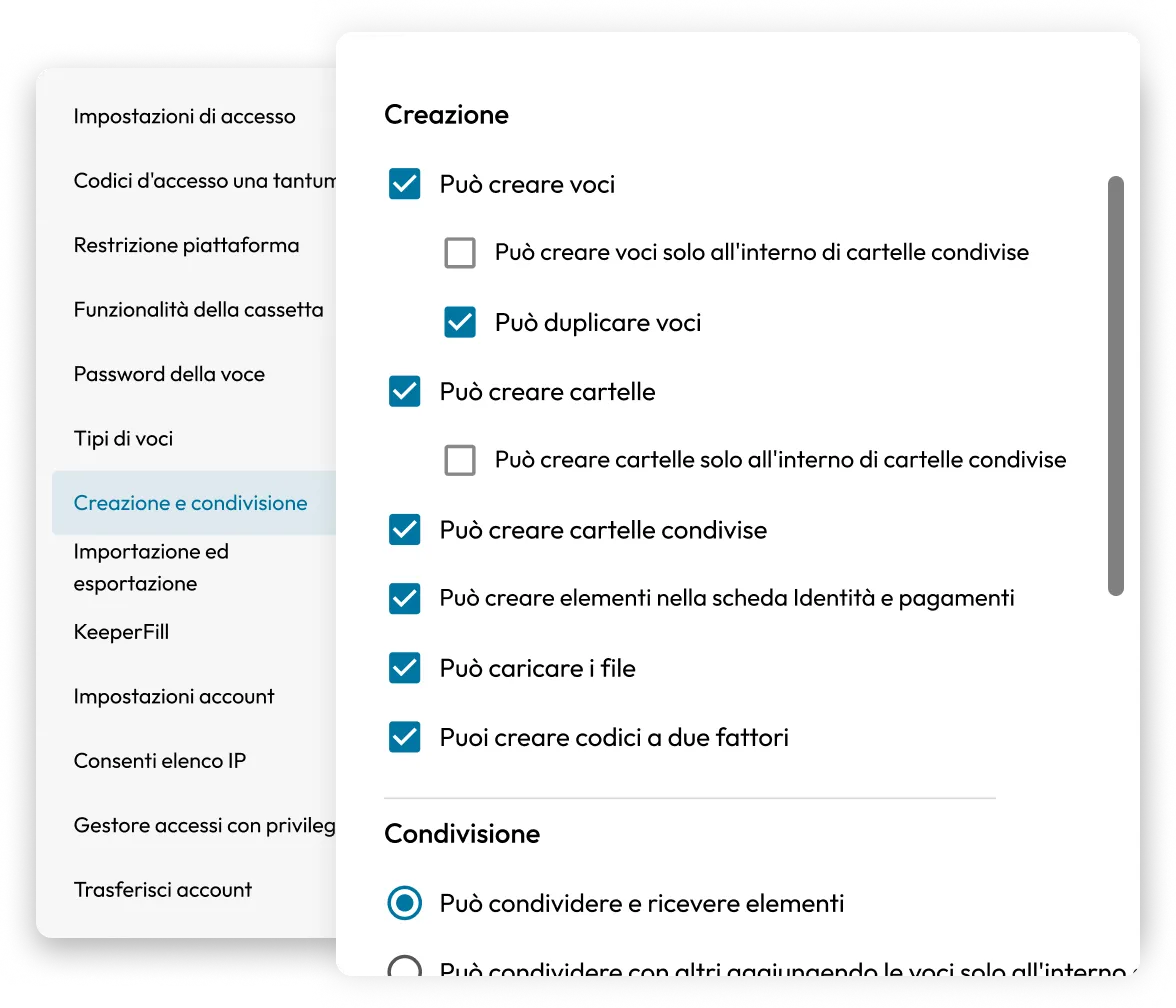
Impostazioni di amministrazione di Keeper che mostrano controlli granulari per la creazione e la condivisione di voci della cassaforte, cartelle, file e codici 2FA.

Applica i controlli degli accessi basati sui ruoli (RBAC)

Gli amministratori definiscono chi può accedere a ciascun account in base al ruolo, al team o al progetto. Le credenziali vengono inserite tramite KeeperFill, consentendo agli utenti di autenticarsi senza mai vedere la password alla base.

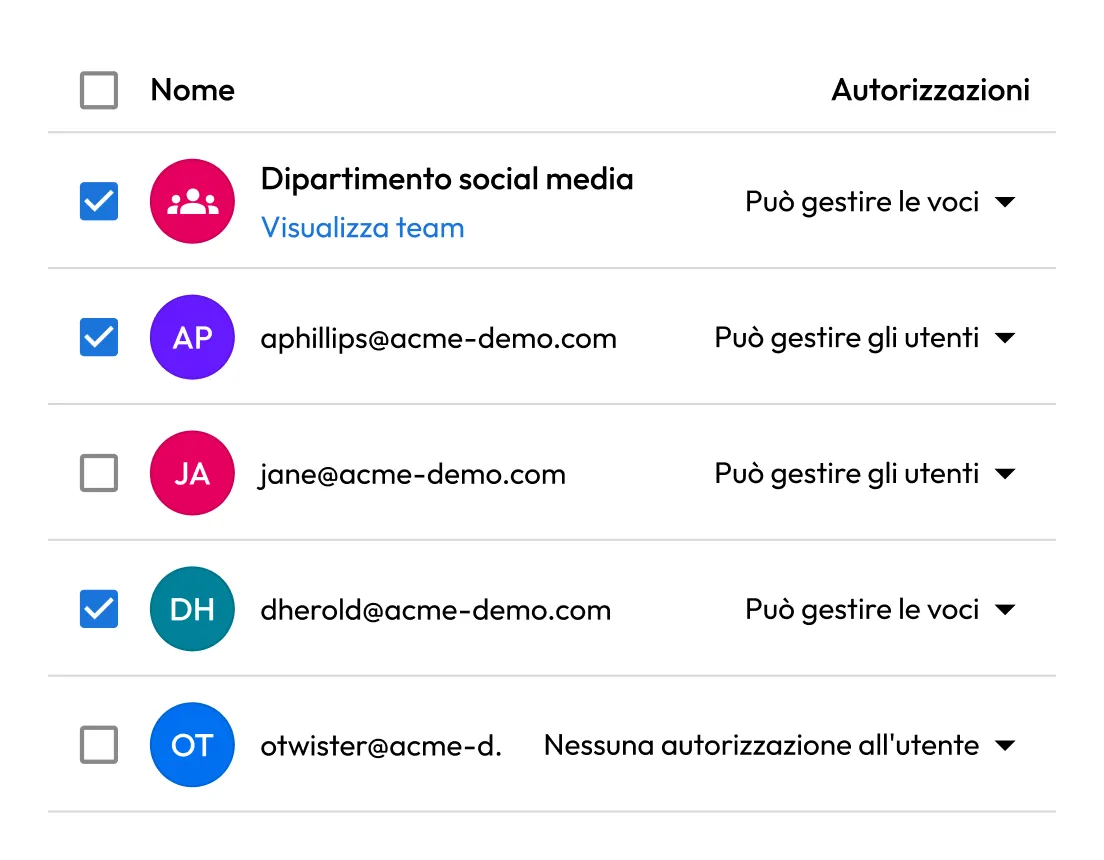
Autorizzazioni della cartella condivisa di Keeper che mostrano un team di social media e singoli utenti con accesso basato sui ruoli per gestire le voci, gestire gli utenti o non avere autorizzazioni.

Consente la condivisione sicura tra i team senza esposizione

È possibile concedere a team, agenzie e terze parti l'accesso agli account senza condividere direttamente la password. Le autorizzazioni di accesso possono essere impostate per scadere automaticamente al termine di un progetto o di un incarico, in modo che l'accesso dei collaboratori esterni non rimanga attivo.

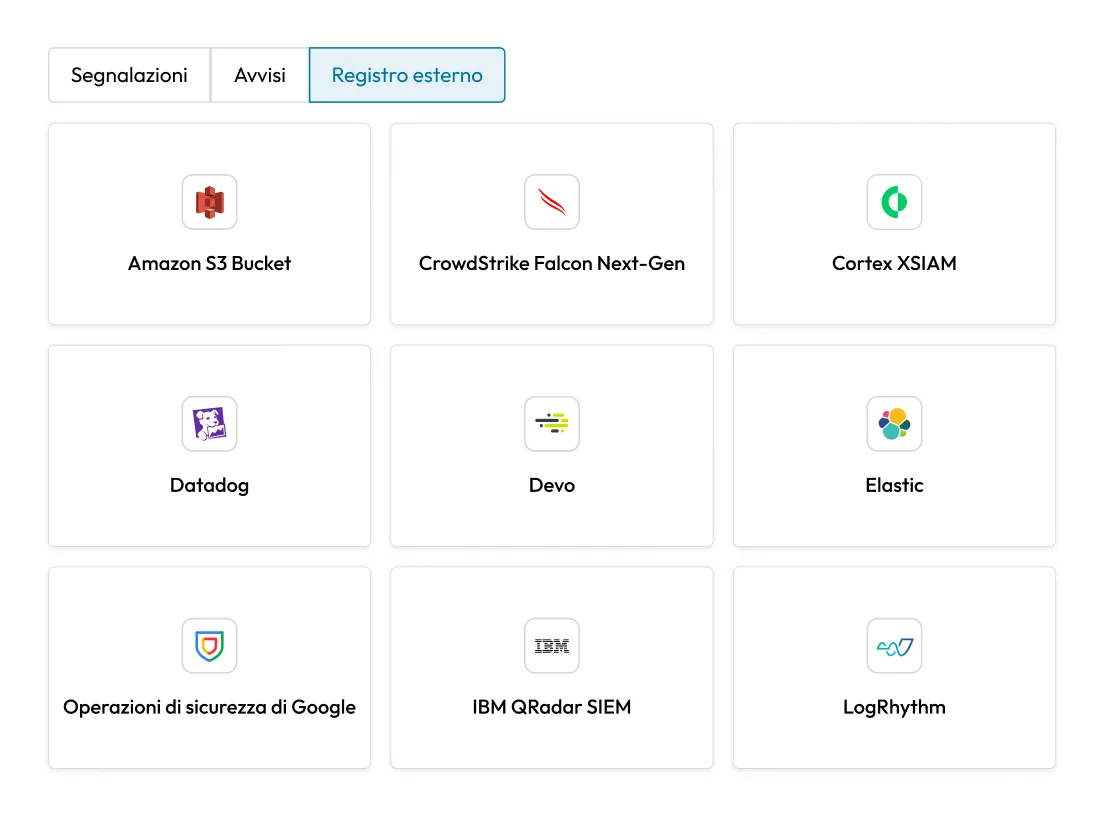
Impostazioni di registrazione esterna di Keeper che mostrano le integrazioni con piattaforme SIEM e di sicurezza, tra cui Amazon S3, CrowdStrike, Cortex XSIAM, Datadog, Devo, Elastic, Google Security Operations, IBM QRadar e LogRhythm.

Fornisce piena visibilità e supporta la conformità

Ogni accesso, richiesta di accesso e modifica delle credenziali viene registrato con data e ora e identità dell’utente. I registri di audit possono essere esportati su piattaforme SIEM per il monitoraggio centralizzato e utilizzati per supportare i requisiti di conformità. Gli amministratori dispongono di un registro completo di chi ha effettuato l'accesso a quale account e quando.

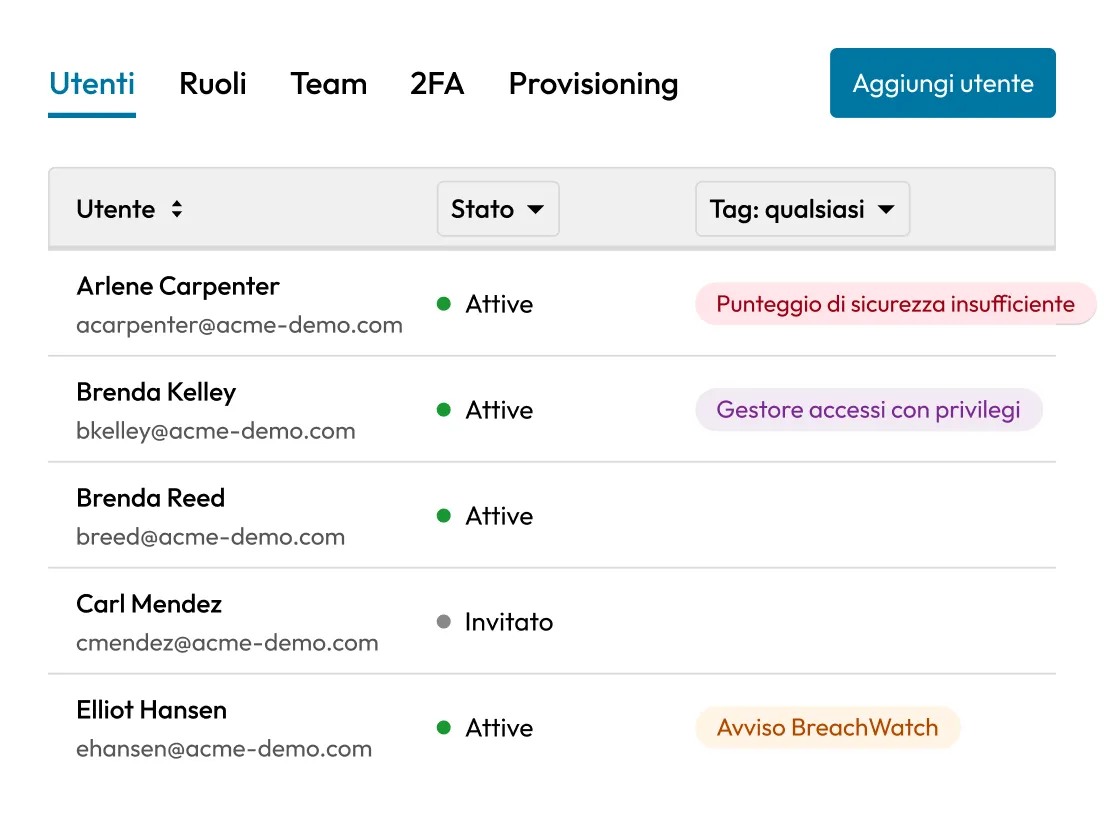
Console di amministrazione centralizzata di Keeper che mostra gli utenti aziendali con lo stato dell'account e i tag di sicurezza, tra cui “Punteggio di sicurezza insufficiente”, “Privileged Access Manager” e “Avviso BreachWatch”.

Semplifica l'onboarding e l'offboarding

I nuovi membri del team ottengono l'accesso in pochi minuti. Quando qualcuno lascia l'azienda o cambia ruolo, l'accesso viene revocato immediatamente dalla Console di amministrazione. Per garantire la massima sicurezza durante l'offboarding, le credenziali devono essere sostituite contestualmente alla revoca dell'accesso alla cassaforte. Il generatore di password di Keeper rende questa operazione un processo in un unico passaggio.

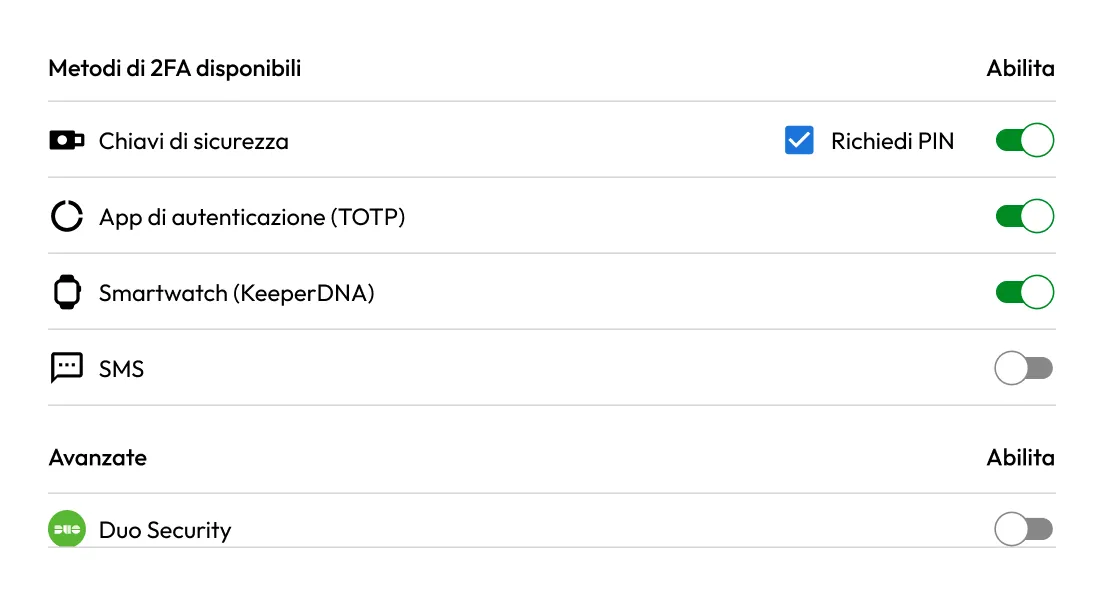
Impostazioni 2FA di Keeper che mostrano chiavi di sicurezza, app di autenticazione e autenticazione tramite smartwatch KeeperDNA abilitate, con opzioni aggiuntive per messaggi di testo e Duo Security.

Rafforza l'autenticazione con MFA

L'autenticazione a più fattori (MFA) protegge gli account dei social media da accessi non autorizzati anche se una password viene compromessa. Keeper archivia questi codici MFA nella stessa cassaforte dell'account, quindi l'attivazione dell'autenticazione a più fattori (MFA) non comporta la creazione di un'app di autenticazione separata che il tuo team dovrebbe gestire o mantenere sincronizzata.

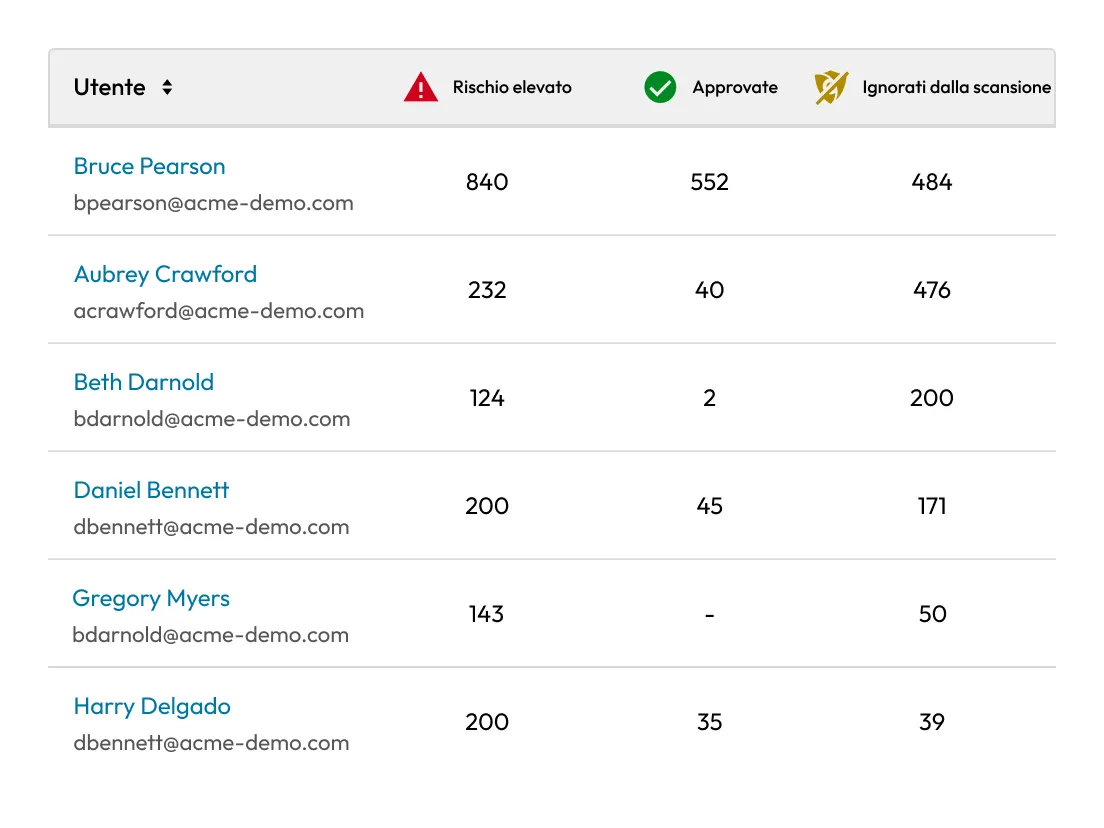
Report di sicurezza di Keeper che elenca gli utenti con i conteggi delle scansioni delle password ad alto rischio, approvate e ignorate, per aiutare gli amministratori a identificare gli account che richiedono attenzione per la sicurezza.

Rileva le credenziali compromesse con il monitoraggio del dark web

BreachWatch® di Keeper monitora continuamente il dark web alla ricerca di credenziali compromesse memorizzate. Se un dipendente riutilizza una password che è stata compromessa in una violazione dei dati nota, Keeper avvisa sia il dipendente sia gli amministratori, in modo che le credenziali possano essere aggiornate immediatamente.

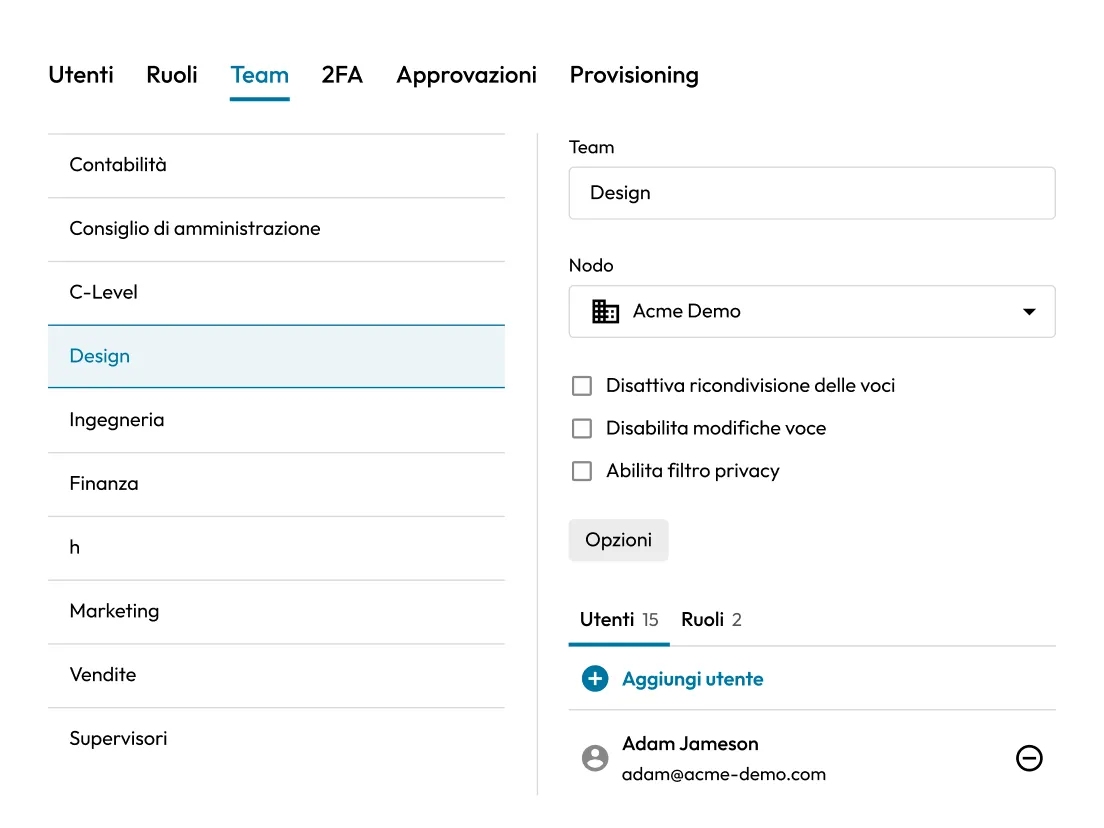
La console di amministrazione centralizzata di Keeper che mostra le impostazioni di gestione del team con il team di progettazione selezionato, tra cui le assegnazioni di utenti e ruoli, la configurazione dei nodi e i controlli di sicurezza a livello di team.

Estende la sicurezza oltre i controlli nativi della piattaforma

Alcune piattaforme di social media non offrono controlli di accesso multiutente o impostazioni granulari delle autorizzazioni. Keeper consente la condivisione sicura, l'accesso basato su autorizzazioni e il monitoraggio centralizzato per gli account che non dispongono di funzionalità native di gestione dei team.

Come proteggere gli account dei social media con Keeper

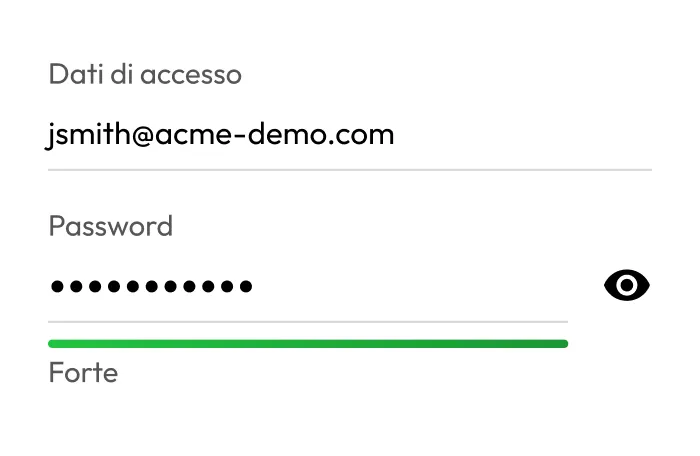
Voce di Keeper che mostra un indirizzo e-mail e una password mascherata con una valutazione della sicurezza della password elevata.

Aggiungi le credenziali dei social media alla cassaforte

Memorizza le credenziali di accesso di ciascun account come voce della cassaforte. Il generatore di password di Keeper crea una password forte e univoca per ogni account.

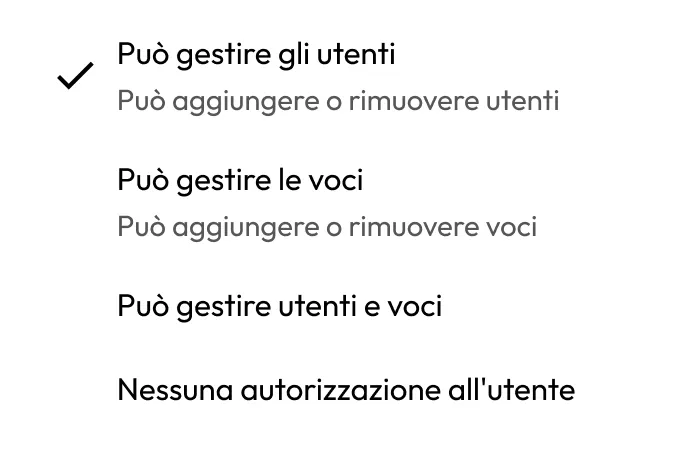
Menu delle autorizzazioni di Keeper con opzioni per gestire gli utenti, gestire le voci, gestire entrambi o non assegnare alcuna autorizzazione agli utenti.

Assegna l'accesso in base al ruolo o team

Usa le cartelle condivise per raggruppare gli account in base al brand, alla piattaforma o alla regione, quindi assegna l'accesso al team, all'agenzia o alla singola persona interessata. Imposta le autorizzazioni per controllare se gli utenti possono visualizzare, modificare o condividere le credenziali.

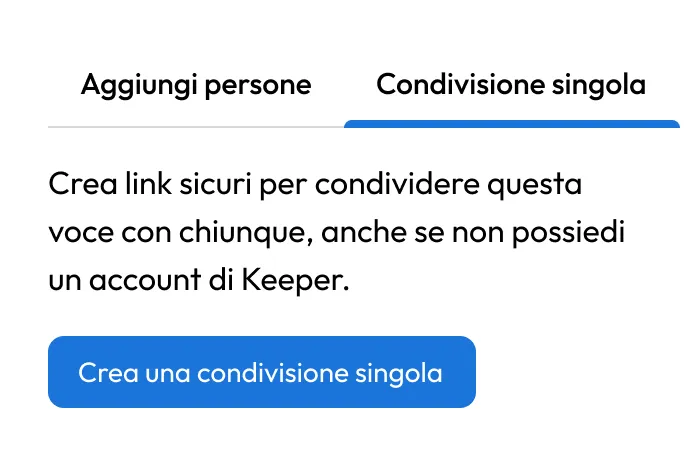
La funzione di condivisione singola di Keeper crea un link sicuro per condividere una voce della cassaforte con chiunque, comprese le persone senza un account Keeper.

Abilita la condivisione sicura

Condividi l'accesso con agenzie o appaltatori esterni utilizzando la condivisione a tempo limitato. I destinatari si autenticano tramite Keeper e accedono all'account tramite KeeperFill.

Domande frequenti

In che modo Keeper protegge gli account di social media condivisi?

Le credenziali vengono memorizzate in una cassaforte crittografata zero-knowledge e condivise tramite il modello di condivisione basato sulle autorizzazioni di Keeper, con gli utenti che si autenticano sugli account tramite KeeperFill. La password viene inserita automaticamente e non viene mai visualizzata. L'accesso può essere definito in base al ruolo, impostato per scadere in una data specifica e revocato istantaneamente dalla console di amministrazione.

Keeper può rimuovere l'accesso agli account istantaneamente?

Sì, gli amministratori possono revocare immediatamente l’accesso alla cassaforte dalla console di amministrazione. Per una sicurezza completa, è consigliabile anche ruotare le credenziali durante l’offboarding. Il generatore di password e la compilazione automatica di Keeper rendono questo processo rapido e in un unico passaggio, garantendo che un ex dipendente non possa accedere all’account anche se ha annotato la password altrove.

Keeper supporta SSO e MFA per proteggere gli account dei social media?

Keeper si integra con i provider di identità (IdP) compatibili con SAML 2.0 per consentire il Single Sign-On (SSO) per l'accesso alla cassaforte e impone l'MFA a livello di cassaforte. Ciò significa che i membri del team si autenticano tramite il tuo provider di identità esistente per accedere alla loro cassaforte Keeper, dove le credenziali dei social media vengono archiviate e inserite in modo sicuro. È inoltre possibile configurare l'autenticazione a due fattori (MFA) per i singoli account sui social media utilizzando la funzione di archiviazione TOTP integrata in Keeper.

Keeper è difficile da distribuire per i team di marketing?

No. Keeper è progettato per essere facile da usare e veloce da implementare, senza richiedere alcuna competenza tecnica. I team di marketing e PR possono importare le credenziali esistenti, organizzare gli account in cartelle condivise e iniziare a condividere gli accessi in modo sicuro in meno di un'ora. Non è richiesto alcun intervento da parte dell'IT per l'uso quotidiano.

Nega il consenso sui cookieLa tua privacy è importante

Utilizziamo i cookie sul nostro sito per offrirti la migliore esperienza di navigazione, pubblicare annunci personalizzati sui nostri prodotti e contenuti e analizzare il traffico del sito web. Per ulteriori informazioni, consulta la nostra Informativa sulla privacy.

Registratevi per una prova gratuita

Acquista ora