
Keeper 与 Password Boss:企业密码管理对比
CyberFOX 旗下的 Password Boss 可为 MSP 管理的中小型企业提供基础凭据保管服务。Keeper 提供企业级密码管理方案具备零知识架构、深度治理管控与全面的合规覆盖能力。
CyberFOX 旗下的 Password Boss 可为 MSP 管理的中小型企业提供基础凭据保管服务。Keeper 提供企业级密码管理方案具备零知识架构、深度治理管控与全面的合规覆盖能力。

Keeper 的企业密码管理器是更全面的 KeeperPAM 平台的组成部分,该平台涵盖机密管理、特权会话管理、端点特权管理和远程浏览器隔离 (RBI)。所有组件均由同一零知识保管库提供安全防护,并可通过单一控制台统一管理。当客户需求增长时,无需额外部署其他工具。
产品每周更新,同步发布对应的版本说明。中小型企业与大型企业均在使用 Keeper,客户覆盖医疗保健、金融服务及联邦政府等领域。
根据公开信息,Password Boss 涵盖核心凭据保管、团队共享以及 MSP 多租户管理功能。WebApp 版本会定期更新,新增 Companies Vault 等共享凭据相关功能。
桌面应用程序 (v5) 处于有限开发阶段,自 2019 年以来未发布重大版本,CyberFOX 正积极将用户迁移至 WebApp。其功能范围仅覆盖密码管理,全平台不提供会话录制、机密管理、端点特权管理或数据库访问功能。
Keeper 使用 AES-256 在用户设备上完成所有内容的加密与解密。Keeper 的服务器仅存储密文。Keeper 无法解密保管库内容,因为解密密钥始终不会离开用户设备。租户隔离通过架构层面强制实现:任何 MSP 技术人员、Keeper 员工或第三方均无法访问其他租户的数据。
Keeper 采用零知识架构,使用经 FIPS 140-3 验证的加密技术,这是美国联邦系统的强制标准,也是获得 FedRAMP 认证的前提条件。
Password Boss 采用零知识架构:数据在离开设备前已通过 AES-256 和 PBKDF2 在本地完成加密,CyberFOX 无法访问保管库内容。共享功能同样采用零知识加密,仅所有者与经批准的接收方可解密共享内容。
Password Boss 未持有经 FIPS 140-3 验证的加密认证,而该认证是美国联邦采购的必要条件。
Keeper 的管理控制功能涵盖多因素身份验证 (MFA) 强制执行、按类型与接收方设置的记录共享限制、密码复杂度要求以及审计日志记录,所有设置均可在用户与租户的策略层级统一配置。
委派管理员角色同时适用于 MSP 技术人员与内部管理员。借助跨租户策略模板,新客户入职时可沿用与其他客户一致的安全基准,无需从零重建配置。
根据公开文档,Password Boss 支持基于角色的访问与多租户管理。PSA 集成可对接主流 MSP 工具,用于工单处理与运营管理。
管理控制涵盖用户访问与凭据共享。其策略粒度不及 Keeper 精细;策略层面无 MFA 强制执行功能,共享管控在记录类型与接收方维度的精细度更低。
Keeper 通过高级报告与警报功能提供合规级可见性,可追踪登录、记录访问、共享操作、权限变更、管理行为及保管库活动等 200 多种事件类型。审计事件可通过 SIEM 与审计日志集成实现流式传输或导出,支持 Splunk、IBM QRadar、Microsoft Sentinel、Datadog、Sumo Logic、Google Chronicle 等平台。
Keeper BreachWatch® 会对照已知泄露数据,持续监控用户保管库中存储的密码,在凭据泄露需要修改时,向用户与管理员发送警报。
在 MSP 环境中,每家托管公司 (MC) 均在逻辑与加密层面实现隔离。经授权的客户管理员可生成按需合规报告用于审计,无需依赖 MSP 提供的截图或手动导出。
Password Boss 提供密码保管、密码审计、暗网扫描以及面向 MSP 的仪表板,支持安全评分、客户运行状况报告、使用数据及审计日志可见性功能。
MSP 可以扫描并监控客户凭据的泄露风险,利用仪表板呈现受管账户的密码健康状态。
Keeper Secrets Manager 将保护范围从员工密码,扩展至机器与基础设施机密,包括 API 密钥、服务账户凭据、数据库密码、访问密钥、证书及其他机密数据。
机密受 Keeper 零知识架构保护。机密可安全注入 CI/CD 流水线、容器、Kubernetes、开发人员工具与自动化工作流,无需硬编码凭据。
Password Boss 专注于面向 MSP 的员工密码管理、安全共享、暗网监控、仪表板与报告功能。它不为基础设施机密、CI/CD 流水线、容器、Kubernetes、基于 SDK 的机密检索或自动化运行时注入提供专门的机密管理层。
Keeper 专为受监管与合规驱动的环境打造,已获得 FedRAMP High 认证与 GovRAMP High 授权,持有 SOC 2 Type II、ISO 27001、ISO 27017、ISO 27018 认证,符合 PCI DSS 标准,并采用经 FIPS 140-3 验证的加密技术。
这些认证与验证共同帮助 MSP 满足医疗保健、金融服务、联邦机构以及州和地方政府客户的采购要求。
CyberFOX 旗下的 Password Boss 与 AutoElevate 均已获得 SOC 2 Type II 和 ISO/IEC 27001:2022 认证,为商业 MSP 客户提供了可靠的安全基准。
Password Boss 在合规覆盖的广度上不及 Keeper。它未持有 ISO 27017 或 ISO 27018 认证,未获得 FedRAMP 认证或 GovRAMP 授权,也未在合规资质中公开列明 PCI DSS 合规性或经 FIPS 140-3 验证的加密技术。
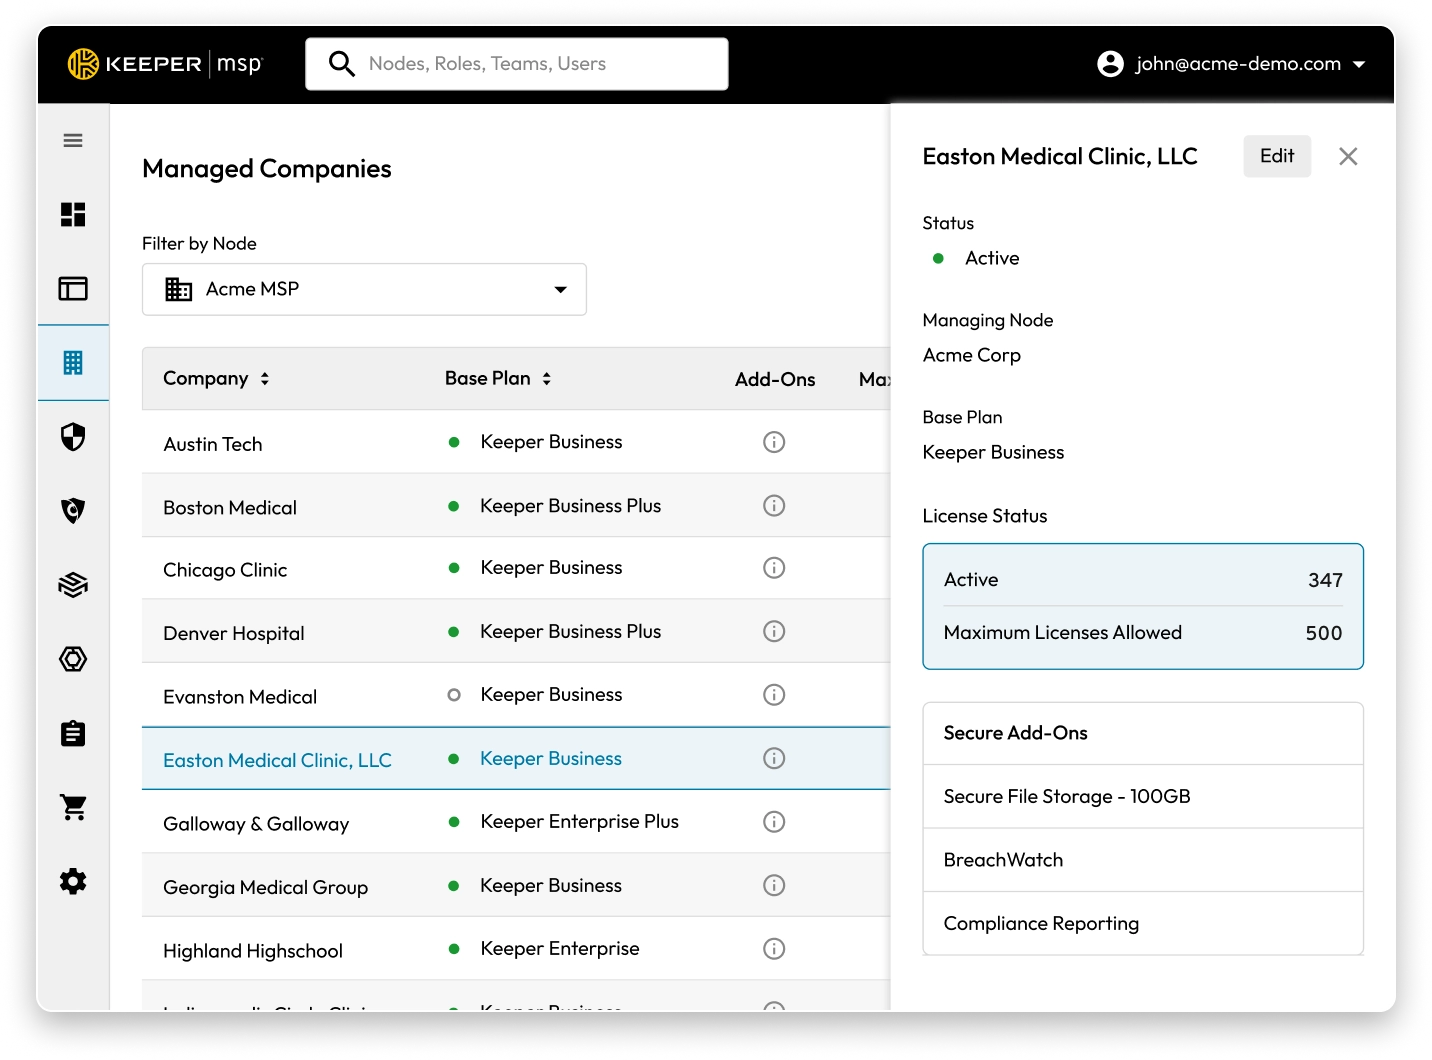
Keeper 的 MSP 平台专为可扩展的多租户管理打造。每家受管公司均作为独立租户运行,MSP 则可通过 Keeper 管理控制台对客户进行集中管理。Keeper 支持委派管理、基于角色的访问控制与策略执行,使 MSP 能够在各客户环境中统一安全基准,同时仍可让内部管理员在需要时管理各自的用户。
Keeper 支持完全托管与联合托管服务模式。受管公司可由 MSP 直接管理,也可由客户端管理员管理,或采用混合模式,由 MSP 与客户双方保留相应的管理控制权。
Keeper 通过 PSA 集成、API、CLI 工具与基础设施即代码 (IaC) 支持实现大规模自动化,帮助 MSP 在不断扩展的客户环境中统一入职流程与治理标准。无论 MSP 管理的是 5 家还是 500 家客户,均可始终沿用同一套访问控制、策略与报告模型。
Password Boss 同样专为 MSP 多租户密码管理打造,具备简便的客户入职流程、PSA 集成、基于角色的访问控制,以及用于管理客户密码安全的集中式仪表板。它旨在帮助 MSP 在多个客户环境中部署密码管理,所需培训极少,操作简便。
Password Boss 支持 MSP 团队使用基于角色的管理员权限,并通过管理门户输出报告,涵盖审计日志、用户活动、密码重置、安全评分与账户级变更。

iOS App Store

Microsoft 商店应用
无需专用应用

Chrome 扩展程序

Android
如果您正在使用 Password Boss,即表示您在使用 CyberFOX 的产品。Password Boss 是 CyberFOX 的密码管理解决方案,而 CyberFOX 是将 Password Boss 与 AutoElevate 整合至同一品牌下的母公司。
Password Boss 具备零知识加密、密码保管、安全凭据共享等安全功能。与 Keeper 相比,Password Boss 的功能范围更窄。
Password Boss 桌面应用程序 (v5) 处于有限开发阶段,上一次重大版本更新是在 2019 年。CyberFOX 正将用户迁移至定期更新的 WebApp 版本,该版本包含 Companies Vault 等共享凭据相关新功能。然而,在安全架构、治理深度与合规认证方面,该 WebApp 的产品能力不及 Keeper 全面。对 WebApp 的持续开发并不能弥补这些缺口。
Password Boss 是一款聚焦 MSP 场景的密码管理器,专为中小企业的凭据保管与共享打造。Keeper 是一套完整的身份安全平台,以零知识加密密码管理为基础,进一步扩展至机密管理、特权会话录制、端点特权管理、数据库访问与企业合规等领域。对 MSP 而言,Keeper 可替代多款工具,而 Password Boss 仅能替代一款。
不能。Password Boss 未获得 FedRAMP 认证,也未持有 ISO 27017 或 27018 认证。CyberFOX 拥有 SOC 2 Type II 和 ISO 27001 认证,可为商业客户提供基础安全保障,但不足以满足医疗保健、金融服务或公共部门的采购要求。Keeper 已获得 FedRAMP High 认证与 GovRAMP High 授权,通过了 ISO 27001/27017/27018 认证,并符合 HIPAA 和 PCI DSS 标准,覆盖 MSP 可能接触的所有受监管垂直行业。
Password Boss 提供基础的保管库与访问日志。Keeper 可追踪所有特权活动中超过 200 种事件类型,将不可篡改的日志导出至 Splunk、QRadar、Sentinel 等 SIEM 平台,并具备针对已泄露凭据的暗网监控功能。对于需要审计证据以开展审查或事件响应的合规驱动型客户而言,两款产品在这一维度不具可比性。
是的,Keeper 的多租户架构支持大规模 MSP 交付,并提供委派管理员角色、跨租户策略标准化、联合 IT 支持以及 PSA 集成。从 Password Boss 迁移的 MSP,可导入现有凭据并拓展使用功能更全面的 Keeper 平台,涵盖机密管理、会话录制、端点特权管理与数据库访问等能力,日后客户需求超出 Password Boss 承载范围时,无需再次更换供应商。
您必须启用 Cookie 才能使用在线聊天。