功能: 暗网警报

实时防护已泄露的凭据

BreachWatch® 会持续扫描暗网,查找存储于您的 Keeper 保管库中的凭据。如果发现匹配项,您将收到实时警报,助您即刻保障账户安全。

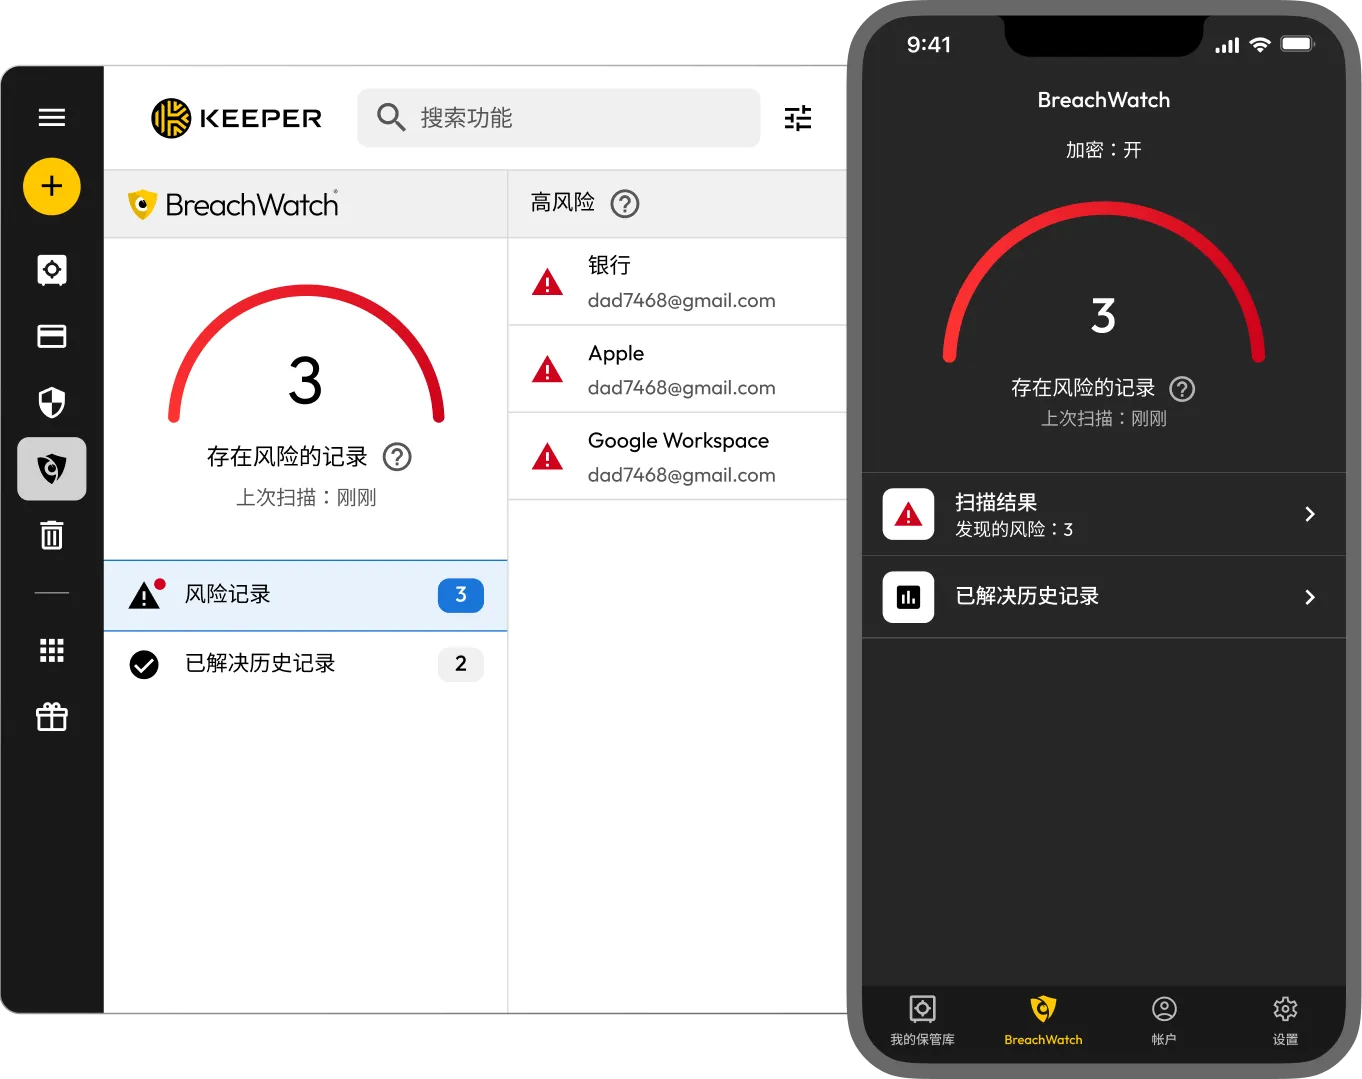
Keeper BreachWatch 功能在桌面端与移动端的用户界面,显示暗网警报摘要,含三条高风险记录、已标记凭据,且支持查看扫描结果与已处理记录。

BreachWatch 暗网警报的工作原理
Keeper BreachWatch 的视觉提示标识 2 条高风险记录,提醒用户暗网监测中发现已泄露的凭据。

1. 自动监测暗网,排查已泄露的凭据

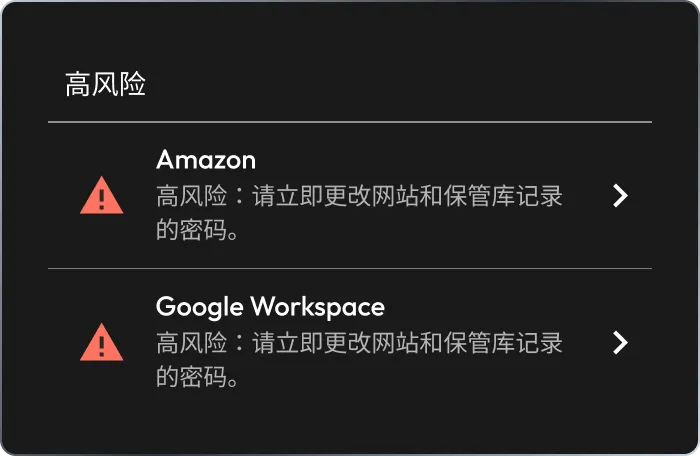
Keeper BreachWatch 的高风险警报面板,显示 Amazon 与 Google Workspace 的已泄露凭据,并指引用户立即修改密码、更新保管库记录。

2. 立即检测已泄露凭据

Keeper BreachWatch 界面标记高风险密码,提供忽略或处理该警报、提升账户安全性的选项。

3. 实时向您发送警报,便于您采取应对措施

借助实时暗网警报,提前防范风险

享受 7 × 24 小时实时防护

BreachWatch 将您存储凭据的加密版本与包含数十亿条泄露记录的数据库进行比对。一经发现匹配项,立即发送警报。
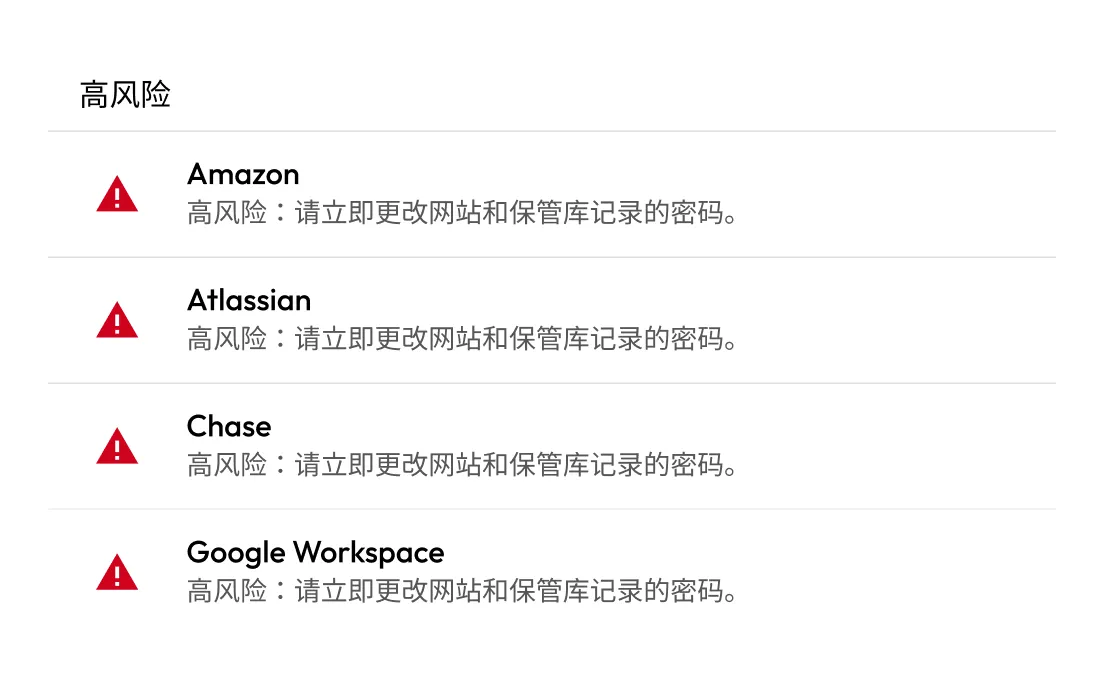
Keeper BreachWatch 的高风险警报列表,识别出 Amazon、Atlassian、Chase 与 Google Workspace 的已泄露凭据,并提示用户立即修改密码、更新保管库记录。

兼顾个人账户与企业账户安全防护。

BreachWatch 适配个人、家庭及企业的各类用例,助力防范家庭与工作场景中的凭据类攻击。

兼顾个人账户与企业账户安全防护。

即时弥补安全漏洞

您保存的凭据一旦泄露,BreachWatch 会立即发出警报,助力降低凭据滥用、身份盗用账户劫持风险。

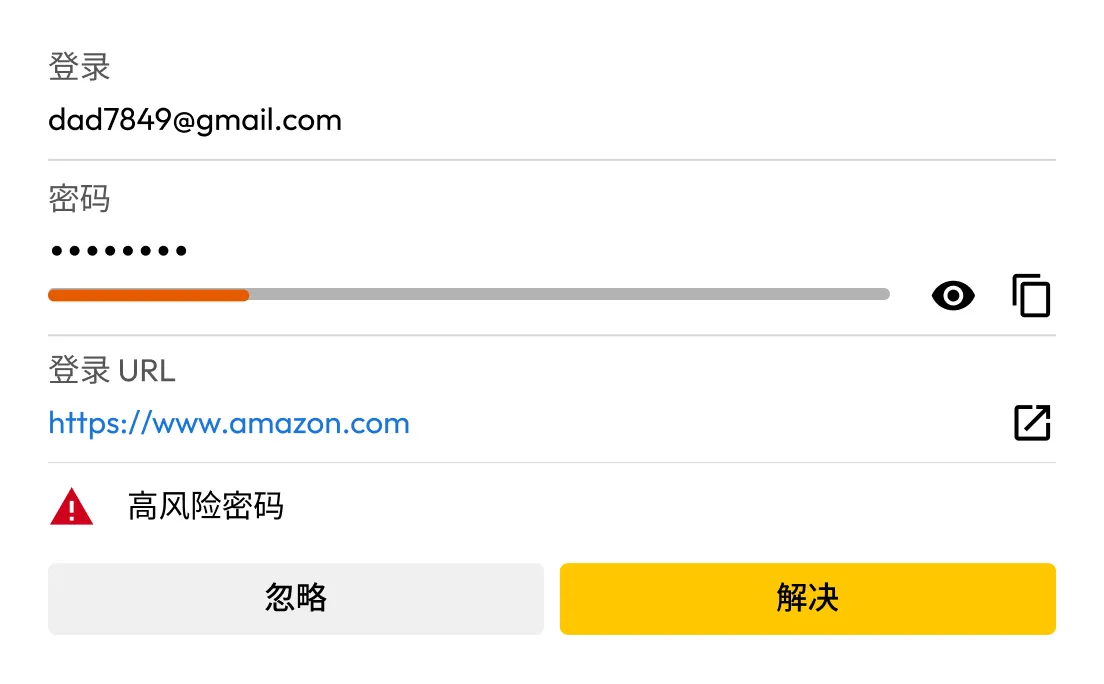
Keeper BreachWatch 界面显示已泄露的 Amazon 登录信息,含弱密码警告、登录网址,以及忽略或处理该高风险密码警报的选项。

坚守零知识安全原则

BreachWatch 基于零知识架构构建,确保您的密码在扫描过程中绝无泄露可能。

坚守零知识安全原则

BreachWatch 暗网警报的重要价值

个人用戶

对个人而言

您的登录凭据对暗网上的网络犯罪分子极具价值。BreachWatch 通过检测泄露密码并实时发出警报,从而保护您的身份安全,让您能够迅速采取行动。

企业用户

对企业而言

单个凭据的泄露就可能引发代价高昂的安全事件。BreachWatch 可助力 IT 与安全团队及早发现威胁、降低风险,并辅助企业合规达标。

常见问题解答

Keeper 如何检测我的凭据是否出现在暗网?

BreachWatch 会将您保存凭据的哈希版本,与从暗网收集的已知泄露凭据数据库进行比对。您的凭据将先在设备端通过 HMAC_SHA512 算法进行哈希处理,随后在 Keeper BreachWatch 服务器上借助硬件安全模块 (HSM) 与不可导出密钥再次哈希。通过双重哈希处理,Keeper 可确保您的数据绝无泄露可能,并通过零知识架构保障隐私安全。

如果我收到暗网警报,该怎么办?

如果您收到来自 BreachWatch 的暗网警报,则说明您保存的某一凭据在数据泄露事件中遭到泄露。立即将已泄露密码更新为高强度唯一密码。将新密码保存至您的 Keeper 保管库;如果条件允许,为该账户开启双因素身份验证 (2FA),以获得额外防护。

BreachWatch 是否在扫描我的数据?

不会,BreachWatch 绝不会扫描或泄露您的明文凭据。它通过双重 HMAC_SHA512 流程,采用您数据的哈希加密形式与已知泄露记录进行校验,同时保障您的信息隐私。

使用 BreachWatch 需要额外安装软件吗?

不需要。BreachWatch 作为附加功能已完全整合至 Keeper,可供个人、家庭、商业及企业用户使用。它可以直接在网页浏览器、桌面端及移动端的保管库内运行,无需额外安装任何软件。

撤销 Cookie 同意我们重视您的隐私

我们的网站使用 cookies 为您提供最佳的浏览体验、提供有关我们产品和内容的个性化广告,并分析网站流量。 如需了解更多信息,请参阅我们的隐私政策

注册免费试用

立即购买