在 Microsoft Teams 中安全访问请求和审批
Keeper® 将凭据请求、审批和特权提升引入 Microsoft Teams,使用户和管理员能够在不离开 Teams 的情况下完成安全的工作流。所有操作均采用端到端加密,并在您控制的基础设施上运行。
Keeper® 将凭据请求、审批和特权提升引入 Microsoft Teams,使用户和管理员能够在不离开 Teams 的情况下完成安全的工作流。所有操作均采用端到端加密,并在您控制的基础设施上运行。
Keeper 的 Teams 工作流部署在您自己的环境中,使组织能够在遵循 Keeper 的零知识架构的同时,将安全访问权限扩展到 Microsoft Teams。Teams 智能体和 Keeper Commander® 在您的基础设施中托管的 Docker 容器中运行,并通过您控制的出站连接与 Microsoft Teams 云进行通信。
加密密钥始终由您控制,确保机密在整个工作流中保持加密状态,任何人(甚至 Keeper)都无法访问任何数据。Teams 工作流通过允许用户请求临时访问权限、获得审批并在不暴露凭据的情况下自动实施限时权限,帮助组织实施零常设特权 (ZSP)。由于 Teams 应用仅发布到您组织的私有应用目录中,因此该应用不会在公共 Microsoft Teams 商店中列出。
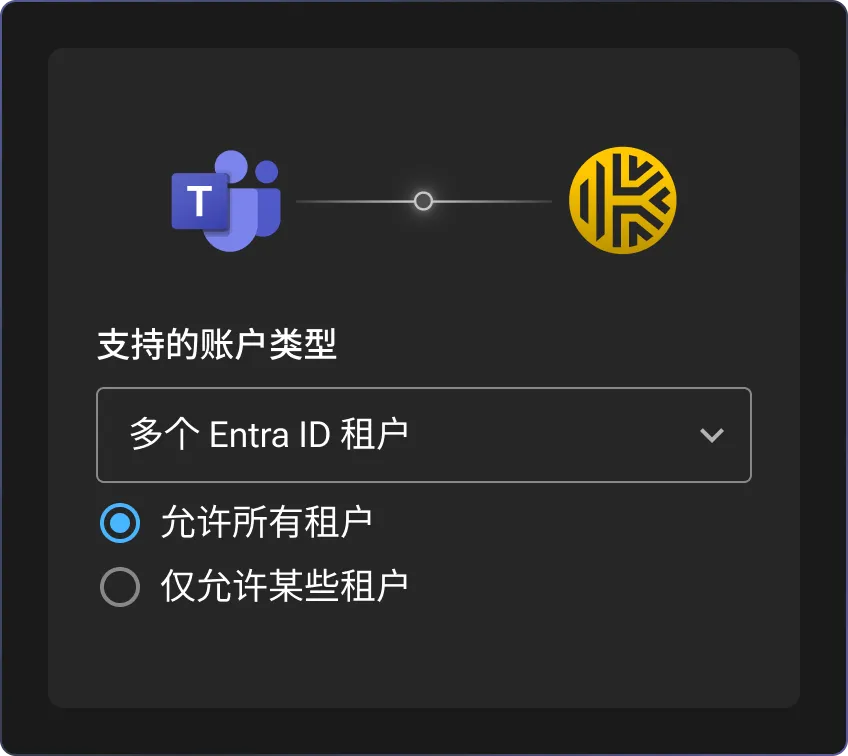
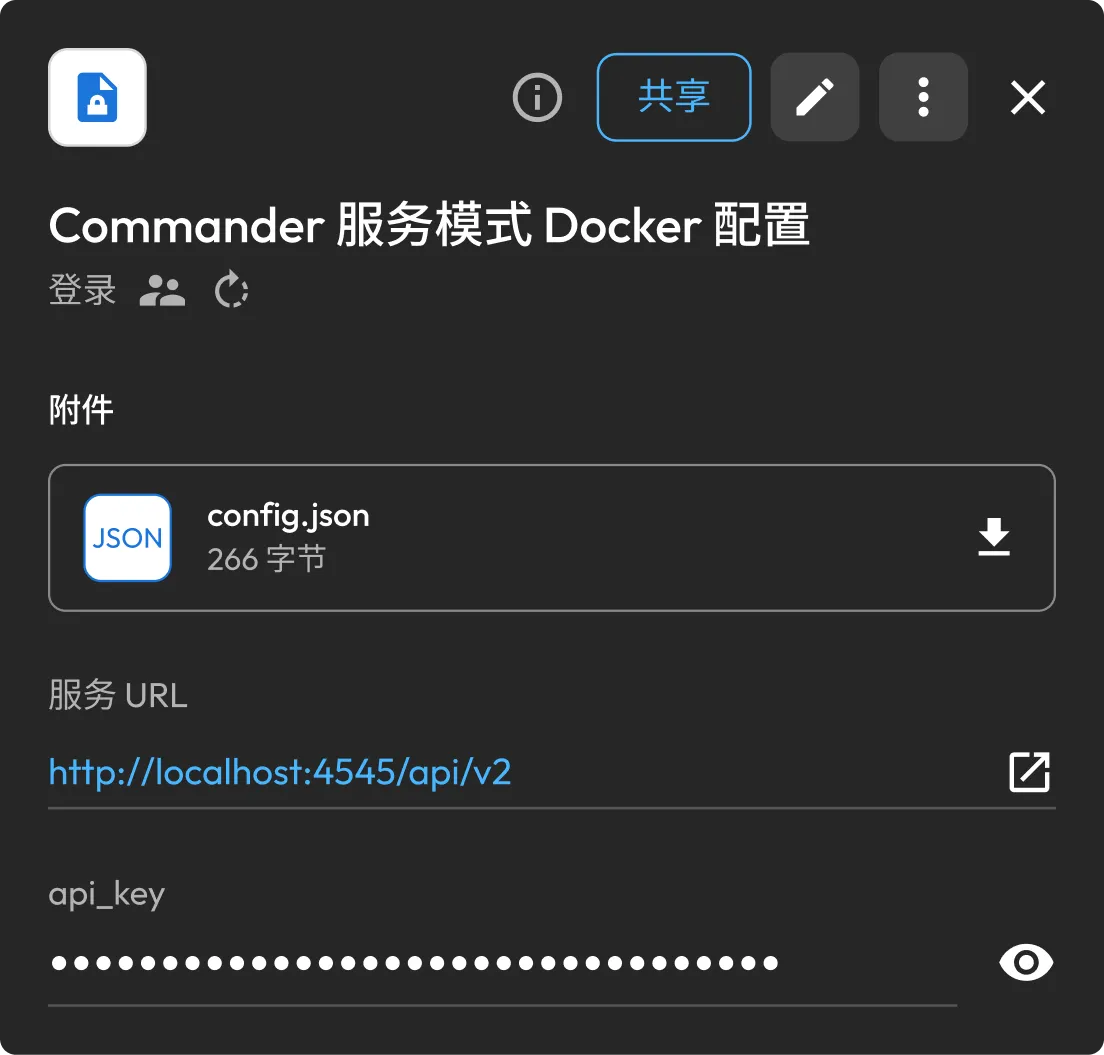
在您的 Microsoft Azure 租户中设置 Teams 应用,然后启动 Keeper Commander 服务和 Teams 智能体。Keeper Secrets Manager 安全地存储服务配置,而专用的 Commander 服务账户提供处理访问请求和批准所需的权限。
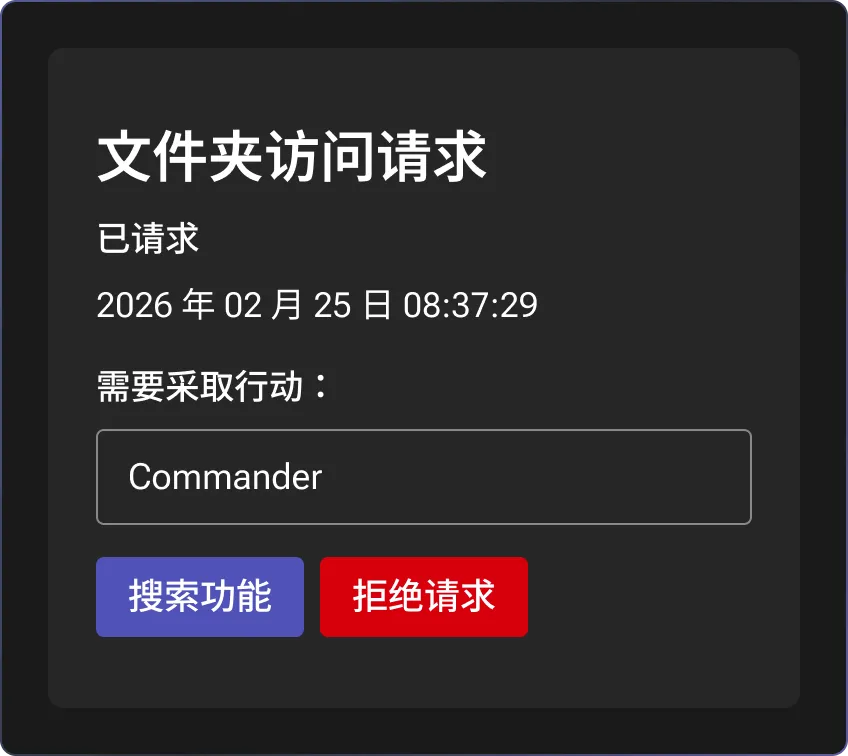
用户可以直接通过 Microsoft Teams 与 Keeper 机器人发起私人聊天,以请求访问记录、共享文件夹或临时共享链接。每个访问请求都包含强制性的业务理由和可选的时间限制,允许管理员在用户不离开 Teams 的情况下审核请求。
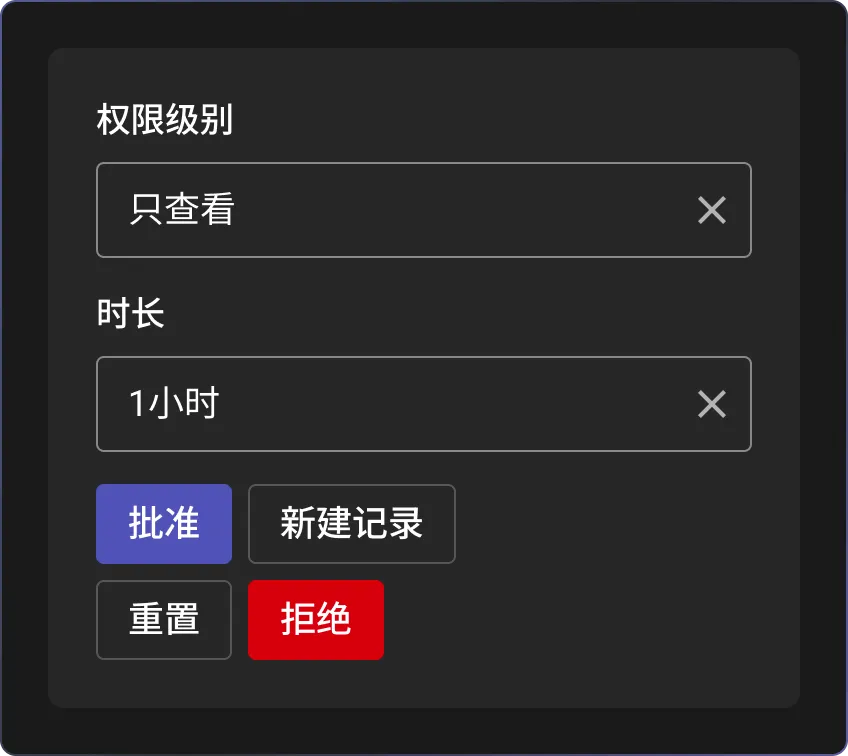
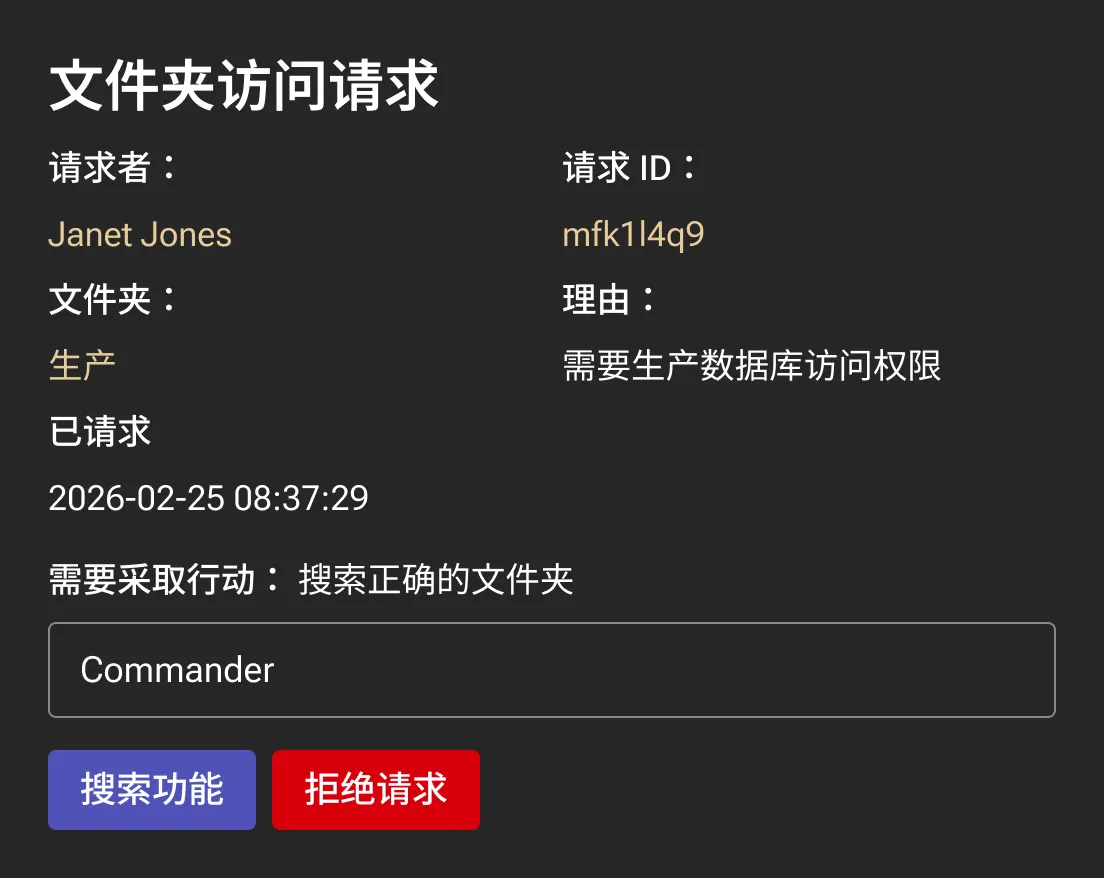
请求会出现在私有审批频道中,指定的管理员可在此查看每项请求,配置权限,应用时间限制,只需点击几下即可批准或拒绝访问。一旦获得批准,Keeper 会立即强制执行分配的权限并同步更改。
访问请求会即时出现在专用的 Teams 审批频道中,帮助管理员迅速响应,无需依赖容易错过的电子邮件通知。
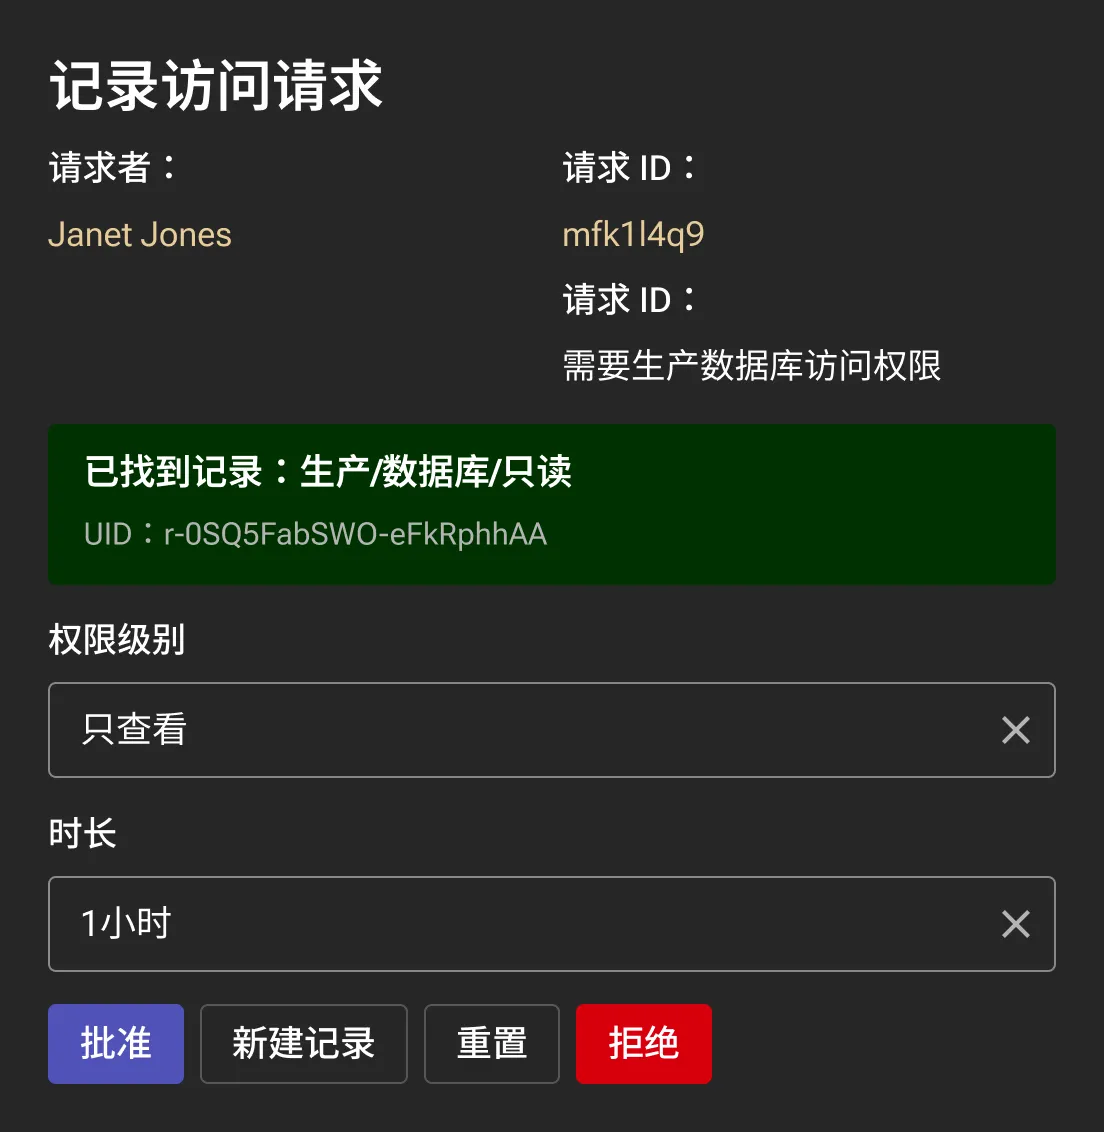
管理员可以在 Microsoft Teams 中配置自定义权限、设置时间限制,并仅授予必要的访问权限。Keeper 会在后台根据组织策略自动强制执行每一项权限。
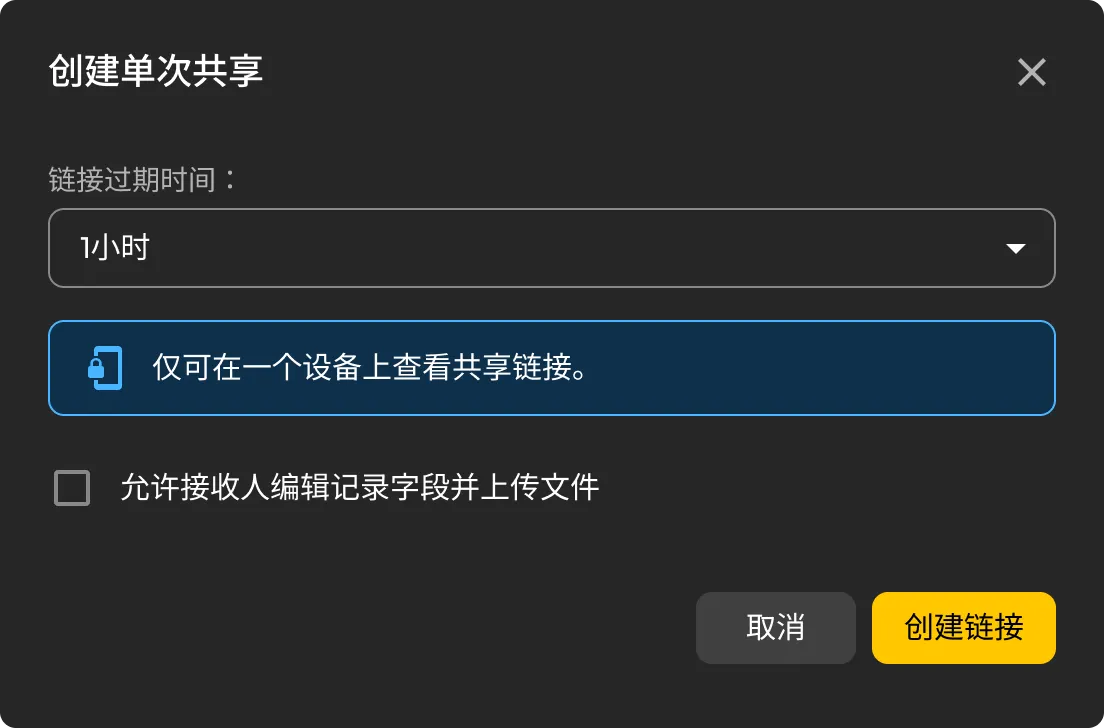
需要临时访问权限时,可直接从 Microsoft Teams 创建一次性共享链接。审批者可以根据业务需求允许双向共享,或将接收人限制为只读访问权限。
要安全存储新的登录信息,请在 Microsoft Teams 中生成一个登录信息,将其保存到共享文件夹,并让 Keeper 自动生成强密码并存储在 Keeper 保管库中。
在 Microsoft Teams 中集中管理请求与审批有助于大幅加快决策速度,同时减少可能导致特权访问产生不必要等待的延迟。
用户和管理员无需离开 Microsoft Teams 即可请求、查看和批准访问权限,从而最大限度地减少工作流中断并提高运营效率。
所有审批均有时限、受策略约束且可审计。将凭据粘贴到消息中的常见操作已没有存在的必要了。
通过将安全访问工作流集成到 Microsoft Teams 中,组织可以鼓励员工遵循已批准的访问流程,而不是依赖手动或不安全的替代方案。
Teams 工作流需要 Keeper Secrets Manager 或 KeeperPAM® 许可证。简化的部署方案使用 Keeper Secrets Manager 安全地存储和检索服务配置。如果您的组织尚未启用 Keeper Secrets Manager,您的 Keeper 客户经理可协助您启用该服务。KeeperPAM 包含 Keeper Secrets Manager,因此已经在使用 KeeperPAM 的组织无需单独的许可证。
请求是通过与 Keeper 机器人的一对一对话发送的。在 Microsoft Teams 频道或群聊中发送的命令不会被处理,从而保证每个请求的私密性和明确性。
审批结果将显示在您在部署期间指定的私有 Microsoft Teams 审批频道中。只有分配给该频道的管理员和审批者才能审核和回复请求。
用户可以直接从 Microsoft Teams 请求访问 Keeper 记录、共享文件夹、一次性共享和全新的登录记录。管理员还可以批准 SSO 云设备注册和端点特权管理器提升请求。
您必须启用 Cookie 才能使用在线聊天。