
在运行时解析凭据
ServiceNow Discovery、Orchestration 和 Service Mapping 使用您的 Keeper 保管库中的机密进行身份验证;作业运行时,这些机密会立即通过 Keeper Secrets Manager 调取。该实例绝不会存储凭据。它仅保留一个引用,当需要凭据时,MID Server 会根据您的保管库解析该引用。
Keeper 与 ServiceNow 协同工作,确保您的机密信息保存在保管库中的同时,仍可在团队开展工作的地方直接使用。Keeper 在运行时为 ServiceNow 作业解析凭据,将安全警报作为事件工单发送,并通过 ServiceNow 请求与审批授予保管库访问权限。按需开启所需功能。
ServiceNow Discovery、Orchestration 和 Service Mapping 使用您的 Keeper 保管库中的机密进行身份验证;作业运行时,这些机密会立即通过 Keeper Secrets Manager 调取。该实例绝不会存储凭据。它仅保留一个引用,当需要凭据时,MID Server 会根据您的保管库解析该引用。
ServiceNow 存储凭据 ID 和类型。可用的机密保留在 Keeper 中。
解析器在本地搜索并解密您的记录,仅提取作业所需的内容。
通过 UID 或 type:title 匹配记录,并使用带有 mid_ 标签的字段将任意 Keeper 记录映射到任意凭据类型。
Keeper Commander® 是一款命令行工具,在 MID Server 上以服务模式运行,通过 ServiceNow 的 IntegrationHub、Flow Designer 和服务目录门户处理保管库操作。用户申请访问权限,审批人批准或拒绝申请,记录随之流转,全程无需任何人离开 ServiceNow。

请求访问记录、文件夹或一次性共享,然后在授予或撤销访问权限之前通过审批组进行流转。

将登录信息、数据库和服务器凭证、SSH 密钥、软件许可证、安全笔记等添加至保管库中,并搜索现有记录和文件夹。

批准或拒绝端点特权管理器请求,并在授予的访问权限到期时自动轮换 PAM 记录中的密码。
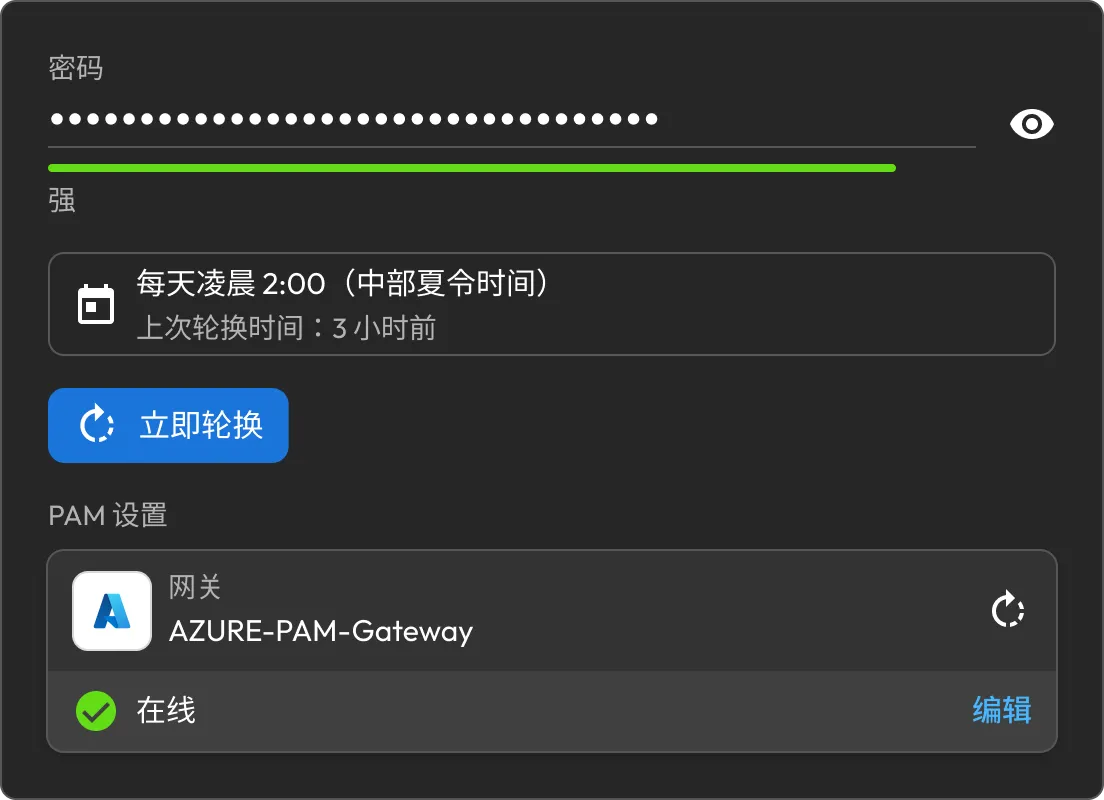
在 Keeper 中统一管理一套机密,无需将其复制到容易过时的 ServiceNow 凭据记录中。只需轮换或更新一次机密,下一个作业就会在运行时解析最新值,因此无需再去追踪多余的副本。
Keeper 警报会自动以 ServiceNow 中的安全事件响应工单形式送达,因此无需等待人工接收,也无需在不同系统之间复制粘贴。优先级映射会将最紧急的事件类型置于队列前端,让您的团队优先处理最重要的事件。
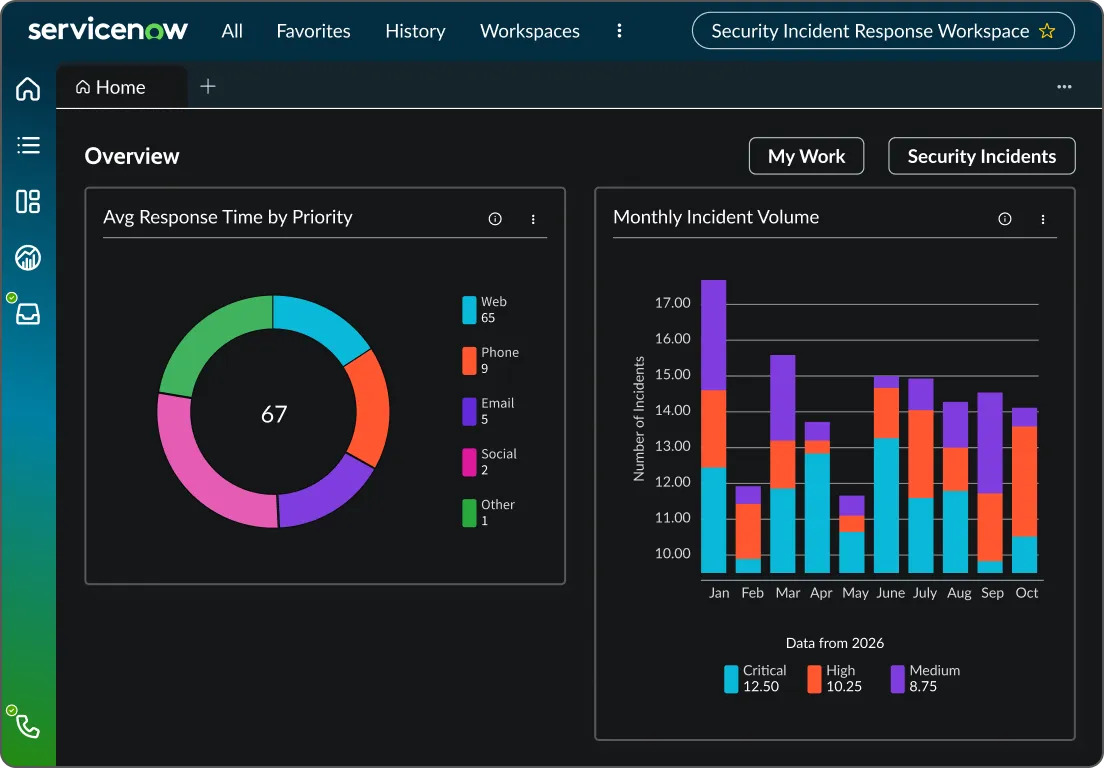
凭据查询、访问请求和审批均会被记录,因此您可以追踪谁请求了什么、访问了什么以及谁进行了审批。这让您在 Keeper 与 ServiceNow 产生交互的各个方面都能获得清晰的审计跟踪。
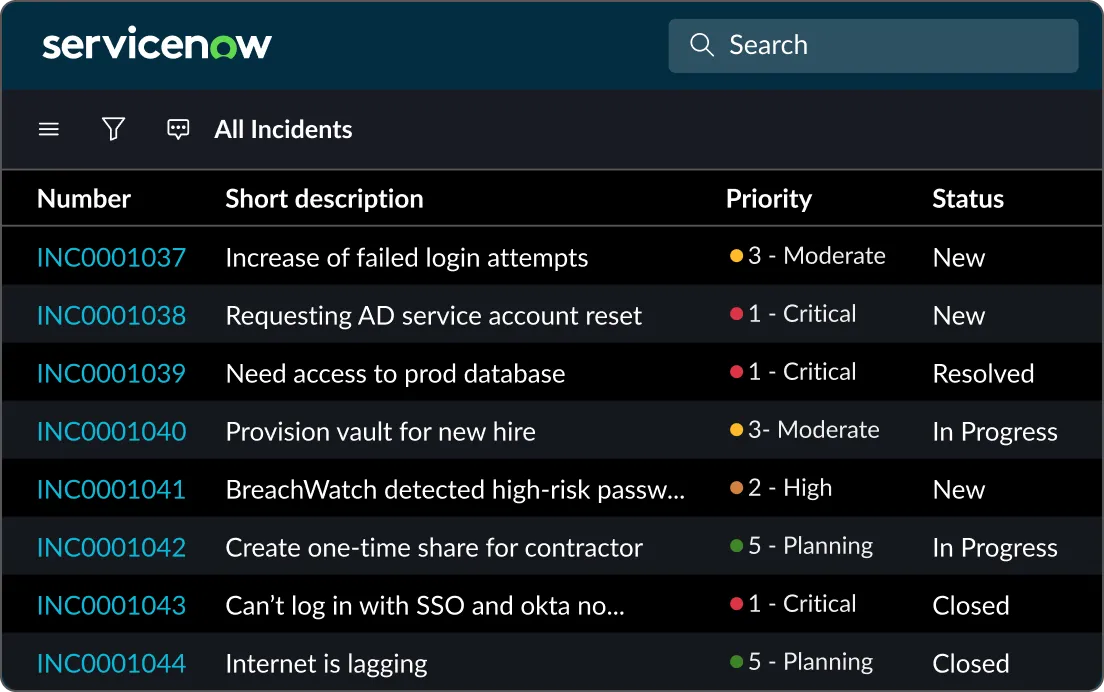
该集成直接融入您团队已在使用的 ServiceNow 工作流程(从 Discovery 扫描、SIR 队列到服务目录),而无需他们学习新事物。Keeper 在用户已在使用的工具后台运行,因此其推广采用并不取决于改变任何人的工作方式。
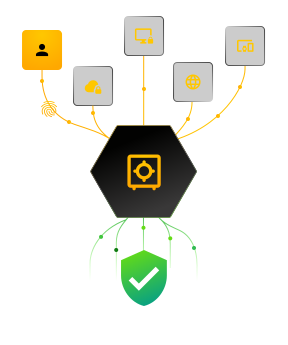
无论 Keeper 是在解析凭据、发送警报还是响应访问请求,保管库始终是唯一可信来源,且所有机密始终处于零知识加密保护之下。零知识意味着您的数据仅在您的设备端进行加密和解密,因此其他任何人都无法读取,即使是 Keeper 也不例外。
Keeper 会将安全警报直接发送至 ServiceNow 的安全事件响应 (SIR) 模块中,并在该模块中将其转化为工单,供您的团队在现有的 SIR 工作流程中进行分流处理。警报通过 Webhook 传入,在存储后自动转换为事件记录。
受 OAuth 2.0 保护的端点仅接受来自授权来源的警报,使用您在应用中管理的 Bearer 令牌。
传入的警报会进入导入集表,并通过预定义的映射规则转换为 SIR 记录。
将每个 Keeper 事件类型映射到 ServiceNow 优先级,以便团队优先处理最紧急的事件。
可以,各项功能均独立运行,因此您可以先从其中一项开始使用,并在需要时随时添加其他功能。唯一的例外是 Workflow 应用中的端点特权管理器审批,它依赖 ITSM 应用来创建事件。
仅在您的 Keeper 保管库中。ServiceNow 绝不会成为机密的记录系统。Credential Resolver 会维护对实例的引用并在运行时解析机密,而 Workflow 应用则在保管库中移入和移出记录,而无需将其存储在 ServiceNow 中。
凭据解析涵盖发现、编排和服务映射。警报工单使用安全事件响应。Workflow 应用使用 IntegrationHub、Flow Designer 和服务目录。
凭据解析需要 Keeper Secrets Manager、已配置的 MID Server,以及启用的 ServiceNow External Credential Storage 插件。ITSM 应用需要 Security Incident Response 模块,并在 Keeper 管理控制台中配置警报。Workflow 应用需要运行处于服务模式的 Keeper Commander 的 MID Server。每个应用均有各自的设置指南:Credential Resolver、ITSM 和 Workflow。
您必须启用 Cookie 才能使用在线聊天。