
可扩展的插件架构
通过内置插件、目录插件和自定义插件轮换凭据。Keeper 支持官方集成,同时允许组织扩展集成范围,以支持专有或专业化的 SaaS 平台。
功能: SaaS Rotation
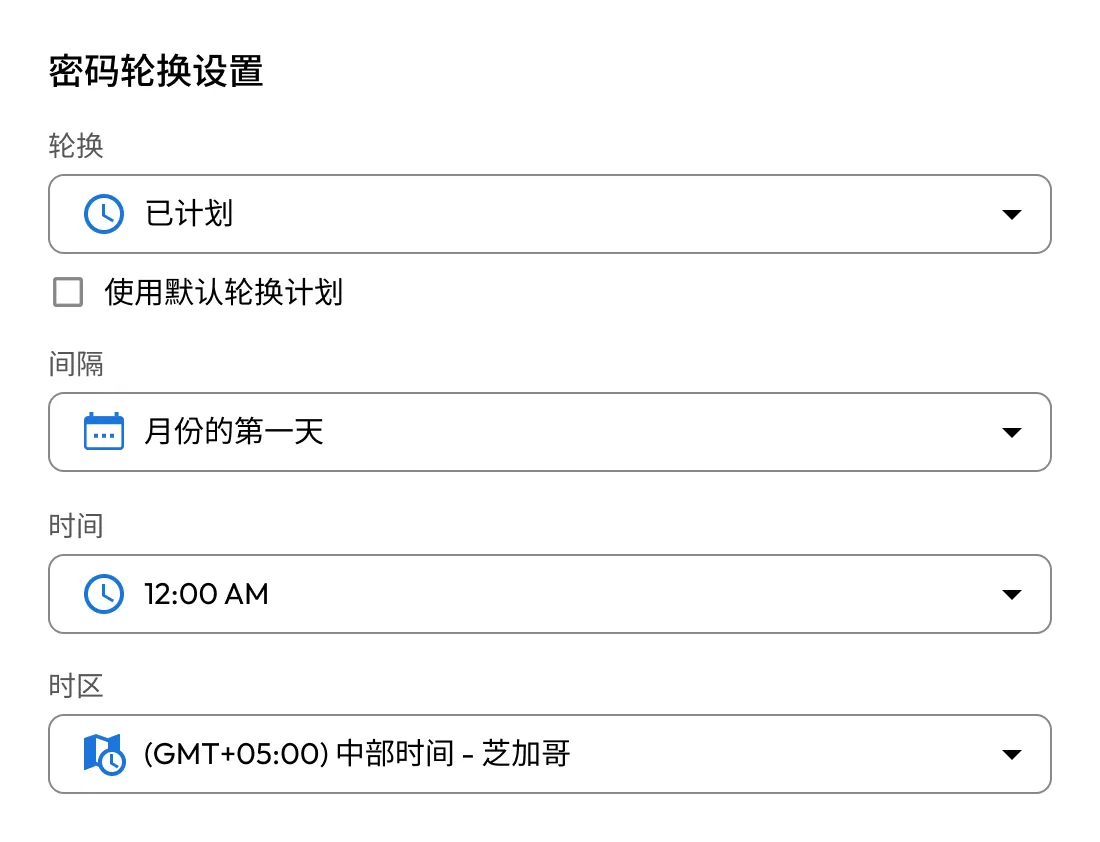
按计划执行轮换,或按需启动轮换。KeeperPAM Gateway 会对您的 SaaS 应用进行身份验证,并自动更新凭据。对于受支持的应用,无需编写或维护脚本,所有更改都会存储在您的 Keeper Vault 中。
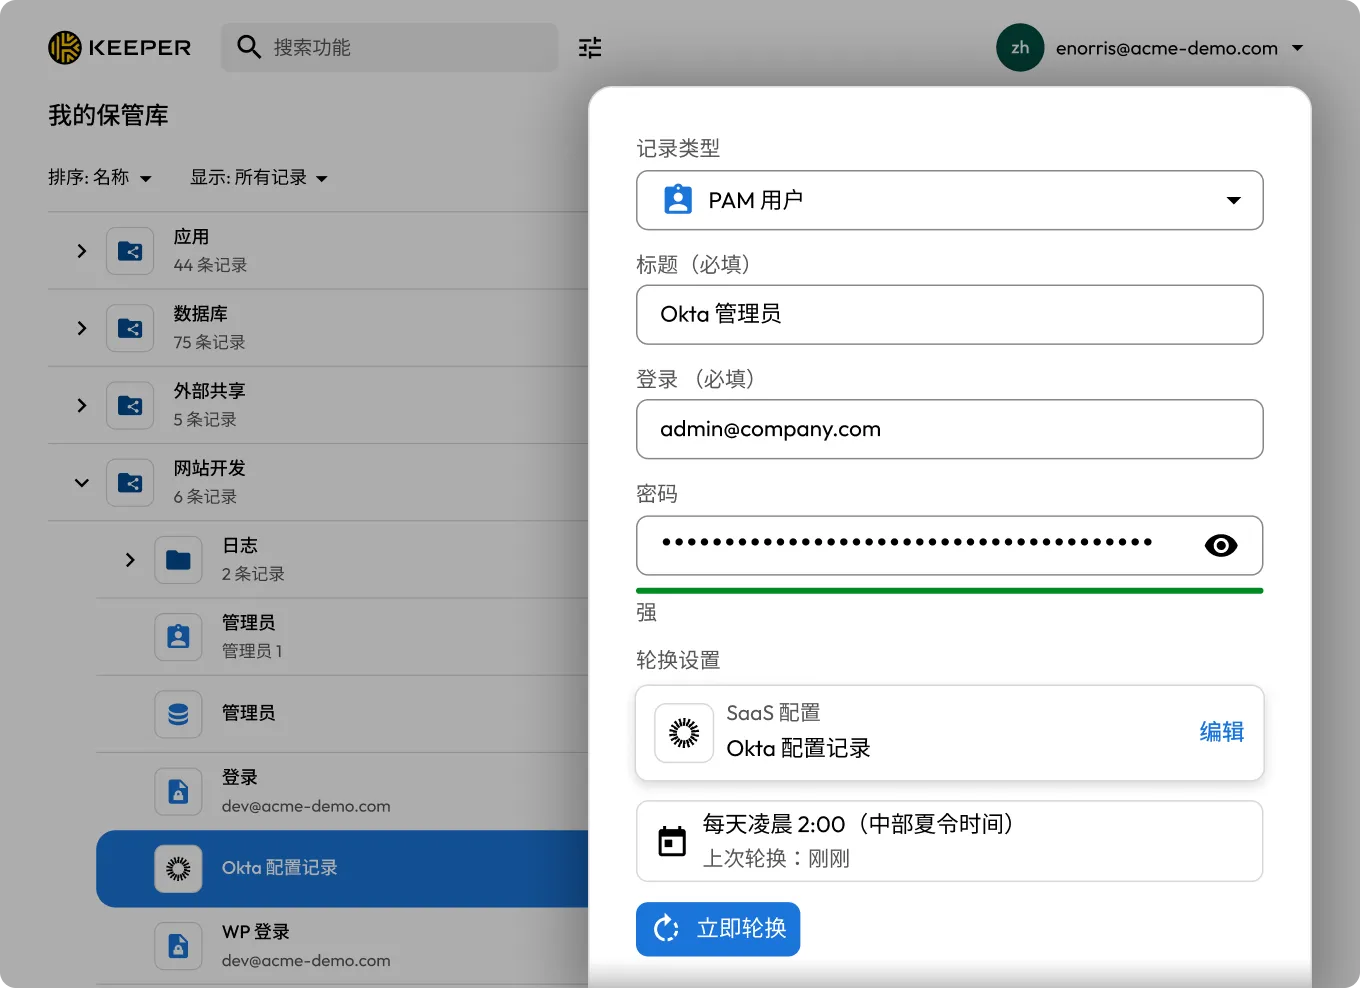
使用内置插件、目录插件或自定义插件创建 SaaS 轮换配置。管理员可通过 Keeper Web Vault 或 Keeper Commander® 配置轮换。
将 SaaS 配置关联到一个或多个 PAM 用户记录,并配置相应的轮换设置。
按计划执行轮换,或按需启动轮换。KeeperPAM Gateway 会安全地向 SaaS 应用进行身份验证,并通过该应用支持的 API 更新凭据。
更新后的凭据会自动存储在 Keeper Vault 中。每次轮换事件都会记录日志,用于审计、合规报告和 SIEM 集成。
通过内置插件、目录插件和自定义插件轮换凭据。Keeper 支持官方集成,同时允许组织扩展集成范围,以支持专有或专业化的 SaaS 平台。
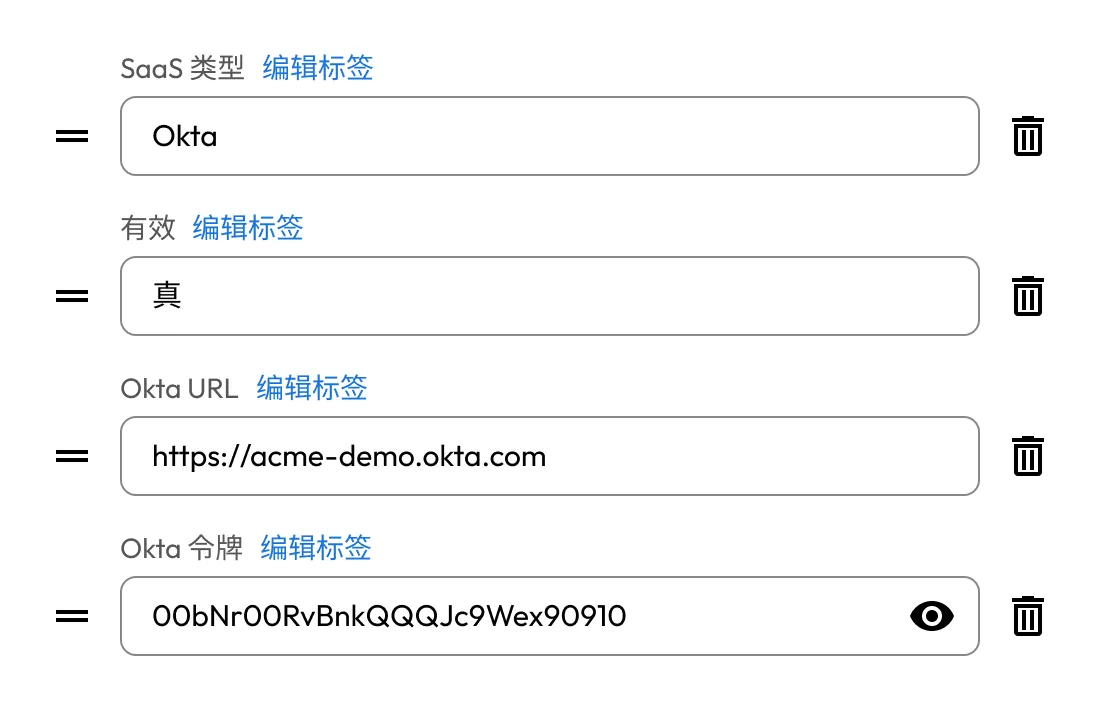
将凭据设置为定期轮换,或在安全策略要求或发生相关事件时立即触发轮换。同一配置既支持自动轮换,也支持临时修改凭据。
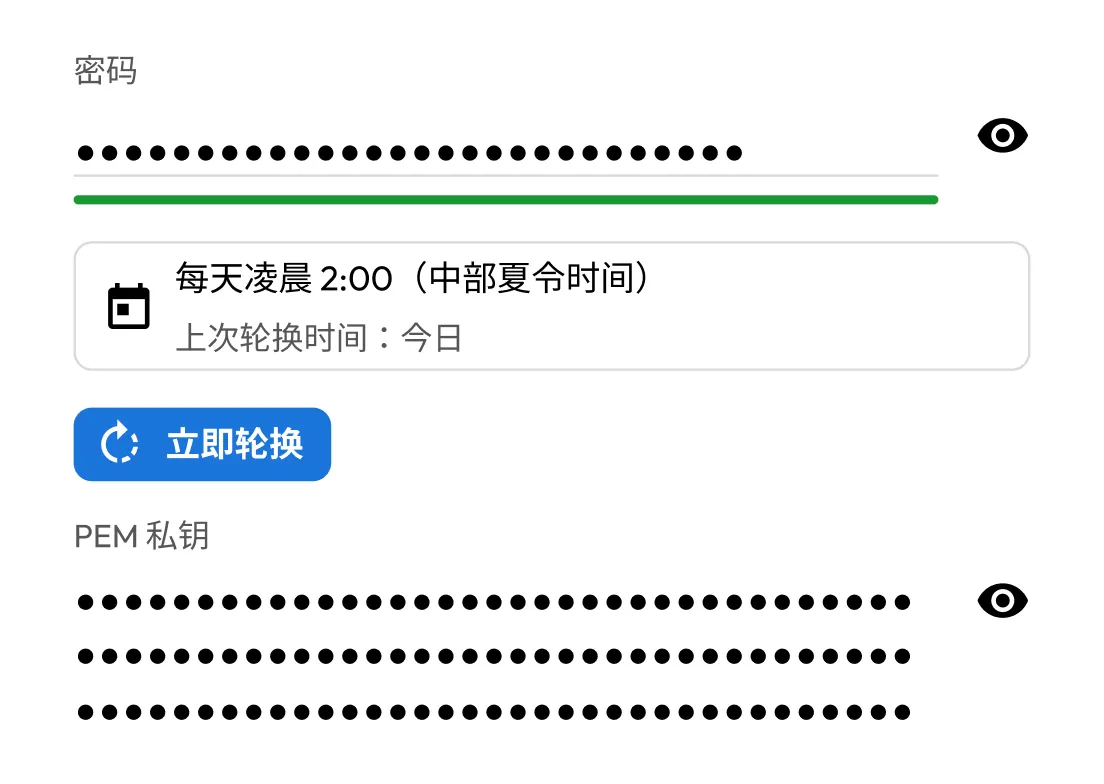
通过 Keeper Web Vault 或 Keeper Commander 管理 SaaS 轮换配置。这些配置以记录的形式存储在经过加密的 Keeper Vault 中,您可以使用管理其他特权凭据和机密信息时采用的相同控制措施,对其进行管理、共享和管控。
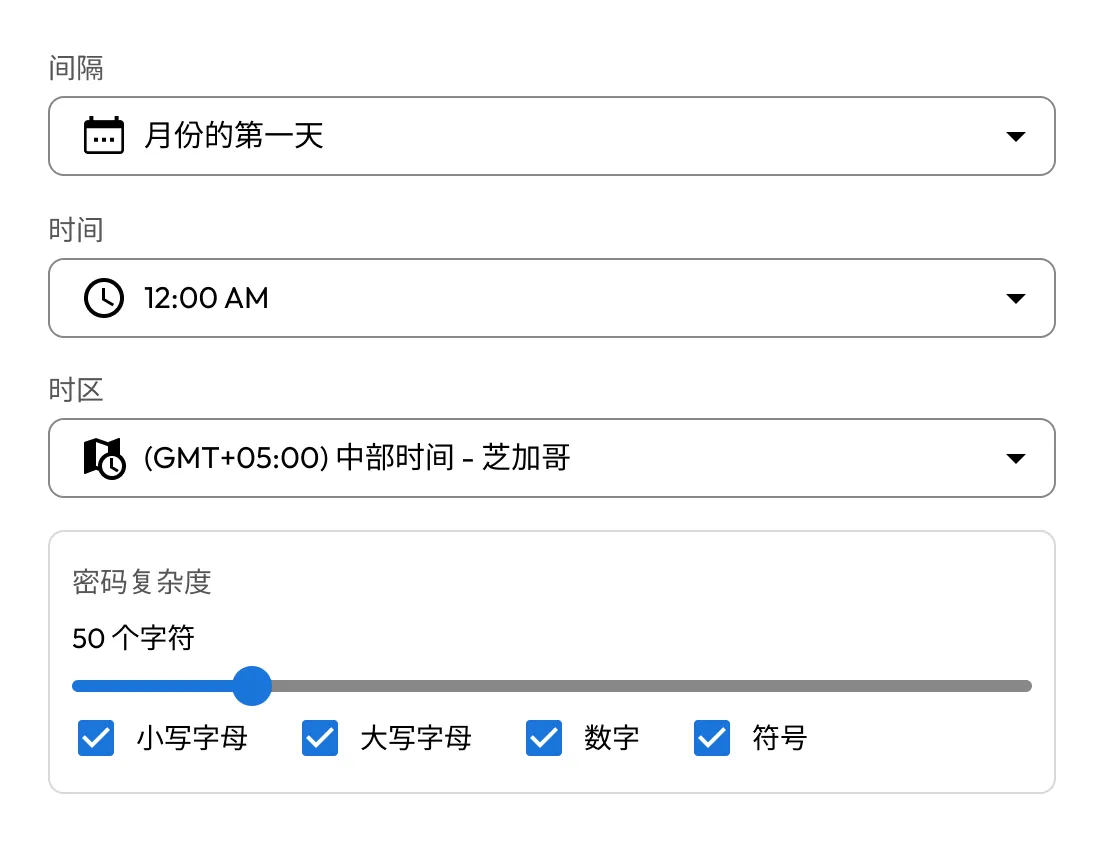
KeeperPAM Gateway 会安全地向受支持的 SaaS 应用进行身份验证,并通过应用支持的 API 轮换凭据。管理员无需直接接触轮换后的凭据。
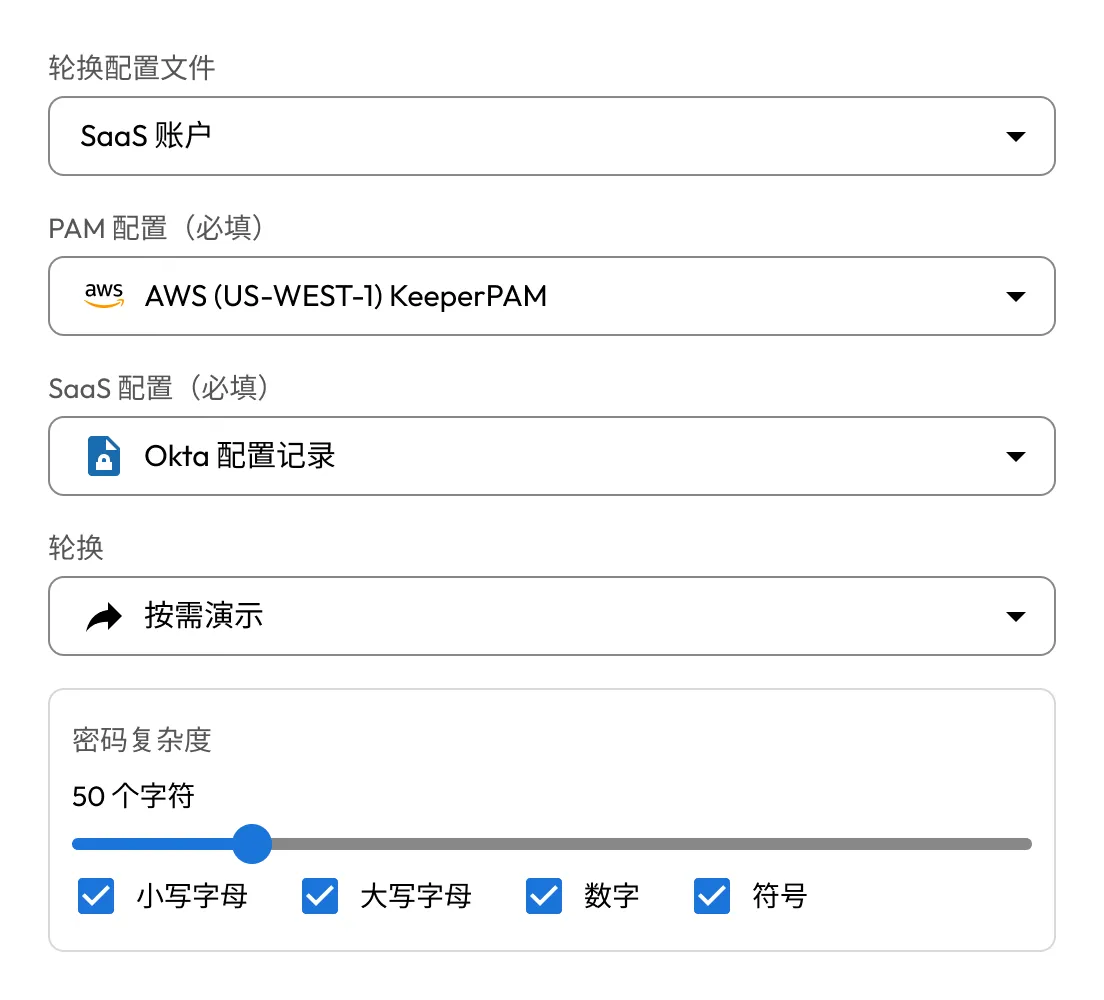
可随时启用、停用或删除轮换配置。无需删除配置即可暂停轮换,之后还可重新启用,无需重新构建集成。
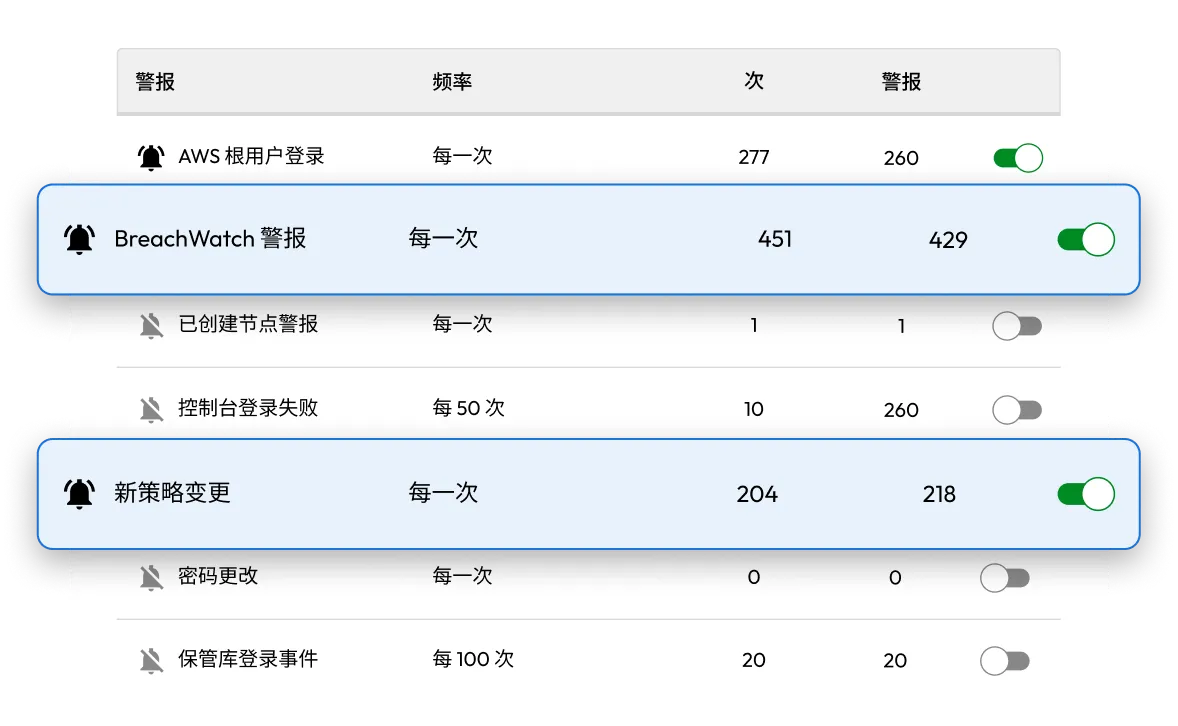
系统会记录每次轮换事件,以满足安全运营、审计和合规方面的要求。通过 Keeper 的高级报告和警报模块 (ARAM),将事件导出至 SIEM,实现集中监控和报告。

SaaS 轮换与 KeeperPAM 的其他功能共用同一套保管库、网关、访问控制机制和审计记录。机器、数据库、目录和 SaaS 应用均可通过统一平台执行轮换,无需另行部署或管理其他工具。

内置插件和目录插件可自动执行轮换流程,减少编写、维护和排查自定义脚本的工作。

详细的审计日志和自动凭据轮换功能,有助于组织落实 NIST、ISO 27001、SOC 2、HIPAA 和 PCI DSS 等标准及框架所要求的安全控制措施。
SaaS 凭据轮换是指自动更新 SaaS 应用凭据的过程,涵盖特权用户账户、服务账户、应用程序机密信息和 API 凭据。自动轮换可降低长期不变的凭据所带来的风险,并帮助组织落实凭据管理策略。
Keeper 为 Okta、Snowflake、AWS Access Key、Azure Client Secret、Check Point Gaia OS、Cisco IOS XE、Cisco Meraki 及基于 REST 的服务提供内置集成。目录插件还支持 AWS Cognito、Cisco APIC 和 Oracle Identity Domain User 等集成,目录中还有更多可用集成。对于专有应用或尚不受支持的应用,组织还可以通过 KeeperPAM Gateway 部署自定义插件。
不需要。对于受支持的 SaaS 应用,Keeper 的插件会自动处理轮换流程。管理员只需配置应用并设置轮换策略。对于内置集成和目录插件均未覆盖的应用,组织也可以选择部署自定义插件。
是的,Keeper 支持通过 KeeperPAM Gateway 部署自定义 SaaS 轮换插件。对于 Keeper 内置插件库或目录插件库未覆盖的应用,自定义插件可帮助组织实现凭据自动轮换。
是的,一个 PAM 用户可以关联多个 SaaS 轮换配置,从而在统一的轮换工作流中,将凭据变更同步应用于多个 SaaS 平台。
您必须启用 Cookie 才能使用在线聊天。
