Keeper® vs One Identity: najlepsza alternatywa dla One Identity

Architektura One Identity wymaga dedykowanego sprzętu, złożonego wdrożenia i usług profesjonalnych, aby osiągnąć gotowość produkcyjną. Keeper można wdrożyć w kilka minut bez urządzeń, zmian w infrastrukturze i usług profesjonalnych. Zobacz, jak wypadają w porównaniu.
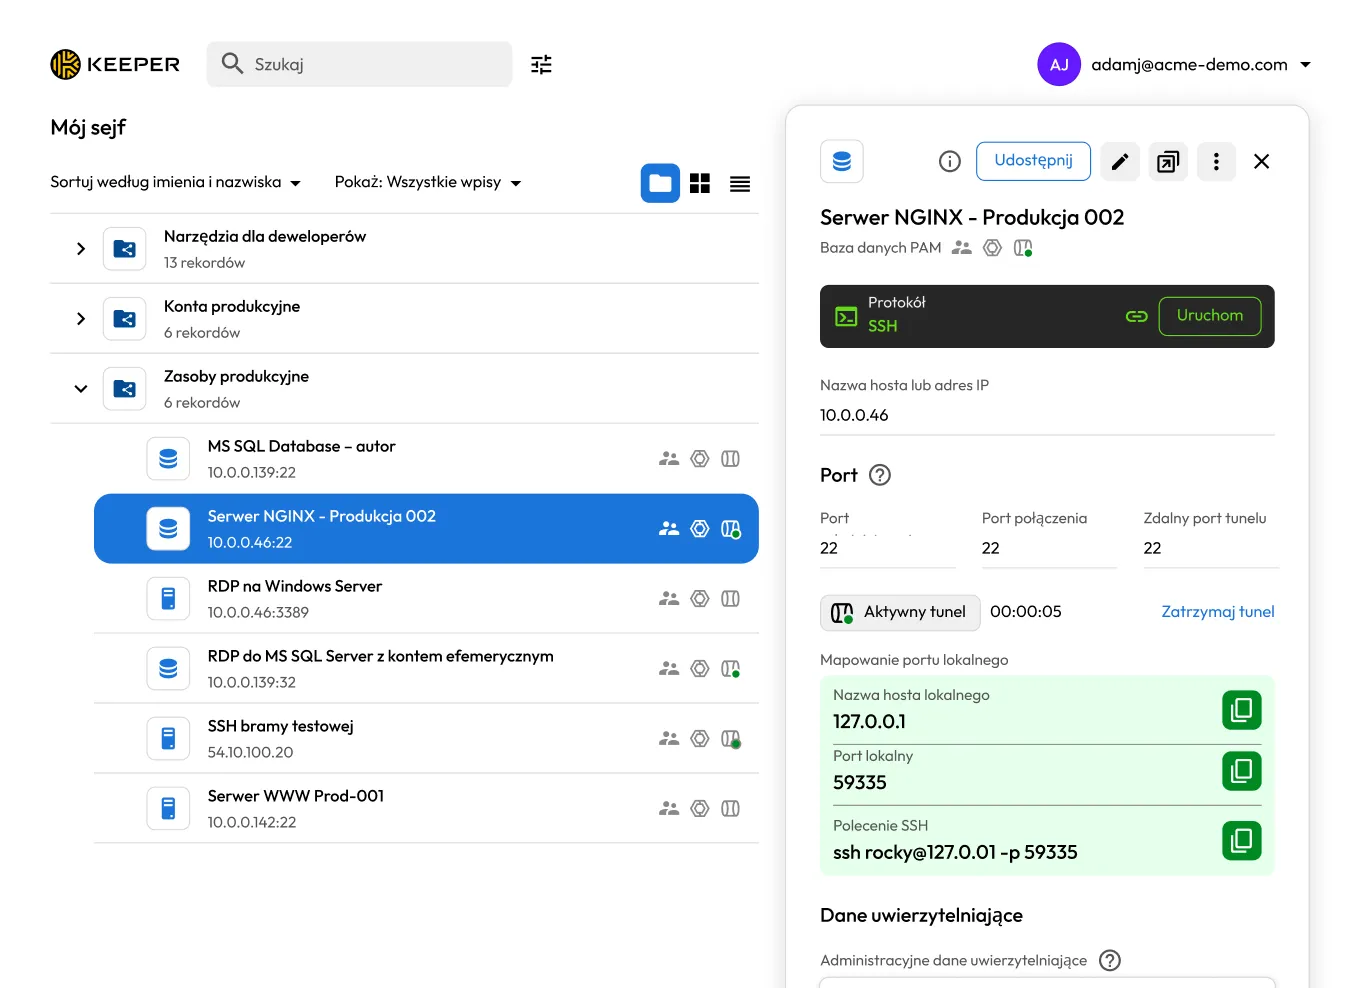
Ochrona infrastruktury krytycznej dzięki Keeper Security

Co sprawia, że Keeper jest najlepszą alternatywą dla One Identity?

Analiza opiera się na publicznie dostępnej dokumentacji i informacjach aktualnych na dzień 12 sierpnia 2026 r.

Keeper = Super bezpieczeństwo
One Identity
Architektura i wdrożenie

KeeperPAM® nie wymaga żadnych urządzeń fizycznych ani wirtualnych, infrastruktury lokalnej ani dedykowanego sprzętu. Lekka, konteneryzowana brama obsługuje łączność z docelowymi środowiskami za pośrednictwem połączenia wyłącznie wychodzącego, bez konieczności wprowadzania jakichkolwiek zmian w regułach zapory dla ruchu przychodzącego.

Sejf Keeper Vault, konsola administracyjna i wszystkie funkcje platformy są dostarczane za pośrednictwem chmury i dostępne z dowolnego urządzenia. Większość organizacji uzyskuje pełną gotowość operacyjną w ciągu jednego dnia, bez konieczności korzystania z usług profesjonalnych w celu osiągnięcia gotowości produkcyjnej

Na podstawie publicznie dostępnej dokumentacji pakiet Safeguard PAM firmy One Identity, który obejmuje Safeguard for Privileged Passwords, Safeguard for Privileged Sessions i Safeguard for Privileged Analytics, działa na dedykowanych urządzeniach Safeguard, fizycznych lub wirtualnych.

Safeguard On Demand to opcja dostarczana w modelu SaaS, zapewniająca wersję zarządzaną w chmurze o mniejszych wymaganiach infrastrukturalnych, choć nadal wymaga konfiguracji VPN w celu połączenia z siecią klienta.

Model oparty na urządzeniach dobrze sprawdza się w organizacjach o wysokich wymaganiach w zakresie zabezpieczeń, środowiskach air-gapped lub lokalnych, ale wiąże się ze złożonością wdrożenia i dodatkowymi nakładami na utrzymanie infrastruktury, których pozwalają uniknąć wdrożenia w architekturze natywnej dla chmury.

Szyfrowanie zero-knowledge i poufność danych

Keeper został zbudowany w oparciu o architekturę zero-knowledge i zero-trust. Całe szyfrowanie odbywa się po stronie klienta, zanim dane trafią na serwery Keeper. Keeper nie ma możliwości uzyskania dostępu do danych z sejfu klienta, poświadczeń ani tajnych danych na żadnym poziomie. Każdy rekord sejfu jest chroniony własnym unikalnym kluczem AES-256 generowanym lokalnie na urządzeniu użytkownika.

Moduł kryptograficzny Keeper posiada walidację FIPS 140-3 przeprowadzoną w ramach programu NIST Cryptographic Module Validation Program. Ta architektura jest powodem, dla którego Keeper przez całą swoją historię utrzymuje nienaganny poziom bezpieczeństwa – bez żadnych naruszeń i kar regulacyjnych.

Na podstawie publicznie dostępnej dokumentacji One Identity nie stosuje architektury zero-knowledge. Dane uwierzytelniające i dane sesji są centralnie zarządzane przez urządzenie Safeguard, które zgodnie ze swoją konstrukcją ma dostęp do danych, w których przesyłaniu pośredniczy. W ten sposób platforma realizuje pośredniczenie w sesjach, inspekcję protokołów i analizę zachowań.

Jest to świadoma decyzja architektoniczna, która umożliwia takie funkcje, jak blokowanie sesji w czasie rzeczywistym i analiza zawartości ekranu. Kompromis polega na tym, że urządzenie Safeguard przechowuje dane uwierzytelniające, które można odszyfrować, przez co w razie naruszenia stanowi bardziej wartościowy cel niż system zero-knowledge, w którym zaszyfrowanych danych nie może odszyfrować ani dostawca, ani sama platforma.

Autoryzacje rządowe i certyfikaty zgodności

Keeper posiada certyfikat FedRAMP High oraz autoryzację GovRAMP High, jest hostowany w środowisku AWS GovCloud, zapewnia przechowywanie danych wyłącznie na terenie USA oraz dedykowany zespół wsparcia składający się wyłącznie z obywateli USA na potrzeby środowisk regulowanych.

Keeper posiada walidację FIPS 140-3 oraz certyfikaty SOC 2 Type II, SOC 3 i ISO 27001, 27017 oraz 27018. Keeper wspiera zgodność z ITAR i FDA 21 CFR Part 11 oraz wdrożył szyfrowanie odporne na ataki kwantowe z wykorzystaniem CRYSTALS-Kyber.

One Identity Safeguard posiada certyfikaty SOC 2 Type II, SOC 3 oraz ISO 27001, 27017 i 27018 oraz wspiera zgodność z GDPR, PCI DSS, SOX i HIPAA.

One Identity Safeguard nie figuruje jako rozwiązanie z certyfikatem FedRAMP w FedRAMP Marketplace i nie posiada autoryzacji GovRAMP.

Zakres ochrony dla wszystkich użytkowników

Keeper został zaprojektowany z myślą o całej organizacji, a nie tylko o administratorach IT i użytkownikach uprzywilejowanych. KeeperPAM łączy zarządzanie hasłami w przedsiębiorstwie, zarządzanie sesjami uprzywilejowanymi, zarządzanie tajnymi danymi, izolację zdalnej przeglądarki i zarządzanie uprawnieniami punktów końcowych w jednej platformie.

Każdy pracownik otrzymuje w pełni funkcjonalny sejf z automatycznym uzupełnianiem, obsługą kluczy dostępu i monitorowaniem dark webu. Każdy użytkownik biznesowy otrzymuje bezpłatny plan rodzinny. Szeroki zakres Keeper umożliwia organizacjom stosowanie spójnych zabezpieczeń tożsamości – od pracownika pierwszej linii po najbardziej wrażliwe konto infrastruktury – bez konieczności wdrażania oddzielnych narzędzi dla różnych grup użytkowników.

One Identity to platforma skoncentrowana na PAM, przeznaczona do zarządzania kontami uprzywilejowanymi, kontroli sesji i analizy zachowań. Obejmuje funkcję Personal Password Vault dla użytkowników biznesowych, ale jej główna konstrukcja i zakres funkcji są ukierunkowane na administratorów uprzywilejowanych, zespoły IT i procesy związane ze zgodnością.

Sejf osobisty umożliwia przechowywanie maksymalnie 100 haseł na użytkownika i nie oferuje rozszerzenia do przeglądarki, aplikacji mobilnej ani wygody użytkowania znanej z dedykowanych menedżerów haseł dla konsumentów. Oznacza to, że organizacje wdrażające Safeguard do zarządzania dostępem uprzywilejowanym zazwyczaj nadal potrzebują oddzielnego rozwiązania do zarządzania hasłami w celu zabezpieczenia danych uwierzytelniających zwykłych pracowników.

Szersze portfolio One Identity, w tym One Identity Manager do IGA, może objąć większą część obszaru zarządzania tożsamością, choć każdy produkt wymaga oddzielnego wdrożenia i licencji.

Zarządzanie i rejestrowanie sesji uprzywilejowanych

Keeper zapewnia bezagentowe zarządzanie sesjami uprzywilejowanymi w przypadku połączeń SSH, RDP i VNC, sesji bazodanowych oraz zdalnych sesji przeglądarkowych – wszystko z poziomu sejfu Keeper Vault i bez konieczności instalowania oprogramowania w systemach docelowych.

Każda sesja jest szyfrowana kompleksowo przy użyciu unikalnych kluczy dla każdej sesji, przechowywanych w sejfie zarządzanym przez klienta, i może zostać odszyfrowana wyłącznie przez upoważnionych użytkowników. Administratorzy mogą przeszukiwać zawartość sesji, przeglądać dzienniki naciśnięć klawiszy i odtwarzać nagrania z sejfu.

KeeperAI monitoruje aktywne sesje w czasie rzeczywistym, klasyfikuje zachowania według poziomu ryzyka i może automatycznie kończyć sesje po wykryciu zagrożenia, bez interwencji człowieka.

Na podstawie publicznie dostępnej dokumentacji One Identity Safeguard for Privileged Sessions zapewnia zaawansowane nagrywanie sesji, indeksowanie pełnotekstowe i wyszukiwanie OCR.

Safeguard for Privileged Analytics dodaje analizę zachowania użytkowników, wykorzystującą 13 algorytmów uczenia maszynowego do analizy danych sesji, a także wykrywanie anomalii i alerty klasyfikowane według poziomu ryzyka.

Analizy te są wykonywane na urządzeniu Safeguard, które centralnie przetwarza dane sesji, podczas gdy model zero-knowledge Keeper zapewnia, że nagrania sesji pozostają zaszyfrowane i niedostępne dla samej platformy.

Integracja z SSO i elastyczność dostawcy tożsamości

Keeper SSO Connect® integruje się z dowolnym dostawcą tożsamości zgodnym z SAML 2.0, w tym Microsoft Entra ID, Okta, Google Workspace, AWS, Duo, Ping, OneLogin i JumpCloud, bez potrzeby korzystania ze sprzętu, komponentów lokalnych ani zmiany dostawcy tożsamości.

Keeper rozszerza również obsługę SSO na aplikacje, które nie obsługują natywnie SAML, zachowując przy tym pełne szyfrowanie zero-knowledge. Udostępnianie za pomocą SCIM umożliwia automatyczne udostępnianie kont użytkowników w czasie rzeczywistym, przypisywanie ich do zespołów oraz wycofywanie dostępu.

Na podstawie publicznie dostępnej dokumentacji One Identity obsługuje SSO za pośrednictwem SAML 2.0 i integruje się z głównymi dostawcami tożsamości, w tym Microsoft Entra ID, Okta i AD FS. Jednak szerszy ekosystem One Identity, obejmujący integrację z Active Directory za pośrednictwem Safeguard Authentication Services, zarządzanie tożsamością za pomocą One Identity Manager oraz zarządzanie sudo za pomocą Privilege Manager for Unix, powoduje zależności od innych produktów One Identity w celu rozszerzenia niektórych funkcji.

Organizacje, które potrzebują integracji wykraczających poza podstawowe funkcje PAM, mogą być zmuszone do wdrożenia szerszego zestawu produktów One Identity, co wiąże się z dodatkowymi kwestiami dotyczącymi zakupu, licencjonowania i wdrożenia.

Bezpieczny dostęp do baz danych

Keeper oferuje KeeperDB, wbudowany interfejs do zarządzania bazami danych w sejfie Keeper Vault, dostępny również jako samodzielna aplikacja komputerowa. Użytkownicy uprzywilejowani mogą bezpiecznie wykonywać zapytania i zarządzać bazami danych MySQL, PostgreSQL oraz Microsoft SQL Server bez udostępniania danych uwierzytelniających urządzeniu lokalnemu.

Każda sesja działa w ramach Keeper Remote Browser Isolation, jest w pełni rejestrowana i podlega scentralizowanym zasadom najmniejszych uprawnień z pełną ścieżką audytu. Administratorzy mogą wymuszać sesje tylko do odczytu, przyznawać dostęp ograniczony czasowo i kontrolować eksport danych, wszystko z poziomu tej samej konsoli, która służy do zarządzania pozostałymi elementami platformy.

One Identity obsługuje zarządzanie danymi uwierzytelniającymi kont baz danych oraz pośredniczenie w sesjach dostępu do baz danych za pomocą produktów Safeguard for Privileged Passwords i Safeguard for Privileged Sessions.

One Identity nie oferuje natywnego, działającego w przeglądarce interfejsu do zarządzania bazami danych z modelem KeeperDB, w którym nie dochodzi do ujawnienia danych uwierzytelniających, a połączenie z bazą danych jest w całości pośredniczone w sejfie i dane uwierzytelniające nigdy nie trafiają do lokalnych punktów końcowych. Sesje bazodanowe obsługiwane przez Safeguard są pośredniczone i rejestrowane, ale zarządzanie bazami danych i wykonywanie zapytań odbywa się za pomocą lokalnych narzędzi klienckich.

Keeper vs One Identity: oceny i opinie użytkowników

Keeper = Super bezpieczeństwo
One Identity
App Store dla iOS

App Store dla iOS

Aplikacja z Microsoft Store

Aplikacja z Microsoft Store

Rozszerzenie Chrome

Rozszerzenie Chrome

Android

Android

Platforma bezpieczeństwa tożsamości zaprojektowana tak, aby skalować się wraz z Państwa organizacją

KeeperPAM zapewnia architekturę zero-knowledge, certyfikację FedRAMP High oraz ujednoliconą platformę obejmującą każdego użytkownika i każde konto uprzywilejowane bez urządzeń, zależności od innych produktów i złożoności wdrożenia.

Często zadawane pytania (FAQ)

Jak wdrożenie Keeper wypada na tle One Identity?

Keeper wdraża się w trzech krokach: najpierw tworzy się konta użytkowników za pomocą SSO i SCIM lub Active Directory, następnie ustawia zasady oparte na rolach w konsoli administracyjnej, a na końcu instaluje lekką, konteneryzowaną bramę w docelowych środowiskach. Nie są wymagane żadne urządzenia, zakup sprzętu ani usługi profesjonalne. Większość organizacji osiąga pełną gotowość operacyjną w ciągu jednego dnia.

Czy Keeper spełnia wymagania administracji publicznej i branż regulowanych?

Tak, Keeper posiada certyfikat FedRAMP High oraz autoryzację GovRAMP High, walidację FIPS 140-3, a także certyfikaty SOC 2 Type II, SOC 3 oraz ISO 27001, 27017 i 27018. Keeper wspiera programy zgodności z wymogami ITAR i FDA 21 CFR Part 11 dzięki dedykowanemu środowisku GovCloud, w którym dane są przechowywane wyłącznie na terenie Stanów Zjednoczonych. Keeper wdrożył również szyfrowanie odporne na ataki kwantowe z wykorzystaniem algorytmu CRYSTALS-Kyber.

One Identity Safeguard posiada certyfikaty SOC 2 Type II, SOC 3 oraz ISO 27001, 27017 i 27018 oraz wspiera przypadki użycia związane ze zgodnością z PCI DSS, SOX i HIPAA. Jednak One Identity Safeguard nie posiada certyfikacji FedRAMP ani autoryzacji GovRAMP. W przypadku amerykańskich agencji federalnych, wykonawców sektora obronnego i innych organizacji, dla których certyfikacja FedRAMP jest bezwzględnym wymogiem zakupowym, Keeper jest najlepszym wyborem.

Czy Keeper oferuje analizę sesji i wykrywanie zachowań podobne do One Identity?

Tak, ale realizuje to w inny sposób. One Identity Safeguard for Privileged Analytics monitoruje zawartość ekranu, naciśnięcia klawiszy i polecenia podczas sesji uprzywilejowanych, wykorzystuje analizę zachowania użytkowników do wykrywania anomalii oraz tworzy indeksowane nagrania z możliwością wyszukiwania OCR, które przyspieszają dochodzenia informatyki śledczej.

Keeper realizuje to za pomocą KeeperAI, agentycznego silnika AI, który monitoruje aktywne sesje w czasie rzeczywistym, klasyfikuje zachowania według poziomu ryzyka i automatycznie kończy sesje po wykryciu podejrzanej aktywności, bez oczekiwania na weryfikację przez człowieka. Ponieważ KeeperAI działa podczas aktywnych sesji, może klasyfikować ryzyko i automatycznie kończyć sesję w miarę pojawiania się zagrożeń, bez oczekiwania na weryfikację przez człowieka.

Jak Keeper obsługuje zarządzanie tajnymi danymi w porównaniu z One Identity?

Keeper Secrets Manager to w pełni chmurowe rozwiązanie do zarządzania tajnymi danymi oparte na architekturze zero-knowledge, z natywnymi integracjami z Terraform, Kubernetes, GitHub Actions, Jenkins i ponad 100 narzędziami DevOps. Rotacja danych uwierzytelniających jest wbudowana, a Keeper Secrets Manager obsługuje Model Context Protocol (MCP), zapewniając agentom AI bezpieczny dostęp do tajnych danych. Nie są wymagane żadne komponenty lokalne, a rozwiązanie jest w pełni objęte wsparciem.

Funkcja zarządzania tajnymi danymi DevOps w One Identity jest dostarczana jako dodatek open source do Safeguard for Privileged Passwords, który integruje się z narzędziami wiersza poleceń HashiCorp Vault. Takie podejście wymaga dostosowania, a jak wskazuje sama dokumentacja One Identity, wsparcie One Identity nie obejmuje dodatku Secrets Broker Vault. Keeper Secrets Manager jest w pełni objęty wsparciem i standardowo oferuje natywne integracje CI/CD.

Wycofaj zgodę dot. plików cookieDbamy o prywatność użytkowników

Wykorzystujemy na naszej stronie pliki cookie na potrzeby zapewnienia jak najlepszej jakości przeglądania, wyświetlania spersonalizowanych reklam dotyczących naszych produktów i treści oraz analizy ruchu na stronie. Aby uzyskać więcej informacji, zapoznaj się z naszą polityką prywatności.

Zarejestruj się na darmowy okres próbny

Kup teraz