Zero-Standing-Privilegien

Erreichen Sie Zero-Standing-Privilegien mit KeeperPAM®

Keeper hilft Unternehmen dabei, dauerhafte Berechtigungen zu eliminieren, indem permanente Administratorrechte durch Just-In-Time (JIT)-Zugriff, kurzlebige Zugangsdaten und automatisierte Zugangsdatenrotation ersetzt werden – alles über eine Zero-Trust- und Zero-Knowledge-Plattform.
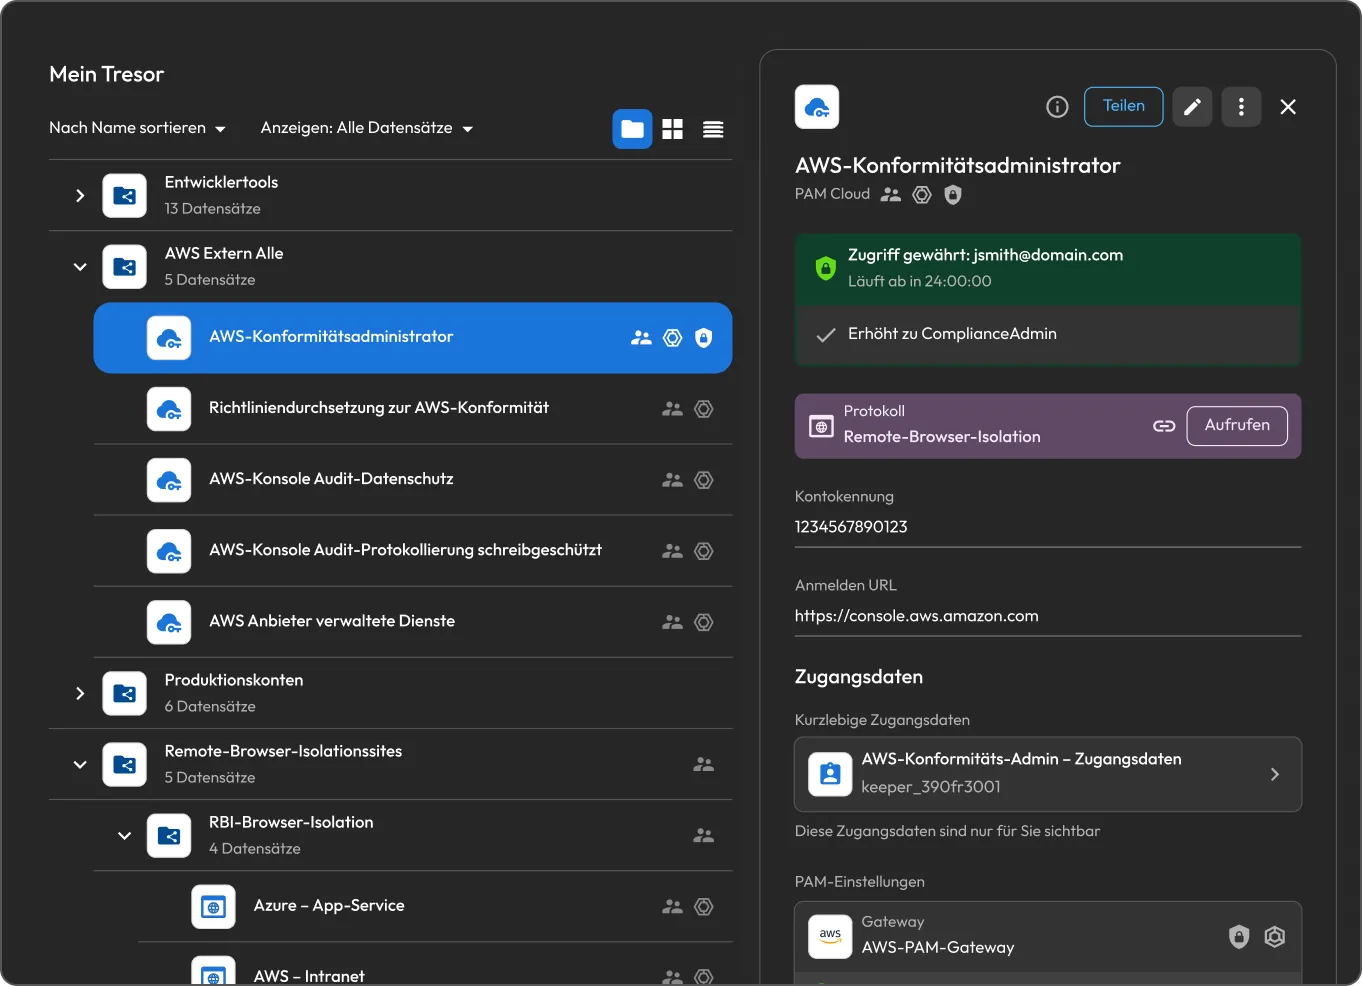
KeeperPAM-Oberfläche zeigt temporären AWS Compliance Admin-Zugriff mit kurzlebigen Zugangsdaten, einem Ablauf nach 24 Stunden und Remote Browser Isolation.

Warum dauerhafte Berechtigungen ein Risiko für Unternehmen darstellen

Große Angriffsoberfläche

Jedes Konto mit dauerhaftem privilegiertem Zugriff ist ein Ziel. Wenn eines kompromittiert wird, kann der Angreifer auf kritische Systeme und sensible Daten zugreifen.

Schleichende Ausweitung von Privilegien (Privilege Creep)

Benutzer häufen Zugriffsrechte an und behalten diese nach Projektende. Zugriff, der eigentlich nur vorübergehend sein sollte, wird dauerhaft, und im Laufe der Zeit verfügen mehr Personen über mehr Zugriff, als für ihre Arbeit erforderlich ist.

Laterale Bewegung

Angreifer können gestohlene Zugangsdaten nutzen, um sich zwischen Umgebungen zu bewegen und Berechtigungen zu erweitern, was potenziell zu einer weitreichenderen Sicherheitsverletzung führen kann.

Least-Privilege-Prinzip schwer nachweisbar

Auditoren erwarten, dass die geringsten Berechtigungen durchgesetzt werden. Der Nachweis, dass niemand über unnötigen dauerhaften Zugriff verfügt, ist ohne ein System, das für dessen Durchsetzung entwickelt wurde, schwierig.

So hilft KeeperPAM bei der Durchsetzung von Zero-Standing-Privilegien

Gewährt Just-In-Time-Zugriff

KeeperPAM schafft dauerhafte Berechtigungen durch JIT-Zugriff ab. Benutzer erhalten den Zugriff, den eine Aufgabe erfordert, behalten ihn nur für einen festgelegten Zeitraum und verlieren ihn automatisch, wenn dieser Zeitraum abläuft.

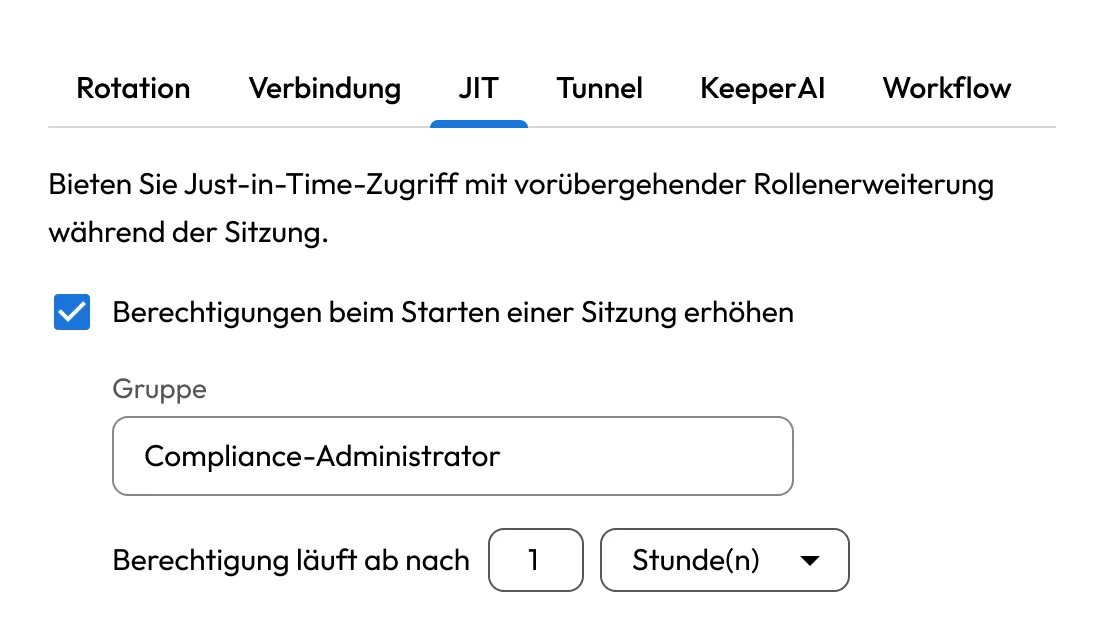
Die JIT-Einstellungen von Keeper gewähren beim Starten einer Sitzung vorübergehende Compliance-Administrator-Berechtigungen, wobei der erweiterte Zugriff nach einer Stunde abläuft.

Erfordert eine Genehmigung, bevor der Zugriff gewährt wird

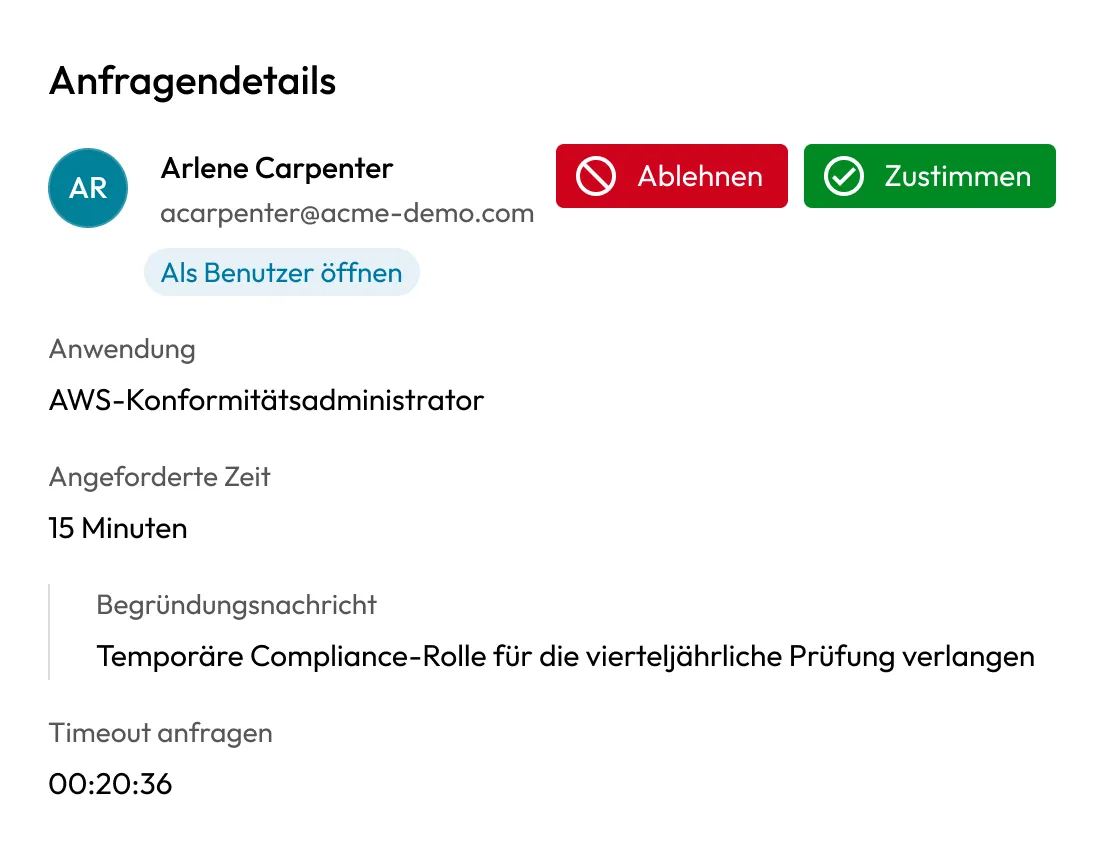
Privilegierter Zugriff muss nicht automatisch erfolgen. KeeperPAM kann jede Anfrage durch einen Genehmigungs-Workflow leiten, sodass ein benannter Genehmiger den Zugriff autorisieren kann, bevor er gewährt wird. Anfragen können eine Begründung und MFA erfordern, und jede Anfrage, Genehmigung und Ablehnung wird in einem Audit-Protokoll erfasst.

Keeper-Zugriffsanfrage, die eine temporäre AWS Compliance Admin-Rolle anzeigt, die eine Genehmigung erfordert, mit angeforderter Dauer, Begründung und Optionen zum Genehmigen oder Ablehnen des Zugriffs.

Fügt Zugangsdaten ein, ohne sie offenzulegen

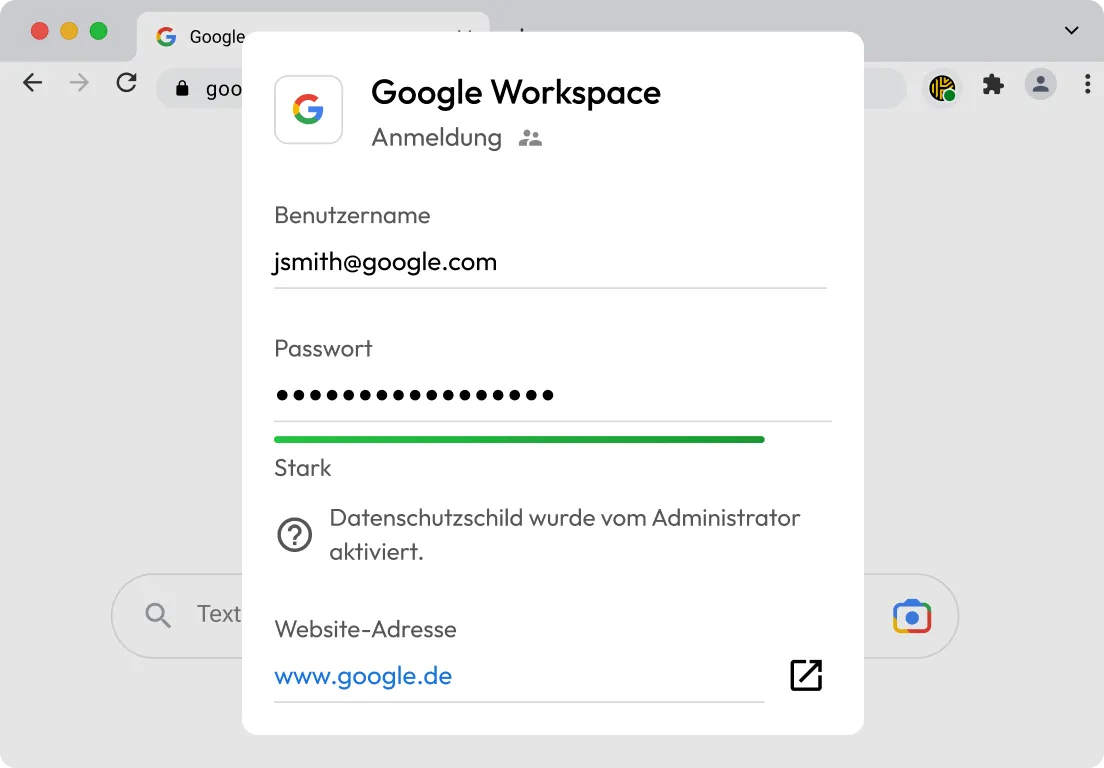
Keeper ruft beim Sitzungsstart die gespeicherten Zugangsdaten aus dem Keeper-Tresor ab und fügt sie über das vom Kunden bereitgestellte Keeper Gateway in die Sitzung ein. Der Benutzer sieht oder verarbeitet das zugrunde liegende Geheimnis nie, wodurch das Risiko gestohlener oder wiederverwendeter Zugangsdaten verringert wird.

Die Injektion von Zugangsdaten durch Keeper füllt eine Google Workspace-Anmeldung sicher aus, während das Passwort maskiert und vor dem Benutzer verborgen bleibt.

Stellt temporäre Konten bereit und erweitert Rollen bei Bedarf

Anstatt privilegierte Konten dauerhaft beizubehalten, kann Keeper kurzlebige Konten auf dem Zielsystem für die Sitzung erstellen und diese nach Beendigung der Sitzung entfernen. Für Cloud-Plattformen und Endpunkte kann Keeper die Rolle eines Benutzers für die Dauer der Aufgabe erweitern und sie anschließend automatisch entfernen.

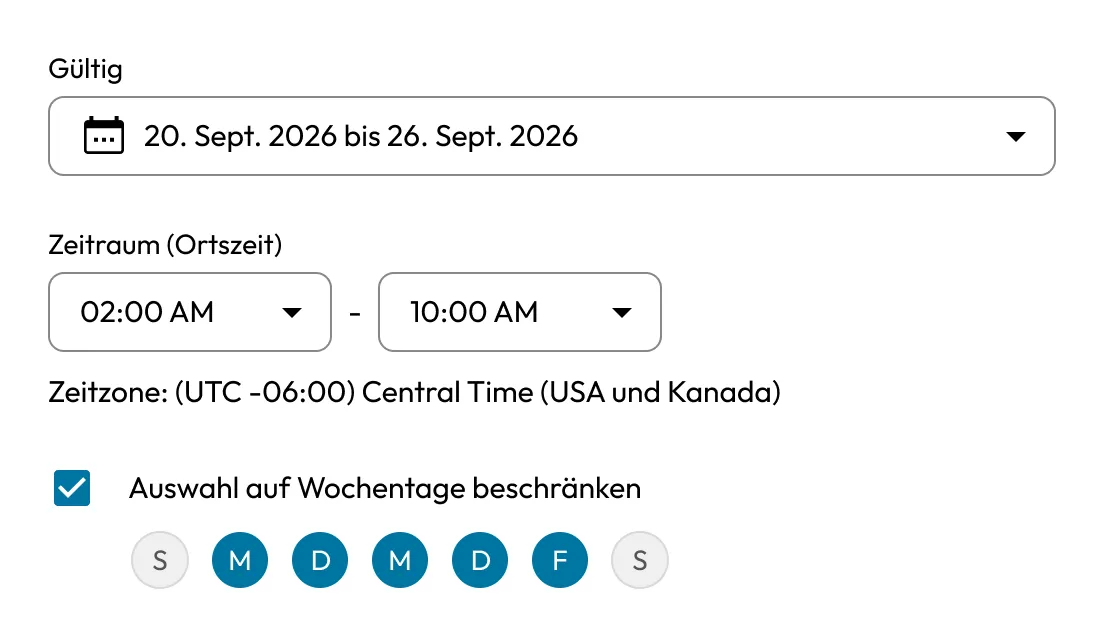
Der Keeper-Zugriffsplan definiert genehmigte Termine, Arbeitszeiten und Wochentage für die Bereitstellung temporärer Konten und die Aufwertung von Rollen bei Bedarf.

Rotiert und deaktiviert Zugangsdaten automatisch

Keeper erkennt privilegierte Konten und rotiert deren Zugangsdaten bei Bedarf oder nach einem festgelegten Zeitplan, sodass kein Geheimnis monatelang unverändert bleibt.

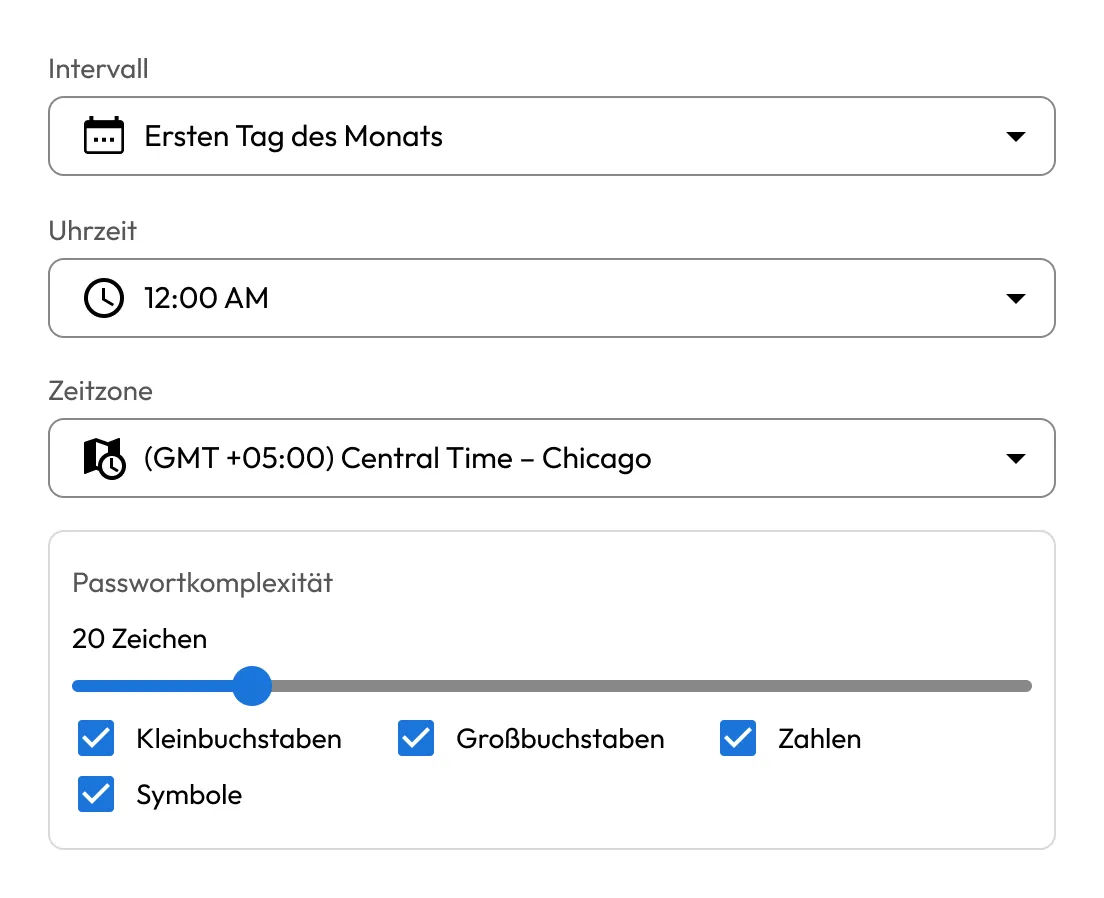
Einstellungen für die Keeper-Zugangsdatenrotation, die eine automatisierte monatliche Passwortrotation mit konfigurierbarem Timing und konfigurierbarer Passwortkomplexität für die sichere Rotation und Außerbetriebnahme von Zugangsdaten zeigen.

Setzt Zero-Trust in moderner Infrastruktur durch

Das Keeper Gateway vermittelt den Zugriff über eine ausschließlich ausgehende Verbindung zur Keeper Cloud, sodass keine eingehenden Ports offengelegt werden und Zielsysteme unberührt bleiben. Das Prinzip der geringsten Rechte (Least Privilege) wird konsistent über lokale Infrastrukturen, hybride Umgebungen, Cloud-Plattformen und Datenbanken hinweg durchgesetzt.

Vorteile von Zero-Standing-Privilegien mit Keeper

Halten Sie Teams produktiv

Zero-Standing-Privilegien müssen die Arbeit nicht verlangsamen. Benutzer starten Sitzungen mit autorisierten Zielsystemen und arbeiten mit ihren eigenen nativen Tools – SSH, RDP und Datenbank-Clients –, während Genehmigungen schnell erfolgen, ohne dass ein VPN im Weg steht.

Reduzieren Sie den Aufwand für die Verwaltung privilegierter Konten

Dauerhafte Konten und gemeinsam genutzte Zugangsdaten müssen inventarisiert, bereitgestellt, rotiert und deprovisioniert werden – in der Regel manuell. Keeper automatisiert diesen Lebenszyklus, indem er Zugriff gewährt, wenn er angefordert wird, und ihn widerruft, sobald eine Aufgabe abgeschlossen ist.

Vereinfachen Sie Audits und die Berichterstattung

Jede Zugriffsanfrage, Genehmigung und Sitzung wird automatisch protokolliert, mit integrierter Berichterstellung. Anstatt bei Audits manuell Nachweise zu sammeln, verfügen Sicherheitsteams über einen vorgefertigten Prüfpfad, der Kontrollen für Frameworks wie ISO 27001, HIPAA und SOC 2 nachweist.

Modernisieren ohne Legacy-PAM

Keeper wird über ein schlankes Gateway und eine Zero-Trust-Architektur ohne VPNs oder Änderungen an der eingehenden Firewall bereitgestellt. Die einheitliche Plattform hilft Unternehmen, Zero-Standing-Privilegien zu erreichen, ohne ein gesamtes Netzwerk neu aufbauen zu müssen.

Wechseln Sie zu Zero-Standing-Privilegien mit Keeper

Häufig gestellte fragen

Wie eliminiert Keeper dauerhafte Berechtigungen?

KeeperPAM ersetzt dauerhafte Privilegien durch JIT-Zugriff, stellt Zugangsdaten nur bei Bedarf bereit und kann während jeder Sitzung automatisch temporäre Konten erstellen und entfernen. Anfragen können über Genehmigungsworkflows weitergeleitet werden, und alle verbleibenden statischen Zugangsdaten werden nach Zeitplan oder bei Bedarf erkannt und rotiert, wodurch dauerhafter Zugriff über Umgebungen hinweg reduziert wird.

Wie unterscheiden sich Zero-Standing-Privilegien vom Least-Privilege-Prinzip?

Least Privilege konzentriert sich auf die Einschränkung des Zugriffsumfangs, indem jedem Benutzer nur die Berechtigungen gewährt werden, die für seine Rolle erforderlich sind. Zero-Standing-Privilegien gehen noch einen Schritt weiter, indem sie auch die Dauer begrenzen, sodass notwendige Berechtigungen vorübergehend gewährt und automatisch wieder entzogen werden. Einfach ausgedrückt ist JIT-Zugriff das, was Zero-Standing-Privilegien erst möglich macht.

Erfordern Zero-Standing-Privilegien mit Keeper ein VPN?

Nein, Keeper vermittelt den Zugriff über das Keeper Gateway unter Verwendung ausschließlich ausgehender Verbindungen und einer Zero-Trust-Architektur, sodass der JIT-Zugriff ohne VPN oder Änderungen an der eingehenden Firewall bereitgestellt werden kann.

Wie unterstützen Zero-Standing-Privilegien die Compliance?

Durch die konsequente Durchsetzung des Least-Privilege-Prinzips und die Erfassung detaillierter Audit-Protokolle privilegierter Aktivitäten liefert Keeper Teams konkrete Nachweise für Audits und Überprüfungen. Das hilft dabei, Kontrollen für privilegierte Zugriffe in Frameworks wie ISO 27001, HIPAA, SOC 2 und NIST 800-53 zu erfüllen.

Einverständnis zur Cookie-Nutzung widerrufenWir schätzen Ihre Privatsphäre

Wir verwenden Cookies auf unserer Website, um Ihnen das beste Browser-Erlebnis zu bieten, personalisierte Anzeigen zu unseren Produkten und Inhalten zu bieten und den Website-Datenverkehr zu analysieren. Um mehr zu erfahren, lesen Sie bitte unsere Datenschutzrichtlinie.

Für die kostenlose Testversion anmelden

Jetzt kaufen