
Was ist Defense-in-Depth (DiD)?
- IAM-Glossar
- Was ist Defense-in-Depth (DiD)?
Defense-in-Depth (DiD) ist eine Cybersicherheitsstrategie, die die Systeme und Daten eines Unternehmens durch die mehrschichtige Anordnung mehrerer unabhängiger Sicherheitsmaßnahmen schützt. Dieser Ansatz stellt sicher, dass beim Fehlschlagen einer Maßnahme die anderen das Netzwerk, die Daten und die Benutzer weiterhin schützen können. Anstatt sich auf eine einzelne Barriere zu verlassen, schafft DiD eine Reihe sich überschneidender Sicherheitsmaßnahmen, die ein Angreifer nacheinander durchbrechen müsste. Das Konzept von DiD stammt aus der Militärstrategie, bei der Streitkräfte aufeinanderfolgende Verteidigungslinien nutzten. Auf die Informationssicherheit übertragen trägt DiD der Tatsache Rechnung, dass keine einzelne Maßnahme hundertprozentig sicher ist. Durch mehrschichtige Abwehrmaßnahmen verringert ein Unternehmen seine Abhängigkeit von einer einzelnen Kontrollmaßnahme, bremst Angreifer aus und verschafft Sicherheitsteams Zeit, eine Bedrohung zu erkennen und einzudämmen, bevor sie die wertvollsten Daten erreicht.
Die Schichten von Defense-in-Depth
Defense-in-Depth unterteilt seine Kontrollen in drei Hauptkategorien. Eine starke DiD-Strategie kombiniert alle drei, da jede eine andere Art und Weise abdeckt, wie ein Angreifer ein System kompromittieren kann.
- Physische Sicherheitsmaßnahmen: Schützen Sie die Hardware und die Räumlichkeiten, in denen sich die Systeme befinden, unter anderem durch Schlösser, Sicherheitspersonal, Zugangskontrolle per Schlüsselkarte und Überwachungskameras, um unbefugte Personen von Servern und Arbeitsplätzen fernzuhalten.
- Technische Kontrollen: Schützen Technologie über Netzwerke, Geräte und Anwendungen hinweg. Einige Beispiele sind Firewalls, Antivirensoftware, Intrusion Detection, Verschlüsselung und Multi-Faktor-Authentifizierung (MFA).
- Administrative Kontrollmaßnahmen: Legen Sie mithilfe von Richtlinien fest, wie Mitarbeitende arbeiten und wie ein Unternehmen auf Bedrohungen reagiert. Diese Kontrollen umfassen Sicherheitsrichtlinien, Verfahren zur Reaktion auf Vorfälle und Mitarbeiterschulungen zur Sensibilisierung, die das Risiko menschlicher Fehler verringern.
Typische Ebenen in einem DiD-Modell
In der Praxis werden DiD-Kontrollen über mehrere Ebenen hinweg eingesetzt, die die wertvollsten Vermögenswerte eines Unternehmens schützen. Jede Ebene kombiniert physische, technische und administrative Kontrollen, um eine andere Gruppe von Cyberbedrohungen abzuwehren. Zusammen zwingen sie einen Angreifer dazu, eine Barriere nach der anderen zu durchbrechen, um die Daten im Kern zu erreichen.
- Perimetersicherheit: Die äußere Grenze zwischen einem Unternehmen und dem Internet, geschützt durch Firewalls und Gateways
- Netzwerksicherheit: Segmentierung und Überwachung schränken ein, was ein Angreifer tun kann, nachdem er in ein Netzwerk eingedrungen ist
- Endpunktsicherheit: Schutz für mobile Geräte, Computer und Server, wie Antivirensoftware und Endpoint Detection and Response (EDR)
- Anwendungssicherheit: In Software integrierte Schutzmaßnahmen zur Minimierung der Ausnutzung von Sicherheitslücken
- Datensicherheit: Verschlüsselung, Datenverlustprävention und Backups, die Informationen direkt schützen
- Identity and Access Management (IAM): Kontrollen, die überprüfen, wer Benutzer sind und worauf sie zugreifen können
- Physische Sicherheit: Schutzmaßnahmen auf Einrichtungsebene, die Angreifer von Systemen fernhalten
- Richtlinien und Verfahren: Die Governance- und Bewusstseinsschicht, die alle anderen Schichten verbindet
Da Identität oft der Pfad ist, den Angreifer nutzen, um sich zwischen Ebenen zu bewegen, verstärkt ein starkes Identity and Access Management (IAM) effektiv mehrere Ebenen gleichzeitig, anstatt nur an einer Stelle zu wirken.
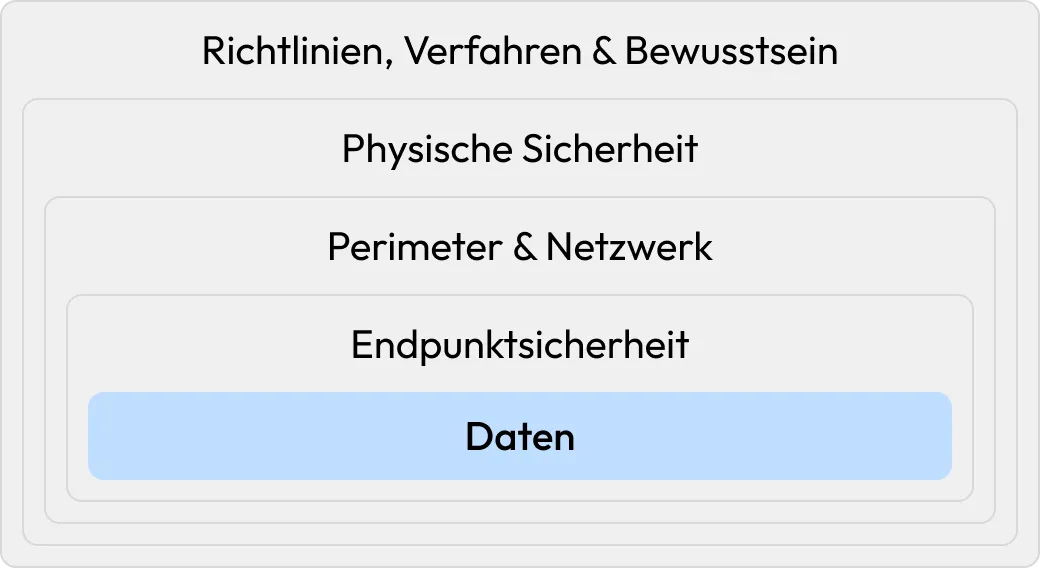
Wie Defense-in-Depth funktioniert
Defense-in-Depth basiert auf dem Prinzip, dass keine einzelne Sicherheitsmaßnahme absolut sicher sein kann. Firewalls können falsch konfiguriert sein, Software enthält Schwachstellen, die noch nicht behoben wurden, und Mitarbeiter klicken möglicherweise gelegentlich auf einen Phishing-Link. Jede einzelne Verteidigungsmaßnahme, ganz gleich wie stark sie ist, kann letztendlich versagen oder umgangen werden. Anstatt sich auf eine einzige Barriere zu verlassen, kombiniert DiD mehrere unabhängige Kontrollebenen, sodass das Versagen einer Ebene nicht das gesamte System gefährdet.
Stellen Sie sich dies als eine mittelalterliche Burg vor, die nicht durch eine einzige Mauer geschützt wird. Ein Angreifer, der den Burggraben überwunden hat, steht immer noch vor der äußeren Mauer; sobald er die Mauer erklommen hat, muss er noch an den Wachen vorbei. DiD wendet dieselbe Philosophie auf die IT-Sicherheit an und umgibt die wertvollsten Daten eines Unternehmens mit konzentrischen Schutzschichten, die ein Angreifer nacheinander überwinden muss.
Vorteile von Defense-in-Depth
Der mehrschichtige Einsatz von Sicherheitsmaßnahmen bietet Vorteile, die keine einzelne Schutzmaßnahme für sich allein bieten kann. Zu den Hauptvorteilen von DiD gehören:
- Beseitigt die Abhängigkeit von einer einzelnen Kontrollmaßnahme: Da Schutzmaßnahmen redundant sind, führt eine umgangene Kontrolle weitaus seltener zu einer vollständigen Kompromittierung. Wenn ein Angreifer eine Schicht überwindet, ist die nächste Schicht bereits da, um ihn zu verlangsamen oder aufzuhalten, wodurch der Single Point of Failure eliminiert wird, der durch die Abhängigkeit von einer einzelnen Verteidigung entsteht.
- Verschafft Zeit für Erkennung und Reaktion: Jede Ebene, die ein Angreifer überwinden muss, erfordert Zeit und erzeugt Aktivitäten, die von Überwachungstools gemeldet werden können, was Sicherheitsteams ein größeres Zeitfenster verschafft, um ein Eindringen zu erkennen und darauf zu reagieren.
- Schützt vor dem gesamten Spektrum an Bedrohungen: Eine mehrschichtige Sicherheitsstrategie deckt viele Arten von Risiken gleichzeitig ab, darunter externe Angriffe, Insider-Bedrohungen und fahrlässiges Verhalten von Mitarbeitern. Da jede Schicht einer anderen Art von Bedrohung entgegenwirkt, schützt die Kombination vor deutlich mehr Szenarien, als es eine einzelne Kontrollmaßnahme könnte.
- Unterstützt Compliance und Risikomanagement: Viele Vorschriften und Sicherheitsframeworks sehen vor, dass Unternehmen mehrschichtige, sich überschneidende Schutzmaßnahmen einsetzen. Ein DiD-Ansatz hilft dabei, die gebotene Sorgfalt nachzuweisen und lässt sich nahtlos mit den meisten Anforderungen an Compliance und Risikomanagement in Einklang bringen.
Defense-in-Depth vs. Zero-Trust
„Defense-in-Depth“ ist eine Strategie der mehrschichtigen Redundanz, bei der mehrere unabhängige Kontrollmechanismen so aufeinander abgestimmt sind, dass das System auch dann noch geschützt ist, wenn einer davon ausfällt. Zero-Trust ist ein Sicherheitsmodell, das auf dem Prinzip „niemals vertrauen, immer überprüfen“ basiert. Das bedeutet, dass jede Zugriffsanfrage authentifiziert und autorisiert wird, unabhängig davon, ob sie innerhalb oder außerhalb des Netzwerks erfolgt. Bei DiD geht es um die Schichtung verschiedener Kontrollen in der gesamten Umgebung, während sich Zero-Trust darauf konzentriert, Identität und Zugriff an jeder Stelle kontinuierlich zu überprüfen. Diese beiden Konzepte ergänzen sich: Zero-Trust stärkt die Identitäts- und Zugriffsebenen innerhalb einer umfassenderen DiD-Strategie und DiD stellt sicher, dass die Zugriffskontrollen von Zero-Trust durch zusätzliche Maßnahmen unterstützt werden.
| Defense-in-Depth | Zero-Trust | |
|---|---|---|
| Hauptprinzip | Mehrere, redundante Kontrollschichten | Niemals vertrauen, immer überprüfen |
| Schwerpunkte | Überlappender Schutz auf allen Ebenen | Kontinuierliche Überprüfung von Identität und Zugriff |
| Annahme | Jede einzelne Kontrolle kann versagen | Segmentierung, Mikrosegmentierung, Zero-Trust |
| Umfang | Gesamte Umgebung | Jede Zugriffsanfrage |
| Beziehung | Bietet eine mehrschichtige Grundlage | Stärkt die Identitäts- und Zugriffsebenen |
So wird Defense-in-Depth implementiert
Defense-in-Depth ist ein fortlaufender Prozess, bei dem ermittelt wird, was geschützt werden muss, Schutzmaßnahmen in Ebenen angeordnet und diese kontinuierlich überprüft werden, wenn sich Bedrohungen und Infrastruktur verändern. Unternehmen können DiD umsetzen, indem sie die folgenden Schritte befolgen:
- Inventarisieren und klassifizieren Sie Assets. Identifizieren Sie, was geschützt werden muss, einschließlich Daten, Systemen, Anwendungen und Benutzern, und führen Sie dann eine Risikobewertung durch, um festzustellen, was am wertvollsten und am stärksten gefährdet ist.
- Erfassen Sie die Angriffsoberfläche. Identifizieren Sie die Bedrohungen, Schwachstellen und Einstiegspunkte, die ein Angreifer auf jeder Ebene ausnutzen könnte, von Systemen mit Internetanbindung bis hin zu internen Anwendungen.
- Wählen Sie für jede Ebene überlappende Kontrollen aus. Ordnen Sie physische, technische und administrative Kontrollen den Ebenen einer Umgebung zu (Perimeter, Netzwerk, Endpunkt usw.). Priorisieren Sie die Kontrolldiversität, indem Sie verschiedene Anbieter und Technologien über mehrere Ebenen hinweg einsetzen, sodass eine einzige Schwachstelle nicht den gesamten Stack kompromittieren kann.
- Setzen Sie Least-Privilege-Zugriff und ein starkes Identitätsmanagement durch. Beschränken Sie den Zugriff jedes Benutzers auf das Nötigste und verstärken Sie ihn mit IAM und MFA. Das Hinzufügen von Identity Governance and Administration (IGA) und Privileged Access Management (PAM) schränkt die laterale Bewegung eines Angreifers weiter ein, wenn dieser eine äußere Ebene durchbricht.
- Implementieren Sie Überwachung, Protokollierung und Erkennung. Kontinuierliche Überwachung und Protokollierung über alle Ebenen hinweg ermöglichen es, eine Sicherheitsverletzung auf einer Ebene zu erkennen und einzudämmen, bevor sie die Kerndaten erreicht. Je früher eine Sicherheitsverletzung erkannt und behoben wird, desto weniger Schaden kann sie anrichten.
- Bereiten Sie die Reaktion auf Vorfälle und die Wiederherstellung vor. Halten Sie dokumentierte Pläne zur Reaktion auf Vorfälle sowie zuverlässige Sicherungskopien bereit, damit die Teams im Falle eines Angriffs die Bedrohung schnell eindämmen sowie betroffene Systeme und kompromittierte Daten wiederherstellen können.
- Bereiten Sie die Reaktion auf Vorfälle und die Wiederherstellung vor. Halten Sie dokumentierte Pläne zur Reaktion auf Vorfälle sowie zuverlässige Sicherungskopien bereit, damit die Teams im Falle eines Angriffs die Bedrohung schnell eindämmen sowie betroffene Systeme und kompromittierte Daten wiederherstellen können.
- Schulen Sie Ihre Mitarbeiter. Regelmäßige Schulungen zum Sicherheitsbewusstsein operationalisieren die administrative Ebene und wirken menschlichem Versagen als Ursache für Sicherheitsverletzungen entgegen. Mitarbeiter, die Phishing, Social Engineering und unsichere Online-Praktiken erkennen können, werden zu einer aktiven Verteidigungsebene statt zu einer Schwachstelle.