
Keeper 与 AutoElevate:身份安全平台对比
CyberFOX 将针对每个问题的独立工具拼凑在一起。KeeperPAM 将密码管理、端点特权管理和特权访问整合到一个零信任平台中。
CyberFOX 将针对每个问题的独立工具拼凑在一起。KeeperPAM 将密码管理、端点特权管理和特权访问整合到一个零信任平台中。
分析基于截至 2026 年 8 月 12 日的公开文档和信息。

KeeperPAM 将企业密码管理、机密管理、特权会话管理、远程浏览器隔离(RBI)和端点特权管理整合到一个零知识平台中。无需辅助工具、无需切换平台,即可全面覆盖所有设备和操作系统。
由于所有功能都集中在单一控制台中,MSP 技术人员可以在同一位置管理凭据、批准权限提升请求,并查看会话录制,而无需管理多个产品和供应商关系。
CyberFOX 的平台由三款独立产品组成:用于 Windows 端点特权管理的 AutoElevate、用于密码管理的 Password Boss 以及 CyberFOX DNS Filtering。每款产品都在各自的平台上运行,并拥有独立的界面;没有一个统一的保管库或单一控制台能够整合这三个组件。
AutoElevate 对 Windows 端点提供了良好的支持,但 macOS 目前仍处于早期访问阶段,且不支持 Linux。Password Boss 提供支持 2FA 和 PSA 集成的多租户密码管理功能。DNS Filtering 提供 AI 驱动的内容和威胁拦截功能。三者共同满足 MSP 的常见需求,但仍是彼此独立的工具,而非一个综合性平台。
Keeper 端点特权管理器部署轻量级代理,移除常设本地管理员权限,并以基于策略的临时权限提升取而代之。权限提升是在进程级别而非计算机级别授予的,因此用户可以在特定时间段内获得执行特定任务所需的精确访问权限。即时(JIT)访问适用于进程和计算机级别,并支持自动过期和完整的权限提升工作流程。
由于端点特权管理器位于同一个 KeeperPAM 平台中,因此权限提升请求、审批和审计日志都会与凭据保管、会话录制和机密管理汇总到同一个控制台中。权限提升数据在本地进行加密,仅授权管理员可通过 Keeper 管理员控制台访问,并与该平台的其他部分一样,受相同的零信任、零知识架构保护。
AutoElevate 能够很好地处理 Windows UAC 权限提升。它可以移除本地管理员权限、实时管理权限提升请求,并为 MSP 技术人员提供移动应用,以便随时随地批准请求。对于 Windows 端点上的日常服务台操作,它只需极少的设置和较低的开销即可胜任。
macOS 支持目前处于早期访问阶段,且不支持 Linux。权限提升审批和审计日志仅限于 AutoElevate 自身的界面,无法与 Password Boss 或 DNS Filtering 关联。这意味着 CyberFOX 产品套件没有统一的策略引擎或共享的审计记录。
Keeper 中的每个特权会话都会被记录,并作为不可篡改、可导出的审计证据存储在各个租户中。KeeperAI® 实时监控会话,并能在检测到可疑活动时自动终止存在可疑活动的会话。
客户可直接访问会话录制和审计日志,从而简化合规工作和争议解决。
CyberFOX 的任何产品(AutoElevate、Password Boss 或 DNS Filtering)均不包含特权会话录制功能。当 AutoElevate 记录某应用程序已获准提升权限时,并不会记录会话内部发生的活动——不会提供技术人员操作的视频或按键回放。
需要了解其系统上执行了哪些操作的客户,只能依赖 MSP 提供的报告或服务工单,而非会话录制。
KeeperAI 直接嵌入 KeeperPAM 的特权会话层。它可实时分析会话活动,在风险出现时对风险进行分类,并能在造成损害之前自动终止高风险会话。每项安全防护机制决策都会记录在会话的不可篡改审计记录中。
除了威胁响应,KeeperAI 还能生成加密且可直接用于取证的会话活动摘要,以通俗易懂的方式向安全团队和审计人员呈现每个特权会话中发生的情况,无需逐一翻看完整的录制内容。
CyberFOX DNS Filtering 使用 AI 模式识别技术实时识别并拦截恶意域名。AutoElevate 和 Password Boss 均不提供任何类型的 AI 驱动威胁检测。
CyberFOX 平台没有任何自动化机制来检测或响应特权会话中的异常行为。授予访问权限后,要识别可疑活动,完全依赖于事后人工审查日志。
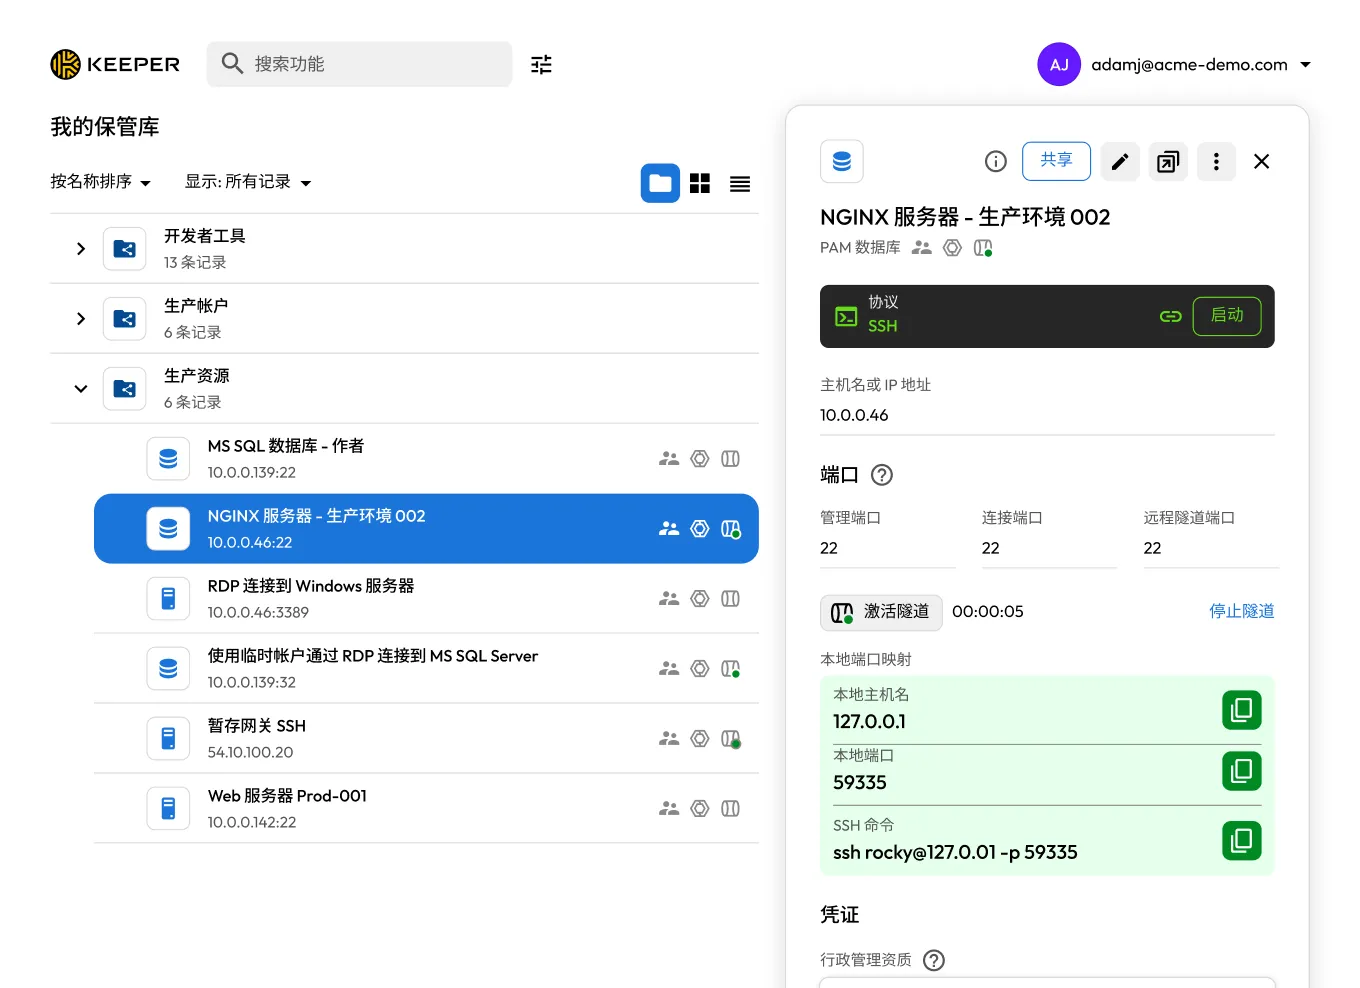
KeeperDB 是一款功能齐全的数据库管理界面,以完全受控的嵌入式会话形式在 Keeper 保管库中运行。开发人员和 DBA 可以直接从数据库记录启动 PostgreSQL、MySQL、SQL Server、Oracle、Amazon Redshift 和 SQLite 会话;凭据在 Keeper Gateway 中解密,绝不会在用户设备上泄露或存储。所有活动均通过 Keeper 的远程浏览器隔离层运行,因此连接从一开始就完全处于隔离和管控之下。
从保管库启动后,每个 KeeperDB 会话都会被完整记录,同时由 KeeperAI 实时监控活动。只读访问和受管数据传输策略等细粒度控制可降低数据外泄风险。对于希望继续使用现有工具的团队,代理模式支持通过 pgAdmin、MySQL Workbench、DBeaver 及类似客户端建立连接,同时仍通过 Keeper 的基础设施进行路由,以执行策略并记录会话。
CyberFOX 的三款产品均不提供数据库访问管理功能。在 CyberFOX 环境中,数据库凭据在 CyberFOX 工具之外进行管理,因此不受其访问控制、会话录制和审计机制的覆盖。
Keeper 的数据库访问管理为数据库访问提供代理连接、会话录制和最小特权控制,而 CyberFOX 不提供这些功能。
Keeper 支持具有自动到期功能的即时(JIT)访问、多步骤审批工作流、有时限的访问,以及与 Slack、Jira 和 ServiceNow 的原生集成。审批可直接在 MSP 团队已使用的工具中完成,无需单独登录。
精细化的基于角色的访问控制(RBAC)将最小特权策略应用于 MSP 技术人员和客户用户。Keeper 在授予访问权限期间绝不会暴露凭据;会话启动时,技术人员无需看到底层密码。
AutoElevate 的工作流是由 MSP 技术人员执行一步审批,并支持为重复请求设置“始终允许”规则。Password Boss 通过其独立的界面处理凭据共享。这两款产品没有共享的策略引擎或统一的审批工作流。
对于需要针对敏感请求进行多方审批、限时访问或与 IT 服务管理工作流集成的客户,CyberFOX 不提供这些控制功能。
Keeper 基于零知识和零信任安全架构构建。保管库数据使用 AES-256 在用户设备本地完成加密和解密,Keeper 服务器存储的是密文,而非明文凭据或保管库内容。Keeper 的加密模块通过 FIPS 140-3 验证,为 MSP 面向受监管及注重安全的客户提供更强有力的保障。
Keeper 还将零信任管控延伸至特权访问工作流。在开启特权会话或连接之前,可根据身份、角色、策略和审批要求对访问权限进行管控。无需向技术人员暴露凭据,且即时(JIT)访问可仅限于获批的任务或会话。Keeper 与 Microsoft Entra ID、Okta 和 Ping Identity 等主要身份提供商集成,并支持 SSO 和预配,使访问决策能够关联到经过验证的企业身份。
AutoElevate 并非零知识保管库产品,而是一个端点特权管理平台。其安全架构基于移除常设本地管理员权限、实施最小特权,并通过基于策略的审批工作流处理权限提升请求。零知识加密适用于 CyberFOX 旗下独立的密码管理器 Password Boss,而不适用于 AutoElevate。
AutoElevate 支持实时审批、受信任应用程序规则、技术人员权限和即时(JIT)管理员登录,并可通过 AutoElevate 门户管理管理员访问权限。
Keeper 已获得 FedRAMP High 认证和 GovRAMP High 授权。Keeper 持有 SOC 2 Type II、ISO 27001、27017 和 27018 认证,并符合 HIPAA 和 PCI DSS 要求。
CyberFOX 持有 SOC 2 Type II 和 SOC 3 鉴证以及 ISO/IEC 27001:2022 认证,涵盖其 AutoElevate 和 Password Boss 产品,并已完成 CMMC Level 1 自我评估。
CyberFOX 未获得 FedRAMP 认证或 GovRAMP 授权。

iOS App Store

Microsoft 商店应用

Chrome 扩展程序

Android
CyberFOX AutoElevate 是一款适用于 Windows 环境的端点特权管理工具。它会移除用户的本地管理员权限,然后管控用户请求和获得提升权限的方式。当用户需要运行需要管理员权限的应用程序时,AutoElevate 会通过基于策略的审批工作流处理该请求;IT 部门或 MSP 可以单次批准该请求,也可以设置常设规则。
AutoElevate 更准确地说是一款端点特权管理工具。它可移除 Windows 端点中的本地管理员权限,并管理 UAC 权限提升请求。要提供完整的特权访问管理,平台还必须涵盖服务器和云端账户的凭据保管、特权会话录制、机密管理以及合规报告。AutoElevate 仅能覆盖其中一部分;Keeper 则可通过单一平台满足所有这些需求。
不,AutoElevate 不包含凭证保管功能。为此,CyberFOX 在独立的平台上提供独立产品 Password Boss。Keeper 将企业密码管理和特权访问管理整合到一个统一平台中,因此 MSP 在处理不同类型的特权访问时,无需管理多家供应商关系和计费周期,也无需在不同工具之间来回切换。
AutoElevate 记录权限提升事件;它记录的是某个应用程序获准提升权限,而非技术人员在会话期间执行了哪些操作。Keeper 完整记录每个特权会话,并将视频回放和击键日志作为不可篡改的审计证据存储在所有租户中。KeeperAI 还可以实时监控会话,并在检测到可疑活动时自动锁定会话。这种级别的可见性正是合规审计人员和受监管客户所要求的。
是的,Keeper 已获得 FedRAMP High 认证和 GovRAMP 授权,通过 ISO 27001 认证,并符合 HIPAA 和 PCI DSS 要求。这些资质使其能够服务于医疗保健、金融服务以及联邦、州和地方政府客户。CyberFOX 持有 SOC 2 Type II、SOC 3 和 ISO 27001 认证,并已完成 CMMC Level 1 自我评估,但未获得 FedRAMP 认证或 GovRAMP 授权,而联邦和国防采购通常要求具备这些认证或授权。
零知识意味着所有加密和解密操作均在用户设备上完成。Keeper 永远无法访问保管库内容、凭据或会话数据。对于 MSP 而言,这也意味着您可以向客户明确说明,其数据无法被其组织以外的任何人访问。AutoElevate 并未采用零知识模型。
是的,Keeper 的端点特权管理模块涵盖 AutoElevate 的功能,包括 Windows UAC 权限提升、最小特权执行和审批工作流,同时在同一平台中提供凭据保管、完整会话录制、机密管理和合规性支持。
您必须启用 Cookie 才能使用在线聊天。