
什么是纵深防御 (DiD)?
- IAM 词汇表
- 什么是纵深防御 (DiD)?
纵深防御 (DiD) 是一种网络安全战略,通过分层部署多个相互独立的安全控制措施来保护组织的系统和数据。这种方法可确保即使某项控制措施失效,其他控制措施也能继续保护网络、数据和用户。DiD 不依赖单一防护屏障,而是创建了一系列重叠的安全措施,攻击者必须逐一攻破这些措施。DiD 的概念源自军事战略,部队在战略中使用多道连续的防线。应用于信息安全领域时,DiD 考虑到了没有单一控制措施是万无一失的这一现实。通过分层防御,组织可以降低对单一控制措施的依赖、减缓攻击者的步伐,并为安全团队争取时间,以便在威胁波及其最具价值的数据之前将其检测并遏制。
纵深防御层
纵深防御将其控制措施分为三大类。强大的 DiD 策略将这三者结合在一起,因为每一项都针对攻击者入侵系统的不同方式。
- 物理控制:保护系统所在的硬件和设施,包括门锁、保安、门禁卡访问和监控摄像头,以阻止未经授权的用户接触服务器和工作站。
- 技术控制:保护网络、设备和应用程序中的技术。一些示例包括防火墙、防病毒软件、入侵检测、加密以及多因素身份验证 (MFA)。
- 管理控制措施:通过政策规范人员的工作方式,并规定组织如何应对威胁。这些控制措施涵盖安全政策、事件响应程序和员工安全意识培训,以降低人为错误的风险。
DiD 模型中的常见层
在实践中,DiD 控制措施部署在多个层级中,以保护组织最具价值的资产。每个层级都结合了物理、技术和管理控制措施,以抵御各种不同的网络威胁。它们共同迫使攻击者一次只能突破一道屏障,才能获取核心数据。
- 边界安全:组织与互联网之间的外部边界,受防火墙和网关保护
- 网络安全:分段与监控可限制攻击者进入网络后的活动范围
- 端点安全:针对移动设备、计算机和服务器的保护,例如防病毒软件和 端点检测与响应 (EDR)
- 应用程序安全:内置于软件中的防护措施,可最大限度地降低漏洞被利用的风险
- 数据安全:直接保护信息的加密、数据防泄漏和备份
- 身份和访问管理 (IAM):用于验证用户身份及其可访问内容的控制措施
- 物理安全:设施层面的保护措施,阻止攻击者接近系统
- 策略与流程:连接所有其他层的治理与意识层
由于身份往往是攻击者用来在不同层级之间横向移动的途径,强大的身份与访问管理(IAM)可有效同时强化多个层级,而非仅局限于某一处。
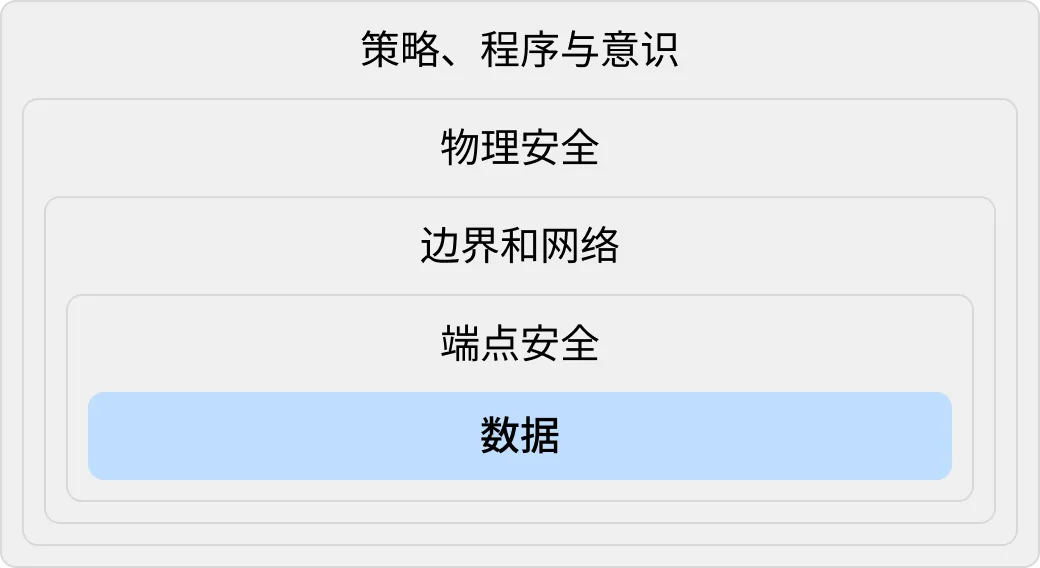
纵深防御的工作原理
纵深防御的运作原则是:没有任何单一安全控制措施可以做到万无一失。防火墙可能配置错误,软件可能包含尚未修补的漏洞,员工也可能偶尔会点击网络钓鱼链接。任何单一防御措施,无论多么强大,最终都可能失效或被绕过。DiD 不依赖单一屏障,而是叠加了多个独立的控制措施,这样即使某一层失效,也不会暴露整个系统。
您可以将其想象为一座并非仅由单道城墙保护的中世纪城堡。越过护城河的攻击者仍需面对外墙;一旦翻越城墙,他们还必须通过守卫。DiD 将同样的理念应用于IT 安全,通过层层同心防护将组织最宝贵的数据保护起来,攻击者必须逐一攻破这些防线。
纵深防御的优势
分层部署安全控制措施能够带来单一防御手段无法单独提供的优势。DiD 的主要优势包括:
- 消除对单一控制措施的依赖:由于保护措施具有冗余性,单个控制措施被绕过导致全面失陷的可能性大大降低。如果攻击者突破了一层防御,下一层防御已就位以减缓或阻止攻击,从而消除依赖单一防御所带来的单点故障。
- 为检测和响应争取时间:攻击者必须逐层突破,每一层都需要时间,并会产生可能被监控工具标记的活动,从而为安全团队提供更大的时间窗口来检测和响应入侵。
- 防御各种威胁:分层安全策略可以同时应对多种风险,包括外部攻击、内部威胁以及员工的疏忽行为。由于每一层都能防范不同类型的威胁,因此这种组合能够防范比单一控制措施多得多的场景。
- 支持合规与风险管理:许多法规和安全框架都预期组织将采用分层、重叠的保护措施。纵深防御(DiD)方法有助于证明已尽到应有的审慎义务,并且可自然映射到大多数合规与风险管理要求。
纵深防御与零信任
纵深防御是一种分层冗余策略,通过叠加多个独立的控制措施,使其中一个失效时,其他控制措施仍能保护系统。零信任是一种基于“永不信任,始终验证”原则构建的安全模型,这意味着无论访问请求来自网络内部还是外部,每一项请求都必须经过身份验证和授权。纵深防御 (DiD) 侧重于在整个环境中分层部署多样化的控制措施,而零信任则侧重于在每个节点持续验证身份与访问权限。这两个概念相辅相成:零信任强化了更广泛的纵深防御 (DiD) 策略中的身份与访问层,而纵深防御则确保零信任的访问控制得到额外措施的支持。
| 纵深防御 | 零信任 | |
|---|---|---|
| 主要原则 | 分层部署多重、冗余的控制措施 | 永不信任,始终验证 |
| 主要关注点 | 在所有层级实现重叠保护 | 身份与访问的持续验证 |
| 假设 | 任何单一控制措施都可能失效 | 分段、微分段、零信任 |
| 示波器 | 整个环境 | 每个访问请求 |
| 关系 | 提供分层基础 | 强化身份与访问层 |
如何实施纵深防御
纵深防御是一个持续的过程,包括梳理需要保护的对象、分层部署控制措施,并随着威胁和基础设施的变化进行持续审查。组织可以通过遵循以下步骤将 DiD 付诸实践:
- 清点和分类资产。确定需要保护的内容,包括数据、系统、应用程序和用户,然后进行风险评估,以确定哪些最具价值且暴露风险最高。
- 绘制攻击面。识别攻击者在从面向互联网的系统到内部应用程序的各个层面上可能利用的威胁、漏洞和入口点。
- 为每个层级选择重叠的控制措施。将物理、技术和管理控制措施映射到环境的各个层级(边界、网络、端点等)。通过在各个层级采用不同的供应商和技术来优先保障控制多样性,避免单一漏洞危及整个技术栈。
- 执行最低特权访问原则和强身份管理。将每位用户的访问权限限制在必要范围内,并通过 IAM 和 MFA 加以强化。引入身份治理与管理 (IGA) 和特权访问管理 (PAM),可在攻击者突破外层防线时进一步限制其横向移动。
- 部署监控、日志记录和检测。跨层持续监控和日志记录,可在某一层发生安全事件时,在其影响核心数据之前将其检测并遏制。越早检测并处理安全事件,其造成的损害就越小。
- 做好事件响应和恢复准备。维护记录完备的事件响应计划和可靠备份,以便在有威胁突破防线时,团队能够迅速遏制威胁、修复受影响的系统并恢复受损数据。
- 做好事件响应和恢复准备。维护记录完备的事件响应计划和可靠备份,以便在有威胁突破防线时,团队能够迅速遏制威胁、修复受影响的系统并恢复受损数据。
- 培训员工。定期的安全意识培训能够切实落实管理层面的防护,并解决导致数据泄露的人为错误。能够识别网络钓鱼、社会工程学和不安全上网行为的员工将成为一道主动防线,而非薄弱环节。