

从云端发现到经验证的修复
Wiz 可识别暴露的身份、存在风险的访问路径以及云配置错误。Keeper Cloud Security 将相关发现纳入 KeeperPAM,将其映射到身份和基础设施,并通过凭据轮换、受控访问或 JIT 将其转化为可跟踪的修复措施。Keeper Encrypter 在保护数据交换的同时,保留了 Keeper 的零知识架构。
Wiz 可识别暴露的身份、存在风险的访问路径以及云配置错误。KeeperPAM® 会将相关发现转化为凭据轮换、受控访问或即时 (JIT) 访问,随后将修复状态返回至 Wiz。
Wiz 可识别暴露的身份、存在风险的访问路径以及云配置错误。Keeper Cloud Security 将相关发现纳入 KeeperPAM,将其映射到身份和基础设施,并通过凭据轮换、受控访问或 JIT 将其转化为可跟踪的修复措施。Keeper Encrypter 在保护数据交换的同时,保留了 Keeper 的零知识架构。
管理员将 Wiz 中的身份或凭据发现项发送至 Keeper。它会保留完整上下文并显示在 Cloud Security 仪表板中——无需导出或切换工具。
Keeper 管理员会将该发现项映射到现有的 KeeperPAM 资源,或将新的身份、机器、数据库、目录、远程浏览器或云资源纳入管理。遭到入侵的云身份可直接作为 PAM 用户记录纳入管理。
根据风险采取适当的控制措施:轮换凭据、通过审批工作流授予有时限的访问权限,或通过连接代理受监控的会话。
修复后,Keeper 会将该发现项标记为“进行中”,并通知 Wiz。Wiz 会在下一次扫描期间验证修复结果,并将已解决的发现项发送回 Keeper。
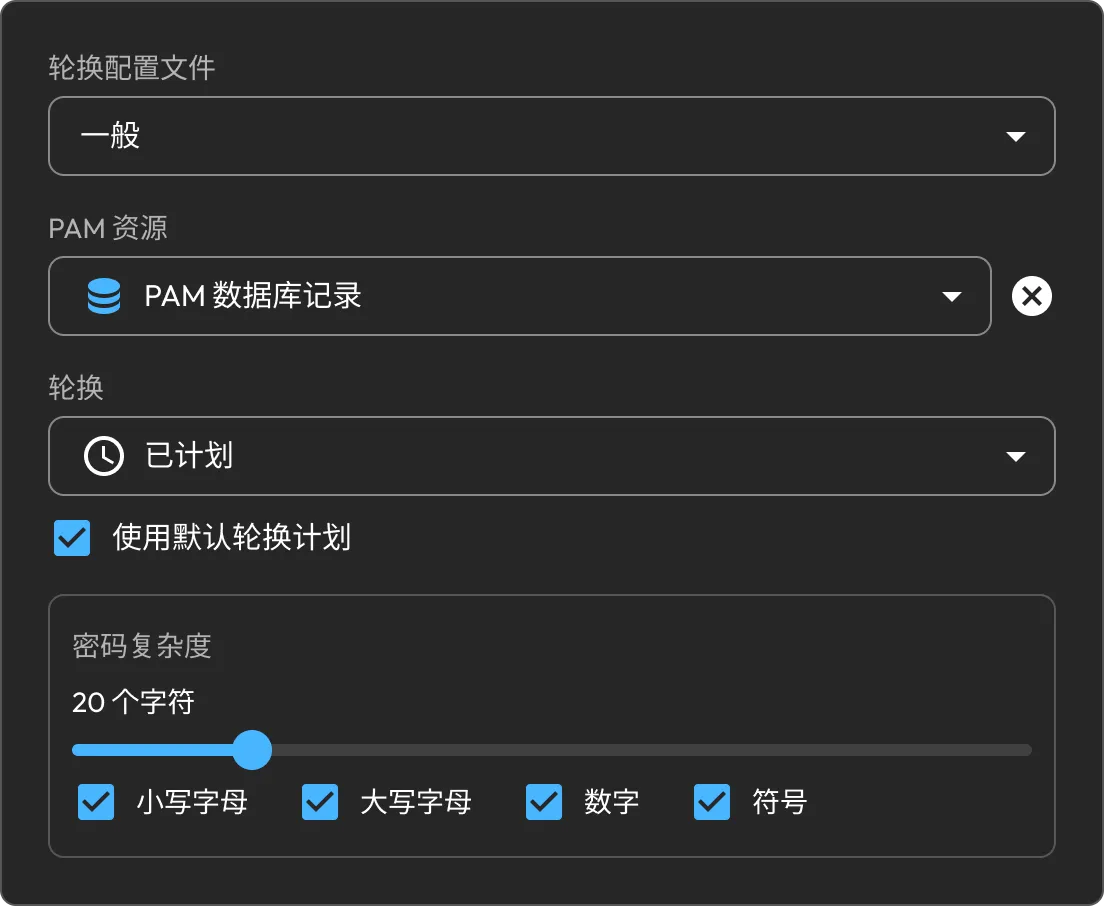
轮换过时或已泄露的凭据,并将替换后的凭据存储在 Keeper 保管库中,无需在工具之间复制机密,也不必依赖带外流程。
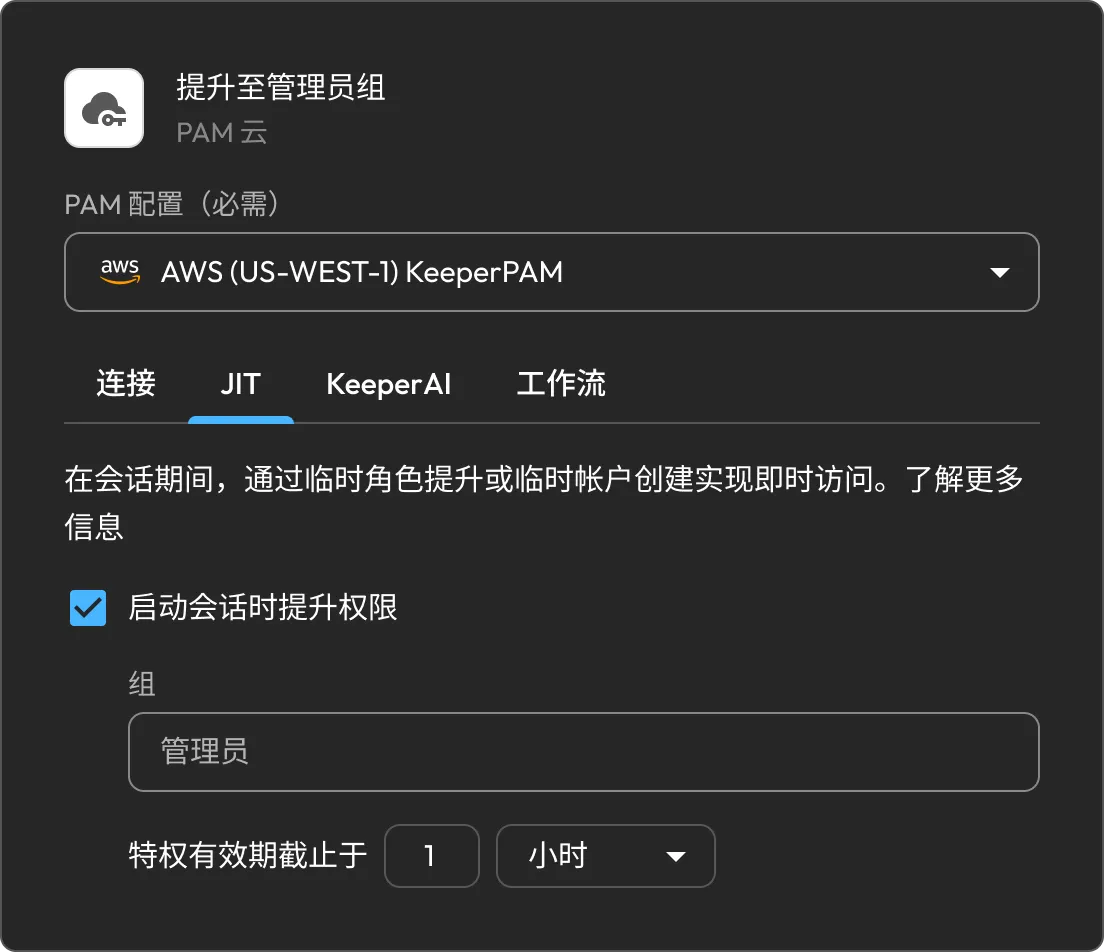
通过审批工作流、设定的访问时段、签入和多因素身份验证 (MFA) 授予限时访问权限,而不保留永久权限。
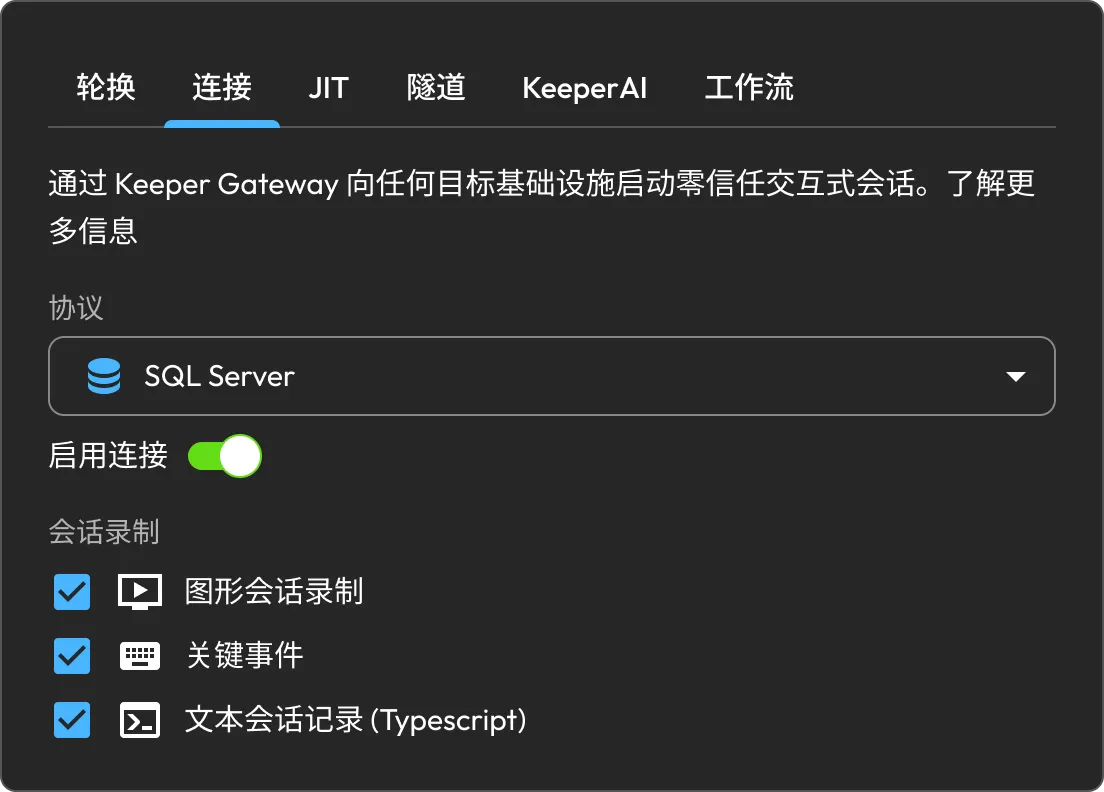
配置管理访问权限,通过 Keeper Gateway 启动零信任交互式会话,而不向用户暴露底层凭据。
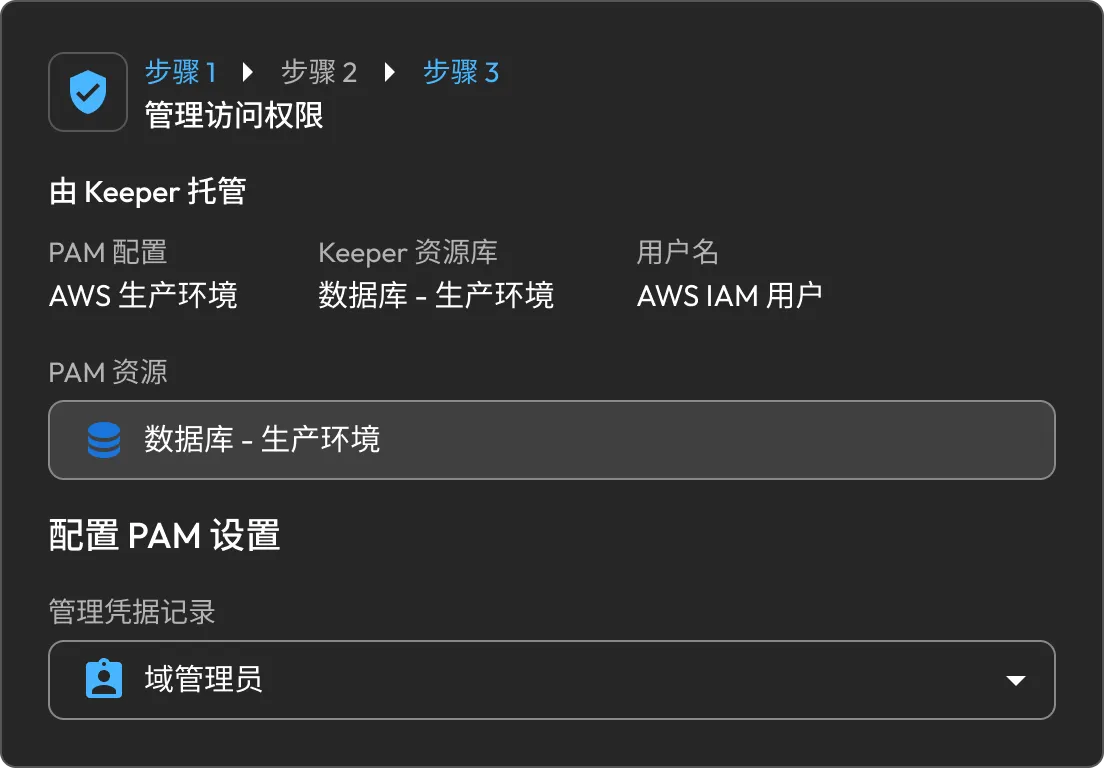
从发现结果中直接将受影响的身份、机器、数据库、目录或云资源纳入 KeeperPAM 治理。
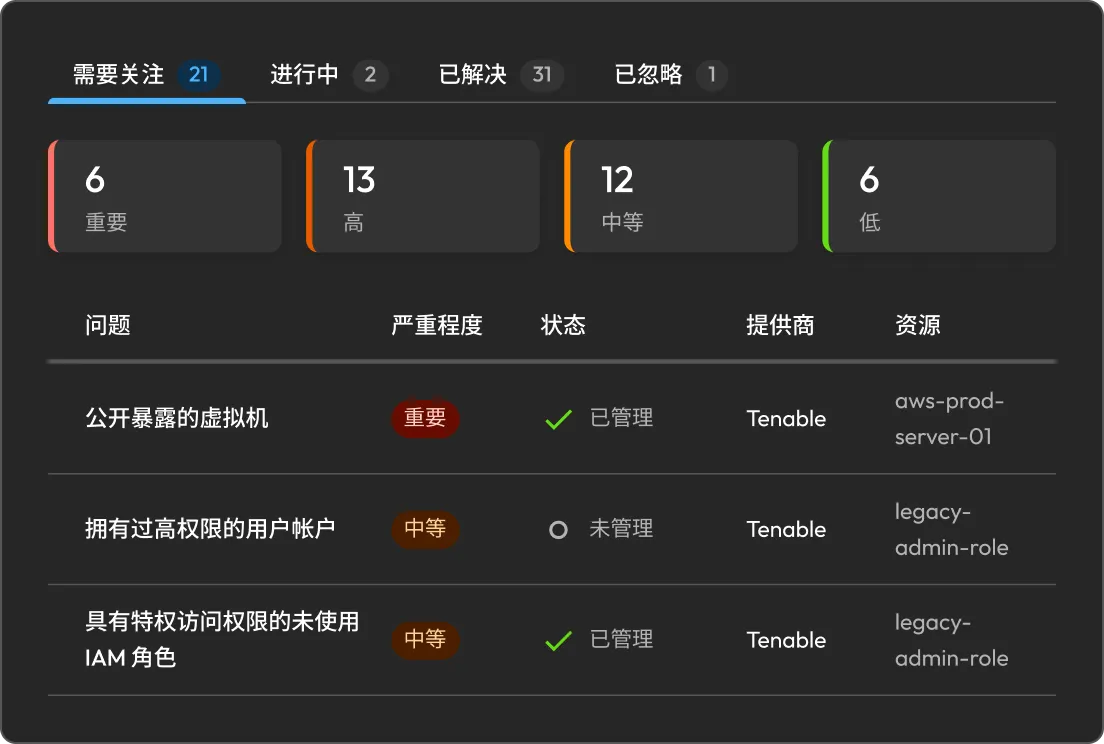
在 Cloud Security 仪表板中查看发现并跟踪修复状态。已解决的发现将移至“进行中”;Wiz 验证修复后,它们将移至“已解决”。
在您的环境中以自托管 Docker 服务的形式运行 Keeper Encrypter。它会接收 Wiz Webhook,并使用存储在 Keeper 中的客户托管的 256 位 AES 密钥对集成有效负载进行加密。

将 Wiz 的发现转化为一致的补救工作流。轮换凭据、限制访问或接入资源,并缩短从检测到解决问题的时间。
从发现问题之初就将未托管的云资源纳入治理范围。添加审批和即时访问,然后通过连接和隧道实现安全访问标准化。
确保 Keeper 与 Wiz 之间的修复状态保持一致。随着修复工作流的推进,发现项会从审核阶段进入“进行中”和“已解决”状态。
适用于拥有有效 KeeperPAM 订阅的用户。部署 Keeper Encrypter,连接 Wiz,并将发现结果作为跟踪修复进行管理,使两个系统的状态保持一致。
Wiz 会将相关发现发送至 Keeper Cloud Security。Keeper 管理员会映射受影响的资源,并应用凭据轮换、管理访问或 JIT。Keeper 会向 Wiz 报告修复状态,Wiz 会在下一次扫描期间验证修复情况。
Wiz 发现的相关问题可以通过凭据轮换、管理式入职或更严格的特权访问控制来解决。
轮换暴露的凭据、通过审批授予有时限的访问权限,或通过连接代理受监控的访问权限。控制措施可以单独使用,也可以组合使用,以匹配风险。
修复后,Keeper 会将该发现项标记为“进行中”,并通知 Wiz。当 Wiz 的下一轮验证确认风险已解决后,Wiz 会将已解决的发现项发送回 Keeper。
您必须启用 Cookie 才能使用在线聊天。